

解释浏览器中的JavaScript无法直接读写Windows注册表的底层原因,包括浏览器绑定层、操作系统沙箱与安全隔离边界,辨析常见宿主环境混淆,并提供可行的替代方案与实施步骤。
为什么浏览器JavaScript不能直接读写Windows注册表
作者:像素漫游
时间:2026-11-13
浏览:587
文章目录
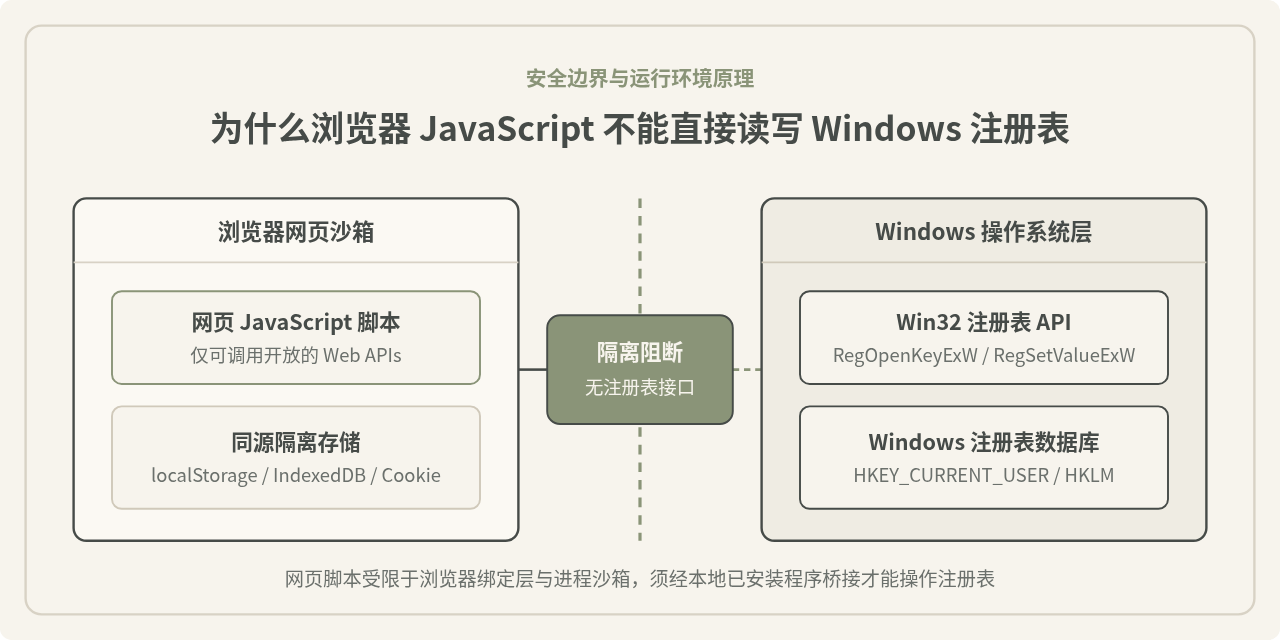
浏览器中的 JavaScript 不能直接读写 Windows 注册表,核心原因有两点:一是现代浏览器从未向网页脚本开放任何操作注册表的 API,二是浏览器将网页运行在低权限沙箱进程中,阻断了直接调用操作系统底层接口的路径。这并不是 JavaScript 语法本身的限制,而是浏览器安全模型刻意设立的边界。如果网页确实需要读取或修改注册表,必须依靠用户预先安装的本地程序或浏览器扩展原生宿主来中转。
一、从语言与运行架构看:JS 为什么够不到注册表
理解这个问题,需要把“JavaScript 语言”和“浏览器提供给网页的运行环境”分开看。ECMAScript 标准只定义变量、函数、对象、循环、Promise 等通用计算规则,本身不包含操作文件、网络端口或系统配置的函数。网页脚本能访问哪些外部资源,完全取决于宿主环境向它绑定了什么接口。
在现代浏览器中,网页可以使用的是 W3C、WHATWG 等规范定义的 Web APIs,例如用于修改页面节点的 DOM、用于发送网络请求的 fetch,以及用于站点本地缓存的 localStorage 和 IndexedDB。这些接口采用白名单机制暴露给页面。而 Windows 注册表是操作系统专有的层级配置数据库,并不在跨平台 Web 标准之列,浏览器绑定层根本没有把读写注册表的函数放进网页的全局对象 window 里。
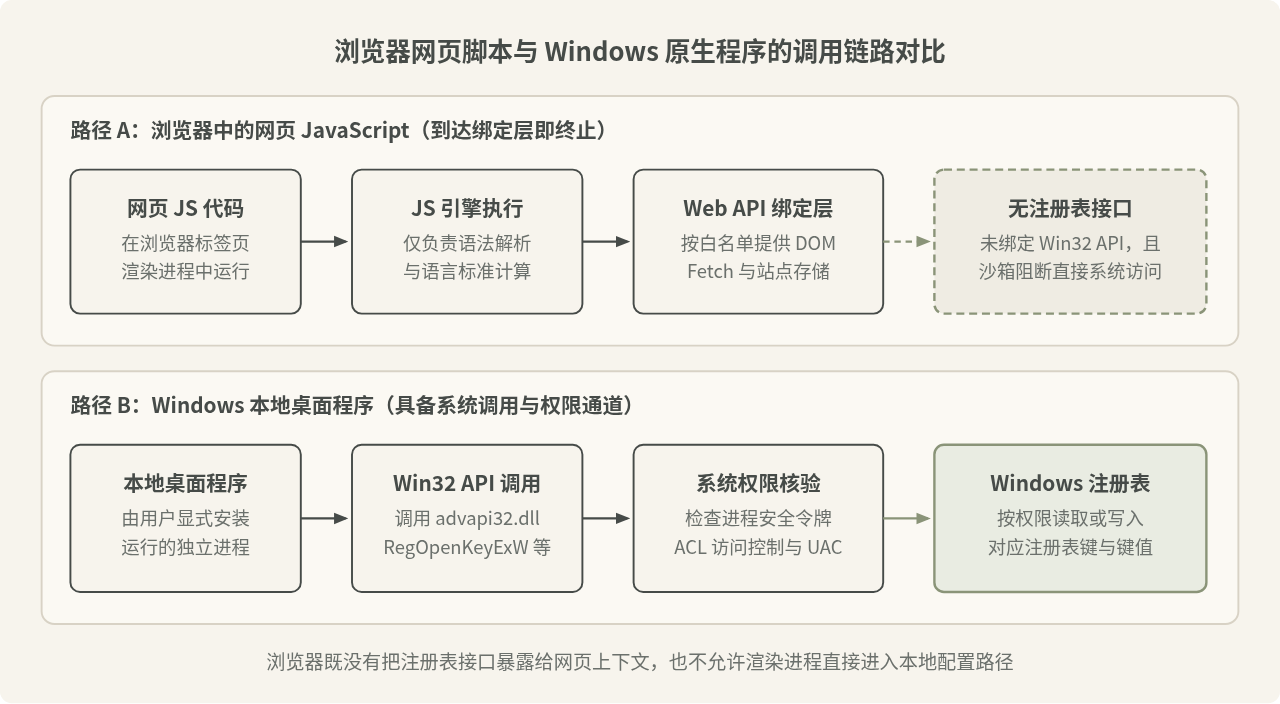
即便跳过“有没有接口”的问题,从操作系统执行链路来看,网页脚本也穿不过浏览器的进程沙箱。在 Windows 上,一个程序要读写注册表,需要调用位于 advapi32.dll 中的 Win32 API(如 RegOpenKeyExW、RegQueryValueExW、RegSetValueExW),经过系统调用进入内核,并接受访问控制列表(ACL)和用户账户控制(UAC)的权限核验。
现代主流浏览器普遍采用多进程架构:负责解析 HTML、执行网页 JavaScript 的渲染进程运行在受限的低权限沙箱内。操作系统内核会限制这类沙箱进程直接打开系统句柄或写入敏感注册表路径;与本地系统交互的动作统一收口在主进程或专用服务进程中,并且只响应浏览器内部经过校验的指令。因此,网页里既找不到能传入 HKEY_CURRENT_USER 的函数,也无法直接加载本地 DLL 来发起系统调用。
二、如果开放直接读写会带来什么安全后果
桌面软件通常需要用户主动下载、确认安装步骤后才会运行,而网页最大的特点是“点击链接即自动下载并执行脚本”。用户在打开陌生网站、广告页面或嵌有第三方脚本的网页时,根本无法提前审查其中的 JavaScript 代码。浏览器的安全前提是:无论用户访问了哪个未知网页,该网页最多影响自己的页面标签,不能反过来修改或窥探用户本机的全局系统状态。
Windows 注册表集中管理着大量影响整台电脑或当前用户全局行为的数据,一旦向网页开放直接读写,哪怕只是在后台静默执行几行脚本,也会带来两类直接风险:
- 系统与隐私信息暴露:读取
HKEY_CURRENT_USER\Software或卸载列表等路径,就能获取用户安装了哪些软件、部分组件路径、系统环境与偏好配置,成为比 Cookie 更难清除的跨站追踪指纹。 - 持久化篡改与权限接管:写入
Run自启动键可以注册开机自动运行的可执行命令,修改文件关联或系统代理设置则可能劫持本地程序启动行为或网络流量。这些改动在关闭浏览器标签页后依然长期保留。
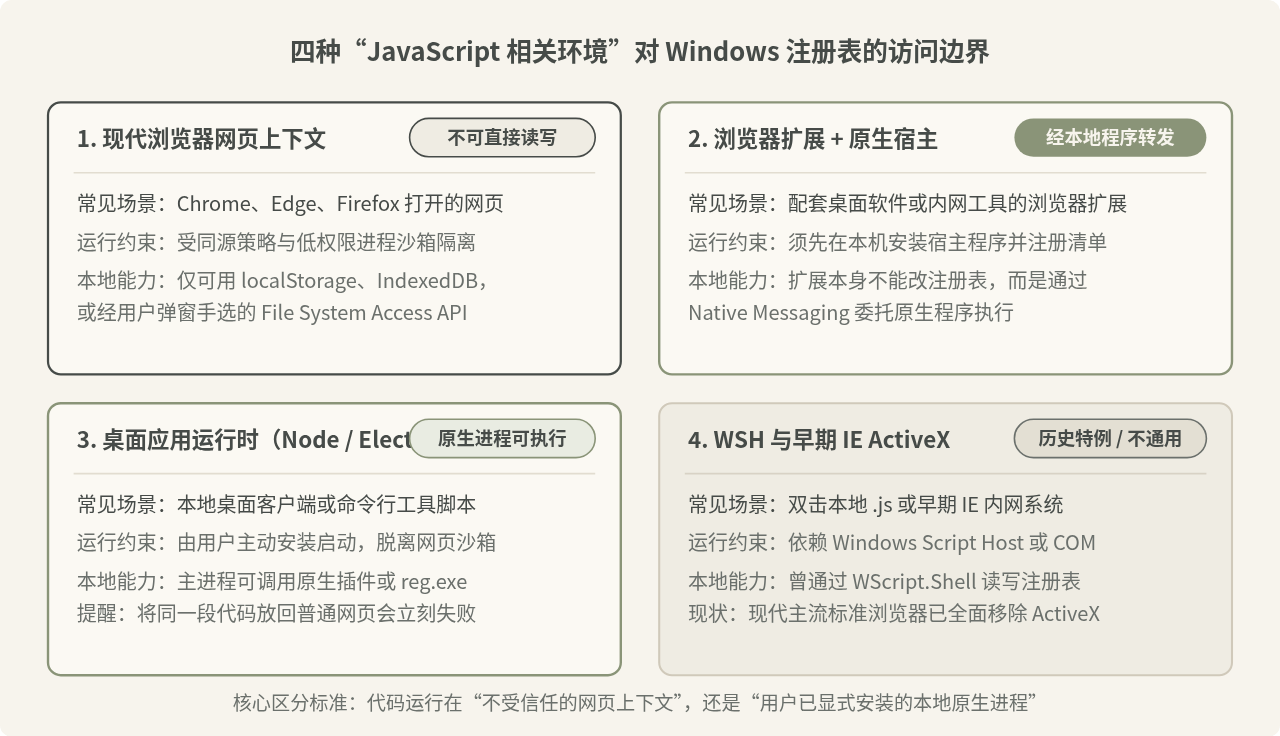
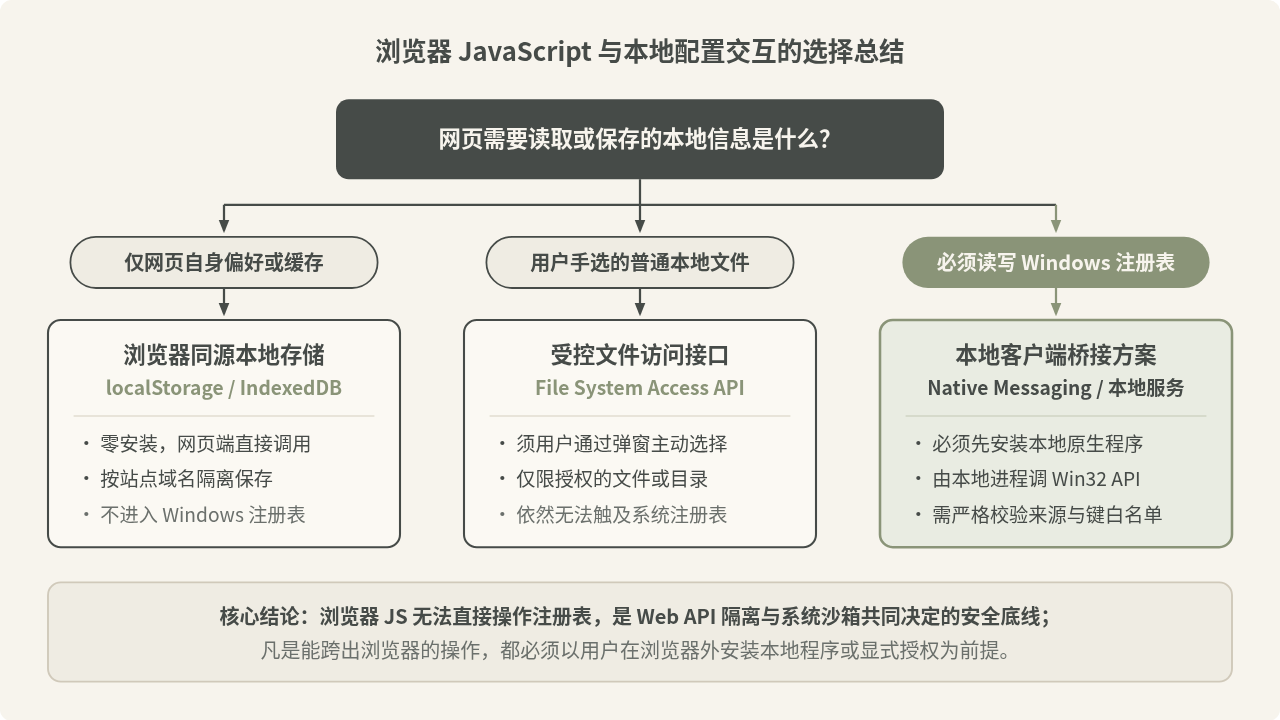
对照浏览器对本地普通文件的处理方式,就能看出这种安全原则的一贯性。即使现代浏览器提供了 File System Access API(例如 window.showOpenFilePicker()),网页也不能在后台静默传入一个路径就去读取 C:\Users\... 下的文件,而必须由用户通过系统弹窗手动点选具体文件或目录,且授权范围仅限用户选定的对象,依然碰不到注册表或系统全局配置。
三、容易混淆的几种说法辨析
网上能搜到不少“JavaScript 操作注册表”的代码片段,很多初学者的困惑正是来自不同运行环境之间的混用。下面三种说法各自都有成立的前提,但把它们套用到普通网页上就会得出错误结论。
1. “JavaScript 可以通过 ActiveXObject("WScript.Shell") 读写注册表”
这种说法在特定历史或本地宿主条件下是成立的:在早期文档中,微软的 JScript 引擎配合 Windows Script Host(WSH,把后缀为 .js 的脚本放在桌面直接双击,由 wscript.exe 运行),或者在早期 IE 浏览器降低安全等级、允许未标记为安全的 ActiveX 控件运行的内网页面中,确实可以调用 WScript.Shell 的 RegRead 和 RegWrite 方法。
需要修正的地方在于:ActiveX 和 COM 绑定是微软专有宿主机制,并非浏览器 Web 标准。现代主流浏览器(包括 Chromium 内核的新版 Edge、Chrome、Firefox 等)在标准网页上下文中都不存在 ActiveXObject。把下面这段常见的 WSH 脚本放进普通网页控制台运行,只会直接报错:
// 注意:在现代浏览器网页中运行会抛出 ReferenceError: ActiveXObject is not defined
var shell = new ActiveXObject("WScript.Shell");
var value = shell.RegRead("HKEY_CURRENT_USER\\Environment\\TEMP");
2. “Electron 或 Node.js 也是用 JavaScript,它们能改注册表,所以网页也能”
看似合理的地方在于三者使用的都是 JavaScript 语法,甚至 Electron 应用的界面本身也由 HTML 和前端脚本渲染。如果把项目打包为桌面应用,在 Node.js 进程或未启用网页沙箱的主进程中,确实可以通过调用原生 C++ 扩展(N-API)或启动 reg.exe 子进程来读写注册表。
需要修正的地方在于:赋予脚本系统权限的不是“JavaScript 语言”,而是“本地桌面运行时”。桌面应用是用户安装到本机的可执行程序,而普通网页通过 HTTP/HTTPS 打开时运行在浏览器沙箱里,同一份调用 Node 模块或子进程的代码放到网页中会立即失效。
3. “网页能记住登录状态和界面设置,是不是写进了注册表?”
很多桌面软件把界面设置存在注册表中,因此容易让人把“持久化保存配置”等同于“写入注册表”。实际上,网页保存本地数据时调用的是浏览器分配的同源隔离存储(如 localStorage、IndexedDB、Cache Storage)。浏览器会把这些数据存放在用户配置目录下的独立数据库或文件里,并严格按协议、域名和端口隔离。网页脚本既不能指定写入注册表的哪个键,也无法借此读取其他网站或桌面软件的数据。
四、实际开发中需要读写本地配置怎么办
遇到“网页需要保存或读取本机配置”的需求时,先确认数据归属,再决定采用哪条路径,避免直接把注册表当成默认存储位置。
路径 1:只需要保存网页自身的状态或用户偏好
如果目标只是记住当前网站的主题、筛选条件、草稿内容或表单状态,不需要让其他 Windows 桌面程序读取,直接使用浏览器自带的 localStorage 或 IndexedDB 即可,不需要碰注册表。下面这段代码可以在任何现代浏览器网页中直接运行:
// 在浏览器控制台或页面脚本中执行(数据按当前站点域名隔离保存)
const CONFIG_KEY = "app_user_preferences";

function savePreferences(prefs) {
  localStorage.setItem(CONFIG_KEY, JSON.stringify(prefs));
}

function loadPreferences() {
  const raw = localStorage.getItem(CONFIG_KEY);
  return raw ? JSON.parse(raw) : { theme: "light", pageSize: 20 };
}

savePreferences({ theme: "dark", pageSize: 50 });
console.log(loadPreferences());{ theme: "dark", pageSize: 50 }路径 2:确实需要读写 Windows 上某款桌面软件或系统注册表项
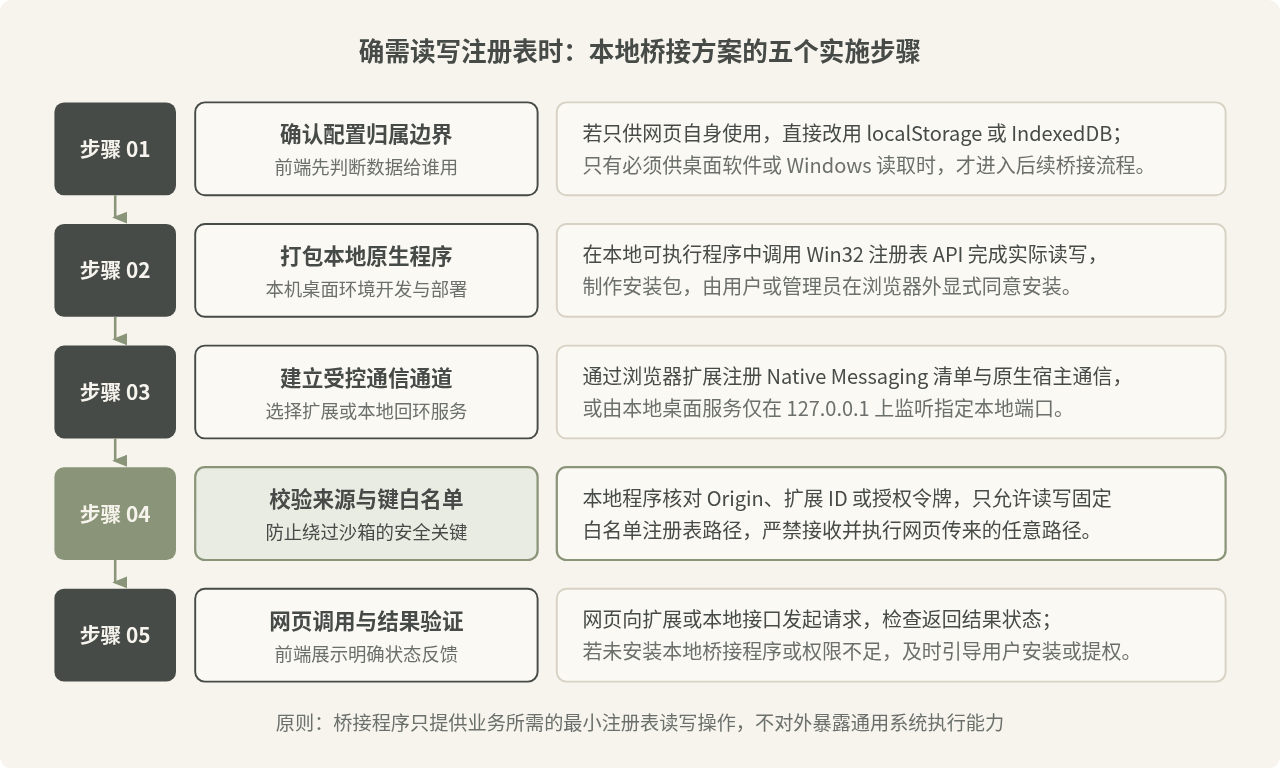
如果网页属于企业内网工具、硬件控制台或桌面软件的 Web 管理端,必须把配置写入 Windows 注册表,就需要引入“用户预先安装的本地桥接程序”。工程上常见有两种标准做法,实施步骤如下:
- 编写并打包本地原生程序:使用 C++、C#、Go 或桌面运行时开发一个独立的小型可执行文件(例如
MyBridgeHost.exe),在其中调用 Win32 注册表 API 完成读写,并做成常规安装包,由用户或企业管理员显式安装到目标机器。 - 选定本地通信桥接方式:
- Native Messaging(浏览器原生消息传递):适合配合浏览器扩展使用。安装程序需要在指定注册表路径写入扩展的原生宿主清单(Manifest)路径,网页把消息发给扩展,再由扩展调用
chrome.runtime.connectNative或sendNativeMessage交给浏览器拉起的本地程序处理。 - 本地回环接口(
127.0.0.1HTTP / WebSocket):适合配套桌面托盘程序常驻运行的场景。本地服务只绑定127.0.0.1(不绑定0.0.0.0),由网页通过fetch请求本地端口完成交互。 - 如果只需要单向把参数传给桌面软件并由客户端在后台处理,也可以在安装桌面程序时注册自定义协议(如
myapp://...),网页通过点击链接唤起本地客户端。
- Native Messaging(浏览器原生消息传递):适合配合浏览器扩展使用。安装程序需要在指定注册表路径写入扩展的原生宿主清单(Manifest)路径,网页把消息发给扩展,再由扩展调用
- 配置来源校验与注册表路径白名单:这是最容易出错的环节。如果本地桥接程序允许网页传入任意注册表路径和值,就等于替所有恶意网页拆掉了浏览器沙箱。本地程序必须检查请求的来源(Native Messaging 清单里的
allowed_origins,或本地 HTTP 服务的Origin请求头与一次性配对令牌),并在代码里把可操作的注册表路径写死为有限白名单,禁止动态拼接任意键名。
以 Chromium 系浏览器(如 Chrome、Edge)支持的 Native Messaging 清单为例,本地安装程序写入的 JSON 清单文件结构如下(路径与扩展 ID 需替换为实际项目的值):
Native Messaging 原生宿主清单示例(com.example.registry_bridge.json){
"name": "com.example.registry_bridge",
"description": "受限的本地配置桥接宿主",
"path": "C:\\Program Files\\ExampleBridge\\MyBridgeHost.exe",
"type": "stdio",
"allowed_origins": [
"chrome-extension://aaaaaaaaaaaaaaaaaaaaaaaaaaaaaaaa/"
]
}注意:无论采用 Native Messaging 还是本地 127.0.0.1 服务,网页端都做不到“零安装直接生效”。用户必须先在浏览器之外完成本地程序的安装和注册,浏览器才会信任并放行这条桥接链路。
五、常见问题与排查提醒
1. 把网页直接保存成桌面上的 HTML 文件双击打开,为什么还是不能读写注册表?
哪怕通过 file:/// 协议打开本地硬盘上的 HTML 文件,浏览器依然会把它放在标准网页渲染进程与沙箱中执行,不会因为文件位于本机就放开 Win32 API 或 ActiveXObject。只有把文件改写为 Windows 原生桌面程序、WSH 脚本,或按第四节的方式接入本地桥接程序,才能调用系统注册表接口。
2. 为什么部分老旧政企系统提示“请切换兼容模式”,就能跑通原本改注册表的脚本?
部分老系统依赖的是早期 IE 内核结合 ActiveX 控件(如 WScript.Shell 或企业自研 COM 组件),并且要求管理员在“受信任站点”中手动开启相关安全选项。当用户切换到现代浏览器的 IE 兼容模式并满足旧控件安装前提时,调用注册表的其实是那个本地 COM/ActiveX 控件,而不是现代标准浏览器中的网页 JavaScript。
3. 使用本地桥接方案时,为什么 HKEY_CURRENT_USER 能写成功,写入 HKEY_LOCAL_MACHINE 却失败?
这是因为浏览器沙箱之外,还存在 Windows 自身的账户权限(ACL 与 UAC)边界。普通用户权限运行的本地宿主程序通常可以读写当前用户的 HKEY_CURRENT_USER 下的软件配置项,但写入全局机器级路径 HKEY_LOCAL_MACHINE 一般需要管理员权限。如果确实涉及机器级配置,需要由安装包在安装阶段写入,或由具备对应权限的系统服务代为处理,而不是在普通网页会话中临时提权。
六、总结
浏览器 JavaScript 不能直接读写 Windows 注册表,并不是语言功能有缺口,而是浏览器通过“Web API 白名单”与“低权限进程沙箱”共同筑起的安全防线。它阻止了任意网页在用户毫不知情时窥探系统配置或篡改自启动项与文件关联。在工程实践中,应当先分清需求边界:网页自身的数据留给 localStorage 或 IndexedDB;必须交互的 Windows 注册表配置,则交由用户显式安装的本地原生程序配合受控桥接与白名单校验来完成。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章