
深入解析 ECMAScript 2025 (ES2025) 新增的 RegExp.escape 核心特性,掌握如何使用原生正则转义安全地将包含动态元字符的字符串切分为数组,彻底防范语法错误与正则注入。

当前位置:首页 > JavaScript 数组与数据处理 > 正文
js字符串RegExp.escape安全转数组ES2025
作者:拾光
时间:2026-11-13
浏览:162
文章目录
在 JavaScript 中将字符串按动态分隔符拆分为数组时,若直接使用正则切分极易因未转义的特殊字符引发语法崩溃与安全漏洞;ES2025 正式引入的原生
RegExp.escape() 提供了权威且完备的字符转义能力,配合 split() 或匹配提取机制,能够彻底杜绝正则注入,实现健壮的字符串安全转数组操作。
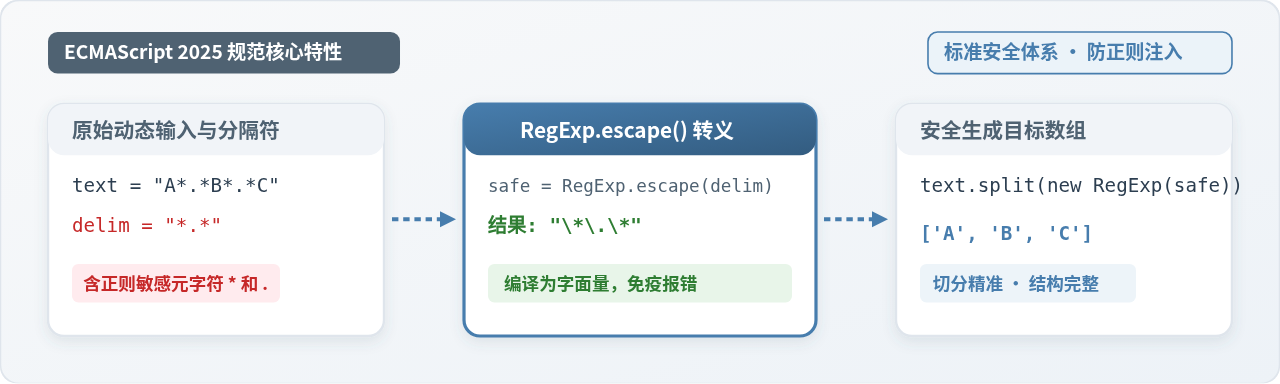
一、动态切分场景下的正则陷阱
在日常开发中,将一段长字符串按照特定分隔符拆解为数组是非常普遍的需求。例如在处理用户上传的 CSV 数据、标签列表、Markdown 标记或搜索语法时,分隔符往往不是写死在代码里的单字符,而是由用户配置、输入框或外部接口动态指定的。
很多开发者首先会尝试使用 String.prototype.split(delimiter)。当 delimiter 是固定纯文本时,这种直接拆分是可行的。然而,一旦业务需求提出以下场景,纯字符串拆分就无法满足:
- 需要不区分大小写地拆分(例如按照
[sep]或[SEP]切分); - 需要支持多个动态分隔符同时生效(例如用户既勾选了逗号,又允许分号与自定义符号);
- 需要同时兼顾空白字符修剪(
trim)与空值清理,或者使用动态正则提取内容。
为了实现更灵活的拆分规则,开发者通常会构造动态正则:new RegExp(delimiter, 'i')。但此时如果 delimiter 包含任何正则表达式保留字符(如 .、*、+、?、^、$、(、)、[、]、{、}、|、\ 等),就会直接抛出语法错误:
// 模拟用户输入包含量词或括号的分隔符
const userInputDelimiter = "*.*";
const content = "北京*.*上海*.*广州*.*深圳";

// 直接使用未转义的输入构造正则
try {
  const regex = new RegExp(userInputDelimiter);
  const result = content.split(regex);
} catch (error) {
  // 抛出异常:SyntaxError: Invalid regular expression: /*.*/: Nothing to repeat
  console.error("运行时崩溃:", error.message);
}
在极端情况下,如果动态分隔符源自外部不可信输入,恶意构造的模式还可能导致灾难性回溯(ReDoS),占用服务器或浏览器线程 CPU,造成服务假死。因此,在将动态字符串编译为正则前进行严格转义,是保障切分逻辑安全的前提。
二、ES2025 原生 RegExp.escape 的引入与工作机制
在 ECMAScript 2025 之前,官方标准库一直缺失内置的转义工具函数,开发者往往从社区复制各色各样的自定义替换函数。ES2025 正式将 RegExp.escape() 纳入标准,提供了确定、安全且性能极高的原生解决方案。
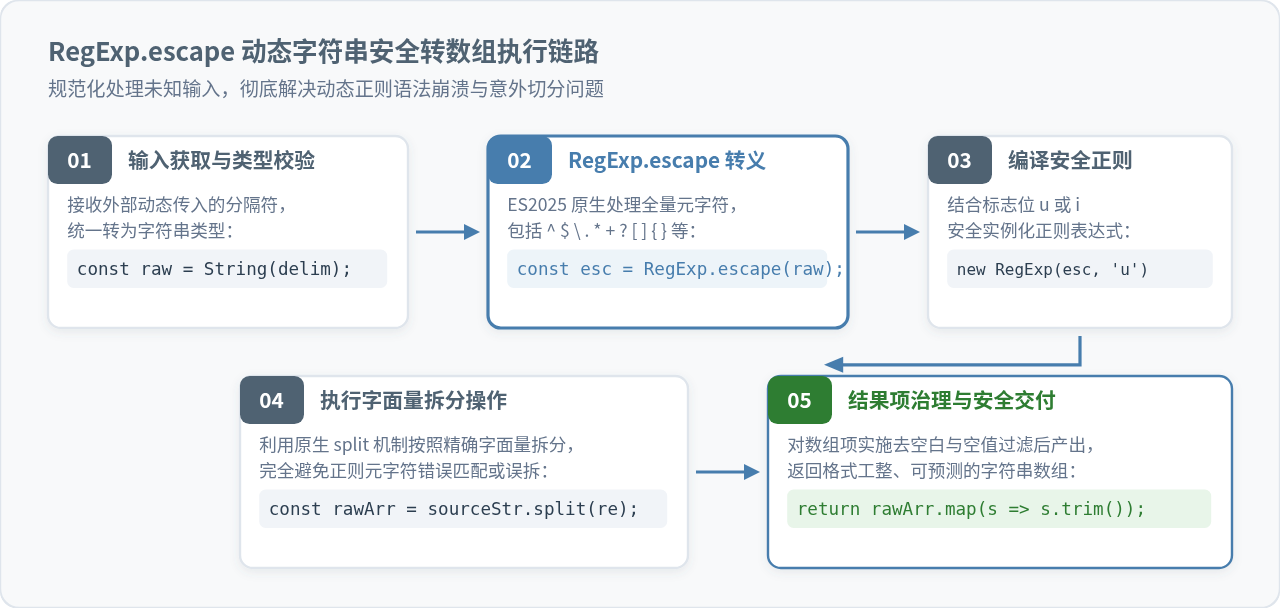
如上图所示,一个健壮的字符串安全转数组执行链路包含 5 个核心环节:
- 输入类型校准:接收外部传入的分隔符,确保类型转换为标准的 JavaScript 字符串。
- RegExp.escape 核心转义:调用原生方法对所有语法敏感字符打上转义前缀,将其转换为字面量表示。
- 安全实例化正则:将转义后的字符串与所需标志位(如
u统一码标志、i忽略大小写标志)编译为正则对象。 - 字面量精确切分:调用字符串的
split方法,此时正则引擎严格将分隔符作为普通文本对待。 - 数据治理与输出:对生成的数组项做多余空串过滤或两端空白修剪,得到干净可预测的数据项。
三、传统手写转义与 ES2025 原生规范对比
许多遗留项目里常见类似 str.replace(/[.*+?^${}()|[\]\]/g, '\$&') 的手写代码。这类实现往往隐藏着严重的边界漏洞。
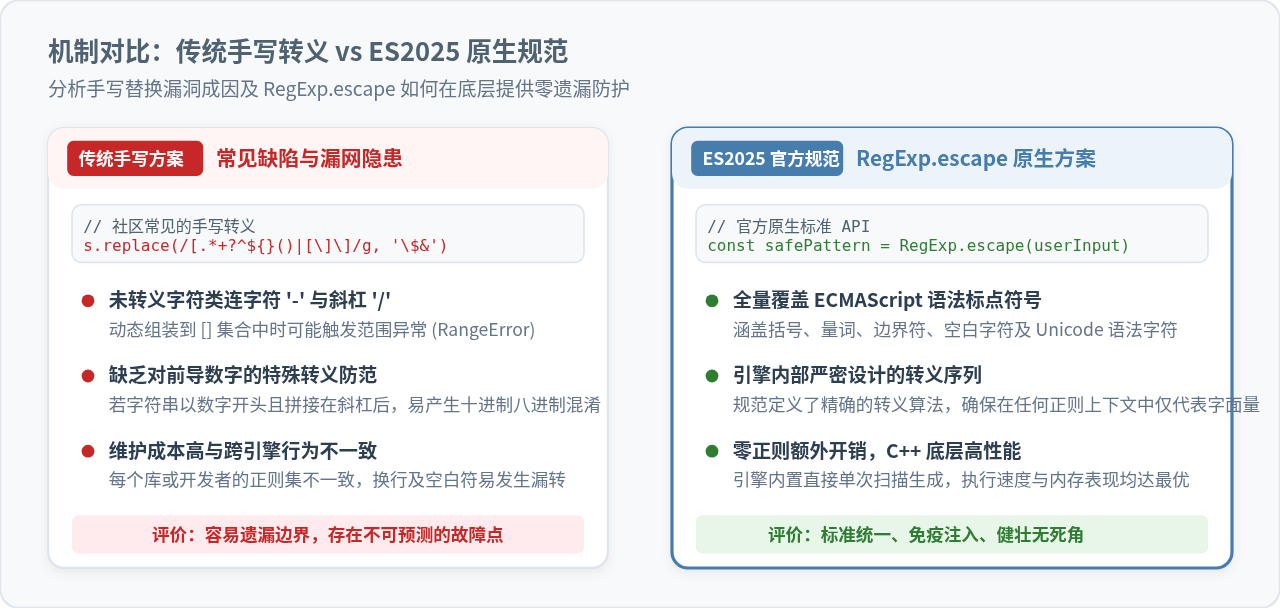
通过对比可以看出,手写转义存在以下典型隐患:
- 字符集不全面:手写正则经常遗漏连字符
-。如果转义结果后续被放入字符集[...]中,未转义的连字符会被当做区间连接符,引发难以排查的越界解析; - 前导数字与转义冲突:当待转义内容以十进制数字开头(例如
"123"),若前面紧邻斜杠,可能会被错误解析为反向引用(Backreference); - Unicode 兼容性差异:手写正则对于多字节字符、空白符和换行控制字符的处理并不统一,跨运行环境时表现不可靠。
ES2025 的 RegExp.escape() 规范则由浏览器引擎与 Node.js 运行时底层(如 V8、JavaScriptCore)用 C++ 直接实现,不仅完全杜绝字符漏转,还避免了 JavaScript 层面的二次正则扫描,在性能和安全性上均具有显著优势。
四、安全转数组实战模式
模式 1:单个动态分隔符安全切分
这是最基础的切分场景,支持忽略大小写,并可选是否过滤空白项。下面的示例展示了如何安全地处理包含正则特殊字符的用户输入:
/**
 * 单个动态分隔符安全转数组
 * @param {string} source 待切分源文本
 * @param {string} rawDelimiter 动态分隔符(可能包含各类特殊字符)
 * @param {object} options 配置项(如是否忽略大小写、是否剔除两端空白)
 * @returns {string[]} 安全切分后的数组
 */
function safeSplit(source, rawDelimiter, options = {}) {
  const { ignoreCase = false, trim = true, removeEmpty = false } = options;
  if (typeof source !== 'string') {
    return [];
  }
  if (!rawDelimiter) {
    return [source];
  }

  // 1. 使用 ES2025 原生特性转义分隔符
  const escapedDelimiter = RegExp.escape(String(rawDelimiter));

  // 2. 构造安全正则,必须开启 'u' 标志以确保完整的 Unicode 字符支持
  const flags = 'u' + (ignoreCase ? 'i' : '');
  const safeRegex = new RegExp(escapedDelimiter, flags);

  // 3. 执行切分
  let result = source.split(safeRegex);

  // 4. 数据治理:按需修剪与过滤
  if (trim) {
    result = result.map(item => item.trim());
  }
  if (removeEmpty) {
    result = result.filter(item => item.length > 0);
  }

  return result;
}

// 验证测试:包含 $ 符号和括号的复杂分隔符
const rawText = "产品A$(v1.0)产品B$(v1.0)产品C$(v1.0)产品D";
const customDelimiter = "$(v1.0)";

const items = safeSplit(rawText, customDelimiter);
console.log(items);
// 输出结果:['产品A', '产品B', '产品C', '产品D']
模式 2:多个动态分隔符联合安全切分
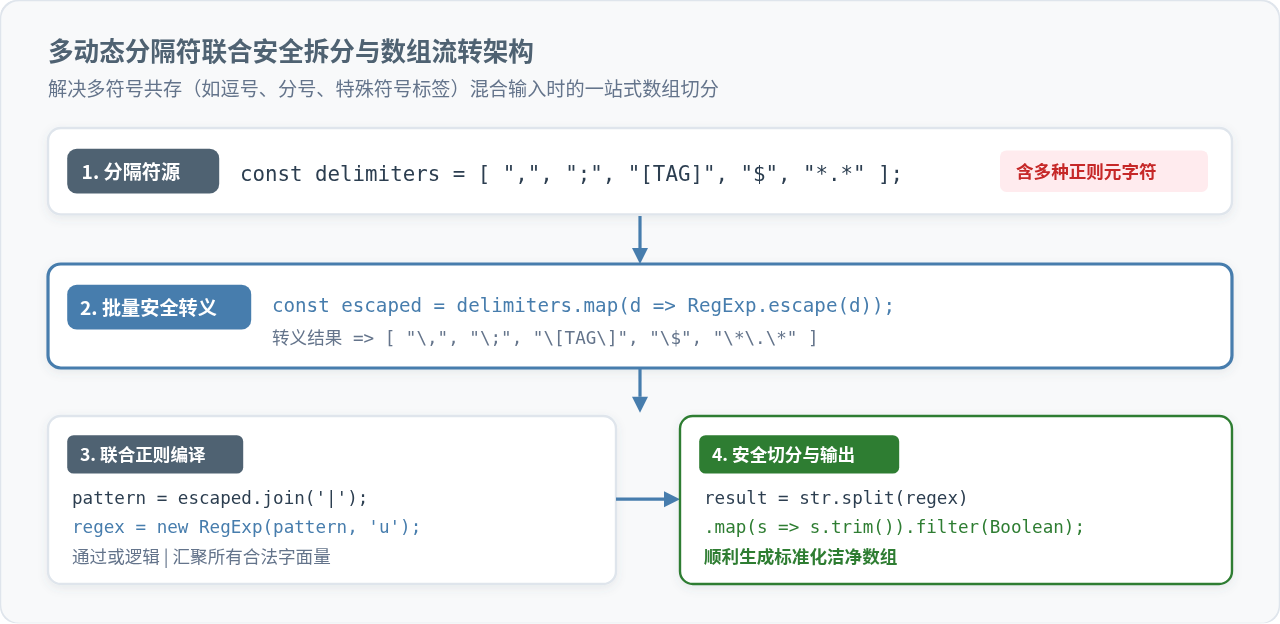
在批量数据处理中,经常需要同时支持多个分隔符。例如用户指定用 ,、;、| 或带标签的标记符号同时切分。此时利用 Array.prototype.map 配合 RegExp.escape,再以 | 管道符联合,便能轻松实现联合切分。
/**
 * 多个动态分隔符联合安全切分
 * @param {string} source 待切分源文本
 * @param {string[]} delimiters 分隔符数组
 * @returns {string[]} 结果数组
 */
function safeSplitMultiDelimiters(source, delimiters = []) {
  if (typeof source !== 'string') return [];
  if (!Array.isArray(delimiters) || delimiters.length === 0) {
    return [source];
  }

  // 过滤有效分隔符并逐一进行 RegExp.escape 转义
  const escapedList = delimiters
    .filter(d => typeof d === 'string' && d.length > 0)
    .map(d => RegExp.escape(d));

  if (escapedList.length === 0) {
    return [source];
  }

  // 拼接非捕获分支 (?:delim1|delim2|...),避免向结果数组注入分隔符本身
  const unionPattern = '(?:' + escapedList.join('|') + ')';
  const unionRegex = new RegExp(unionPattern, 'u');

  return source
    .split(unionRegex)
    .map(item => item.trim())
    .filter(Boolean);
}

// 验证测试:使用包含特殊标点的多个分隔符混合切分
const rawData = "JavaScript+Vue*.*React[SEP]Angular|Node.js";
const dynamicDelims = ["+Vue*.*", "[SEP]", "|"];

const cleanList = safeSplitMultiDelimiters(rawData, dynamicDelims);
console.log(cleanList);
// 准确输出:['JavaScript', 'React', 'Angular', 'Node.js']
提示:在构造联合正则时,建议使用非捕获分组
(?:...) 包裹 join('|') 的结果。如果使用了带捕获括号的分组 (...),JavaScript 原生的 split 方法会把匹配到的分隔符本身也插入到返回的数组中。
五、生产环境兼容方案与边界校验
虽然 RegExp.escape 是 ES2025 的核心特性,且主流现代浏览器与最新 Node.js 版本已陆续实装,但在面向多终端的生产级项目中,依然需要具备特性嗅探与平滑垫片(Polyfill)的闭环设计。
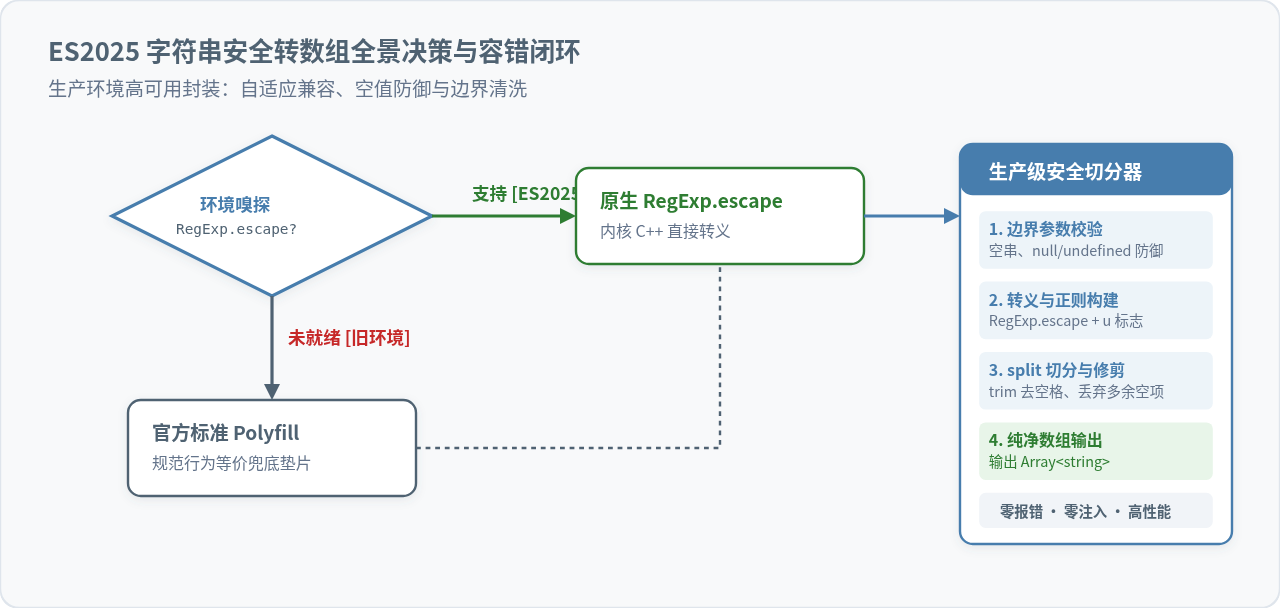
在业务工具库中,建议采用如下自适应封装。当宿主环境支持原生 RegExp.escape 时自动使用硬件级优化;在旧环境时,无缝降级到符合 ES2025 规范行为的转义逻辑:
/**
 * 环境感知型安全转义函数
 * 优先采用 ES2025 原生方法,在旧版本环境中通过合规算法垫片兜底
 */
const escapePattern = typeof RegExp.escape === 'function'
  ? RegExp.escape
  : function fallbackEscape(input) {
      // 严格按照 ES2025 规范的转义字符列表兜底
      return String(input).replace(/[\^$\.*+?()[\]{}|\/\-,\s]/g, '\\$&');
    };

/**
 * 工业级可靠字符串安全切分器
 */
function robustStringToArray(str, delimiter) {
  if (str === null || str === undefined) return [];
  const source = String(str);
  if (!delimiter) return [source];

  const safeDelim = escapePattern(String(delimiter));
  const regex = new RegExp(safeDelim, 'u');

  return source.split(regex);
}

// 边界测试 1:空字符与未定义输入
console.log(robustStringToArray("", ",")); // []
console.log(robustStringToArray("单元素文本", "")); // ['单元素文本']

// 边界测试 2:全部由特殊字符构成的极端分隔符
const complexStr = "foo$$$bar$$$baz";
console.log(robustStringToArray(complexStr, "$$$")); // ['foo', 'bar', 'baz']
注意事项:
转义后的字符串仅适合作为动态正则表达式的模式传入,请勿对其进行二次字符串拼接修改。如果动态模式需要匹配多行或处理复杂连续空白,请将规则写在独立的正则结构中,仅对来自用户的“字面量”部分执行
RegExp.escape。
六、实践总结
将字符串动态转换为数组是 JavaScript 前端与服务端处理数据时的基础操作。ES2025 带来的 RegExp.escape() 从语言规范层面彻底终结了长达十余年的手写转义乱象。
在实际工程中,遵循“类型校验 -> RegExp.escape 转义 -> 联合正则封装 -> 安全 split -> 数组项修剪”的流水线标准,不仅能使代码结构清晰直观,更能有效抵御因特殊字符输入导致的语法崩溃与安全攻击,确保复杂文本拆分任务的高效可靠运行。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章