

深入解析在JavaScript中下载远程文件时遭遇跨域CORS错误的根本原因,全面讲解源站配置CORS响应头、搭建服务端流式中转代理,以及利用Content-Disposition避开跨域审查的三种核心实战方案与排查选型指南。
JavaScript下载远程文件出现跨域错误怎么解决?
作者:小括号
时间:2026-11-10
浏览:500
文章目录
在前端开发中,使用 JavaScript 下载远程文件时遇到跨域错误(CORS error),根本原因在于浏览器的同源策略(Same-Origin Policy)限制了客户端脚本直接读取未授权跨域资源的二进制数据,或者对 <a download> 跨域地址强行降级为直接浏览。解决这一问题主要有三条路径:一是在远程源站配置 CORS 响应头,允许当前前端域名读取响应体并使用 Blob 转换;二是自建服务端代理接口,利用服务端发起请求不受浏览器跨域审查的特性进行流式中转;三是直接返回 Content-Disposition 响应头,绕过 JavaScript 内存读取,交由浏览器原生导航机制完成落地保存。
一、为什么用 JavaScript 下载文件会报跨域错误?
排查问题前,需要先厘清前端下载文件的两种常见实现途径,以及浏览器分别在什么环节触发了拦截。
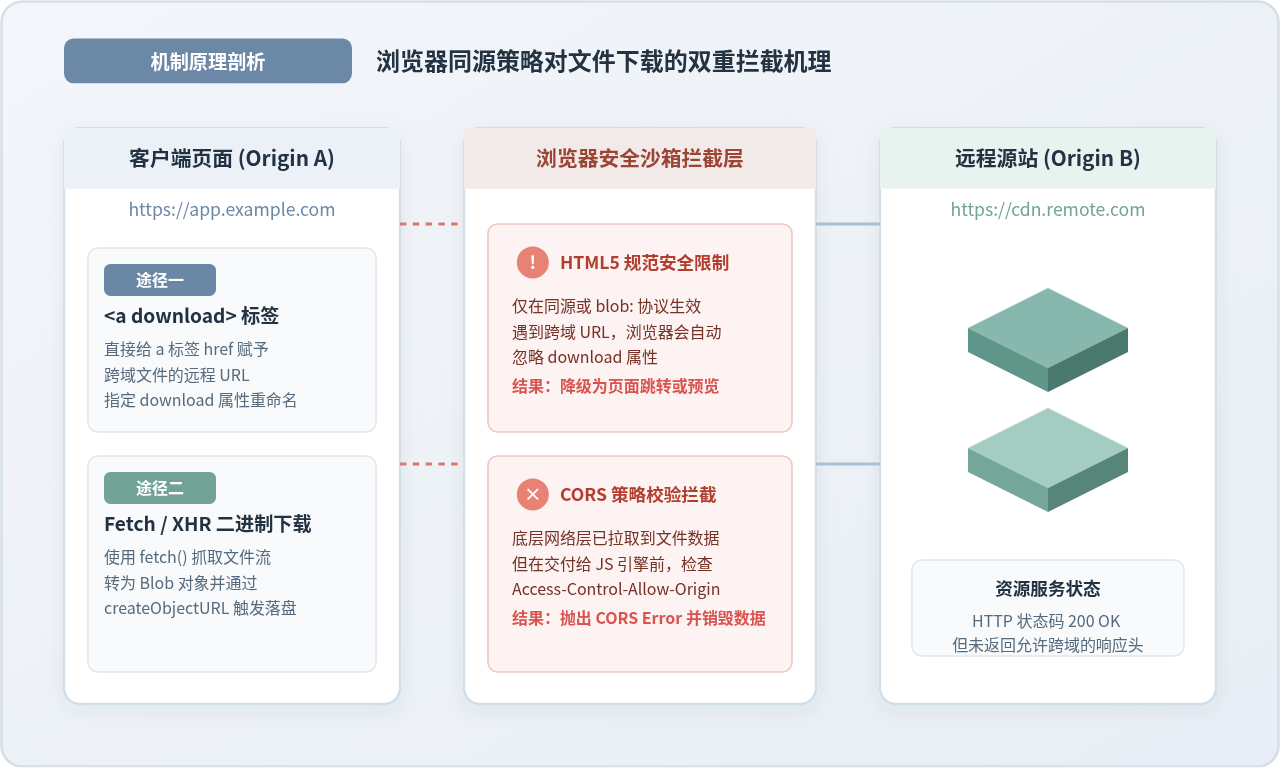
1. 途径一:直接使用 <a download> 标签触发下载
HTML5 为 <a> 标签提供了 download 属性,允许开发者在不借助服务端响应头的情况下重命名保存的文件。例如:
<!-- 尝试给跨域资源指定下载文件名 -->
<a href="https://cdn.remote.com/files/report.pdf" download="2026年度业务报告.pdf">下载文件</a>现象与表现:点击链接后,控制台并不一定会打印红色的 CORS 报错,但预期的下载并没有发生,浏览器反而直接跳转到该 PDF 页面,或者在当前窗口直接在线预览。
底层原因:HTML5 规范明确规定,download 属性仅在同源 URL 或 blob: / data: 协议下生效。一旦 href 指向跨域地址,浏览器出于安全考虑,会自动忽略 download 属性,直接将其降级为普通的超链接跳转行为(相当于普通点击导航)。
2. 途径二:使用 fetch 或 axios 请求二进制流转 Blob 下载
为了解决上述 download 属性失效的问题,很多前端实现会改用 JavaScript 先异步抓取文件内容,再构造本地 Blob 临时对象触发下载:
// 常见的前端下载代码模板
fetch('https://cdn.remote.com/files/report.pdf')
  .then(res => res.blob())
  .then(blob => {
    const blobUrl = URL.createObjectURL(blob);
    const link = document.createElement('a');
    link.href = blobUrl;
    link.download = '2026年度业务报告.pdf';
    link.click();
    URL.revokeObjectURL(blobUrl);
  });
现象与表现:代码执行后,控制台抛出熟悉的红色阻断报错:
Access to fetch at 'https://cdn.remote.com/files/report.pdf' from origin 'https://app.example.com' has been blocked by CORS policy: No 'Access-Control-Allow-Origin' header is present on the requested resource.,脚本直接中断于 fetch 调用处。
底层原因:浏览器内核中的网络模块虽然正常向远程服务器发出了请求,甚至底层已经收到了 200 OK 响应,但在将数据流返回给 JavaScript 运行上下文前,安全检查引擎会核对响应头。如果响应头中没有匹配的 Access-Control-Allow-Origin,浏览器会强制销毁响应体,并对脚本抛出网络异常,严禁客户端代码读取该文件的字节流。
二、方案一:源站配置 CORS 响应头(最标准的根治方案)
如果您或者您的团队拥有远程文件服务器(如 Nginx 节点、Node/Java 后端,或是阿里云 OSS、腾讯云 COS、AWS S3 等对象存储 Bucket)的管理权限,这是最规范、成本最低且支持前端完全掌控文件名的根治方案。
1. 服务端关键响应头说明
要让浏览器的 fetch 成功拿到文件流,服务端必须在返回文件内容的同时附加以下 HTTP 响应头:
Access-Control-Allow-Origin: https://app.example.com(生产环境建议指定具体前端域名;若为纯公开资源可设为*)。Access-Control-Allow-Methods: GET, OPTIONS(明确允许 GET 抓取与 OPTIONS 预检)。Access-Control-Expose-Headers: Content-Disposition, Content-Length(如果前端需要从响应头中解析后端建议的文件名或计算下载总大小,必须显式暴露这些头,否则浏览器默认只允许访问有限的基础响应头)。
2. Nginx 配置示例
如果静态文件托管在自建的 Nginx 服务器上,可在对应的 location 块中增加 CORS 支持:
# /etc/nginx/conf.d/file-server.conf

location ~* \.(pdf|docx|xlsx|zip|png|jpg)$ {
    # 允许指定的前端域名访问,或设置为 *
    add_header 'Access-Control-Allow-Origin' '$http_origin' always;
    add_header 'Access-Control-Allow-Methods' 'GET, OPTIONS' always;
    add_header 'Access-Control-Allow-Headers' 'DNT,User-Agent,X-Requested-With,If-Modified-Since,Cache-Control,Content-Type,Range' always;
    add_header 'Access-Control-Expose-Headers' 'Content-Disposition,Content-Length' always;

    # 处理 OPTIONS 预检请求
    if ($request_method = 'OPTIONS') {
        add_header 'Access-Control-Max-Age' 1728000;
        add_header 'Content-Type' 'text/plain; charset=utf-8';
        add_header 'Content-Length' 0;
        return 204;
    }

    try_files $uri =404;
}
3. 云存储 Bucket(OSS / S3 / COS)跨域规则配置
如果文件存放在云厂商的对象存储中,无需修改代码,进入云控制台进行规则设置即可:
- 登录对象存储控制台,定位到存放目标文件的 Bucket。
- 进入权限管理 / 数据安全 -> 跨域设置 (CORS)。
- 创建跨域规则:
- 来源 (Origin):填写前端完整地址,如
https://app.example.com(测试阶段可填*)。 - 允许 Methods:勾选
GET与OPTIONS(或 HEAD)。 - 允许 Headers:填写
*。 - 暴露 Headers (Expose Headers):填写
Content-Disposition,Content-Length。 - 缓存时间 (Max-Age):设置为 3600 秒以上,避免频繁发送预检请求。
- 来源 (Origin):填写前端完整地址,如
4. 前端完整的 Blob 转换与下载实现代码
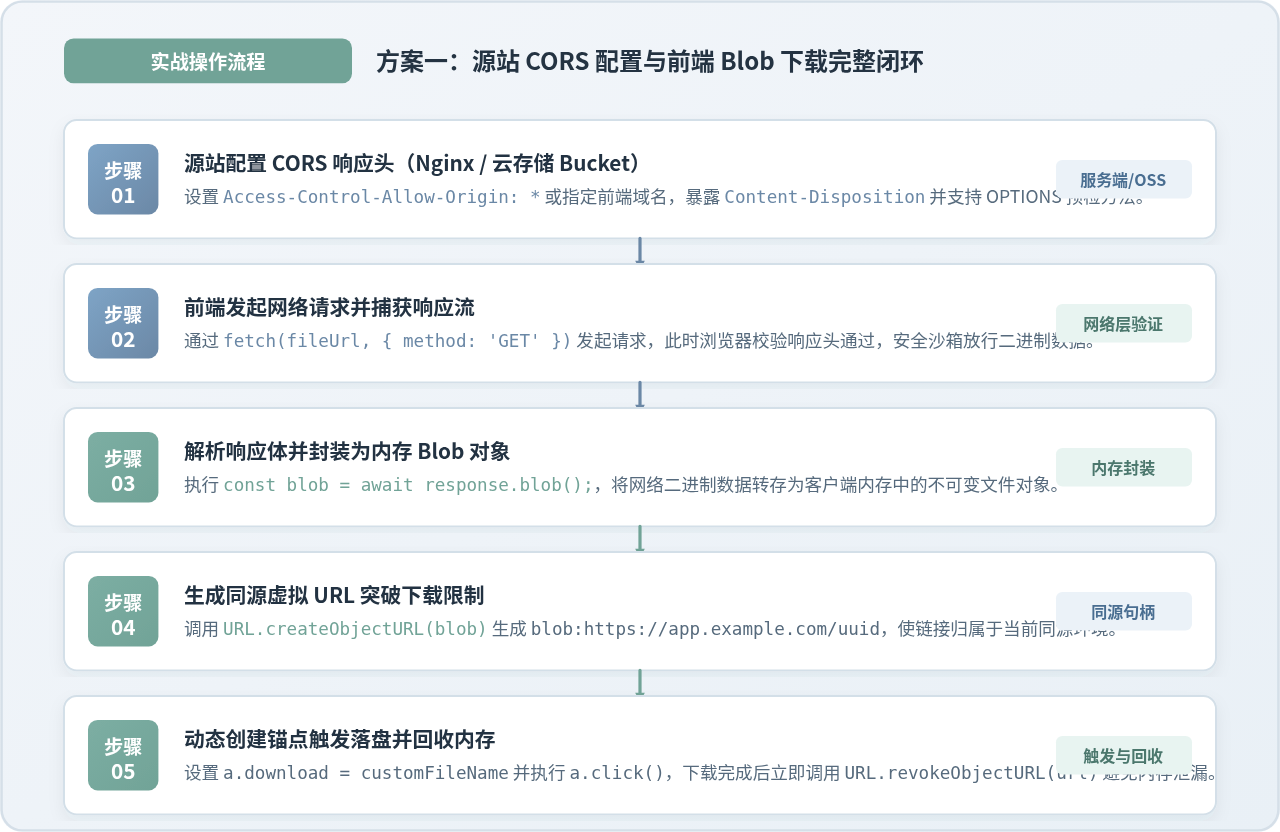
当远程源站正确配置了 CORS 响应头后,前端即可安全地通过 fetch 拿到数据流并转为同源的临时 Blob 链接完成下载。以下是具有完整异常处理和内存回收机制的函数:
/**
 * 通过 Fetch + Blob 下载已开启 CORS 的远程文件
 * @param {string} fileUrl 远程文件地址
 * @param {string} targetFileName 保存的自定义文件名
 */
async function downloadRemoteFileWithCors(fileUrl, targetFileName) {
  try {
    // 1. 发起网络请求获取二进制流
    const response = await fetch(fileUrl, {
      method: 'GET',
      mode: 'cors',
    });

    if (!response.ok) {
      throw new Error(`下载失败,远程服务器返回状态码: ${response.status}`);
    }

    // 2. 将响应流解析为内存 Blob
    const blob = await response.blob();

    // 3. 创建基于当前同源域的虚拟链接 (blob:https://app.example.com/uuid)
    const blobUrl = window.URL.createObjectURL(blob);

    // 4. 动态创建隐藏的 a 标签触发落盘
    const downloadLink = document.createElement('a');
    downloadLink.style.display = 'none';
    downloadLink.href = blobUrl;
    downloadLink.download = targetFileName || 'downloaded-file';

    document.body.appendChild(downloadLink);
    downloadLink.click();

    // 5. 清理 DOM 节点与释放内存引用
    document.body.removeChild(downloadLink);
    window.URL.revokeObjectURL(blobUrl);

  } catch (error) {
    console.error('文件下载过程异常:', error);
    throw error;
  }
}
注意事项:使用
fetch() 转 Blob 下载时,整个文件会完整加载到浏览器的内存空间中。如果要下载几百兆甚至数吉字节(GB)的超大压缩包或视频文件,该方案容易引起浏览器选项卡内存溢出甚至崩溃。对于超大文件,建议使用接下来的方案二或方案三。
三、方案二:自建服务端中转代理(无权修改源站时的通用解法)
在很多实际业务中,被下载的文件来自外部第三方平台、合作方 API、公共 CDN,或者老旧历史系统,前端开发者无法让对方去增加 CORS 头。
由于同源策略仅存在于浏览器端环境,服务器与服务器之间的 HTTP 通信完全不受 CORS 限制。因此,最通用的工业级解法是在自己的业务后端增加一个中转代理接口。
1. 代理服务器的核心原则:流式转发 (Stream Pipe)
实现代理接口时,切忌在后端内存中将整个文件完整下载完毕再发送给前端(例如不要将整个文件读入后端 Buffer),这会导致后端服务器内存瞬间飙升。正确的做法是使用流(Stream)管道转发:后端一边从第三方源站读取数据块,一边实时写出给前端浏览器。
2. Node.js (Express) 流式转发完整实现
// server.js (Node.js + Express 示例)
const express = require('express');
const https = require('https');
const http = require('http');
const { URL } = require('url');

const app = express();

app.get('/api/file-proxy', (req, res) => {
  const targetUrl = req.query.url;
  const customFileName = req.query.filename || 'downloaded-file';

  if (!targetUrl) {
    return res.status(400).send('缺少必须的 targetUrl 参数');
  }

  let parsedUrl;
  try {
    parsedUrl = new URL(targetUrl);
  } catch (e) {
    return res.status(400).send('无效的 URL 地址');
  }

  const client = parsedUrl.protocol === 'https:' ? https : http;

  // 发起后端到源站的请求(完全无 CORS 限制)
  client.get(targetUrl, (remoteResponse) => {
    if (remoteResponse.statusCode !== 200) {
      return res.status(remoteResponse.statusCode).send('第三方源站文件拉取失败');
    }

    // 设置响应头,明确告知浏览器进行附件下载,并使用 RFC 5987 编码解决中文文件名乱码
    const encodedFileName = encodeURIComponent(customFileName);
    res.setHeader('Content-Type', remoteResponse.headers['content-type'] || 'application/octet-stream');
    res.setHeader('Content-Disposition', `attachment; filename="${encodedFileName}"; filename*=UTF-8''${encodedFileName}`);

    // 如果源站有文件大小,一并透传给客户端以便显示下载进度
    if (remoteResponse.headers['content-length']) {
      res.setHeader('Content-Length', remoteResponse.headers['content-length']);
    }

    // 核心:使用 Stream 管道实时流式传输,零内存缓存
    remoteResponse.pipe(res);

    remoteResponse.on('error', (err) => {
      console.error('源站数据流读取异常:', err);
      if (!res.headersSent) {
        res.status(502).send('中转文件读取失败');
      }
    });
  }).on('error', (err) => {
    console.error('中转请求失败:', err);
    res.status(500).send('中转服务器发起请求失败');
  });
});

app.listen(3000, () => {
  console.log('代理下载服务已在 3000 端口启动');
});
3. Nginx 反向代理配置(纯运维层实现)
如果项目有独立的 Nginx 网关层,甚至无需编写任何后端代码,直接通过 Nginx 的 proxy_pass 配置一条下载代理规则:
# nginx.conf 中转配置
location /external-download/ {
    # 去除跨域源站原始头信息
    proxy_hide_header Content-Disposition;
    proxy_hide_header Access-Control-Allow-Origin;

    # 强制覆盖为本地允许的同源下载响应头
    add_header 'Content-Disposition' 'attachment; filename=$arg_filename';
    add_header 'Access-Control-Allow-Origin' '$http_origin';

    # 转发至第三方实际源站服务器
    proxy_pass https://cdn.external.com/;
    proxy_set_header Host cdn.external.com;
    proxy_buffering off; # 关闭本地缓冲,实现即时流式中转
}
4. 前端调用方式
由于后端的 /api/file-proxy 与前端处于同源环境(或者已经规范设置了自身接口的 CORS),前端既可以使用 fetch + Blob,也可以直接利用原生链接触发:
// 方式 A:直接通过超链接或 window.location 打开,无需任何 JS 拦截
const proxyUrl = `/api/file-proxy?url=${encodeURIComponent('https://cdn.remote.com/files/doc.pdf')}&filename=${encodeURIComponent('我的技术文档.pdf')}`;
window.location.href = proxyUrl;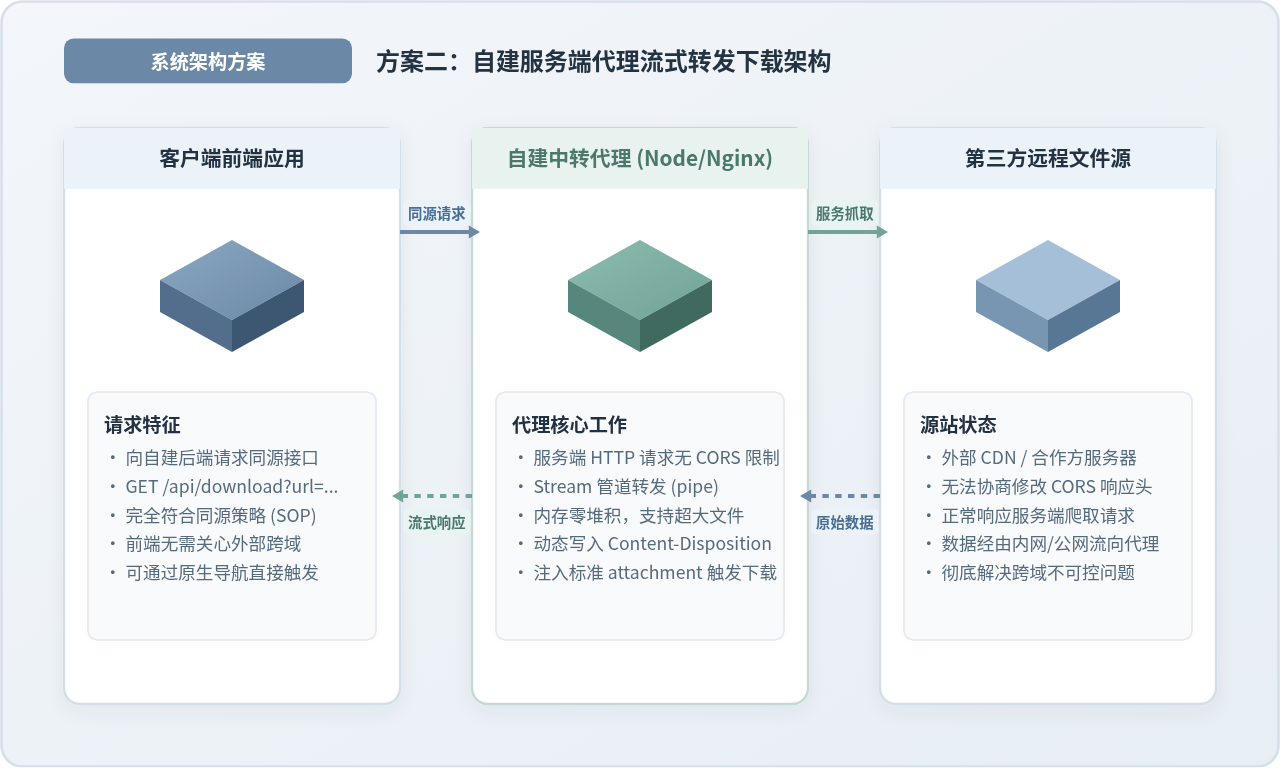
四、方案三:利用 Content-Disposition 避开 JavaScript 请求
在很多场景下,开发者之所以使用 fetch 或 axios,仅仅是因为点击 <a> 链接时浏览器自动预览了图片或 PDF,从而“被迫”用 JS 抓取后再用 Blob 重命名。
如果您不需要在前端计算百分比进度条,也不需要在保存前解密数据,那么完全不必通过 JavaScript 在客户端内部读取文件内容。只要让 HTTP 响应头携带 Content-Disposition: attachment,即可触发浏览器原生保存对话框,且该过程完全不经过 JavaScript 运行上下文,天然不存在 CORS 拦截。
1. 原理:顶级导航与原生附件下载的区别
跨域安全策略(CORS)保护的是“客户端脚本对响应数据的读取权”。当浏览器通过 window.location.href、<iframe> 或 <form> 发起对远程地址的访问时,这属于浏览器的顶级导航(Top-level Navigation)或嵌入式加载:
- 如果服务端返回
Content-Type: text/html,浏览器会把当前页面替换为新网页; - 如果服务端返回
Content-Disposition: attachment; filename="...",浏览器能立即识别出这是一个待保存的文件,会在底层调起操作系统的“另存为”面板或直接进入系统下载管理器,同时保留当前页面不发生任何跳转。
2. 对象存储(OSS / S3)预签名直链技巧
很多开发者不知道,主流的云存储服务(阿里云 OSS、腾讯云 COS、AWS S3)都允许在生成临时预签名下载链接时,通过查询参数动态指定响应头。
例如在 Node.js 后端使用 OSS SDK 生成直传直链时,传入 response-content-disposition 参数:
// 服务端生成签名下载 URL 示例 (以阿里云 OSS SDK 为例)
const OSS = require('ali-oss');
const client = new OSS({ /* 凭证信息 */ });

function generateDirectDownloadUrl(objectKey, saveFileName) {
  const encodedName = encodeURIComponent(saveFileName);
  const downloadUrl = client.signatureUrl(objectKey, {
    expires: 3600, // 链接 1 小时内有效
    response: {
      // 关键:强制覆盖对象存储返回的响应头,指示浏览器直接下载并重命名
      'content-disposition': `attachment; filename="${encodedName}"; filename*=UTF-8''${encodedName}`
    }
  });
  return downloadUrl;
}
3. 前端静默下载实现(隐藏 iframe)
一旦拿到了带有 Content-Disposition: attachment 的远程直链,前端可以直接使用一个隐藏的 <iframe> 发起触发,既不影响用户当前界面的状态,也不会触发跨域错误:
/**
 * 针对已具备 Content-Disposition: attachment 的远程直链进行静默下载
 * @param {string} directDownloadUrl 带有附件下载响应头的链接
 */
function downloadViaSilentIframe(directDownloadUrl) {
  const iframe = document.createElement('iframe');
  iframe.style.display = 'none';
  iframe.src = directDownloadUrl;

  document.body.appendChild(iframe);

  // 延时移除 iframe DOM 节点
  setTimeout(() => {
    document.body.removeChild(iframe);
  }, 60000);
}
五、排查指南与方案选型总结
在实际排查生产环境中的文件下载故障时,建议打开浏览器的 DevTools -> Network(网络面板),按以下步骤有序验证:
- 检查请求方式与状态码:确认请求是否发出了
OPTIONS预检。如果预检请求返回 403 或 405,说明服务端未允许 OPTIONS 方法。 - 核对 Origin 与 Access-Control-Allow-Origin:在文件请求的 Response Headers 中,确认是否存在
Access-Control-Allow-Origin,且其值必须完全匹配当前页面的Origin(包括协议、域名和端口)。 - 确认缓存干扰(Vary: Origin):如果同一个文件 URL 既被普通
<img>标签加载过(此时浏览器可能不附带 Origin),随后又被fetch跨域读取,CDN 可能会把没有 CORS 头的缓存内容返回给后续请求。若遇到此情况,需在源站增加Vary: Origin响应头。 - 检查重定向路径:如果远程下载链接发生了 302 重定向,请确保重定向后的目标最终地址同样配置了 CORS 响应头,否则重定向到达新源站时依旧会被浏览器跨域拦截。
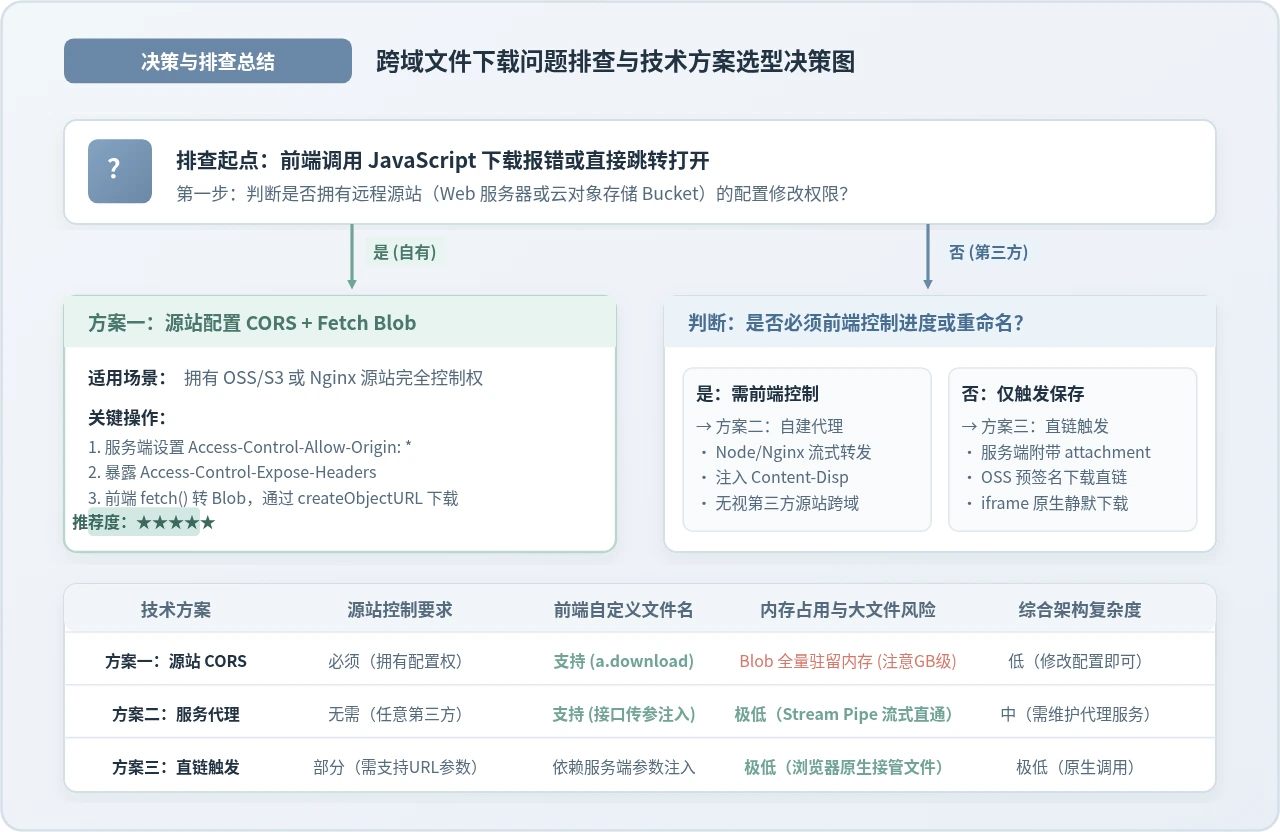
方案快速选型结论:
- 自有中小型文件(< 50MB)且需自定义文件名:首选方案一(源站配置 CORS + 前端 Fetch Blob)。
- 外部不可控第三方源站文件:无条件选择方案二(自建 Node.js / Nginx 服务端 Stream 代理流式中转)。
- 海量大文件、视频或云对象存储:首选方案三(配合 OSS/S3 预签名机制注入
Content-Disposition: attachment直连下载),兼顾带宽成本与性能稳定性。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章