
深入剖析JavaScript中数字隐式转字符串的常见陷阱与运算符重载缺陷,系统对比String()、.toString()及模板字符串等显式转换方式的边界表现,提供生产级安全转换四步落地工作流与选型防御矩阵。

当前位置:首页 > JavaScript 基础 > 正文
JS隐式类型转换陷阱:怎么安全地将数字显式转为字符串
作者:开源拾贝
时间:2026-11-06
浏览:397
文章目录
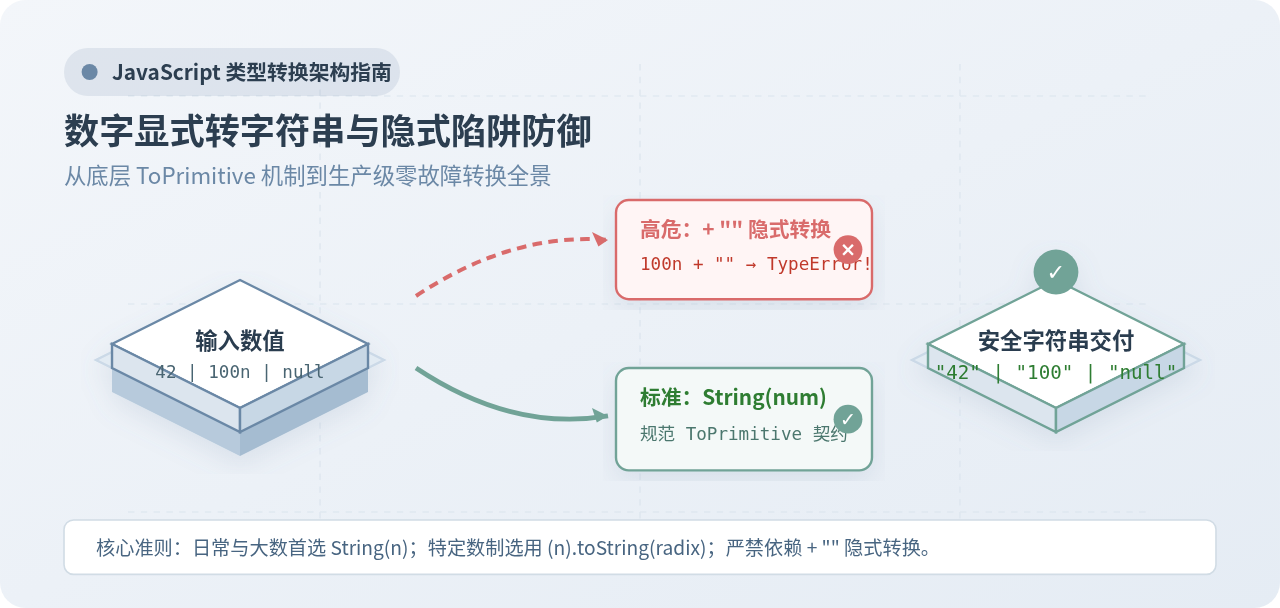
缩略图概览:JavaScript 数字类型转换中的隐式暗坑与显式安全架构对比
在 JavaScript 中将数字转换为字符串,最安全、通用且容错率最高的做法是调用全局函数 String(num);若有指定数制基数(如二进制、十六进制)的需求,则使用 Number.prototype.toString(radix) 并做好前置空值拦截。日常开发中经常出现的快捷写法 num + "" 属于隐式类型转换,不仅在遇到现代 JavaScript 的 BigInt 类型时会直接触发无法被二元运算容忍的运行时异常(TypeError),还在多项运算和复杂表达式中极易因加法运算符重载而导致非预期的计算逻辑错乱。本文将深入剖析隐式转换潜藏的致命暗坑,并给出显式转换的标准选型与生产级落地实践。
一、为什么“加空字符串”是高危习惯:剖析三大隐式转换陷阱
在很多早期教程与日常编码习惯中,开发者常通过 val + "" 来快速把一个数字转为字符串。这种写法利用了 ECMAScript 中加号运算符在遇到字符串操作数时的隐式类型提升逻辑。然而,在如今复杂的工程环境与现代 ECMAScript 规范下,这种写法存在极其严重的隐患。
1. 陷阱一:遇到 BigInt 直接导致进程或页面崩溃
现代业务系统中,后端分布式架构普遍使用雪花算法生成 64 位大整数 ID(如订单号、用户 UID、消息全局流水号)。为了防止 JavaScript 传统 Number 发生浮点精度丢失(最大安全整数仅为 253 - 1),前端与 Node.js 广泛采用原生 BigInt 进行存储与计算。
如果使用隐式转换 val + "" 处理这类变量,JavaScript 引擎会立即抛出致命错误:
// 示例:雪花算法大整数 ID
const orderId = 9007199254740993n;

// 尝试使用隐式加空字符串转换
try {
  const result = orderId + "";
} catch (err) {
  console.error(err);
  // 运行结果(示例):TypeError: Cannot mix BigInt and other types, use explicit conversions
}
底层原因:ECMAScript 规范为了杜绝高精度数字在隐式混合计算中产生静默截断,明确禁止在二元 + 运算符中将 BigInt 与任何其他非 BigInt 原始类型直接相加。如果组件内未能全局拦截这一错误,将直接导致 React/Vue 渲染树崩溃白屏,或导致 Node.js 接口进程异常退出。
2. 陷阱二:加号二义性与运算符结合性引发静默计算错误
JavaScript 中的 + 既是数值加法操作符,又是字符串连接操作符,并且具有严格的“从左到右”左结合性。当加空字符串与其他变量、数值混合在一起时,位置上的微小差异就会导致完全相反的输出。
const baseAmount = 10;
const tax = 5;

// 写法 A:数字在左,空字符串在右
const totalA = baseAmount + tax + "";
console.log(totalA); // 输出 "15"(先执行 10 + 5 得到 15,再与 "" 拼接得到 "15")

// 写法 B:空字符串在左
const totalB = "" + baseAmount + tax;
console.log(totalB); // 输出 "105"(先与 10 拼接得到 "10",后续所有加法均退化为字符串拼接)
这种隐式转换逻辑对代码重构极其脆弱。一旦开发者或自动化代码格式化工具调整了表达式顺序,原本正确的数值汇总就会瞬间变成字符串连续拼接,产生极其隐蔽的财务金额逻辑漏洞。
3. 陷阱三:ToPrimitive 机制与对象原型调用的隐式不可控
当被转换的变量并非纯净的数值原始值,而是封装对象、具有自定义方法的数字包装类或复合实体时,二元 + 运算会执行内部的 ToPrimitive(input, preferredType: "default") 操作。
const scoreMetric = {
  value: 98,
  valueOf() {
    return this.value;
  },
  toString() {
    return `Score: ${this.value}`;
  }
};

// 隐式转换:hint 为 default,普通对象优先调用 valueOf()
console.log(scoreMetric + "");
// 运行结果(示例):"98"

// 显式转换:hint 确定为 string,优先调用 toString()
console.log(String(scoreMetric));
// 运行结果(示例):"Score: 98"
在隐式转换下,引擎优先提取了底层原始值而非语义化的文本表达,导致业务封装的格式化契约被无声击穿。
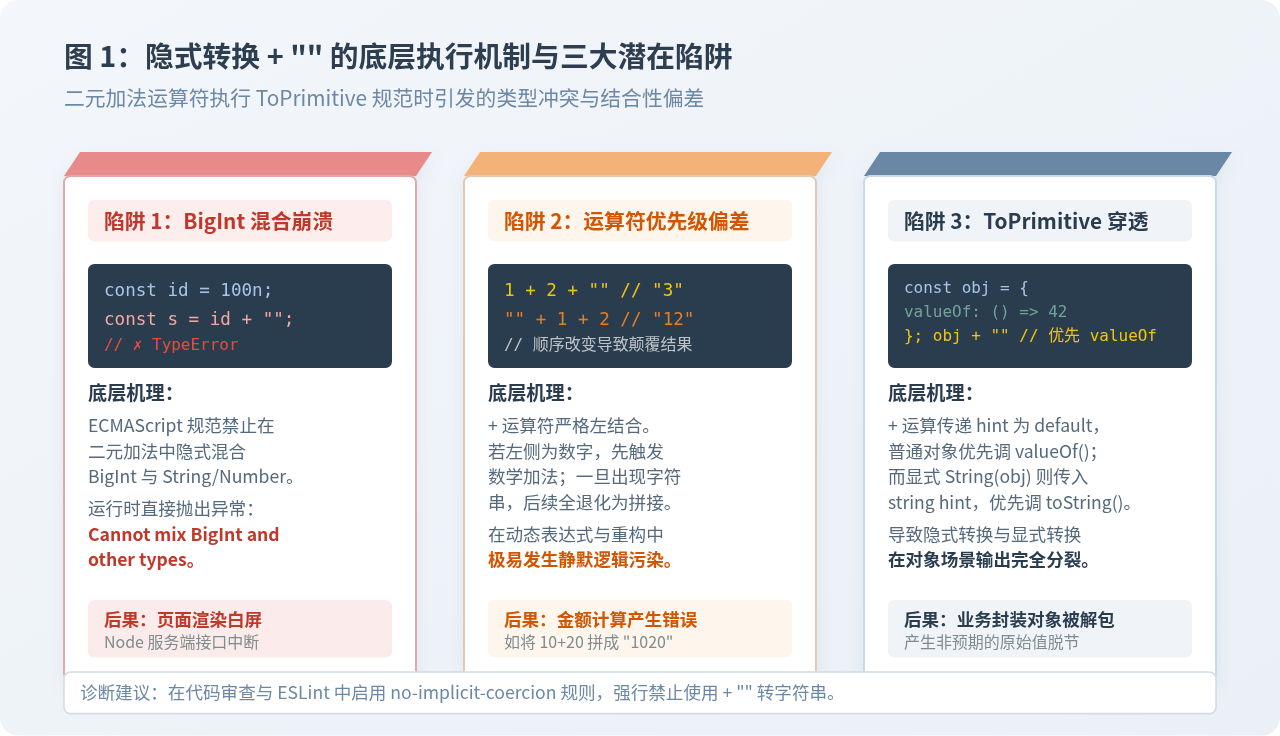
图 1:隐式转换 + "" 的底层执行机制与三大潜在陷阱详细推导
二、三大显式转换方式的全面对比与边界考察
显式类型转换意味着开发者主动声明转换意图,并由语言规范保证确定性的输出语义。在 JavaScript 中,将数字显式转为字符串主要有以下三种手段。
1. String(value) —— 生产环境全能兜底之选
String() 是全局函数(不加 new 操作符),它直接遵循 ECMAScript 规范中的 ToString(argument) 抽象操作。它是整个语言生态中容错能力最强的转换方式。
- BigInt 友好:
String(100n)会安全产出"100",绝不抛出任何类型异常。 - 空值安全:传入
null或undefined时,分别返回"null"与"undefined",不会像属性访问那样报空指针崩溃。 - 极值兼容:能够稳定处理
NaN(得到"NaN")与Infinity(得到"Infinity")。
2. Number.prototype.toString([radix]) —— 进阶进制转换利器
toString() 是定义在数值原型上的实例方法。与 String() 相比,它的独特优势是支持传入可选参数 radix(基数范围从 2 到 36),用于将十进制数字转换为二进制、八进制或十六进制字符串。
const colorHex = (255).toString(16);
console.log(colorHex); // 输出 "ff"

const binaryMask = (10).toString(2);
console.log(binaryMask); // 输出 "1010"
注意原型调用的两大陷阱:
- 空指针异常:若变量可能为
null或undefined,直接调用val.toString()会抛出TypeError: Cannot read properties of null/undefined。 - 字面量词法歧义:在直接对数值字面量调用时,
42.toString()会产生语法错误SyntaxError: Invalid or unexpected token,因为词法解析器会将第一个点号误识别为浮点数的小数点。必须写作(42).toString()或42..toString()。
3. 模板字符串 `${value}` —— 文本拼装时的首选语法糖
ES6 模板字面量是现代 JavaScript 中非常优雅的特性。它能够原生支持 BigInt 和普通数值,当需要将数字与前后的文字说明组合时,模板字符串可读性最高。
const port = 8080;
const hostUrl = `http://localhost:${port}/api`;
console.log(hostUrl); // 输出 "http://localhost:8080/api"
需要注意的是,模板字符串内部虽然对大部分类型安全,但若意外传入 Symbol 类型变量,依然会触发 TypeError: Cannot convert a Symbol value to a string。
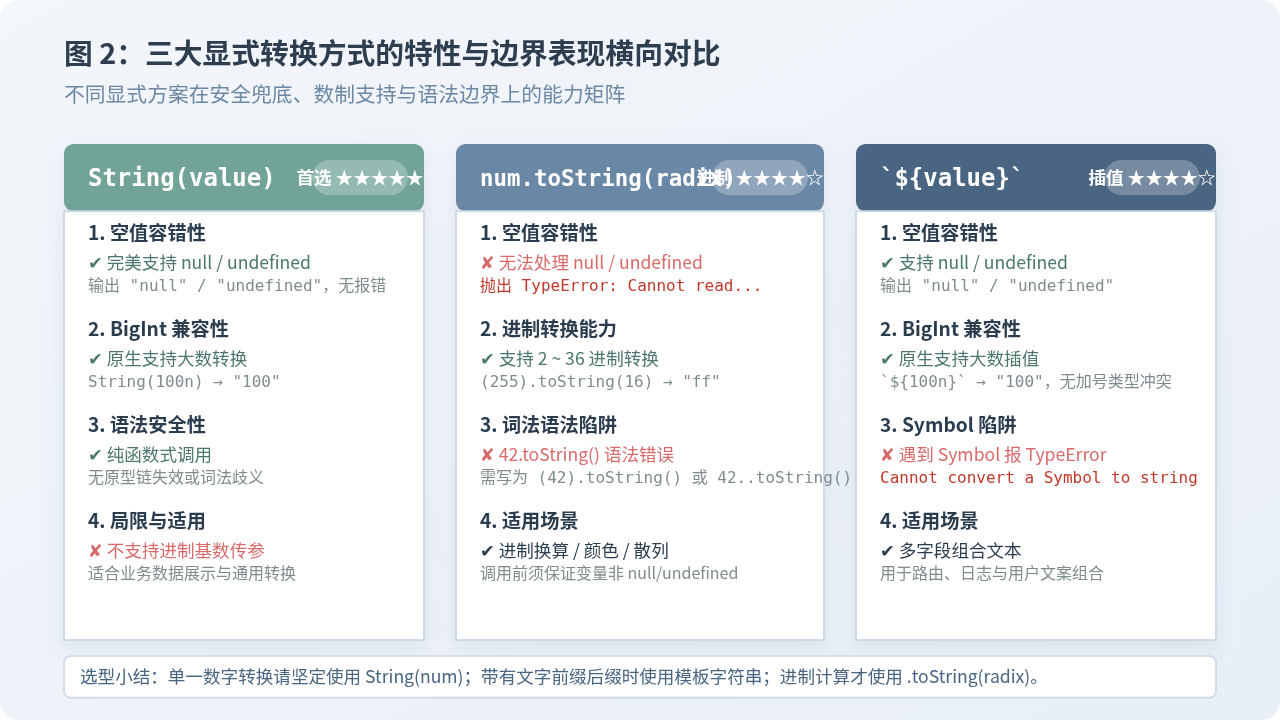
图 2:三大显式转换方式的核心指标、容错能力与适用场景对比
三、数字显式转字符串的标准化四步落地流程
为了在大型项目与协同开发中杜绝类型转换导致的线上事故,推荐遵循以下标准四步执行流程:
步骤一:入参形态前置守卫
排查输入变量的潜在来源。在前后端交互或外部组件传参中,数值字段极易夹带 null、undefined 或由于解析失败产生的 NaN。若业务场景要求在无值时展示占位符(如 "-"),应在转换前使用空值合并运算符 ?? 做好前置解构。
步骤二:依据业务语义路由转换工具
依据目标输出的实际用途进行明确分流:
- 常规字段与大数展示:一律使用
String(val)。 - 进制换算与位掩码输出:使用
(Number(val)).toString(radix)。 - 金融财务与格式化输出:严禁使用存在浮点舍入漂移的
toFixed(),应当使用原生的Intl.NumberFormat或专业的高精度数学库。
步骤三:特殊极值与表示法防御
JavaScript 原生数值在达到特定数量级时,转换字符串会自动采用科学计数法表示:
console.log(String(1000000000000000000000)); // 输出 "1e+21"
console.log(String(0.0000001));              // 输出 "1e-7"
console.log(String(-0));                     // 输出 "0"(负号被规范抹平)
当业务要求必须完整展开大数(如区块链代币数量或银行账目)时,若原始值精度已超出 Number.MAX_SAFE_INTEGER,必须在数据流入系统之初就使用 BigInt 或以纯字符串形式传输。
步骤四:输出类型收敛与统一函数封装
将转换逻辑封装为全局统一的工具函数,确保所有调用点具有一致的行为预期和默认回退机制:
/**
 * 生产环境安全的数字转字符串通用函数
 * @param {number | bigint | null | undefined} value - 待转换的目标数值
 * @param {string} [fallback=""] - 遇到空值或无效值时的默认占位符
 * @returns {string} 保证严格返回标准字符串
 */
function safeNumberToString(value, fallback = "") {
  // 1. 过滤 null 与 undefined
  if (value === null || value === undefined) {
    return fallback;
  }

  // 2. 拦截 NaN 与 Infinity 异常状态
  if (typeof value === "number" && !Number.isFinite(value)) {
    return fallback;
  }

  // 3. 针对 BigInt 与合法数值采用全局 String 安全兜底
  try {
    return String(value);
  } catch {
    return fallback;
  }
}

// 验证用例
console.log(safeNumberToString(42));              // "42"
console.log(safeNumberToString(9007199254740993n)); // "9007199254740993"
console.log(safeNumberToString(null, "--"));       // "--"
console.log(safeNumberToString(NaN, "0"));         // "0"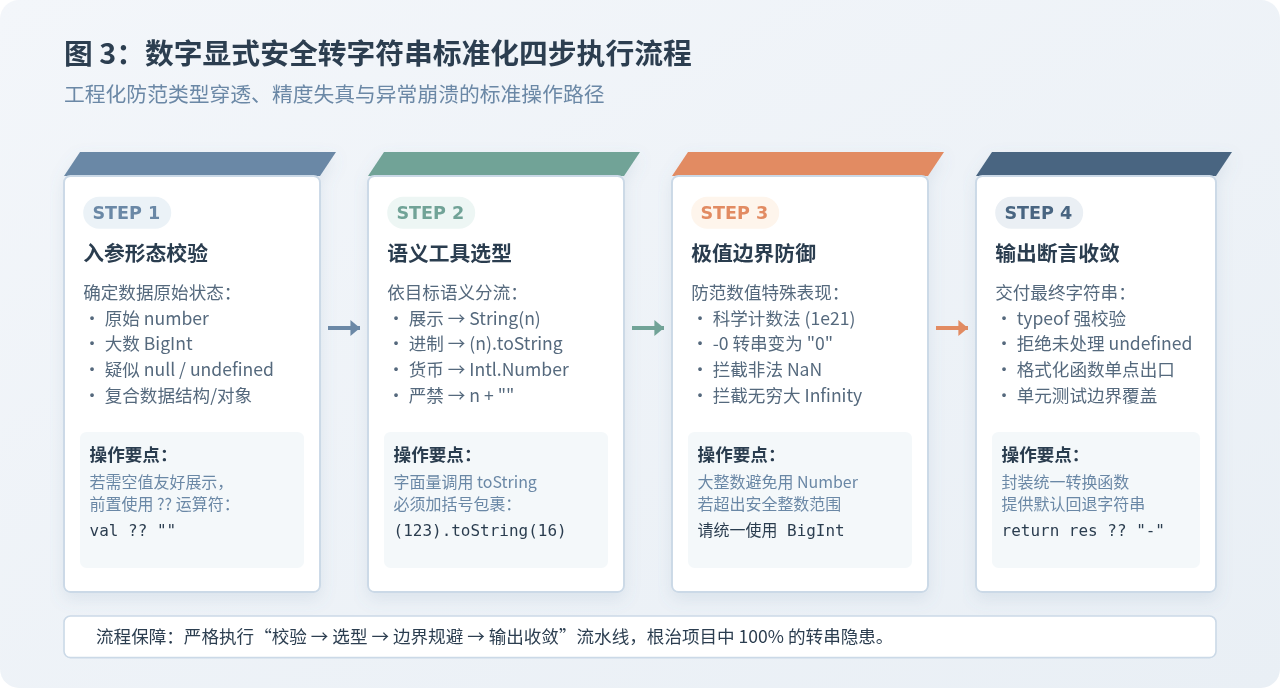
图 3:数字显式安全转字符串标准化四步执行流程与防御关键节点
四、常见业务场景选型矩阵与防坑总结
为了便于在日常开发与代码评审中快速查阅,下表汇总了不同场景下的最佳实践方案:
| 业务场景 | 推荐方案 | 核心优势 | 严禁写法 |
|---|---|---|---|
| 常规数值展示 | String(val) | 全能兼容、无空指针崩溃风险 | val + "" |
| 雪花 ID / 大数 | String(bigintVal) | 100% 支持 BigInt,不丢失精度 | bigintVal + ""(抛错) |
| 十六进制 / 颜色码 | (num).toString(16) | 支持 2~36 进制指定基数输出 | num.toString()(字面量语法错) |
| 文案与多字段插值 | `${prefix}${val}` | 语义直观、结构清晰 | 复杂算式混合连续加号 |
| 金额千分位 / 百分比 | Intl.NumberFormat | 规范处理本地化与四舍五入 | (num).toFixed(2) 直接硬转 |
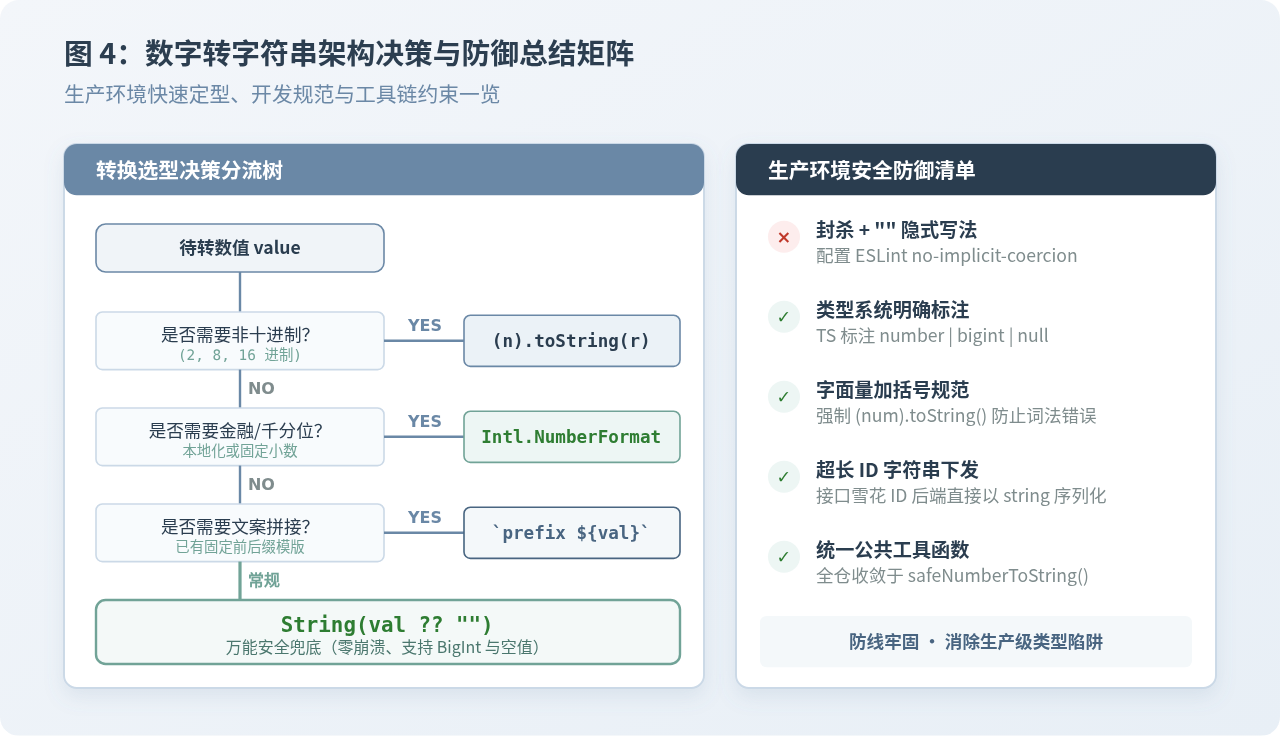
图 4:数字转字符串架构决策与防御总结矩阵
团队工程化防线建议
- ESLint 静态扫描:在团队的
.eslintrc.js中配置规则"no-implicit-coercion": ["error", { "string": true, "allow": [] }],在代码提交阶段全面拦截+ ""隐式转换。 - TypeScript 类型约束:显式声明函数参数为
number | bigint,避免把any传入导致运行时难以预测的类型穿透。 - 前后端长整型协议规范:接口规范中明确约定,超过 53 位的整数一律在服务端序列化为 JSON 字符串下发,切断前端 JavaScript 浮点数截断的源头。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章