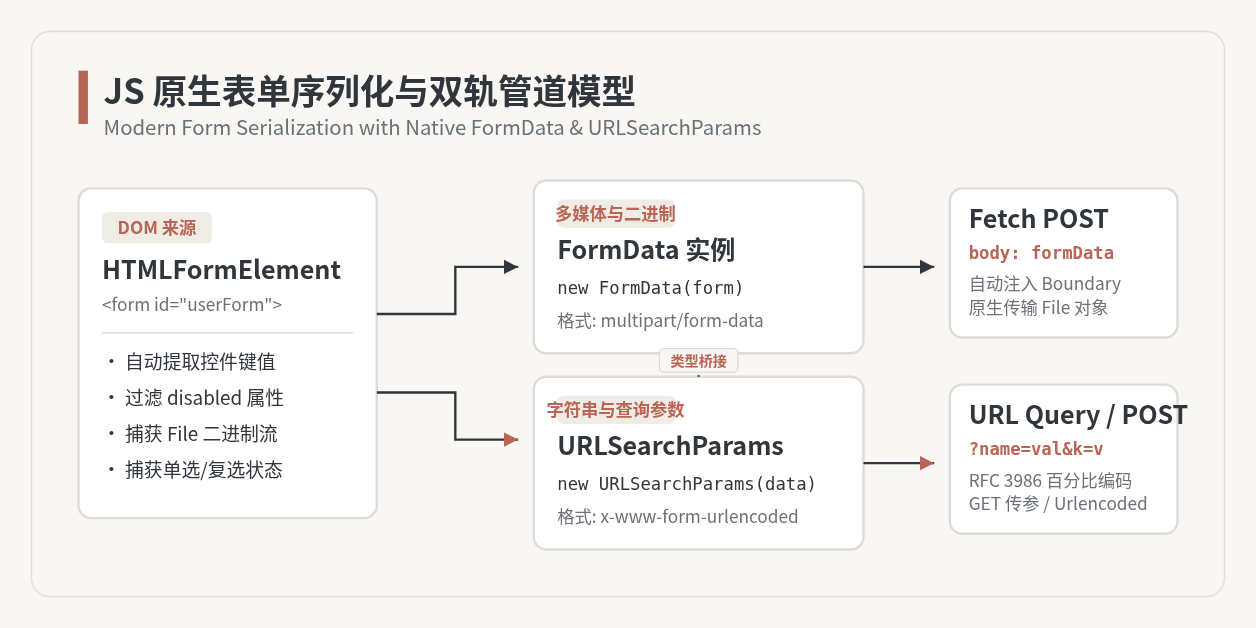
深入详解 JavaScript 原生表单序列化核心技术,涵盖 FormData 与 URLSearchParams 的内部机制、API 规范、二进制文件处理、同名键解析及常见避坑实践。
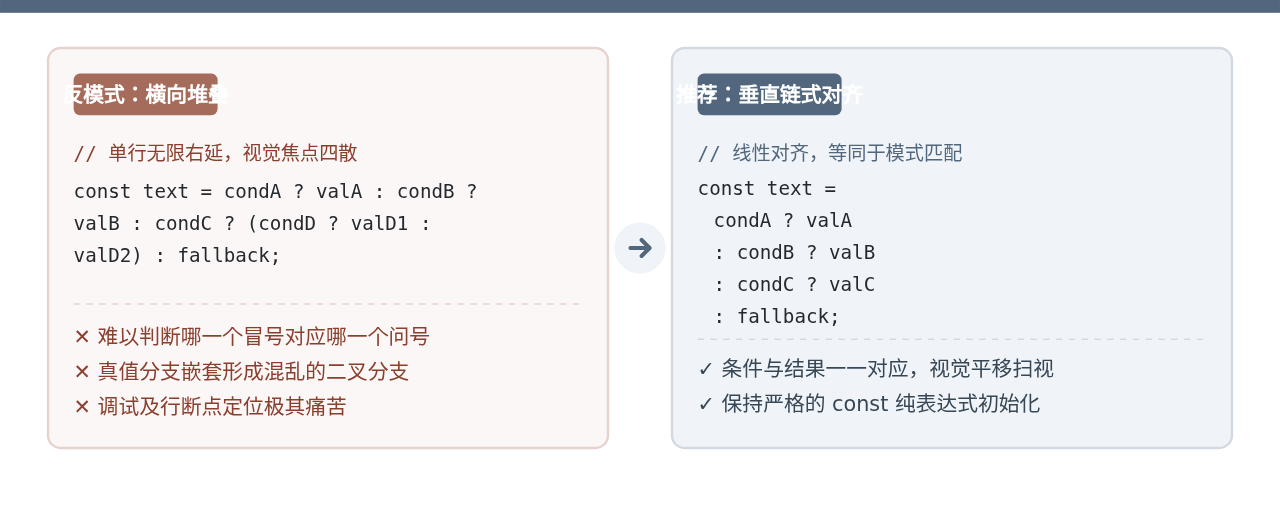
深入探讨如何规范使用JavaScript嵌套三目运算符,解析单行嵌套导致可读性恶化的原因,提供列式对齐排版标准、边界适用原则与工程化ESLint配置,帮助开发者写出兼具表达式优势与高可读性的代码。
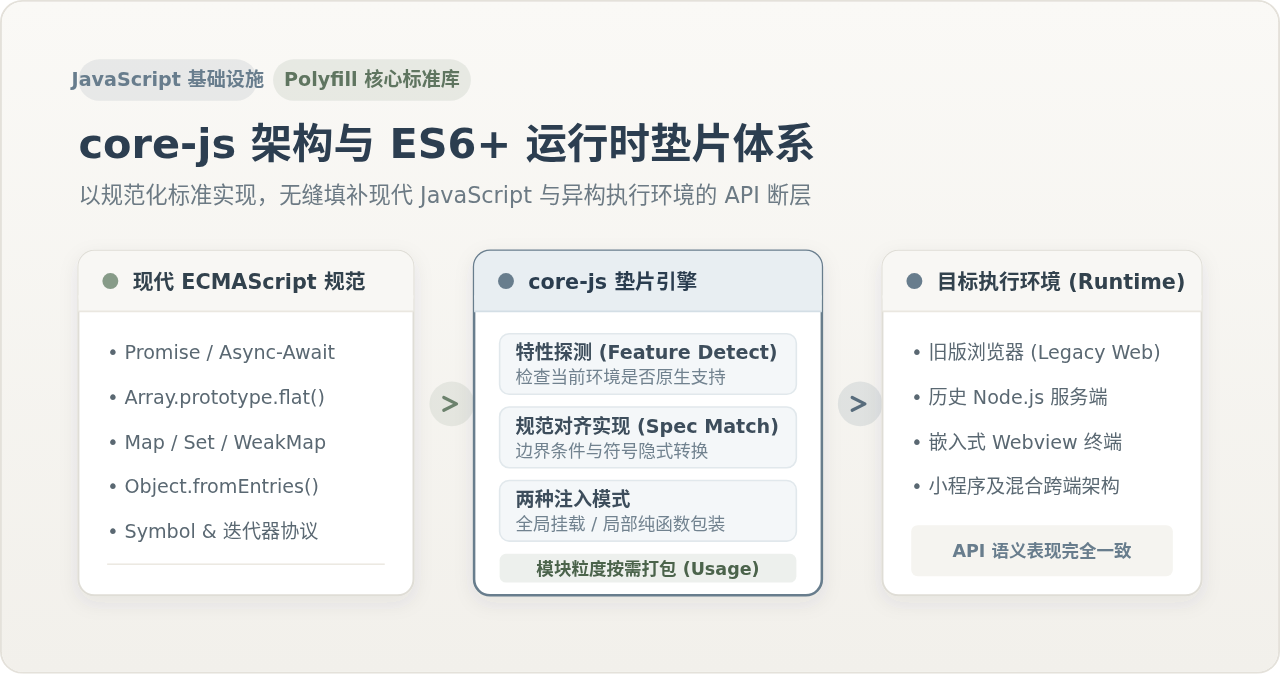
深入解析 core-js 的定义、核心作用及其作为 JavaScript ES6+ polyfill 垫片库的运行原理。结合 Babel 编译工程实践,对比全局注入与无污染模式的关键差异。
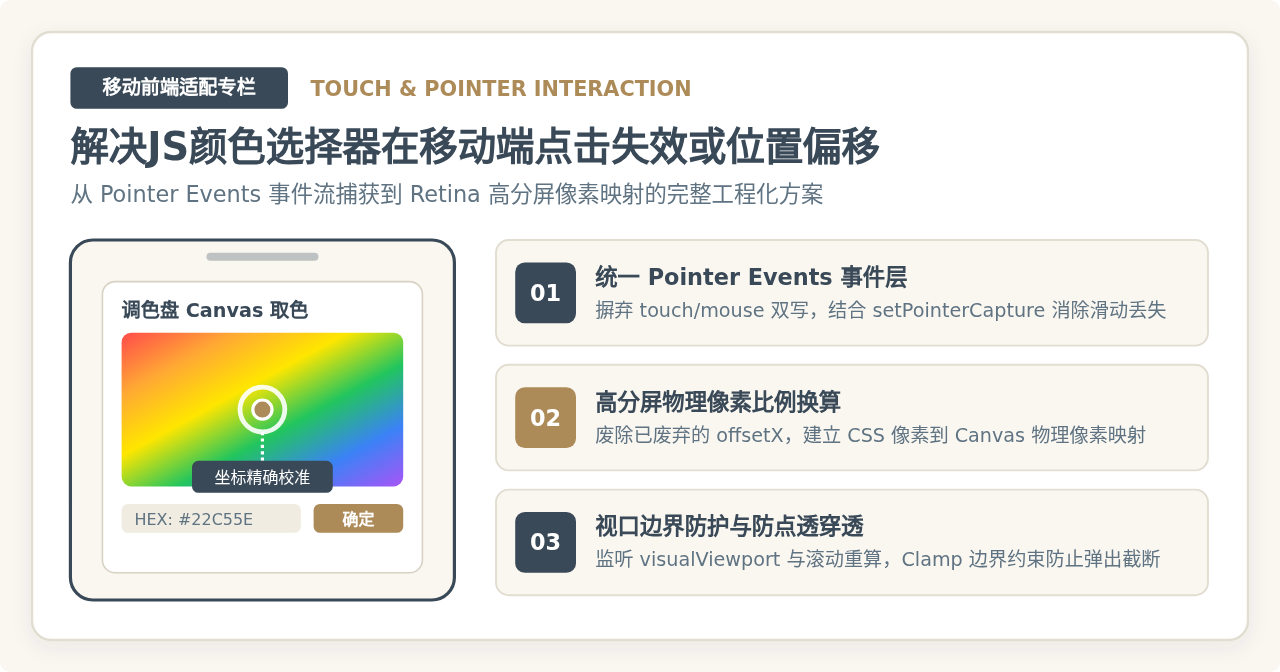
针对JavaScript颜色选择器在移动端触摸点击无响应、滑动选色中断以及触控光标与像素取样偏移等问题,从事件体系升级、物理像素映射和视口边界自适应三个维度提供深度的排查思路与可落地的完整解决方案。
深入分析在JavaScript前端代码中硬编码加密密钥所带来的安全风险,解析攻击者在浏览器逆向提取密钥的具体过程与原理误区,并提供基于端云协同的合规安全架构方案。

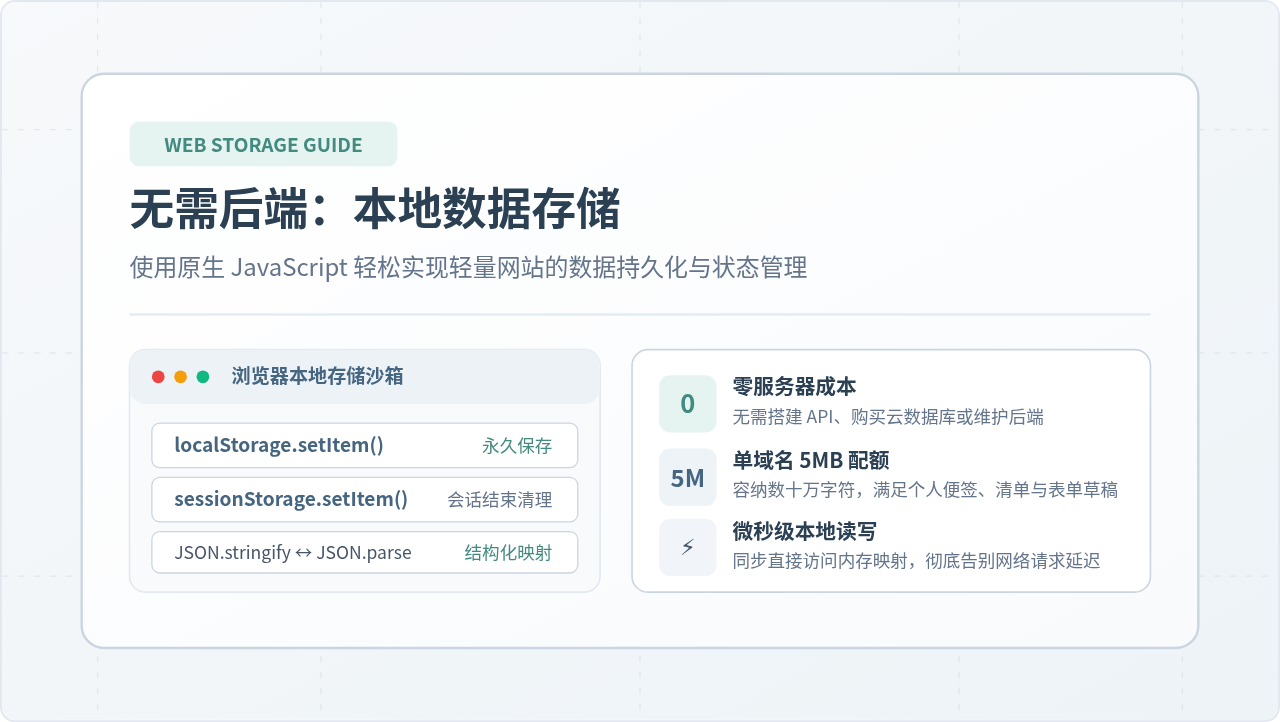
无需后端服务与数据库,利用原生 JavaScript 的 localStorage 与 sessionStorage 实现轻量网站的数据持久化。本文详细解析存储机制对比、JSON 结构化读写、异常防御、安全准则及实战代码范式。
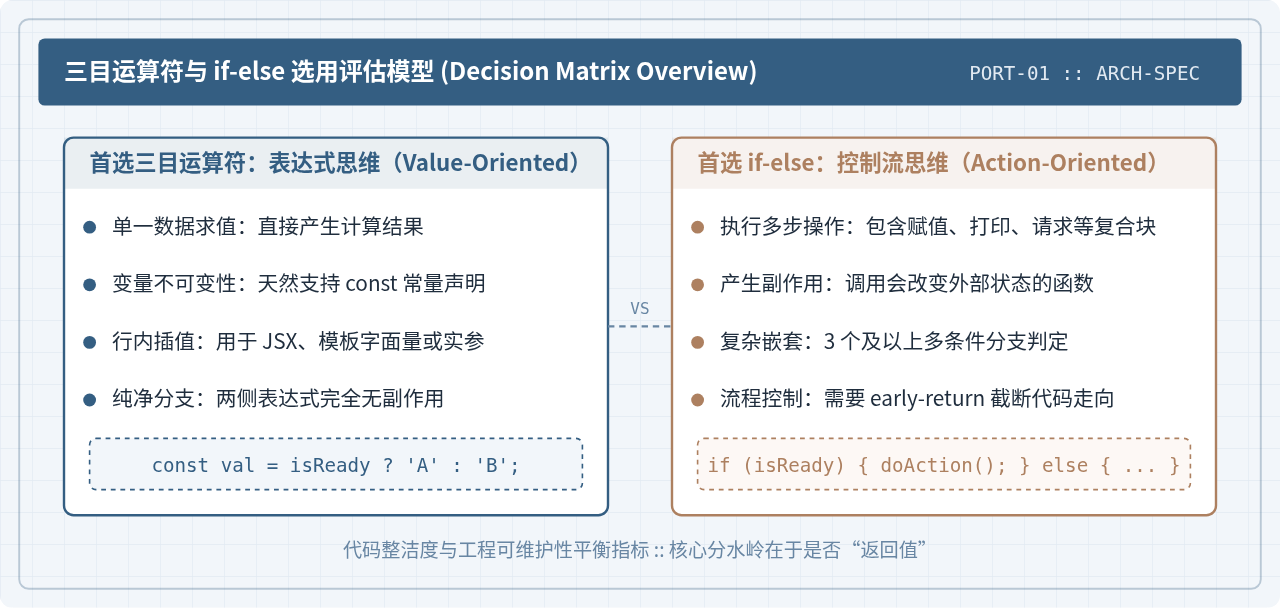
全面分析JavaScript中何时使用三目条件运算符替代if-else语句。从表达式与语句的底层求值差异、适用场景、反模式辨析到四步决策流程与审查清单,提供具体的工程化判断标准与代码范例。
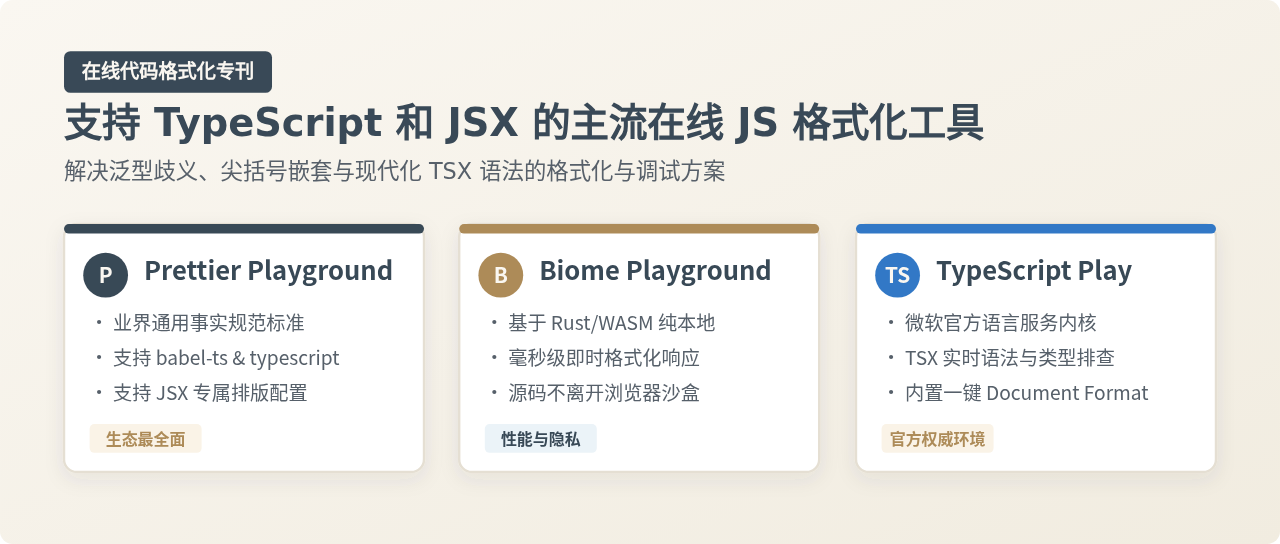
全面盘点并对比支持TypeScript和JSX/TSX语法的在线JS格式化工具,深入解析Prettier Playground、Biome Playground、TypeScript官方演练场等工具的特性、配置步骤及选型指南。
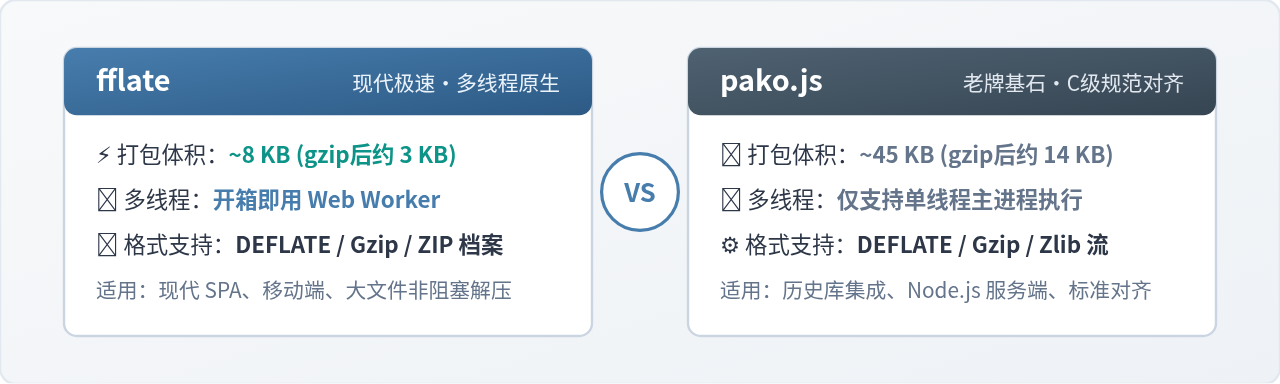
深入对比 fflate 与 pako.js 在打包体积、解压性能、Web Worker 多线程支持及压缩包生态上的核心差异,提供实战代码与技术选型决策方案。
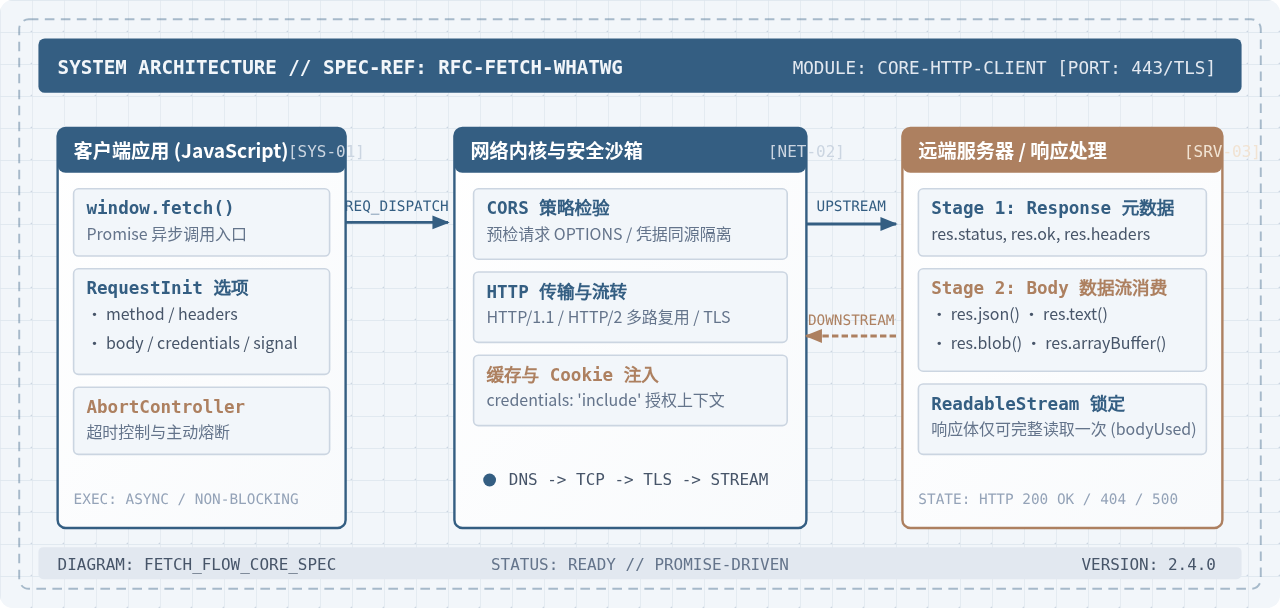
全面讲解现代 JavaScript 中使用原生 Fetch API 发送 HTTP 请求的完整指南。深入解析双阶段 Promise 机制、常见请求方式(GET/POST/PUT/DELETE)、多种响应格式解析、超时取消与错误处理最佳实践。
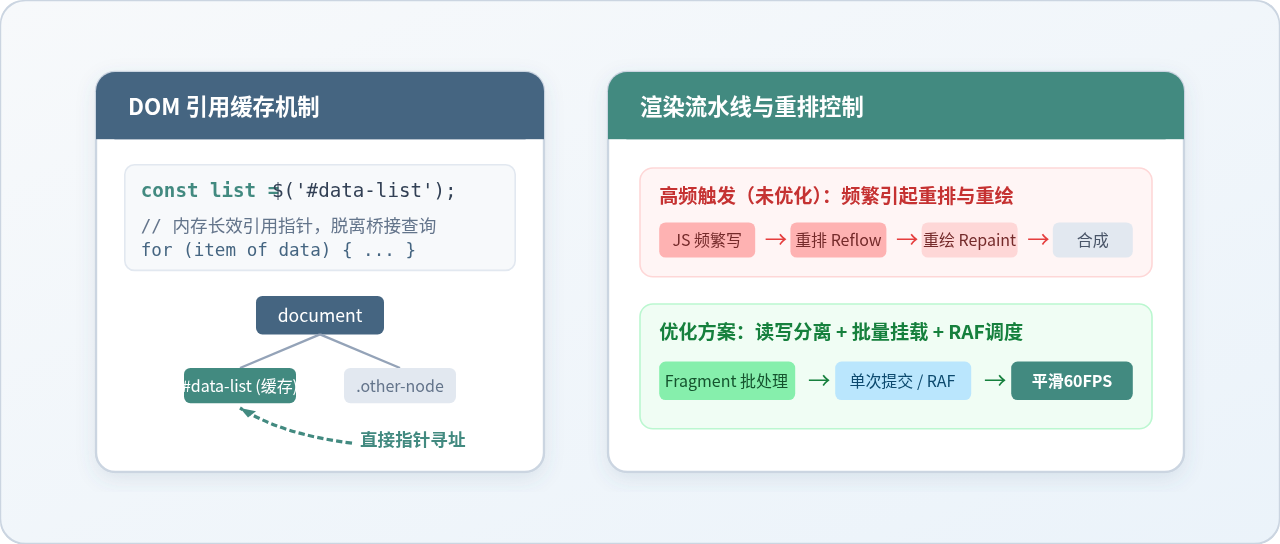
深入解析 JavaScript 中的 DOM 查询性能瓶颈,系统阐述缓存 DOM 引用、读写分离规避强制同步布局、离线批量修改及减少重排重绘的完整实践方案与避坑指南。
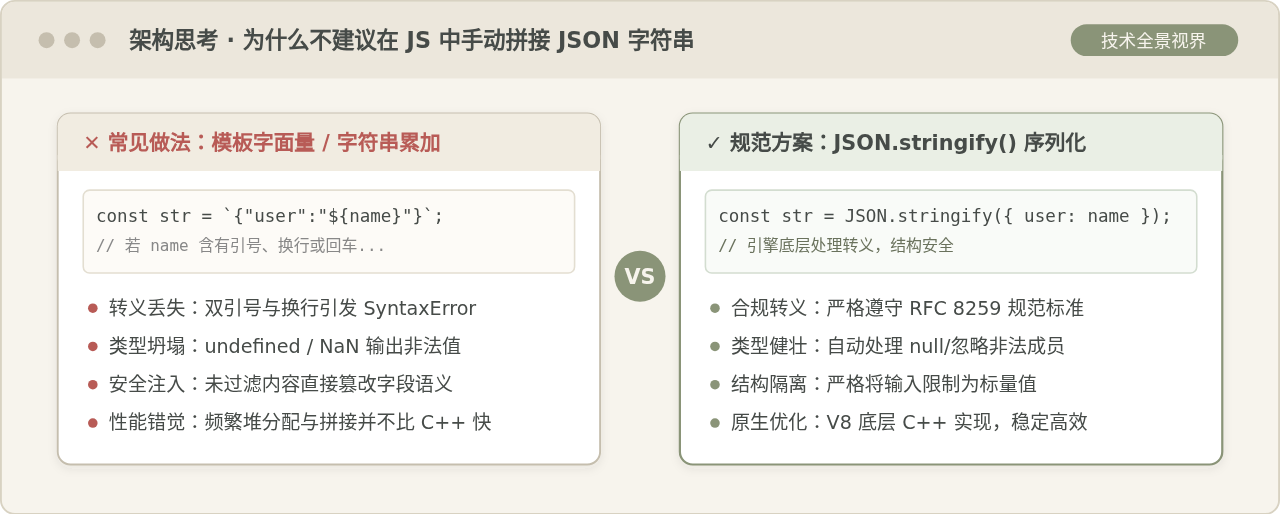
深入剖析为什么在 JavaScript 中不建议手动拼接 JSON 字符串,从特殊字符转义失真、类型边界坍塌、JSON 注入安全风险以及底层引擎性能等维度进行系统解析,并给出生产环境下的安全序列化最佳实践。