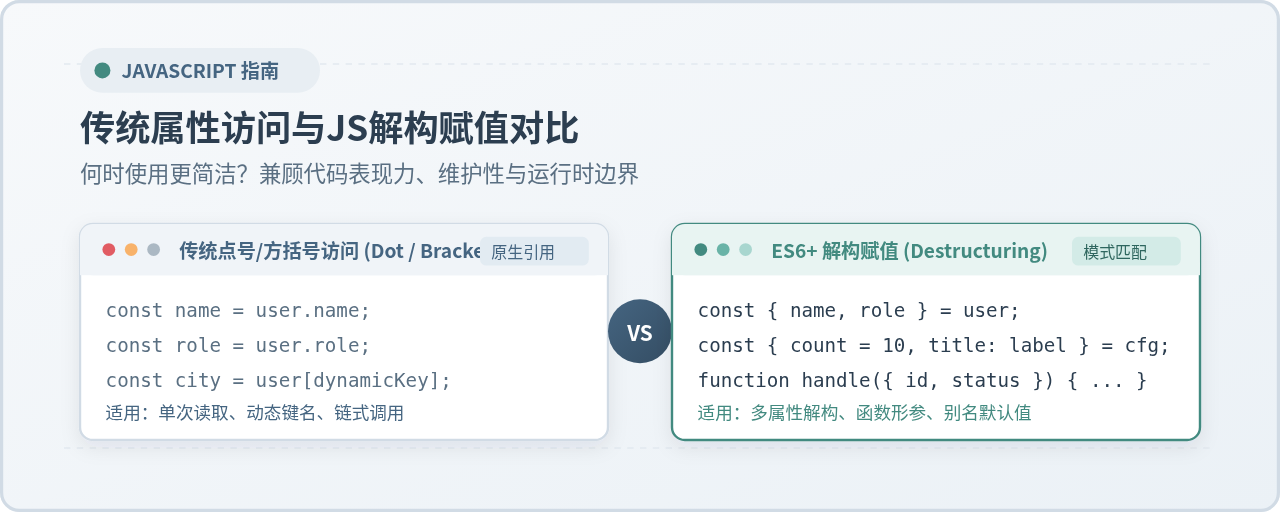
深入对比JavaScript中传统属性访问与ES6解构赋值的语法特性、执行机制与适用场景,通过清晰的代码推演与决策流,指导开发者在不同业务场景中选择更简洁、可读性更高的写法。
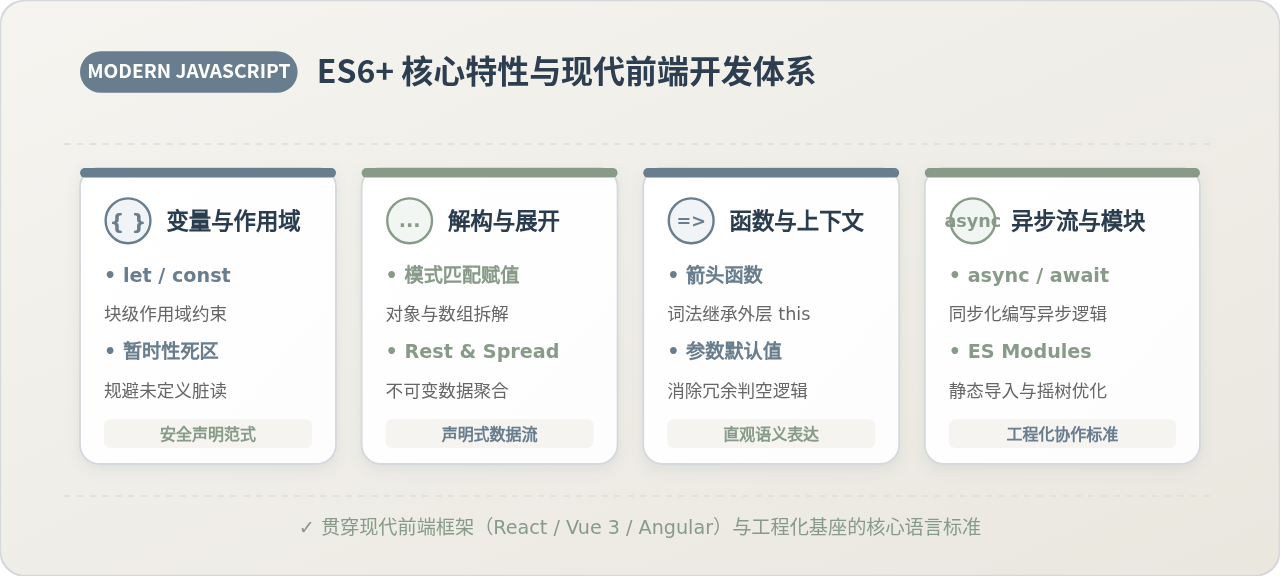
深入解析ES6+核心关键特性:从块级作用域与暂时性死区、解构与展开运算符,到箭头函数词法上下文、Promise与async/await异步机制及ES Modules工程化组织,提供实用示例与避坑指南。
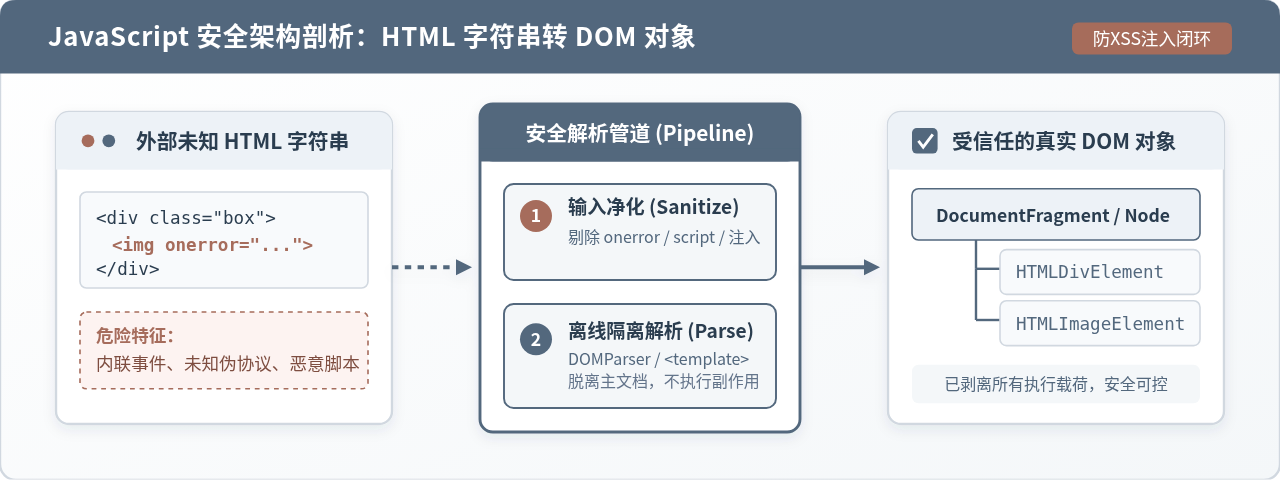
深入讲解在JavaScript中将HTML字符串安全转换为真实DOM对象的完整方案,分析DOMParser、template元素与innerHTML的安全边界与执行时机,提供抵御XSS注入的实战代码与架构决策指南。
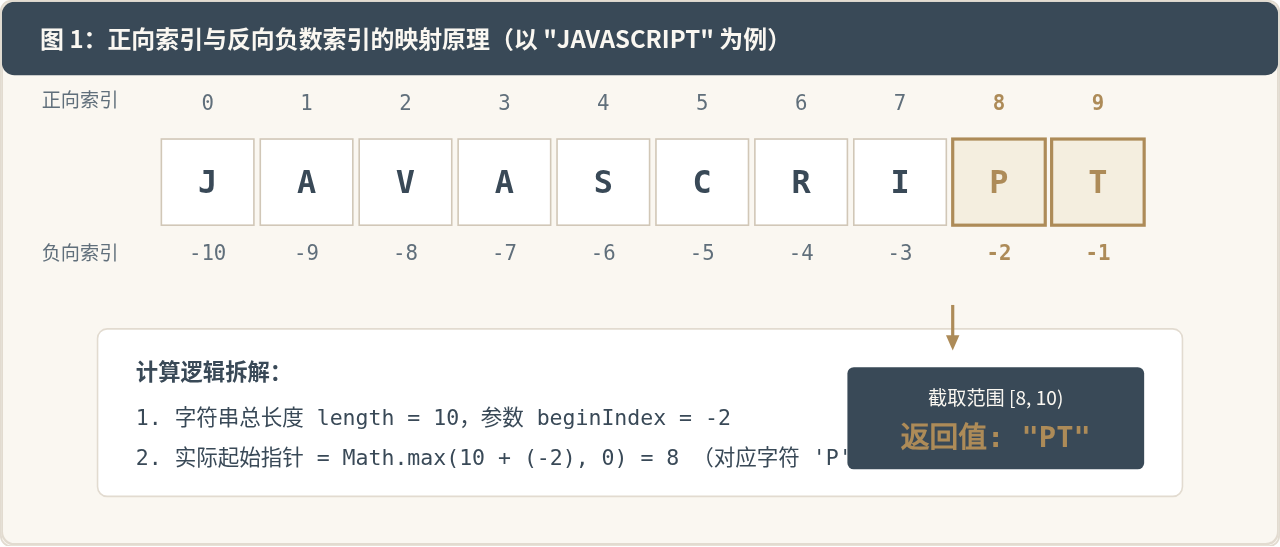
深入解析 JavaScript 中使用 slice(-2) 截取字符串最后两位的运作机制、负数索引计算规则、补零等经典应用场景,并对比 substring 与 substr 的行为差异及环境兼容性。
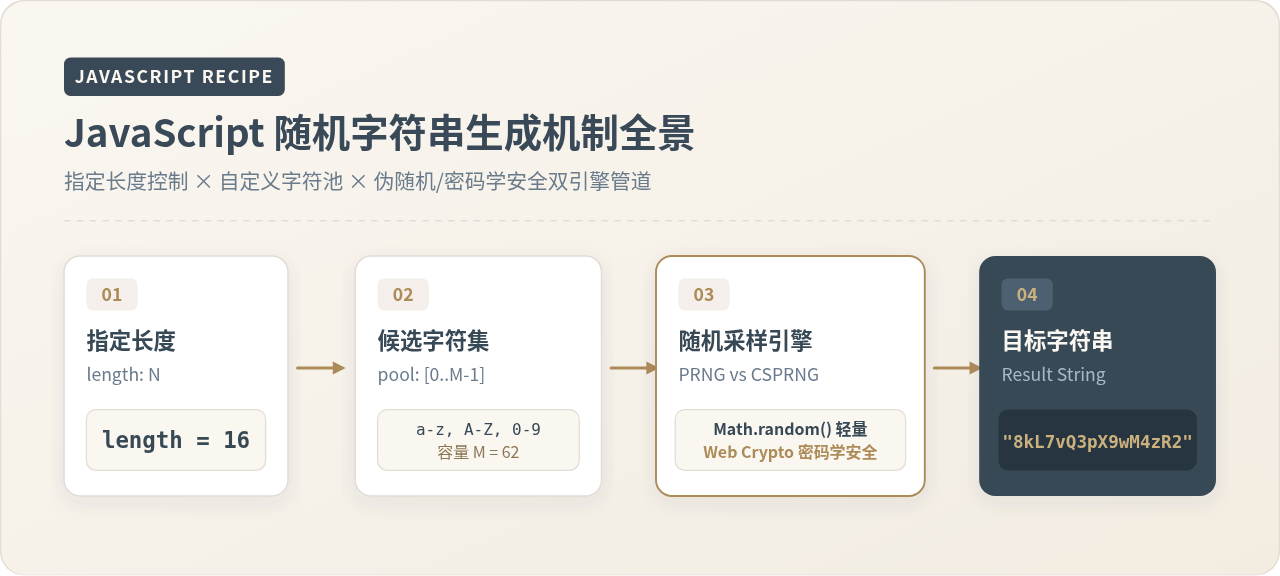
深入解析在JavaScript中生成指定长度和字符集的随机字符串的实现方法,涵盖Math.random基础实现、Web Crypto API密码学安全生成、模偏差消除技巧及大批量性能优化。
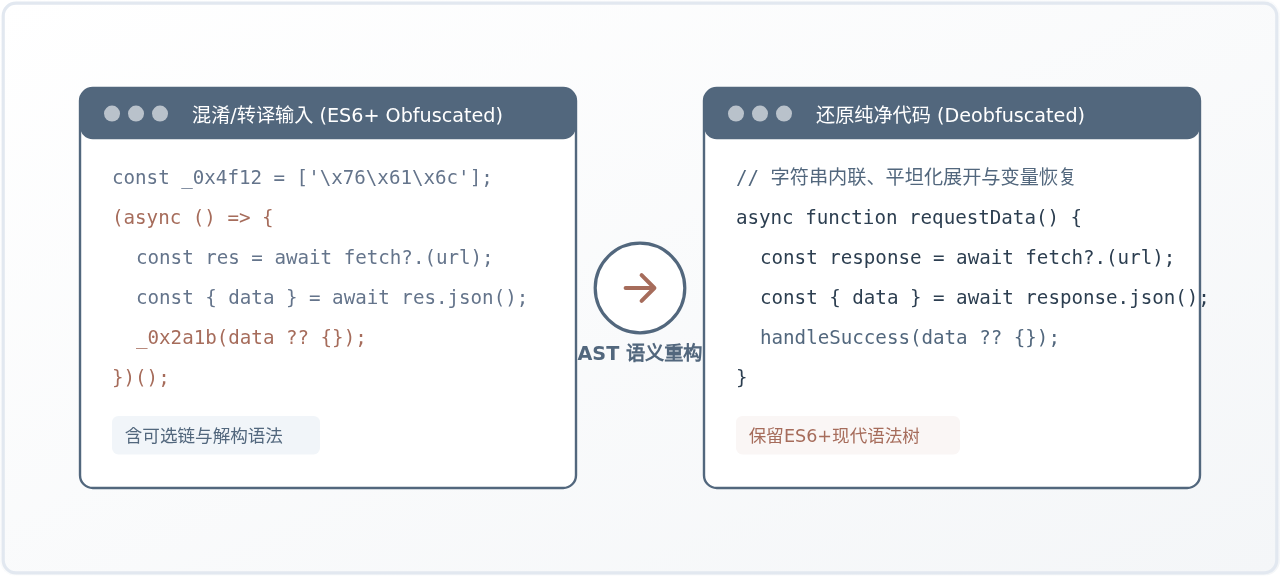
针对现代JavaScript代码混淆与转译场景,推荐多款支持ES6+语法的在线解密与代码还原工具,详解基于AST的还原原理、操作步骤与注意事项。
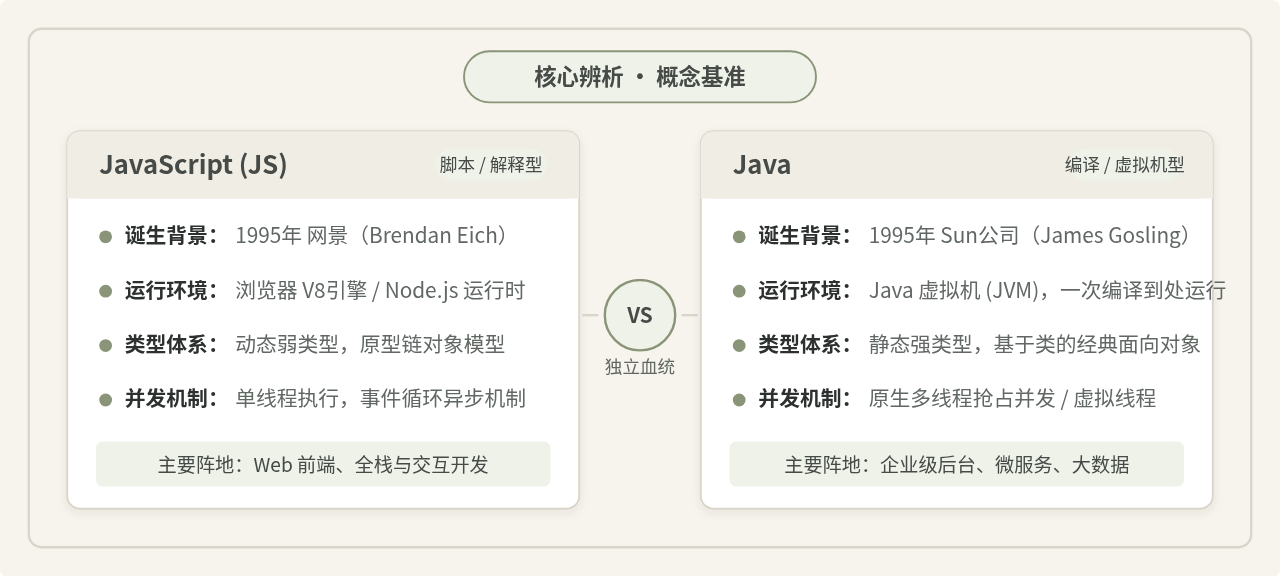
深入解析JavaScript与Java的本质差异。从历史起源、设计哲学、类型系统、底层执行架构(V8与JVM)、并发模型及实战代码等多个维度,彻底理清两门语言的核心区别与选型策略。
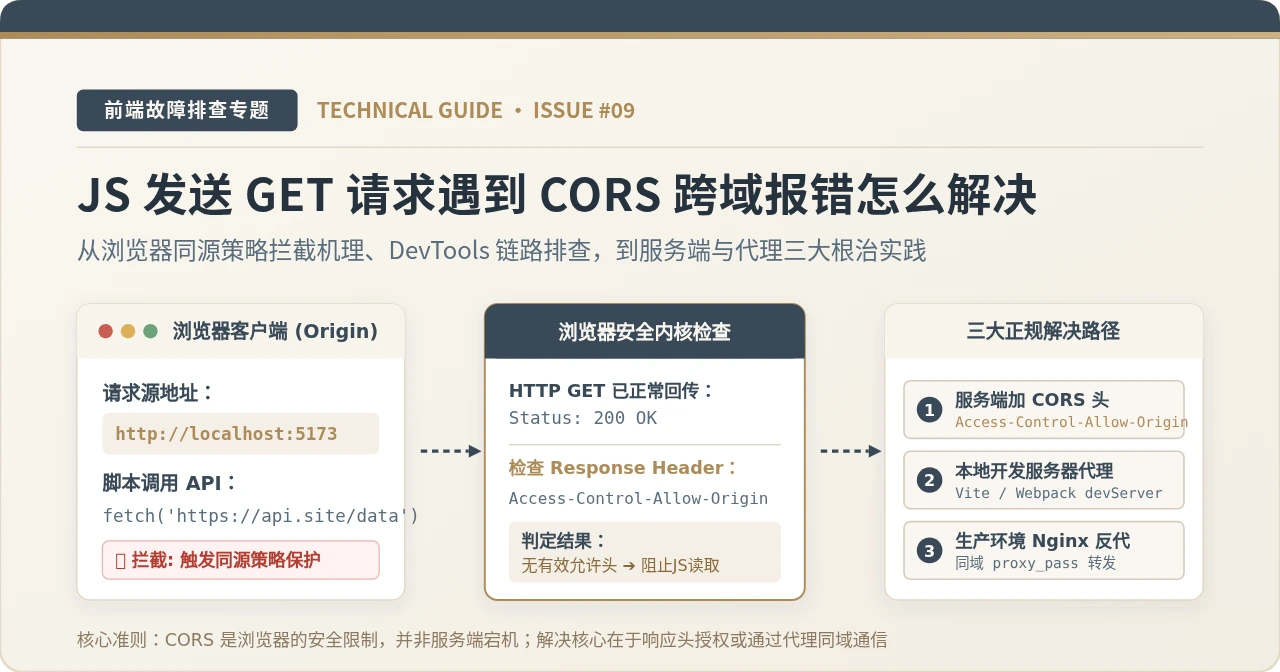
前端使用JavaScript发送GET请求时出现CORS跨域报错,本质是浏览器同源策略在生效。本文系统讲解CORS拦截原理、DevTools精准排查步骤,并提供后端响应头配置、前端开发代理以及生产环境Nginx反向代理三大根治方案与防踩坑指南。
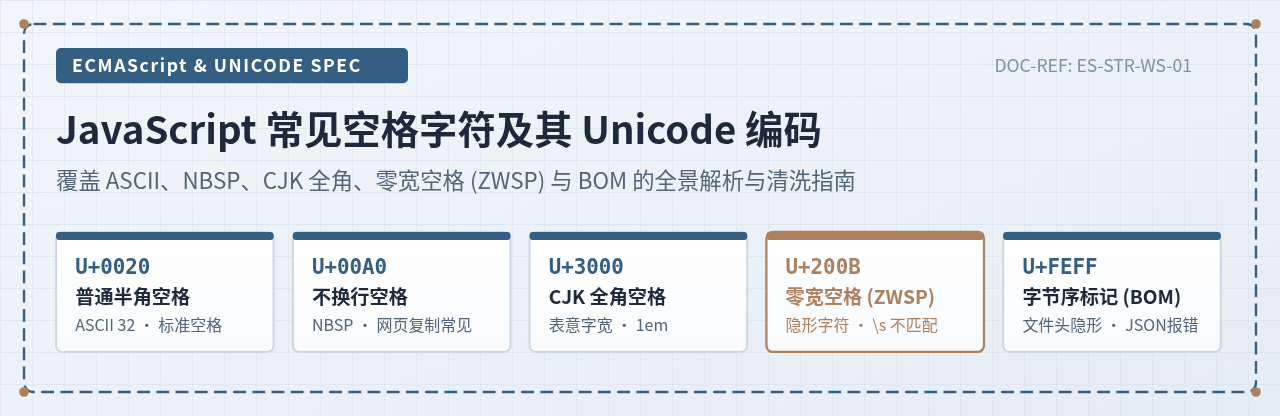
全面解析 JavaScript 中常见的各类空格字符及其 Unicode 编码,涵盖普通空格、制表符、不换行空格 NBSP、CJK全角空格、零宽空格 ZWSP 及 BOM 标记,深入剖析 ECMAScript 规范中 \s 与 trim() 的匹配边界,并提供安全检测与规范化清洗的工程方案。
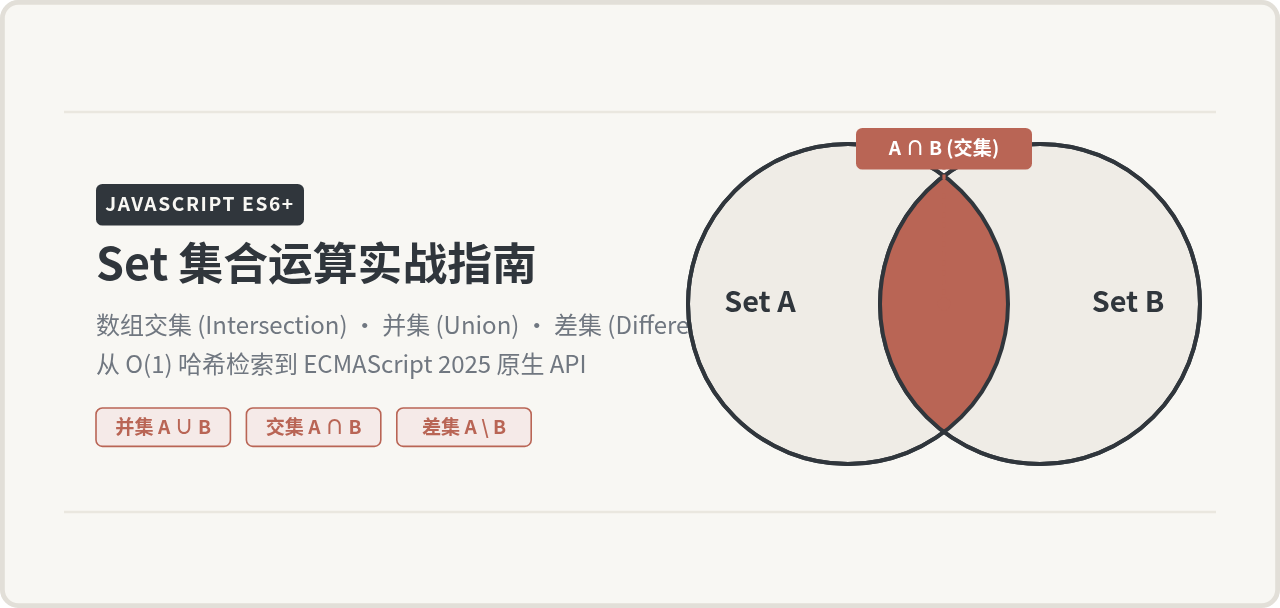
详细讲解如何利用 JavaScript 原生 Set 与扩展运算符、filter 方法高效实现数组的交集、并集、差集与对称差集,解析底层哈希检索原理、ECMAScript 2025 原生方法及对象数组避坑方案。
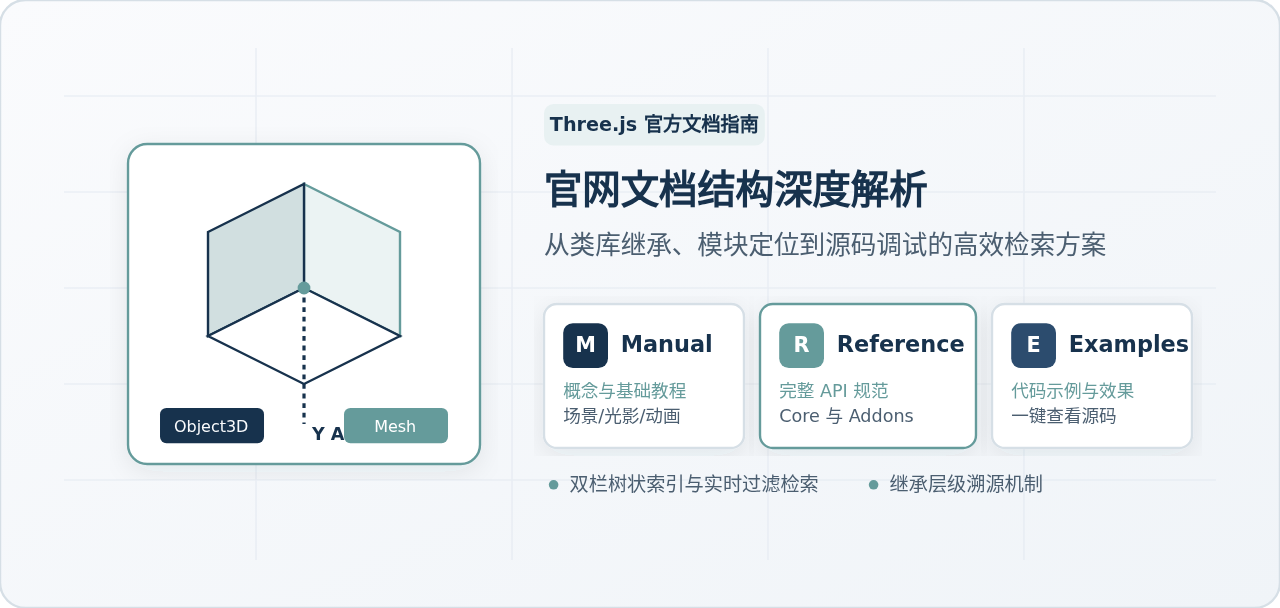
深入解析 Three.js 官网文档的整体架构、双栏检索机制与类库继承体系,掌握 Manual 手册、Reference 核心参考及 Examples 案例库的高效检索与避坑方法。
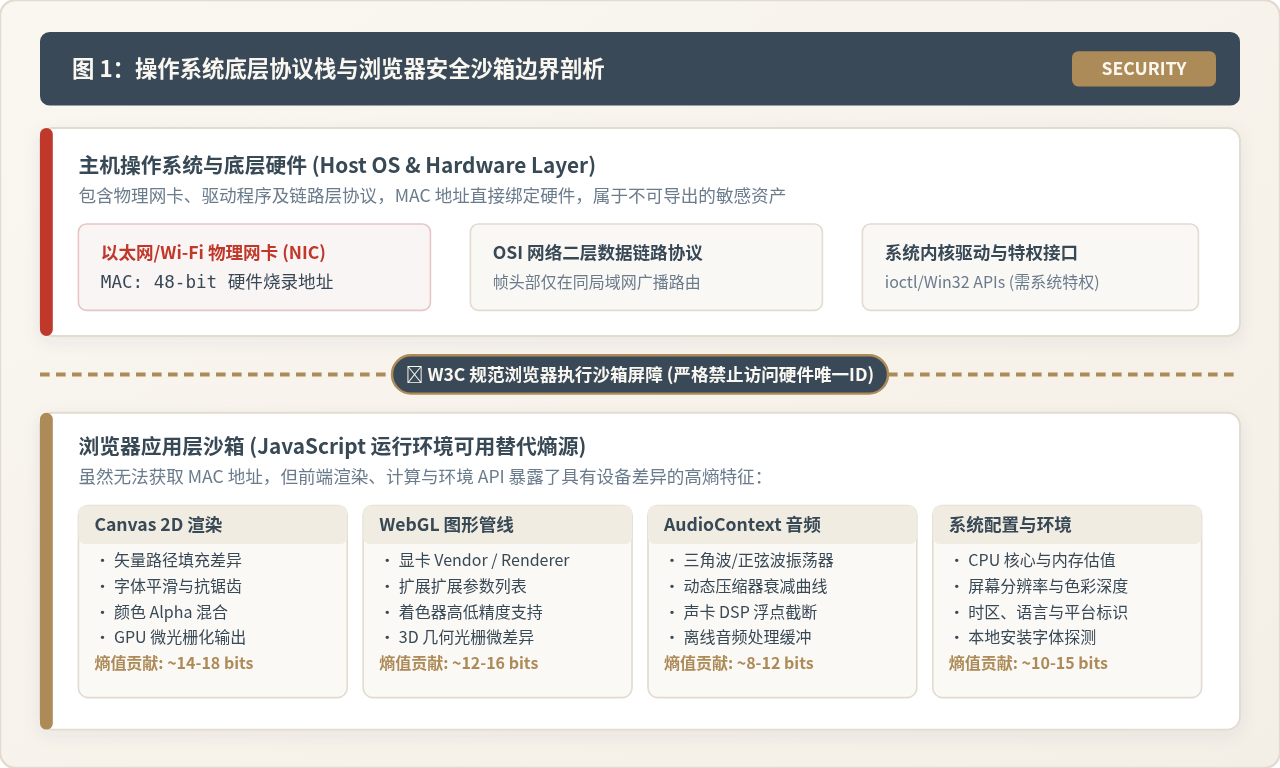
针对现代浏览器因安全沙箱限制无法通过JavaScript获取网卡MAC地址的技术现状,本文系统解析前端设备指纹的多维替代方案,涵盖硬件特征、Canvas渲染、WebGL显卡信息、音频信号链采集、MurmurHash3哈希摘要算法实现,以及应对指纹漂移与隐私反追踪的工程风控实践。