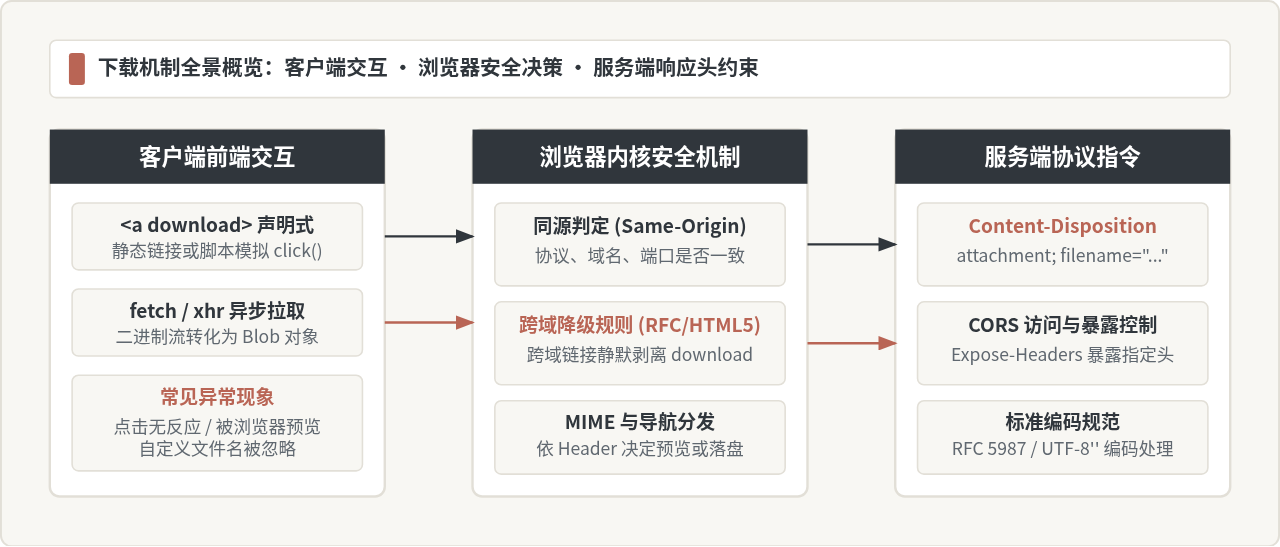
针对JavaScript在前端触发下载时无反应、新标签页预览或文件名失效等常见问题,系统剖析现代浏览器对跨域资源download属性的静默降级机制,以及服务端Content-Disposition与CORS响应头的协同配置方法,并提供生产环境可用的排查路径与完整代码方案。
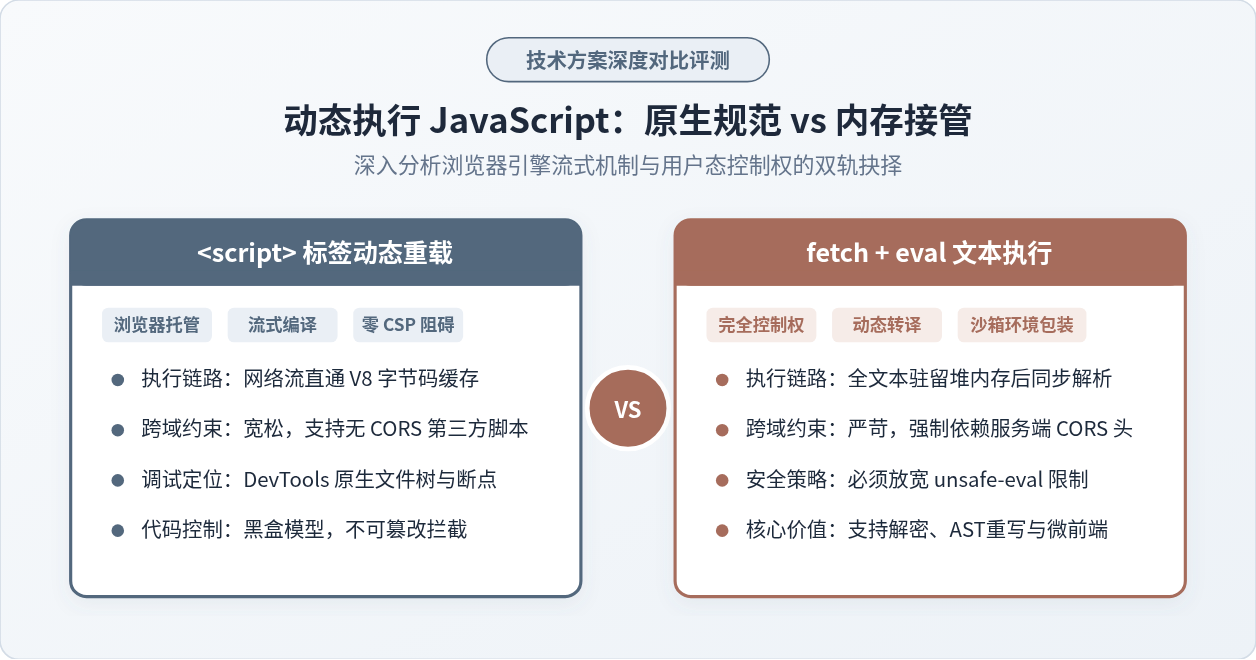
深入对比动态创建/重载 标签与使用 fetch() + eval() 执行 JavaScript 代码的底层机制、跨域限制、安全策略(CSP)、调试体验、运行性能与应用场景,帮助前端开发者合理选型。
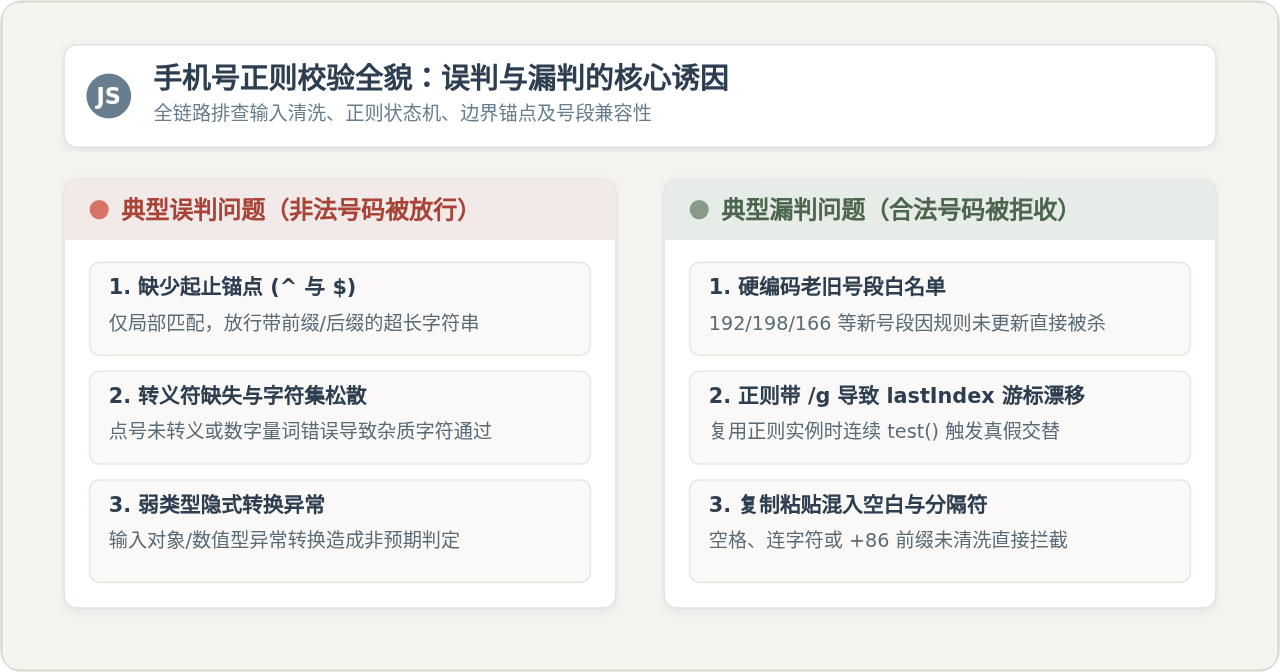
深入剖析JavaScript手机号正则校验中误判与漏判的四大核心原因,包括起止边界符缺失、RegExp全局修饰符状态机陷阱、过时的号段白名单以及输入噪声,并提供生产级标准修复方案与用例验证。
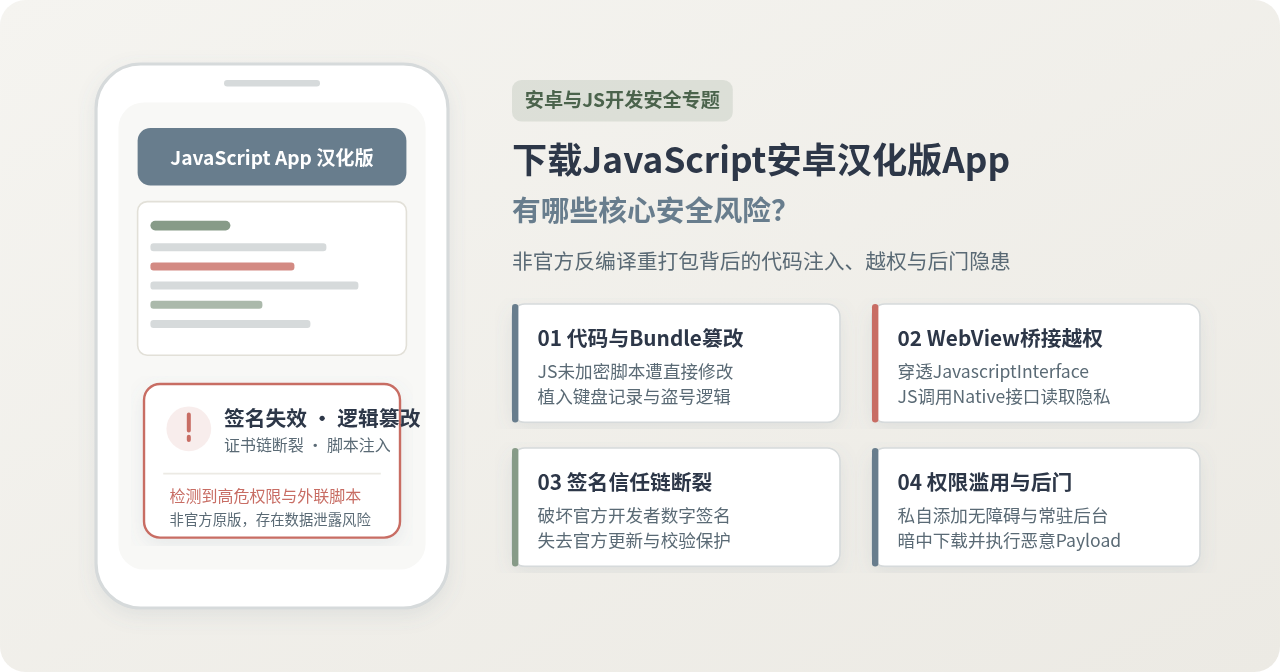
深度解析下载并使用非官方JavaScript安卓汉化版App所面临的签名信任链断裂、JavaScript代码注入、WebView桥接提权、系统高危权限滥用及更新劫持等核心安全风险,并提供详实的静态审计与排查验证指南。
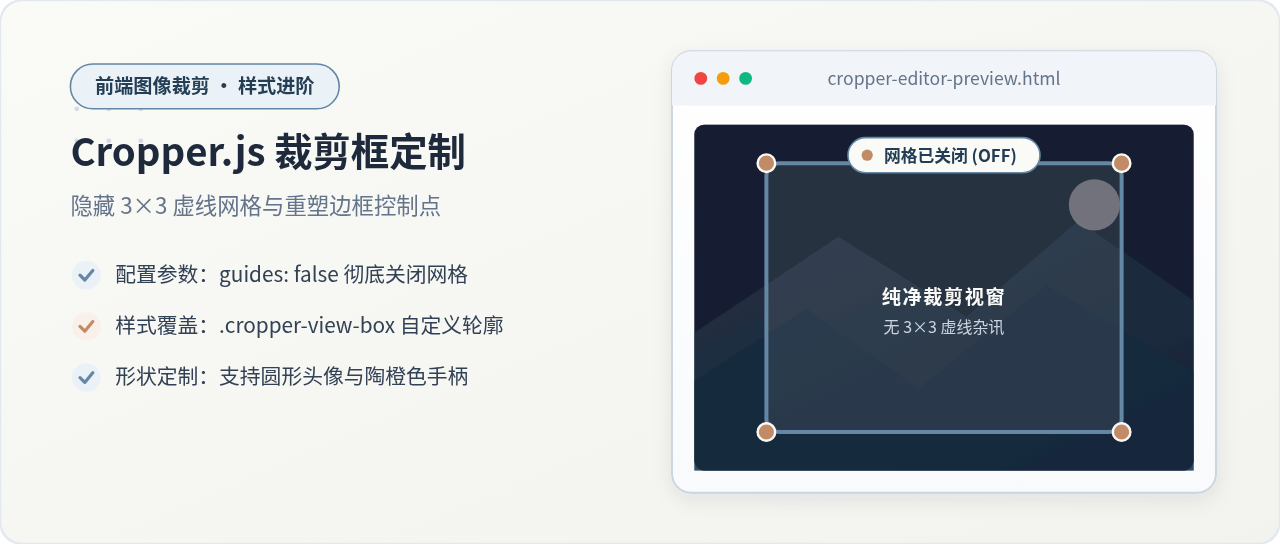
详解在 Cropper.js 中如何自定义裁剪框边框、圆角、控制手柄样式,以及如何通过 JavaScript 参数与 CSS 样式彻底隐藏 3x3 虚线网格线。
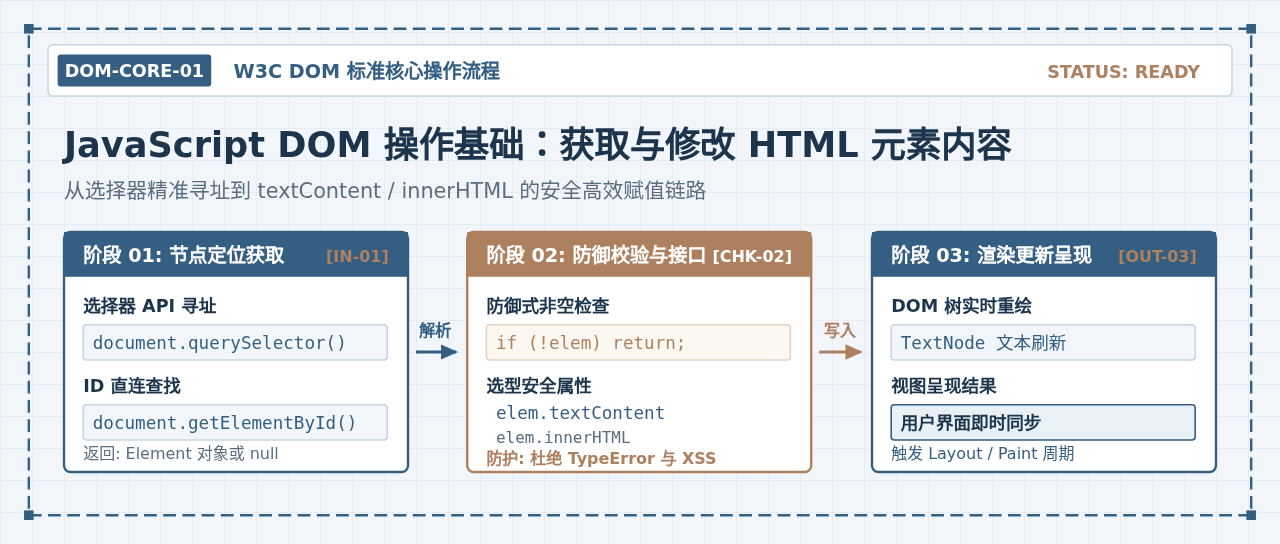
全面讲解在原生JavaScript中获取和修改HTML元素内容的方法与最佳实践,对比querySelector与getElementById、textContent与innerHTML的机制差异,并提供详尽的安全防范与错误排查指南。
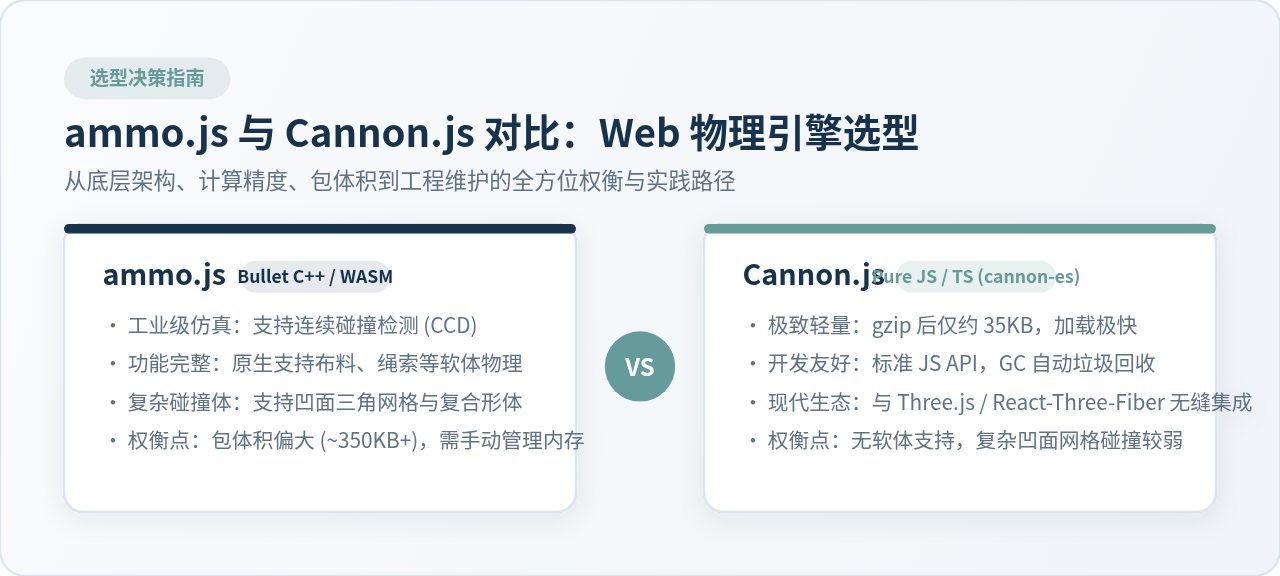
深度对比 ammo.js 与 Cannon.js(cannon-es)的底层架构、计算性能、包体积、碰撞检测精度及开发体验,提供详尽的代码范式与选型决策指南。
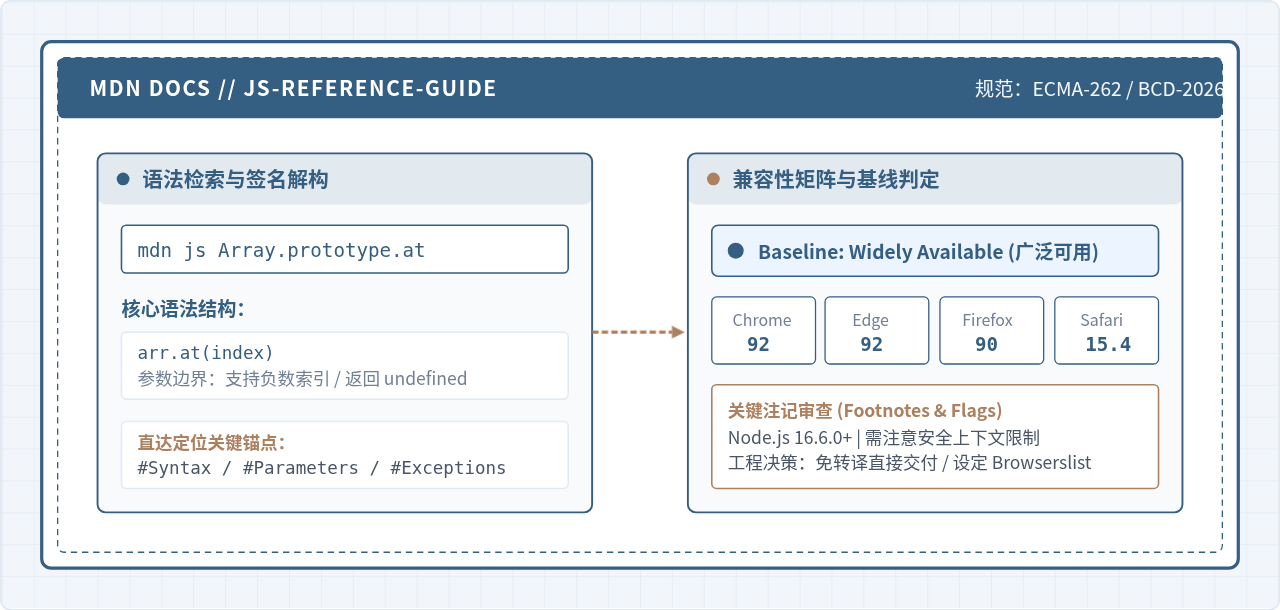
掌握高效使用MDN JavaScript参考文档的实用方法,快速定位核心语法结构、形参与异常定义,准确解读浏览器兼容性表格与Baseline基线状态,提升日常编码与工程选型效率。
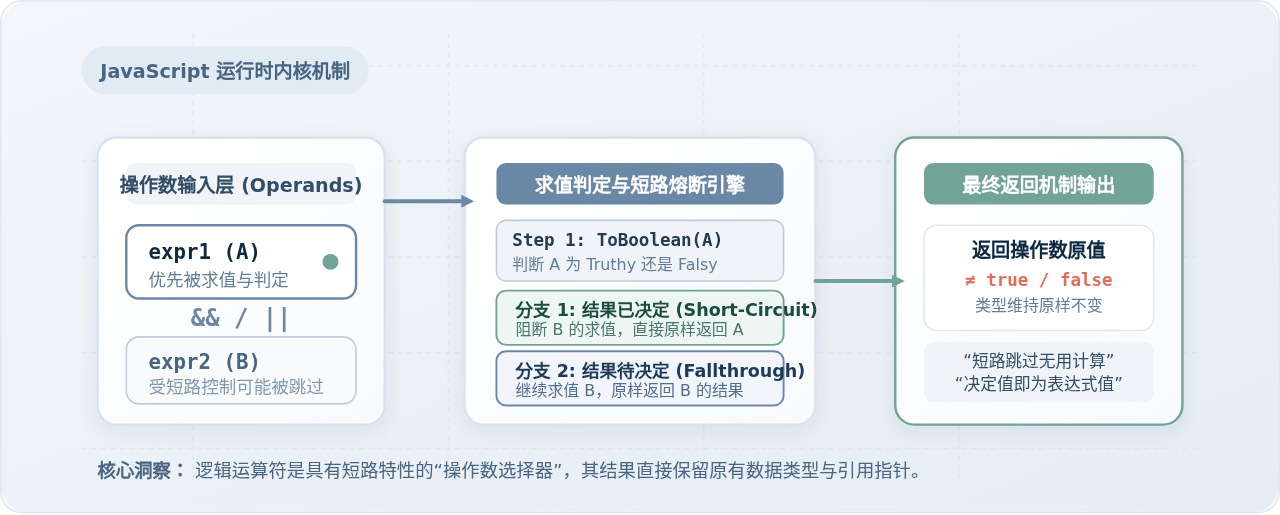
深入解析JavaScript中逻辑与(&&)和逻辑或(||)运算符的短路求值机理与非布尔返回值特性,剖析真值与假值规则、运行时执行管道、空值合并运算符对比以及生产环境中的经典陷阱与防御方案。
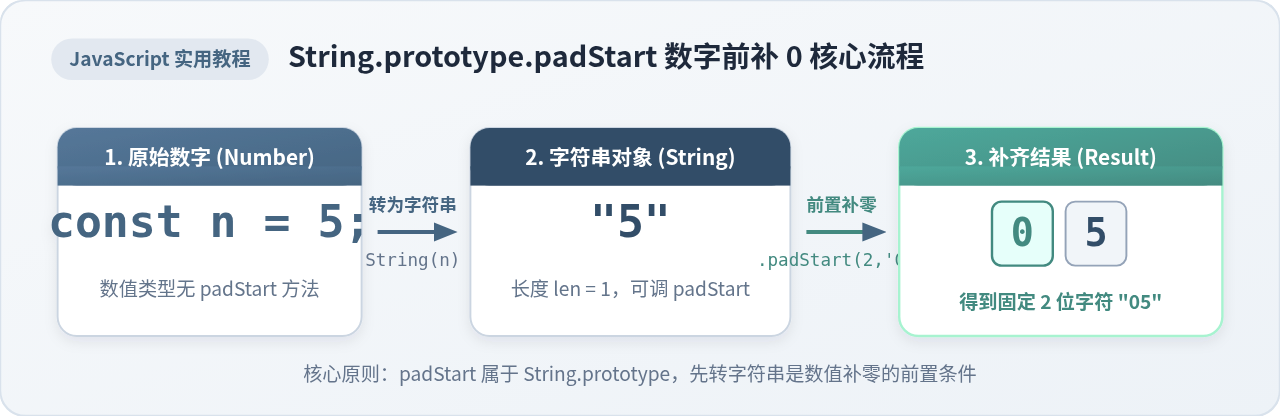
本文详解在JavaScript中使用padStart方法给数字前置补0的标准方式,解析必须先转字符串的原因、工作原理与位宽计算,并提供时间格式化、序列号生成代码示例及负数边界避坑方案。
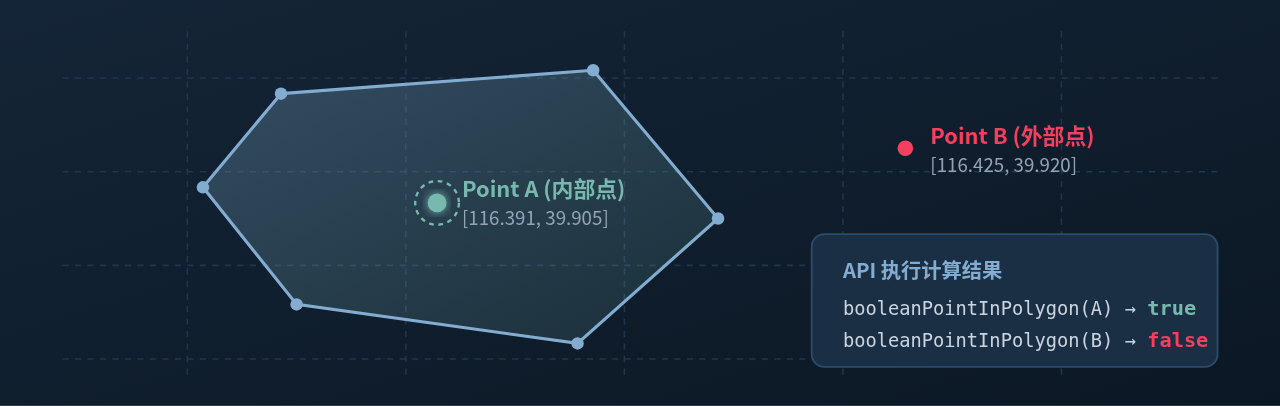
本文详细讲解使用 Turf.js 实现点是否在多边形内判断的完整方案,解析 booleanPointInPolygon 的使用方法、GeoJSON 坐标规范、边界与孔洞处理及避坑指南。
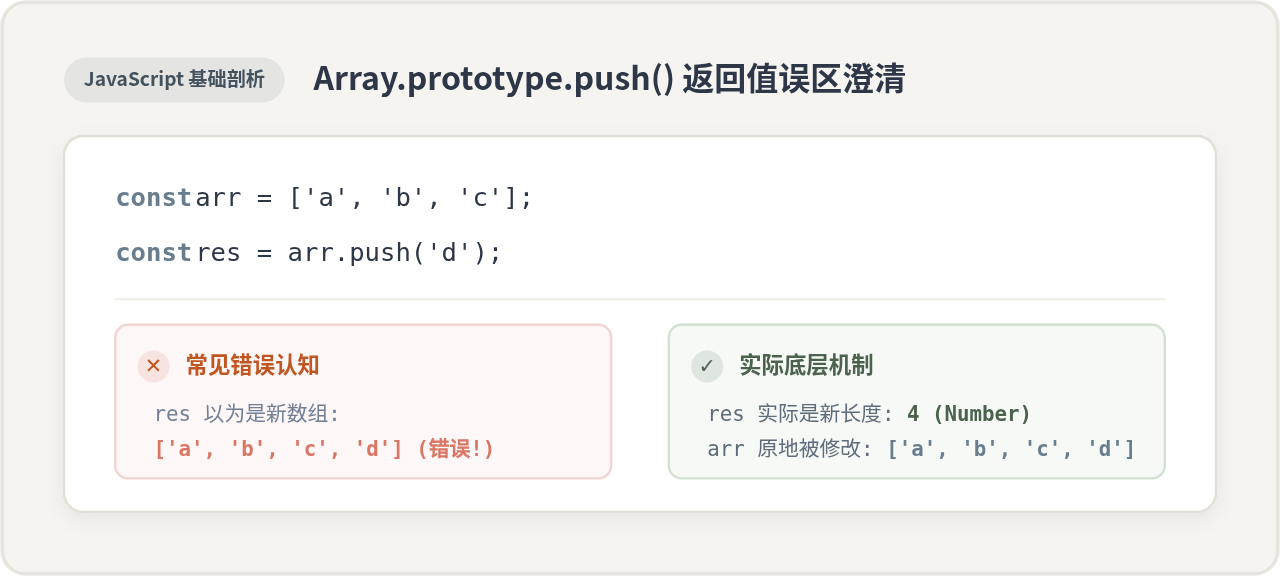
JavaScript中的Array.prototype.push()不会返回新数组,而是返回添加元素后数组的新长度(number)。本文深入剖析push的返回值机制、内存就地修改原理、典型报错场景,并提供需要新数组时的正确替代方案。