

360漏洞挖掘智能体采用“智能体中心”路径,将专家经验与知识库转化为协同工作的垂直智能体,在OpenClaw生态中发现23个安全漏洞,覆盖远程控制、权限绕过等风险。其工程化、实战化的AI安全能力引发海外关注,为AIAgent时代安全建设提供了新思路。
外媒热议:360 AI漏洞挖掘,专家经验+智能体或成AI安全最优解
作者:技术拾光
时间:2026-05-29
浏览:188
文章目录
AI自动化漏洞发现引热议:Anthropic Mythos与360智能体的两条技术路径
最近,围绕 Anthropic Mythos 与360漏洞挖掘智能体的讨论,在海外金融科技圈和社交平台上确实有些热度。美国华尔街内参(StreetInsider)这类媒体,加上X平台上的技术博主,都在观察和对比这两种AI安全技术路径。一个比较普遍的判断是:AI驱动的自动化漏洞发现,已经从单纯的模型能力展示,进入了面向真实系统的工程化阶段,而且业界正在并行推进两条技术路线。
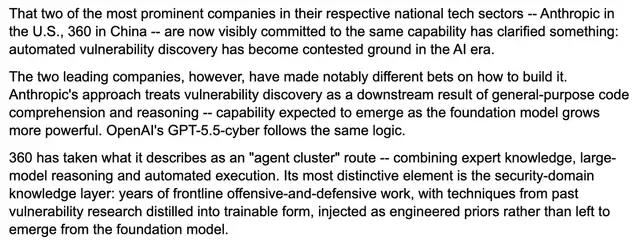
模型中心 vs 智能体中心:两种实现思路
华尔街内参报道截图里点明了核心——AI自动化漏洞发现正成为全球网络安全产业关注的新焦点。Anthropic的Mythos和360的漏洞挖掘智能体,给出了两种不同的实现思路。Mythos代表的是一种“模型中心”路径,本质上就是依托基础大模型自身的代码理解、推理和泛化能力,把通用模型的能力迁移到漏洞发现任务上。而360漏洞挖掘智能体更接近“智能体中心”路径,它把安全专家的经验、漏洞知识库、真实攻防数据和自动化验证流程,转化成了多个能协同运行的垂直智能体。这两条路并非简单的强弱对比,而是体现了AI安全从模型能力到场景闭环的不同探索方向。
360智能体对OpenClaw生态的自动化审计成果
这次海外讨论的直接导火索,是360近期披露的OpenClaw生态安全研究。根据公开报道,360漏洞挖掘智能体对OpenClaw及其十款衍生智能体产品进行了自动化安全审计,发现了23个安全漏洞,覆盖远程控制、权限绕过、信息泄露、恶意指令注入等多类风险。值得留意的是,这次研究的对象从传统软件延伸到了快速扩张的AI Agent生态,海外技术博主普遍认为,这是AI安全能力边界的一次重要拓展。
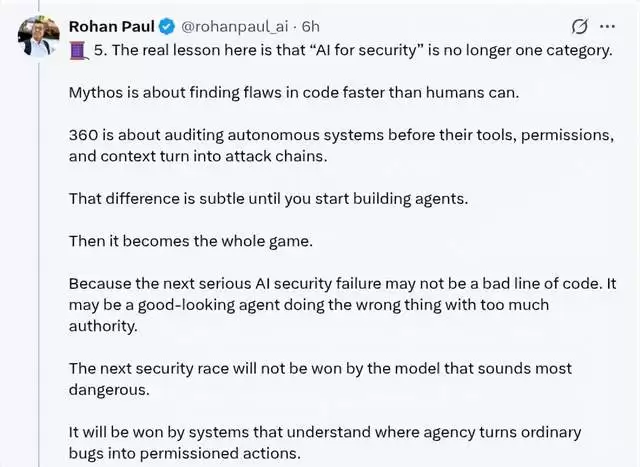
从基础软件到AI生态:360漏洞挖掘智能体的技术演进
其实,在此之前,360漏洞挖掘智能体已经在Windows、Office、Android等系统中累计挖出过千余个漏洞,其中不乏潜伏多年的高危漏洞,甚至获得过微软安全响应中心的致谢。从基础软件到AI智能体生态,其技术演进的路径已经相当清晰。海外分析人士的一个判断很到位:360的核心不是单纯让大模型“看代码”,而是面向真实系统、真实生态和真实攻击链,展现了AI安全能力向产业落地的另一种可能。
AI Agent时代的安全竞争:从模型能力到自动化攻防
随着AI Agent加速进入办公、开发、企业系统和个人数据场景,安全竞争的核心其实正在发生变化。决定未来AI安全格局的,恐怕不只是模型参数和推理能力,更是面向AI基础设施的自动化攻防能力。360漏洞挖掘智能体这次引发海外关注,说明中国企业正在以实战化、工程化、体系化的能力参与全球AI安全技术对话。同时,这也为AI Agent时代的安全建设,提供了一条更具防御价值的中国路径。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
相关文章