
详解使用 JavaScript 原生 Math.random() 生成指定长度与字符集随机字符串的基础实现方案,剖析字符池索引换算原理、toString(36)快捷写法及工程适用边界。

当前位置:首页 > JavaScript 基础 > 正文
JavaScript生成随机字符串:Math.random基础实现
作者:半夏
时间:2026-11-03
浏览:355
文章目录
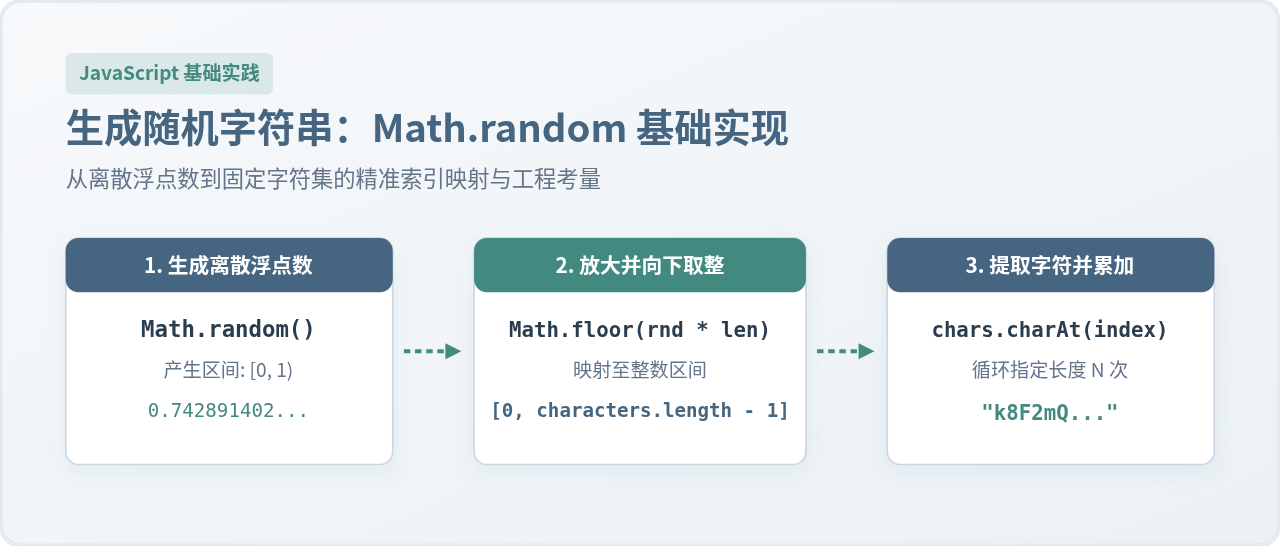
图 0:Math.random() 生成随机字符串的总体映射流程缩略图
在 JavaScript 前端与服务端轻量开发中,快速生成具有特定长度、限定字符集的随机字符串是一项极高频的需求。核心做法是预先声明可用字符集合,借助
Math.random() 产生伪随机浮点数,通过向下取整将其等概率换算为字符下标,并在循环中逐次提取拼接。本文将拆解该方案的底层数学逻辑、标准代码实现、轻量替代写法及实际工程边界。
一、核心机制:Math.random() 如何映射为合法索引
JavaScript 的 Math.random() 函数无需任何参数,执行后会返回一个伪随机浮点数,数值范围严格处于区间 [0, 1) 内,即包含 0 但严格小于 1。这个浮点数本身无法直接作为字符串内容,必须通过映射转换为离散的整数下标。
假设字符集字符串的长度为 L,有效字符索引范围必然是 0 到 L - 1。当我们将 Math.random() 的返回值乘以 L 时,计算结果会落在半开区间 [0, L)。此时,使用 Math.floor() 执行向下取整,即可将连续的浮点数区间精确切分为 L 个等宽的子区间,分别对应整数 0, 1, 2, ..., L - 1。
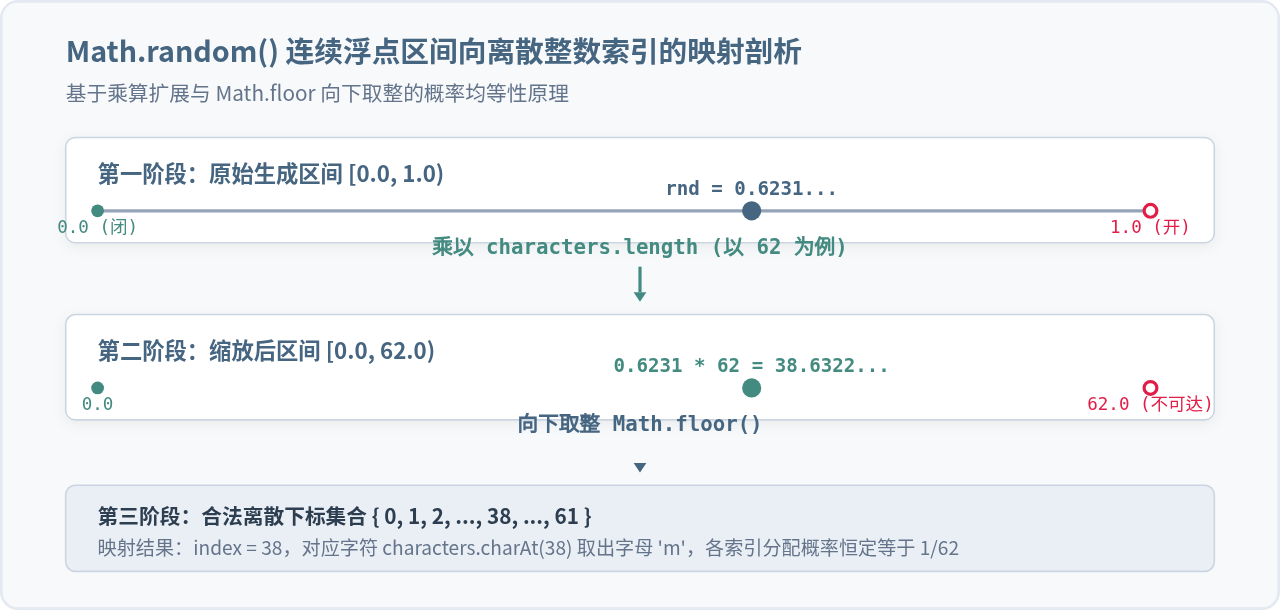
图 1:Math.random() 连续浮点数换算为合法整数索引的几何映射过程
二、标准做法:基于字符池与循环索引实现
工程中最标准、可控性最高的随机字符串实现,是显式定义可用字符集(字符池),并用循环结构按位抽样拼接。该方案支持根据需要随时扩充或裁剪字符,例如仅允许纯数字、十六进制、纯字母或带特殊符号的混合串。
1. 基础实现函数代码
/**
 * 生成指定长度的随机字符串
 * @param {number} length 期望生成的字符串长度,默认为 16
 * @param {string} customCharacters 可选自定义字符池
 * @returns {string} 随机生成的字符串
 */
function generateRandomString(length = 16, customCharacters) {
  // 校验入参合法性
  if (typeof length !== 'number' || length <= 0) {
    throw new TypeError('Length must be a positive number');
  }

  // 默认字符池:包含大小写英文字母与阿拉伯数字,总计 62 字符
  const defaultCharacters = 'ABCDEFGHIJKLMNOPQRSTUVWXYZabcdefghijklmnopqrstuvwxyz0123456789';
  const characters = customCharacters || defaultCharacters;
  const charactersLength = characters.length;

  if (charactersLength === 0) {
    throw new Error('Characters pool must not be empty');
  }

  let result = '';
  for (let i = 0; i < length; i++) {
    // 核心换算公式
    const randomIndex = Math.floor(Math.random() * charactersLength);
    result += characters.charAt(randomIndex);
  }

  return result;
}

// 示例调用:
console.log(generateRandomString(8));  // 输出示例: "a9K2mQ7x"
console.log(generateRandomString(12)); // 输出示例: "H7xL0p3bY6wE"
console.log(generateRandomString(6, '0123456789ABCDEF')); // 输出示例: "E3F8A1" (自定义十六进制)
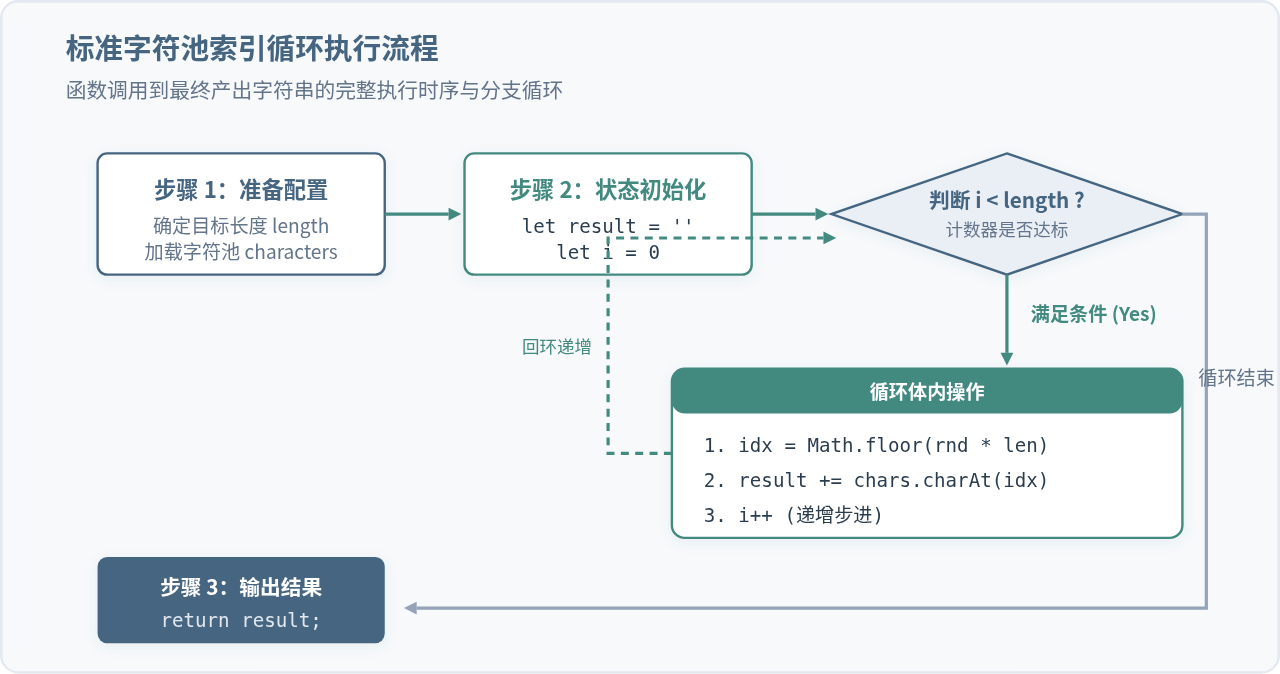
图 2:基于字符池与循环步进生成随机字符串的状态流转图
2. 函数执行的四个关键细节
- 字符池长度缓存: 在循环外预先计算
const charactersLength = characters.length;,避免在每一次循环迭代中重复读取属性,提升基础执行效率。 - 取字符方法选择:
characters.charAt(randomIndex)相比直接使用数组下标characters[randomIndex]兼容性更广,且在老旧运行环境中表现恒定。 - 参数边界防守: 对
length的类型和取值进行基础校验,避免由于传入负数、非数字或空字符池造成死循环或抛出不友好的内部异常。 - 现代函数式写法: 如果偏好声明式语法,也可以利用
Array.from()简化代码:const generateByArray = (len = 16, chars = 'ABCDEFGHIJKLMNOPQRSTUVWXYZabcdefghijklmnopqrstuvwxyz0123456789') => Array.from({ length: len }, () => chars[Math.floor(Math.random() * chars.length)]).join('');
三、捷径方案:toString(36) 快速生成的原理与缺陷
在很多临时调试或简写场景中,常常能见到类似 Math.random().toString(36).substring(2, 10) 的一行代码。这种写法虽然精炼,但存在不可忽视的原理性限制。
1. 底层实现原理
JavaScript 中 Number 类型的 toString(radix) 方法支持指定基数(进位制),取值范围为 2 到 36。基数为 36 时,表示使用 10 个数字(0-9)与 26 个小写英文字母(a-z)来表达数值。
当执行 Math.random() 时,返回的是诸如 0.8247192837... 的小数。转换为 36 进制后,形式会变成类似于 "0.tox92kc7ab..." 的字符串。通过 .slice(2) 切掉开头的 "0.",就提取到了由纯小写字母和数字构成的伪随机字符序列。
// 快速生成 8 位小写字母+数字混合串(常见写法)
function getRandomStringQuick(len = 8) {
  // 截取索引从 2 开始,跨度为 len
  return Math.random().toString(36).slice(2, 2 + len);
}

console.log(getRandomStringQuick(6)); // 输出示例: "9f3x2a"
2. 该捷径的关键缺陷与不可控性
- 字符集不可控: 36 进制天然只包含
0-9和小写字母a-z,完全无法支持大写字母(A-Z)或特殊符号。 - 长度上限极低: IEEE 754 双精度浮点数的尾数精度有限,
Math.random().toString(36).slice(2)最大只能产出约 10 至 11 位有效字符,若需要 32 位长字符串,单次调用根本无法满足。 - 偶发性长度坍塌: 极其关键的一点是,浮点数转换时若末尾恰好出现若干个
0,在转为字符串时尾随零会被隐式省略。这会导致生成的字符串长度偶尔短于预期,极易在按索引严格切片时产生隐蔽 Bug。
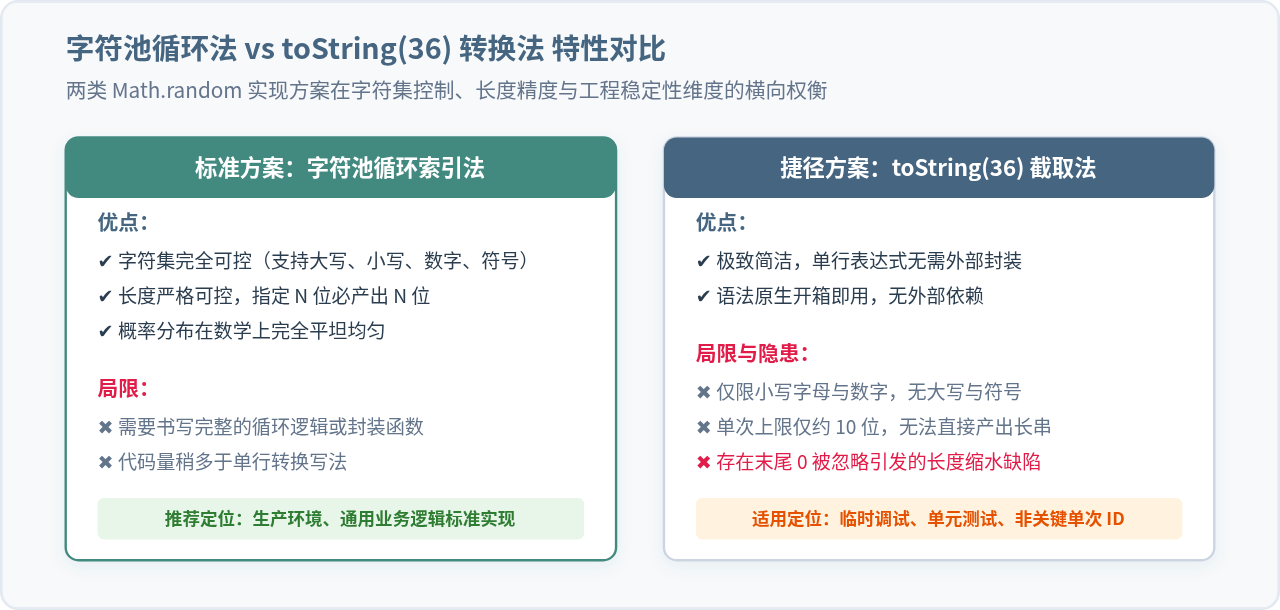
图 3:两种基础实现方式在可用性与稳定性维度的多维对比
四、常见陷阱与核心避坑要点
1. 为什么坚决不能使用 Math.round()?
初学者常常误用 Math.round(Math.random() * (len - 1)) 来计算下标。表面上看,这确实也能产出 0 到 len - 1 范围内的整数,但其内部每个数字被选中的概率严重不均衡:
- 对于两端的极值
0和len - 1,四舍五入的区间只有0.5的宽度(例如[0.0, 0.5)映射为 0)。 - 对于中间的所有整数(如
1, 2, 3...),四舍五入的区间宽度为1.0(例如[0.5, 1.5)映射为 1)。
这意味着首尾字符被抽中的概率只有中间字符的整整一半,彻底破坏了伪随机数生成所需的均匀分布性。因此,必须始终使用 Math.floor()。
取整公式对比:
• 错误示范:
• 正确标准:
• 错误示范:
Math.round(Math.random() * (len - 1)) —— 首尾概率减半,非均匀分布。• 正确标准:
Math.floor(Math.random() * len) —— 各索引命中概率严格等同于 1 / len。
2. 安全边界:Math.random() 绝不能用于安全敏感场景
必须建立明确的工程安全意识:Math.random() 本质上是伪随机数生成器(PRNG)。现代 V8 等 JavaScript 引擎普遍采用 xorshift128+ 算法实现。它的特点是计算速度极快、开销极低,但其随机数种子(seed)一旦被观测到一定数量的连续输出,其后续产出的随机序列是可以被完全推算和逆向的。
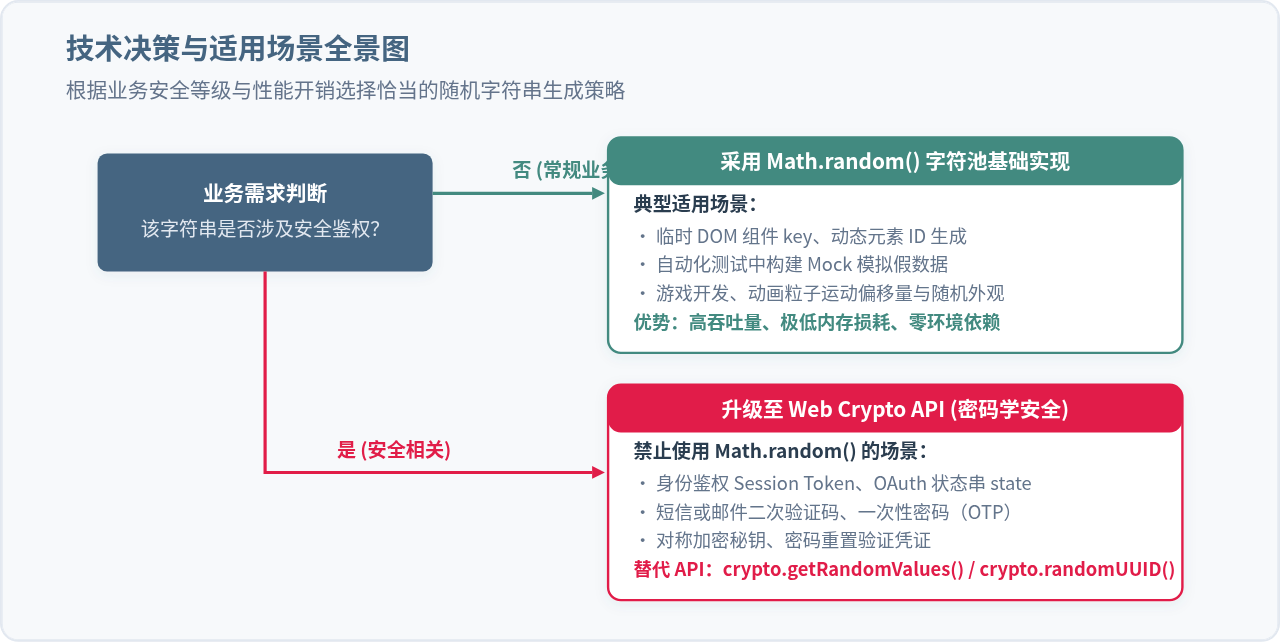
图 4:随机字符串生成的技术方案选择决策导图
五、生产环境可用代码清单与总结
综上所述,Math.random() 作为 JavaScript 最经典的原生 API,在通用前端界面开发、测试数据填充、临时键值生成等非加密场景中具备无可替代的便捷性。
为了在实际项目中优雅使用,建议封装一个具备类型声明、默认参数保护与字符集预设的工具函数:
/**
 * 字符集常量预设
 */
const CHARSET_PRESETS = {
  NUMERIC: '0123456789',
  ALPHA_LOWER: 'abcdefghijklmnopqrstuvwxyz',
  ALPHA_UPPER: 'ABCDEFGHIJKLMNOPQRSTUVWXYZ',
  ALPHANUMERIC: '0123456789abcdefghijklmnopqrstuvwxyzABCDEFGHIJKLMNOPQRSTUVWXYZ',
  HEX: '0123456789abcdef'
};

/**
 * 健壮的 Math.random 随机字符串工具函数
 * @param {Object} options 配置项
 * @param {number} options.length 输出长度,默认 16
 * @param {string} options.charset 字符集,默认字母数字混合
 * @returns {string} 随机结果
 */
function createRandomString({ length = 16, charset = CHARSET_PRESETS.ALPHANUMERIC } = {}) {
  const charLength = charset.length;
  if (!charLength) return '';

  let output = '';
  for (let i = 0; i < length; i++) {
    output += charset.charAt(Math.floor(Math.random() * charLength));
  }
  return output;
}

// 快速应用示例:
const testId = createRandomString({ length: 8, charset: CHARSET_PRESETS.HEX });
const orderSuffix = createRandomString({ length: 6, charset: CHARSET_PRESETS.NUMERIC });
const elementKey = createRandomString({ length: 12 });

console.log('测试 ID:', testId);         // 如: "3e8b41f2"
console.log('订单后缀:', orderSuffix);   // 如: "920418"
console.log('组件 Key:', elementKey);    // 如: "k9LmP2qW8xZv"
核心记忆口诀:
字符池为基,长度乘以随机数;
向下取整
非密场景显身手,安全认证换
字符池为基,长度乘以随机数;
向下取整
Math.floor,各点概率全划一;非密场景显身手,安全认证换
crypto。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章