

全面讲解在JavaScript中使用location.href实现当前页面跳转的语法、执行机制、相对与绝对路径解析、参数安全构建及与location.replace的对比避坑指南。
JS使用location.href实现当前页面跳转
作者:竹影
时间:2026-11-03
浏览:499
文章目录
Web 前端核心基础
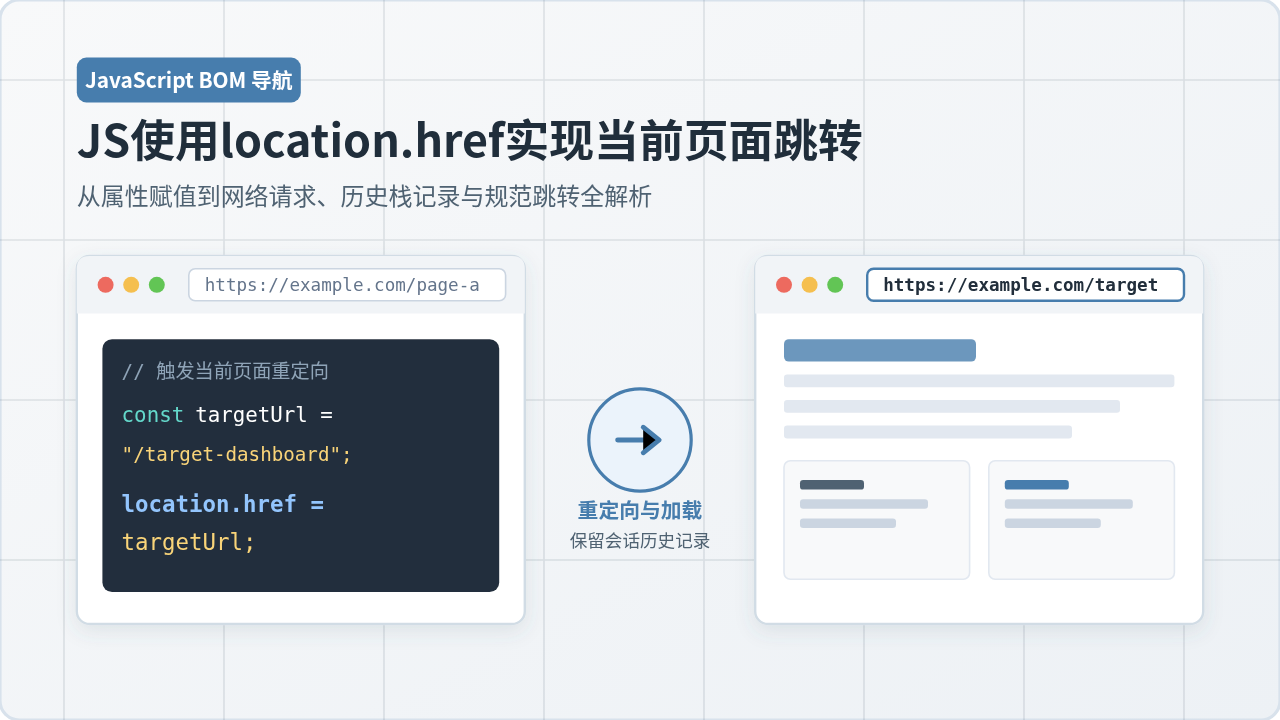
图 1:JavaScript 中通过 location.href 发起页面重定向与历史栈流转全景概览
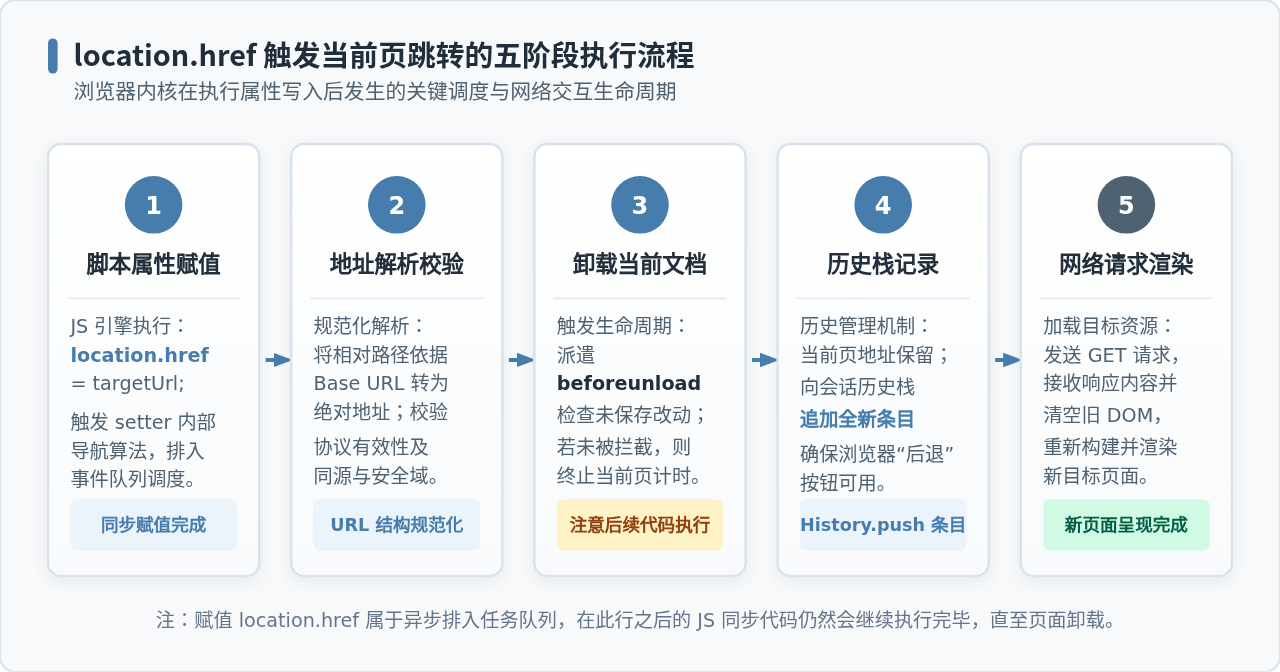
图 2:浏览器在执行 location.href 赋值后的完整执行生命周期与调度细节
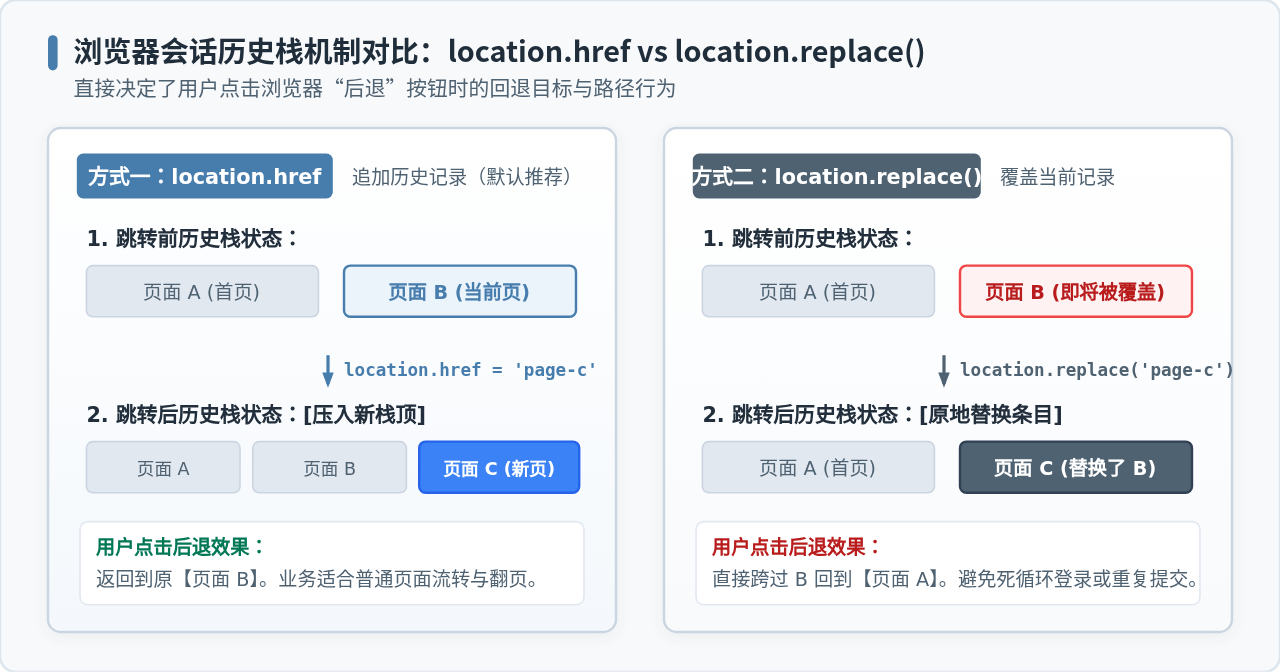
图 3:location.href 与 location.replace() 在浏览器历史记录栈中的入栈机制差异
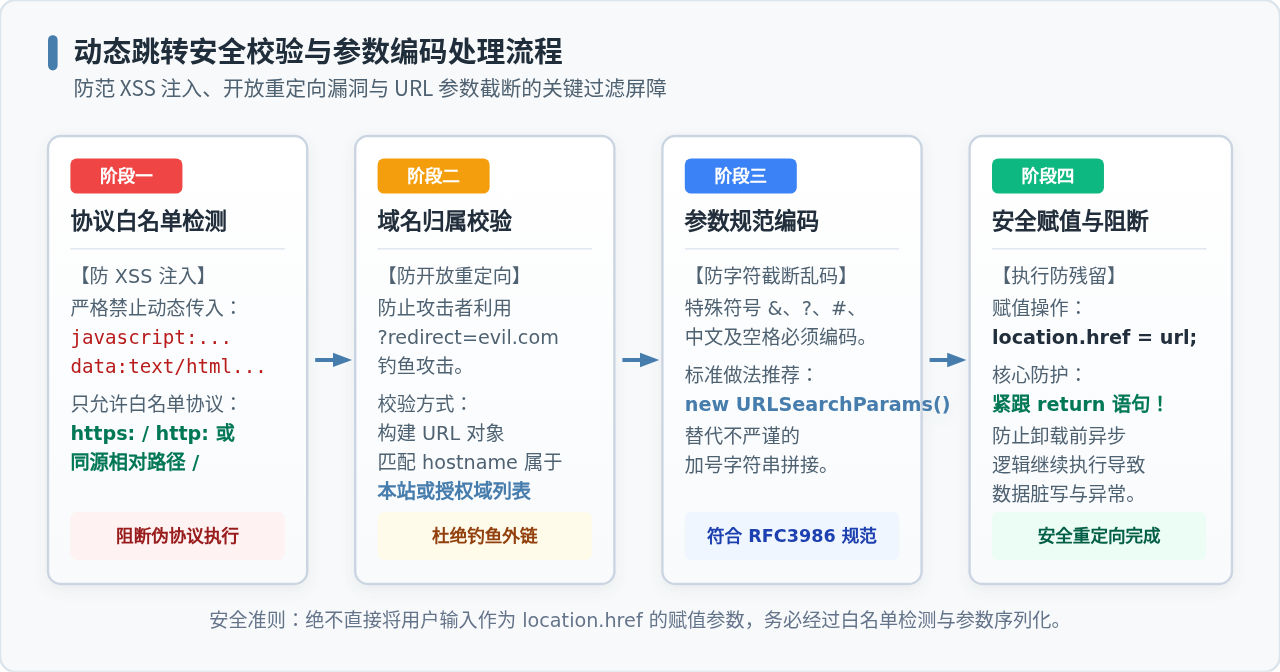
图 4:动态跳转中的安全拦截防范与规范化参数处理流
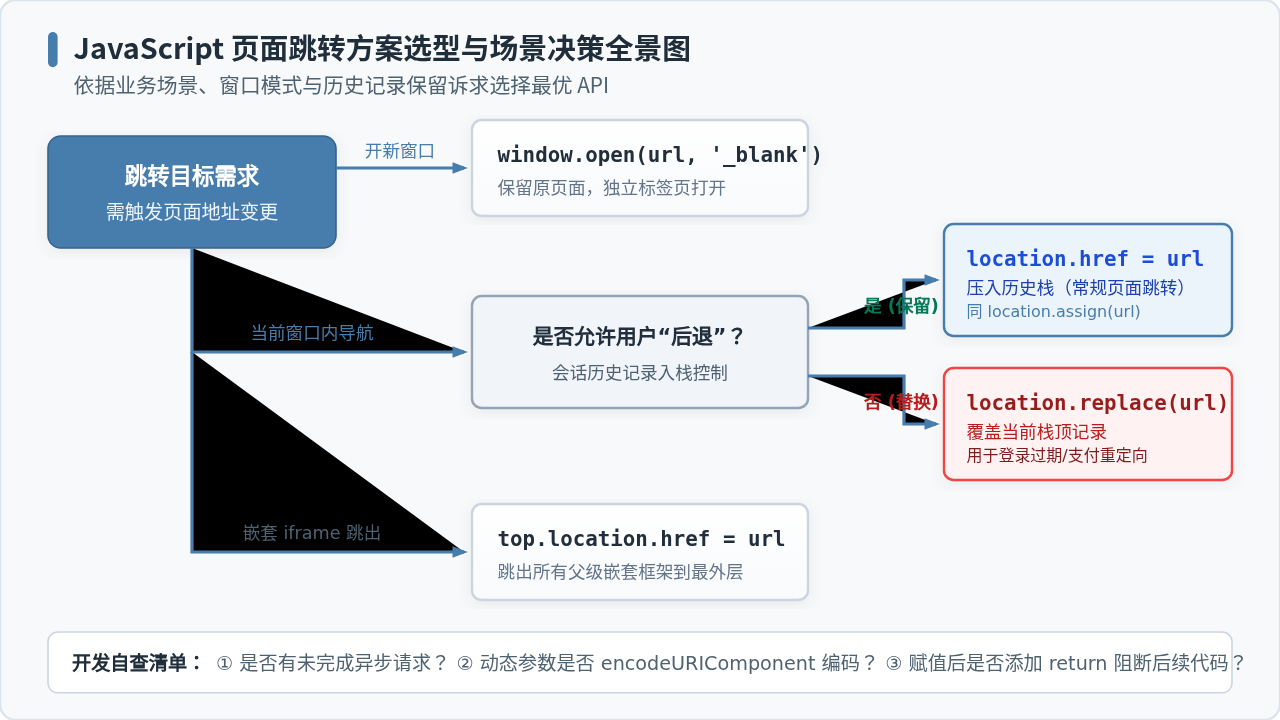
图 5:页面跳转与重定向 API 选型决策全景参考图
运行环境:现代主流浏览器 (Chrome, Edge, Firefox, Safari)
核心对象:window.location
技术领域:BOM 与页面导航
在 JavaScript 中,修改
location.href(或完整写法 window.location.href)是实现当前窗口重定向与页面跳转最标准、通用的原生方式。为该属性赋予目标地址后,浏览器会立即将任务排入导航队列并加载新页面,同时会默认把当前页面保留在浏览器的会话历史记录(History Stack)中,允许用户随时通过后退按钮返回。
一、location.href 的工作原理与语法形态
在浏览器环境中,window 对象代表全局窗口上下文,而 window.location 是一个专门用来表示当前文档地址的 Location 对象。由于 window 在全局作用域下处于最外层,因此 window.location.href 与 location.href、location 甚至 window.location 之间存在着紧密的关联。
href 是 Location 接口上的读写属性(getter/setter):
- 读取属性值:调用
location.href可以获取当前页面完整的 URL 字符串(包含协议、主机名、端口、路径、查询字符串以及哈希值)。 - 写入属性值:给
location.href = "目标地址"赋值一个有效 URL 时,底层会调用浏览器的内部导航算法,相当于显式执行了location.assign("目标地址"),从而让当前窗口加载目标文档。
// 语法写法 1:直接操作全局 location.href(最常用、最推荐)
location.href = "https://example.com/target-page";

// 语法写法 2:带上明确的 window 前缀(在特定局部作用域冲突时保证指向全局)
window.location.href = "https://example.com/target-page";

// 语法写法 3:直接对 location 对象赋值(BOM 会隐式转换为对 href 属性赋值)
location = "https://example.com/target-page";
虽然语法写法 3 在主流浏览器中均受支持,但为了代码的可读性以及静态代码审查工具(如 ESLint)的类型推导规范,在工程实践中建议始终显式写出 location.href = ...。
二、目标路径类型的匹配规则与使用场景
赋值给 location.href 的字符串不仅可以是完整的外链绝对地址,还可以是站内相对路径、协议相对路径以及页面内的锚点哈希。理解不同路径格式的解析规则,是避免路径拼接错误的关键。
1. 完整绝对 URL 跳转
当需要跳转到外部网站或指定的独立子域名时,必须携带完整的传输协议(如 https:// 或 http://):
// 跳转至外部平台
location.href = "https://github.com";
2. 站内相对路径与根路径跳转
在同站点内部页面流转时,使用相对路径能够保证代码在不同开发环境(如本地 localhost、测试服务器、线上生产环境)之间平滑迁移:
// 根路径跳转:从域名根目录开始寻找(推荐)
location.href = "/user/profile.html";

// 当前目录相对跳转:同级目录
location.href = "./detail.html";

// 上级目录跳转:向上一级
location.href = "../dashboard/index.html";
3. 页面内锚点哈希跳转
如果赋值的字符串仅包含哈希标记(如 #section-2),浏览器将不会重新加载整个页面,也不会向服务器重新发送 HTTP 请求,而是在当前文档内平滑滚动定位到对应 ID 的 DOM 元素位置:
// 仅在当前页面滚动定位至 id="faq" 的区域,不刷新文档
location.href = "#faq";
三、业务常见实战代码示例
场景一:按钮点击事件绑定与用户交互跳转
在用户点击按钮或特定卡片后,触发跳转逻辑是前端开发中最基础的操作:
// HTML: <button id="jumpBtn">前往个人中心</button>
const jumpBtn = document.getElementById("jumpBtn");

jumpBtn.addEventListener("click", () => {
  // 触发当前页面重定向
  location.href = "/account/center";
});
场景二:延时倒计时跳转
在表单提交成功、注册成功或支付完成提示页中,通常会提供“3 秒后自动返回首页”的用户体验反馈:
let countdown = 3;
const tipBox = document.getElementById("countdownTip");

const timer = setInterval(() => {
  countdown--;
  if (tipBox) {
    tipBox.textContent = `操作成功,将在 ${countdown} 秒后返回首页...`;
  }

  if (countdown <= 0) {
    clearInterval(timer);
    location.href = "/home";
  }
}, 1000);
场景三:携带动态查询参数的重定向
在页面跳转时,经常需要携带查询参数(Query Parameters)。推荐使用现代浏览器内置的 URLSearchParams 或 new URL() 构造器,以确保特殊字符、空格及中文自动按 RFC 3986 标准正确转义:
// 安全构建包含参数的跳转链接
function redirectToSearch(keyword, page) {
  const params = new URLSearchParams();
  params.set("q", keyword);
  params.set("page", page);
  params.set("timestamp", Date.now());

  // 拼接生成 /search?q=前端开发&page=1... 并跳转
  location.href = `/search?${params.toString()}`;
}

// 执行跳转
redirectToSearch("Vue 与 React 对比", 1);四、location.href 与其它跳转方式的关键区别
JavaScript 提供了多个与导航相关的 API,在不同需求场景下选择合适的工具对于提升用户体验至关重要。
| 跳转方式 | 窗口模式 | 历史记录(History Stack) | 典型适用场景 |
|---|---|---|---|
location.href = url |
当前窗口 | 追加新条目(点击后退可返回) | 常规页面切换、文章翻页、详情查看 |
location.assign(url) |
当前窗口 | 追加新条目(与 location.href 完全一致) | 偏好面向对象方法调用风格的场景 |
location.replace(url) |
当前窗口 | 覆盖当前条目(后退无法返回原页) | 登录认证拦截、支付成功回调、中间过渡页 |
window.open(url, '_blank') |
新标签页/新窗口 | 在新窗口中独立维护历史栈 | 外部帮助文档、协议预览、不打断当前主流程 |
重点警惕:为什么登录重定向一定要用 replace 而非 href?
假设用户在未登录状态下访问 /dashboard,页面判断无 token 后执行 location.href = "/login"。用户在登录页如果点击浏览器的“后退”按钮,浏览器会后退回 /dashboard,而 /dashboard 再次检测未登录又会跳转至 /login。这就导致用户陷入“后退死循环”永远无法离开登录页。
正解:在此类重定向场景下,务必调用 location.replace("/login"),将受限页直接从历史栈中替换掉。
五、开发注意事项与避坑指南
1. 赋值后代码的异步执行陷阱
给 location.href 赋值是一个发起导航请求的过程,页面卸载(Unload)是在下一个事件循环周期中由浏览器内核主进程协同执行的。这意味着:赋值语句下方的同步代码仍然会继续执行!
function handleLogout() {
  location.href = "/login";

  // 警告:此处的代码在页面完成卸载前依然会被执行!
  console.log("这行日志依然会输出到控制台");
  // 如果下方存在状态更新或发送网络请求,可能会导致异常副作用

  // 正确做法:赋值后立刻 return 阻断后续代码
  return;
}
2. 在 <a> 标签或 <form> 中触发跳转的事件冲突
如果在超链接标签 <a href="..."> 的 onclick 处理函数或表单提交事件中调用 location.href,必须使用 event.preventDefault() 阻止浏览器原生动作,否则两个跳转行为会产生竞态条件,导致意料之外的刷新中断:
document.querySelector("#myLink").addEventListener("click", (event) => {
  // 阻止 <a> 标签默认跳转行为
  event.preventDefault();

  // 执行业务逻辑校验
  if (userIsAllowed) {
    location.href = "/protected-area";
  } else {
    alert("暂无权限");
  }
});
3. iframe 嵌套环境中的跳出策略
如果你的网页被嵌入在 <iframe> 内部运行,直接执行 location.href = url 只会改变当前嵌入的小窗口页面,外层父级容器不会发生变化。若需让最外层的主窗口跳转,应使用 top.location.href:
// 仅在当前 iframe 内部跳转
location.href = "/inner-page";

// 冲破所有嵌套 iframe,让浏览器最顶层主窗口跳转(如全屏退出登录)
window.top.location.href = "/login";

// 仅跳到直接上一级父窗口
window.parent.location.href = "/parent-page";
4. 防范 XSS 漏洞与开放重定向安全风险
绝不要将未经校验的外部参数(例如 URL 中的 ?returnUrl=...)直接赋值给 location.href:
- JavaScript 伪协议 XSS:如果外部参数为
javascript:alert(document.cookie),直接赋值将触发任意脚本执行。 - 开放重定向(Open Redirect):若参数为恶意钓鱼网址,用户可能在不知情中被导向仿冒站点。
防护方案:严格校验 URL 是否以 http://、https:// 或以斜杠 / 开头的同源相对路径,并在必要时建立跳转目标域名的白名单机制。
六、知识总结
location.href 是前端日常开发中使用频率极高的底层 API。掌握它的核心要点可以概括为以下三条:
- 功能明确:用于在当前窗口触发文档级导航,支持绝对地址、相对路径与内部锚点。
- 历史机制:默认向浏览器的会话历史追加记录;若属于认证失效、支付回调或错误重定向等不可后退的场景,应改用
location.replace()。 - 安全与防漏:动态参数务必使用
URLSearchParams规范编码,赋值完成后主动添加return,并防范恶意伪协议注入。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章