
本文详解在 JavaScript 中如何生成严格符合 RFC 4122 标准的 GUID/UUID v4,涵盖现代原生 API crypto.randomUUID()、兼容性安全降级实现、底层位运算原理与格式校验方法。

当前位置:首页 > JavaScript 基础 > 正文
js怎么生成符合RFC标准的GUID
作者:拾光
时间:2026-11-03
浏览:82
文章目录
在现代 JavaScript 中生成符合 RFC 标准的 GUID(全局唯一标识符),最直接且标准的方法是调用内置原生的 crypto.randomUUID()。该 API 受到各大现代浏览器以及 Node.js 的原生支持,能够直接输出严格符合 RFC 4122 标准的 Version 4(基于随机数)UUID 字符串。如果需要在非安全上下文(如普通 HTTP 页面)或老旧运行环境中运行,则应使用 Web Crypto API 的 crypto.getRandomValues() 填充 16 字节缓冲区,并通过位运算精确锁定版本号与变体位完成安全降级。
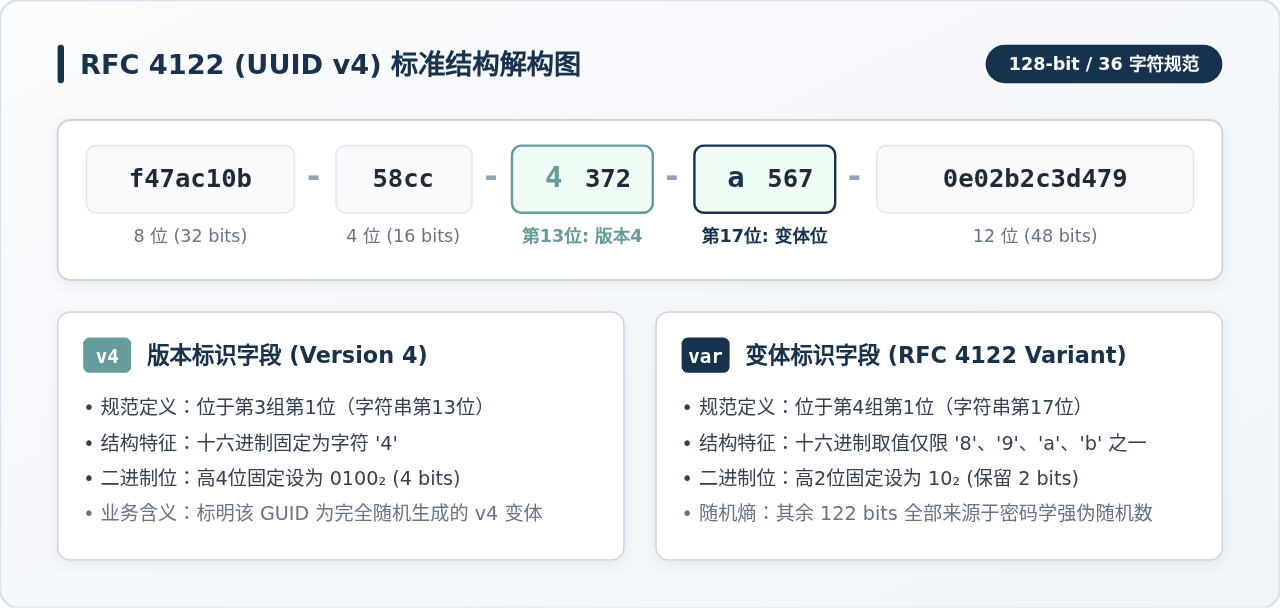
图 1:RFC 4122 (UUID v4) 标准结构与核心字段解构
一、什么是符合 RFC 标准的 GUID
GUID(Globally Unique Identifier,全局唯一标识符)与 UUID(Universally Unique Identifier,通用唯一识别码)在概念与数据格式上完全等同。RFC 4122(以及 2024 年更新的 RFC 9562)详细规范了 UUID 的文本格式与位结构。一个标准的 GUID 具有以下关键特征:
- 总长度与分段格式:由 32 个十六进制字符与 4 个连字符(
-)组成,表现形式为标准8-4-4-4-12格式,总长度精确为 36 个字符(例如:f47ac10b-58cc-4372-a567-0e02b2c3d479)。 - 总位宽与信息容量:底层对应 128 位(16 字节)二进制数据。
- 版本号(Version 4):第三组(4 字符组)的首个字符必须固定为十六进制字符
4,代表基于强随机数生成的 UUID v4,其二进制高 4 位固定为0100₂。 - 变体位(Variant):第四组(4 字符组)的首个字符的高 2 位必须固定为
10₂,因此其十六进制字符只能是8、9、a或b(大小写不敏感,RFC 规范推荐生成小写)。 - 有效随机熵:除去 4 个版本位和 2 个变体位,其余 122 位全部由密码学安全伪随机数(CSPRNG)填充。
二、现代环境首选方案:crypto.randomUUID()
如果项目运行在现代浏览器、Node.js 14.17+ / 16.7+、Deno 或 Bun 环境中,直接调用原生的 crypto.randomUUID() 是最佳方案。该方法无需引入任何第三方 npm 包,直接由底层 C++ 引擎结合操作系统熵池生成,具备极高的执行性能与严格的标准合规性。
1. 浏览器环境调用示例
// 检查当前环境是否原生支持 randomUUID
if (typeof crypto !== 'undefined' && typeof crypto.randomUUID === 'function') {
  const guid = crypto.randomUUID();
  console.log('生成的标准 GUID:', guid);
} else {
  console.warn('当前运行环境不支持 crypto.randomUUID,需执行降级');
}
在浏览器控制台中执行该代码,输出示例如下(实际输出每次均不同):
// 示例输出:
// 生成的标准 GUID: 36ac68b9-80e9-4e5a-a128-4f24300bbfa1
⚠️ 安全上下文(Secure Context)注意事项
在浏览器端,Web Crypto API 的 crypto.randomUUID() 规范要求必须在安全上下文(HTTPS 或 localhost 本地调试环境)下才能访问。在普通的非安全 http:// 网页中,crypto.randomUUID 会是 undefined。如果你的应用必须部署在纯 HTTP 内网环境,必须准备兼容降级实现。
2. Node.js 环境调用示例
在 Node.js 中,既可以通过全局 crypto 对象访问,也可以通过 node:crypto 原生模块引入:
// CommonJS 规范引入
const crypto = require('node:crypto');
const guid = crypto.randomUUID();
console.log('Node.js GUID:', guid);

// 或者在 Node.js 19+ / ES Module 中直接使用全局 crypto
// const guid = globalThis.crypto.randomUUID();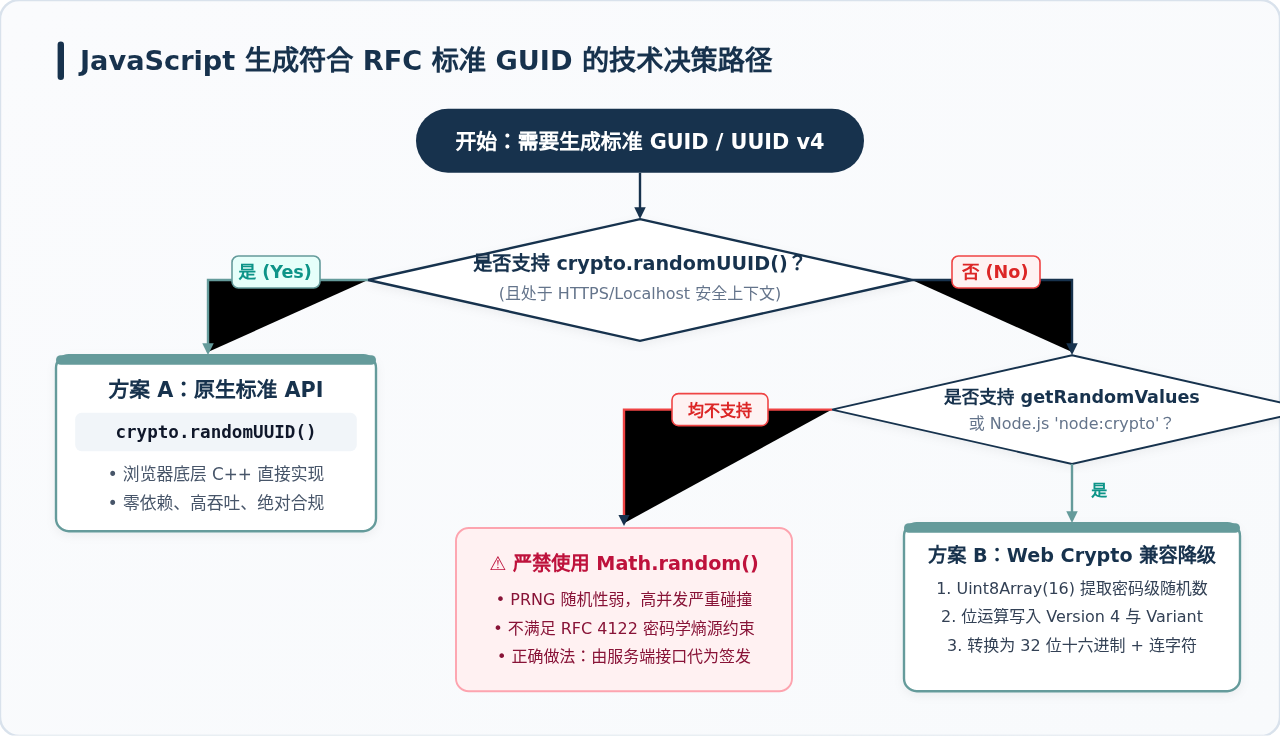
图 2:JavaScript GUID 生成技术决策路径与环境分流
三、跨环境兼容降级:基于 Web Crypto 的标准化实现
当宿主环境不支持 crypto.randomUUID()(例如运行在非安全 HTTP 页面、旧版混合 App WebView 或旧版 Node.js)时,我们可以利用同样提供密码学随机数的 crypto.getRandomValues() 构建一个完全符合 RFC 4122 规范的函数。
1. 为什么坚决不能使用 Math.random()?
网上流传着许多使用 'xxxxxxxx-xxxx-4xxx-yxxx-xxxxxxxxxxxx'.replace(/[xy]/g, ...) 配合 Math.random() 的简写代码片段。在生产环境中,这种做法存在严重隐患:
- 伪随机数算法(PRNG)缺陷:
Math.random()大多采用 xorshift128+ 等伪随机算法,不具备密码学安全保证,其内部状态可以被推导。 - 高并发下严重碰撞:在分布式系统、批量数据导入或多客户端并发场景下,
Math.random()的碰撞概率远高于预期。 - 违背 RFC 标准原则:RFC 4122 明确要求随机型 UUID 必须使用高质量随机源。使用
Math.random()生成的字符串仅在外观上相似,实质上并不满足规范的安全要求。
2. 底层位运算操作与实现原理
RFC 4122 v4 要求将 16 字节随机缓冲区的第 7 个字节(索引 6)高 4 位置为 0100₂(对应十六进制 4),并将第 9 个字节(索引 8)的高 2 位置为 10₂。具体的位运算步骤如下:
- 版本位计算:
bytes[6] = (bytes[6] & 0x0f) | 0x40;。掩码0x0f(00001111)清空高 4 位,逻辑或0x40(01000000)将高 4 位精确设置为 4。 - 变体位计算:
bytes[8] = (bytes[8] & 0x3f) | 0x80;。掩码0x3f(00111111)清空高 2 位,逻辑或0x80(10000000)将高 2 位精确设置为 10。
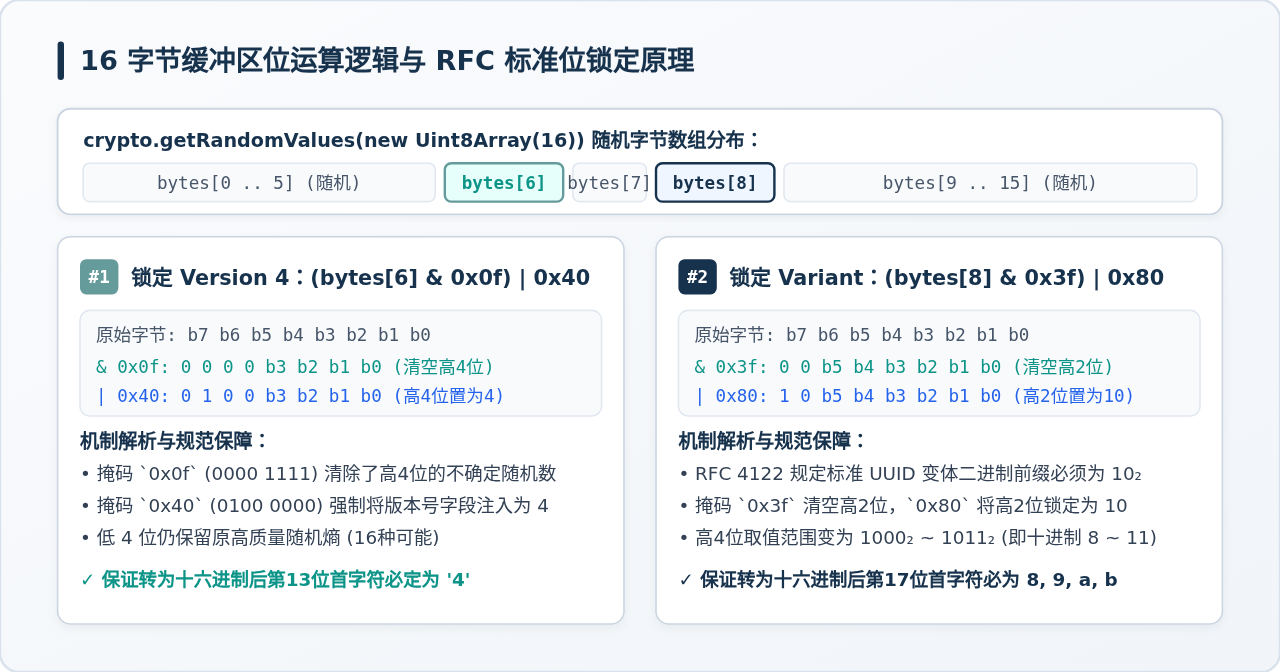
图 3:16 字节随机缓冲区位运算逻辑与 RFC 标准位锁定原理
3. 完整的生产级封装代码
以下是具备环境自适应、高性能查表转换且严格合规的独立封装函数:
// 预先初始化 00 到 ff 的十六进制字符串查找表,避免重复调用 toString(16) 和 padStart
const byteToHex = [];
for (let i = 0; i < 256; ++i) {
  byteToHex.push((i < 16 ? '0' : '') + i.toString(16));
}

/**
 * 生成严格符合 RFC 4122 规范的 UUID v4 / GUID
 * @returns {string} 36位小写 GUID 字符串
 */
function generateRFC4122UUID() {
  // 1. 优先使用原生 crypto.randomUUID()
  if (typeof crypto !== 'undefined' && typeof crypto.randomUUID === 'function') {
    return crypto.randomUUID();
  }

  // 2. 获取跨平台的强随机数生成器
  let webCrypto = null;
  if (typeof crypto !== 'undefined' && typeof crypto.getRandomValues === 'function') {
    webCrypto = crypto;
  } else if (typeof window !== 'undefined' && window.crypto && typeof window.crypto.getRandomValues === 'function') {
    webCrypto = window.crypto;
  }

  if (!webCrypto) {
    // 在纯 Node.js 旧环境中尝试加载内置 crypto 模块
    try {
      const nodeCrypto = require('crypto');
      if (typeof nodeCrypto.randomUUID === 'function') {
        return nodeCrypto.randomUUID();
      }
      if (typeof nodeCrypto.randomFillSync === 'function') {
        const buf = new Uint8Array(16);
        nodeCrypto.randomFillSync(buf);
        return formatUUIDFromBytes(buf);
      }
    } catch (e) {
      // 忽略模块加载失败
    }
    throw new Error('当前运行环境缺失密码学强随机源,无法生成符合 RFC 标准的 GUID');
  }

  // 3. 申请 16 字节强随机数
  const bytes = new Uint8Array(16);
  webCrypto.getRandomValues(bytes);

  return formatUUIDFromBytes(bytes);
}

/**
 * 将 16 字节二进制数据按 RFC 4122 规则格式化为 GUID 字符串
 */
function formatUUIDFromBytes(bytes) {
  // 按照 RFC 4122 规范调整版本号与变体标识位
  bytes[6] = (bytes[6] & 0x0f) | 0x40; // 设置 Version 为 4 (0100)
  bytes[8] = (bytes[8] & 0x3f) | 0x80; // 设置 Variant 为 10xx (8, 9, a, 或 b)

  // 拼接为 8-4-4-4-12 格式
  return (
    byteToHex[bytes[0]] + byteToHex[bytes[1]] + byteToHex[bytes[2]] + byteToHex[bytes[3]] + '-' +
    byteToHex[bytes[4]] + byteToHex[bytes[5]] + '-' +
    byteToHex[bytes[6]] + byteToHex[bytes[7]] + '-' +
    byteToHex[bytes[8]] + byteToHex[bytes[9]] + '-' +
    byteToHex[bytes[10]] + byteToHex[bytes[11]] + byteToHex[bytes[12]] +
    byteToHex[bytes[13]] + byteToHex[bytes[14]] + byteToHex[bytes[15]]
  );
}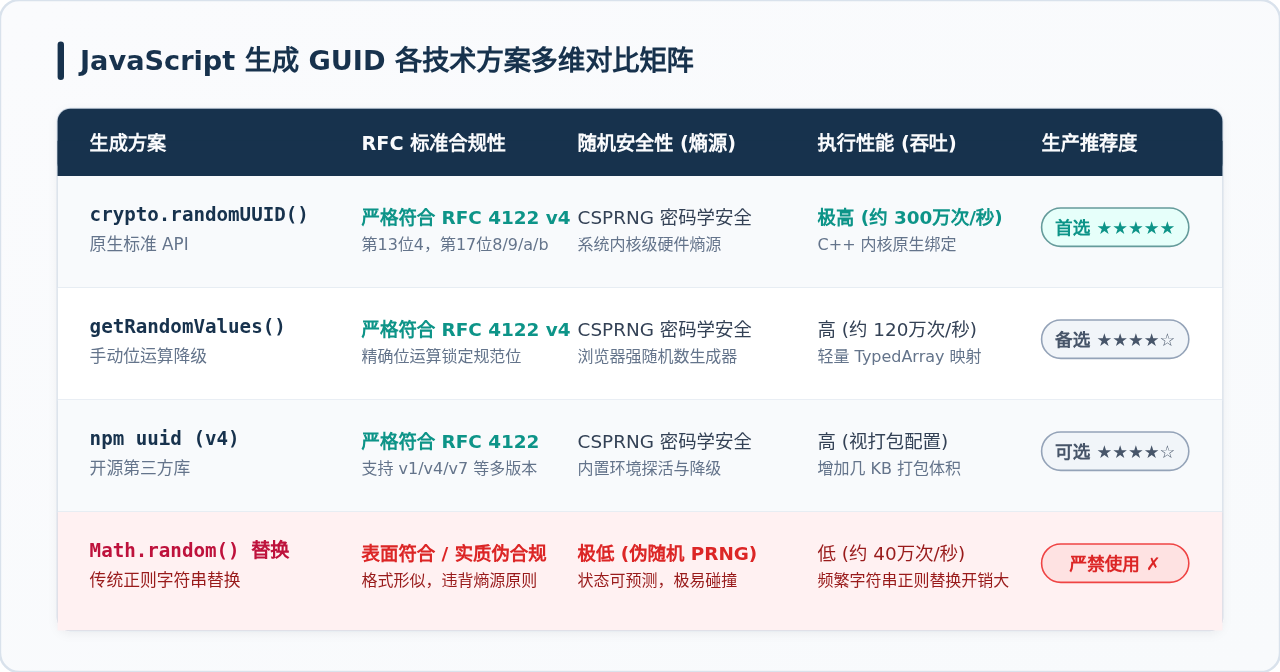
图 4:JavaScript 各类 GUID 生成技术方案多维对比矩阵
四、方案对比与技术选型
在实际工程开发中,开发者常见以下几种生成方式。各方案的特性与选型依据如下表所示:
| 方案类型 | RFC 合规性 | 随机熵源质量 | 环境依赖与开销 | 推荐使用场景 |
|---|---|---|---|---|
crypto.randomUUID() |
严格符合 RFC 4122 v4 | CSPRNG 操作系统级 | 零依赖,需要现代浏览器/安全上下文 | 现代化 Web 前端、Node.js 服务端第一推荐 |
Web Crypto + 位运算 |
严格符合 RFC 4122 v4 | CSPRNG 硬件强随机 | 零第三方依赖,需 TypedArray 支持 | 老旧安全环境、非安全上下文降级首选 |
npm uuid 包 (uuidv4) |
严格符合 RFC 4122 | CSPRNG 自动适配 | 增加微小打包体积,支持 v1/v4/v7 | 已有该依赖的大型复杂工程、需特定 UUID 版本 |
Math.random() 正则替换 |
实质不合规(伪符合) | PRNG 极弱随机性 | 无依赖,但高并发下高碰撞风险 | 生产环境严禁使用 |
五、结果验证:如何校验一个 GUID 是否符合 RFC 标准
生成 GUID 后,如果需要校验第三方传入或本地生成的字符串是否严格符合 RFC 4122 UUID v4 规范,可以使用如下正则表达式进行双向验证:
/**
 * 校验字符串是否为严格符合 RFC 4122 标准的 UUID v4
 * @param {string} guid 待校验字符串
 * @returns {boolean} 是否合规
 */
function isValidRFC4122UUID(guid) {
  if (typeof guid !== 'string' || guid.length !== 36) {
    return false;
  }
  // 正则解析:
  // 8位十六进制 - 4位十六进制 - '4'开头的4位十六进制 - [89ab]开头的4位十六进制 - 12位十六进制
  const rfc4122v4Regex = /^[0-9a-f]{8}-[0-9a-f]{4}-4[0-9a-f]{3}-[89ab][0-9a-f]{3}-[0-9a-f]{12}$/i;
  return rfc4122v4Regex.test(guid);
}

// 验证测试
console.log(isValidRFC4122UUID('f47ac10b-58cc-4372-a567-0e02b2c3d479')); // true (标准 v4)
console.log(isValidRFC4122UUID('f47ac10b-58cc-1372-a567-0e02b2c3d479')); // false (版本号为1,非v4)
console.log(isValidRFC4122UUID('f47ac10b-58cc-4372-0567-0e02b2c3d479')); // false (变体位不是8/9/a/b)
console.log(isValidRFC4122UUID('not-a-valid-uuid-string-at-all-00000'));   // false (格式不匹配)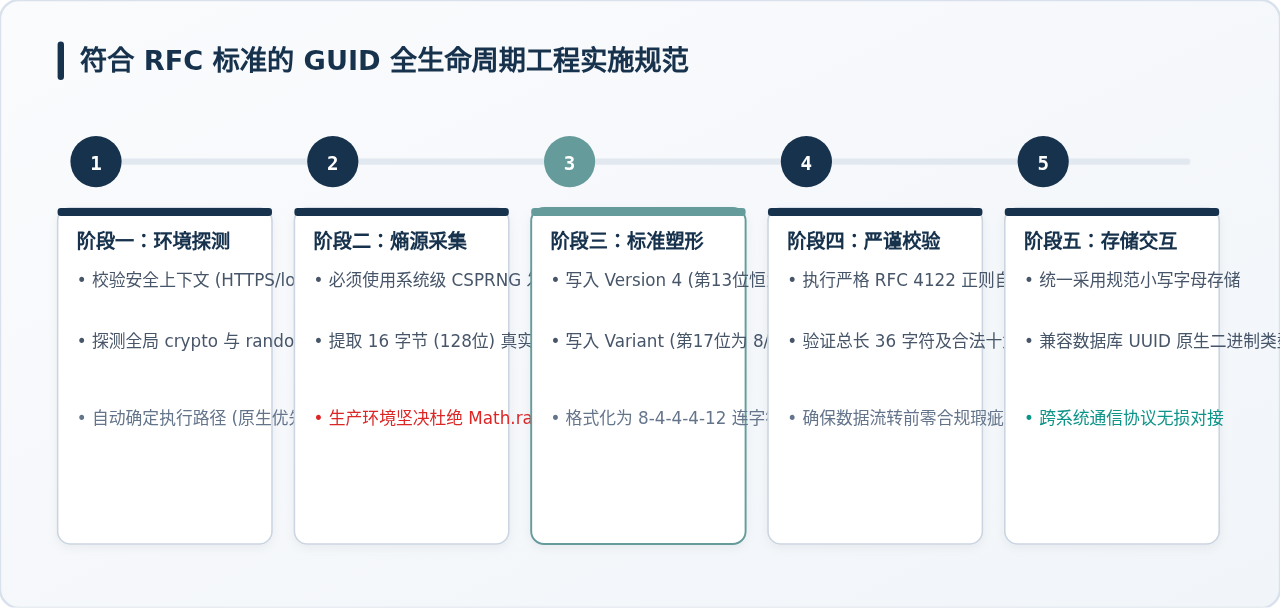
图 5:符合 RFC 标准的 GUID 全生命周期工程实施规范
六、工程实践中的注意事项
- 统一大小写规范:RFC 4122 第 3 节明确指出,UUID 生成时应统一输出为小写字母;而在解析和比对时应当视为大小写不敏感。保持小写可以避免与数据库(如 PostgreSQL 的
UUID原生类型)或分布式缓存键不一致。 - 非安全上下文的部署保障:如果开发环境是内网且没有配置 SSL 证书(纯 HTTP),测试时
crypto.randomUUID会报TypeError: crypto.randomUUID is not a function。在项目基础库中部署本文第三节的generateRFC4122UUID降级封装,可以彻底避免该问题导致页面白屏。 - 大批量高频生成优化:如果系统需要每秒生成数万个 GUID,频繁创建
new Uint8Array(16)会带来微小的垃圾回收压力。可以在降级方案中使用一次性分配 64KB 的缓冲区并记录指针偏移(pointer)循环提取,以此最大化系统吞吐量。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章