
深入解析JavaScript在合并嵌套对象时出现的引用共享与整块属性覆盖问题,提供从现代原生structuredClone到基于WeakMap防循环引用的递归深合并完整解决方案。

当前位置:首页 > JavaScript 对象与原型 > 正文
怎么解决JS对象合并中的嵌套引用问题
作者:函数茶馆
时间:2026-11-02
浏览:102
文章目录
在 JavaScript 中合并对象时,常规方法(如
Object.assign() 或展开运算符 { ...a, ...b })仅执行浅拷贝。遇到嵌套对象或数组时,它们仅复制内存中的引用地址,造成两个直接问题:同名子对象被整块粗暴覆写,导致未重合属性丢失;新旧对象共享深层指针,导致“改动新对象却间接篡改了源对象”。解决该问题的核心路径取决于业务场景:若仅需阻断指针共享且不需保留同名深层属性,可直接调用原生 structuredClone() 进行安全隔离;若需要逐层字段融合且需防范无限循环与原型污染,则需采用带 WeakMap 缓存与敏感键拦截的递归深合并算法(或成熟工具函数如 lodash.merge)。
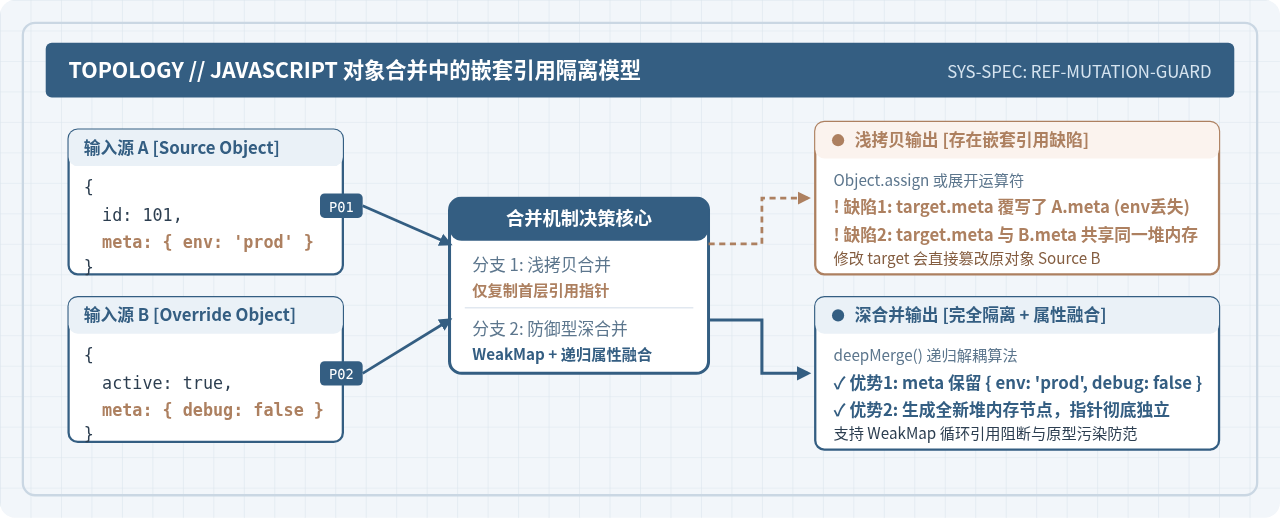
一、为什么常规合并会引发“嵌套引用”问题
在深入解决问题前,首先需要认清嵌套引用带来的具体故障表现。JavaScript 的对象属于引用类型,变量名在栈内存中仅保存指向堆内存实际数据的地址指针。展开运算符 { ...obj } 和 Object.assign() 仅对目标对象的第一层属性分配新的堆容器,所有深层嵌套属性直接复用原有的内存指针。
1. 故障表现:引用地址共享与非预期源对象篡改
当多个模块依赖同一份基础默认配置时,开发者通常希望在默认配置之上应用局部覆盖。如果使用浅合并,新生成的对象与默认配置会牢牢绑定在同一块深层堆内存上。
// 环境:Node.js 16+ / 现代浏览器控制台
const defaultConfig = {
  appName: "gateway",
  network: {
    timeout: 3000,
    retry: 2
  }
};

const customOptions = {
  network: {
    timeout: 5000
  }
};

// 浅合并产生的新对象
const mergedConfig = { ...defaultConfig, ...customOptions };

// 尝试调整合并后的配置
mergedConfig.network.timeout = 8000;
执行输出结果验证 (Console Output)
console.log(defaultConfig.network.timeout); // 8000 (源对象默认配置被意外污染修改!)
console.log(defaultConfig.network === mergedConfig.network); // true (指针完全指向同一地址)
2. 故障表现:深层字段被整体覆盖而非增量融合
在上面的例子中,customOptions 仅声明了 timeout: 5000,并没有声明 retry。然而打印 mergedConfig.network.retry 会发现其值为 undefined。这是因为浅合并把 customOptions.network 作为一个整体直接覆盖了 defaultConfig.network,原有的子字段全部丢失。
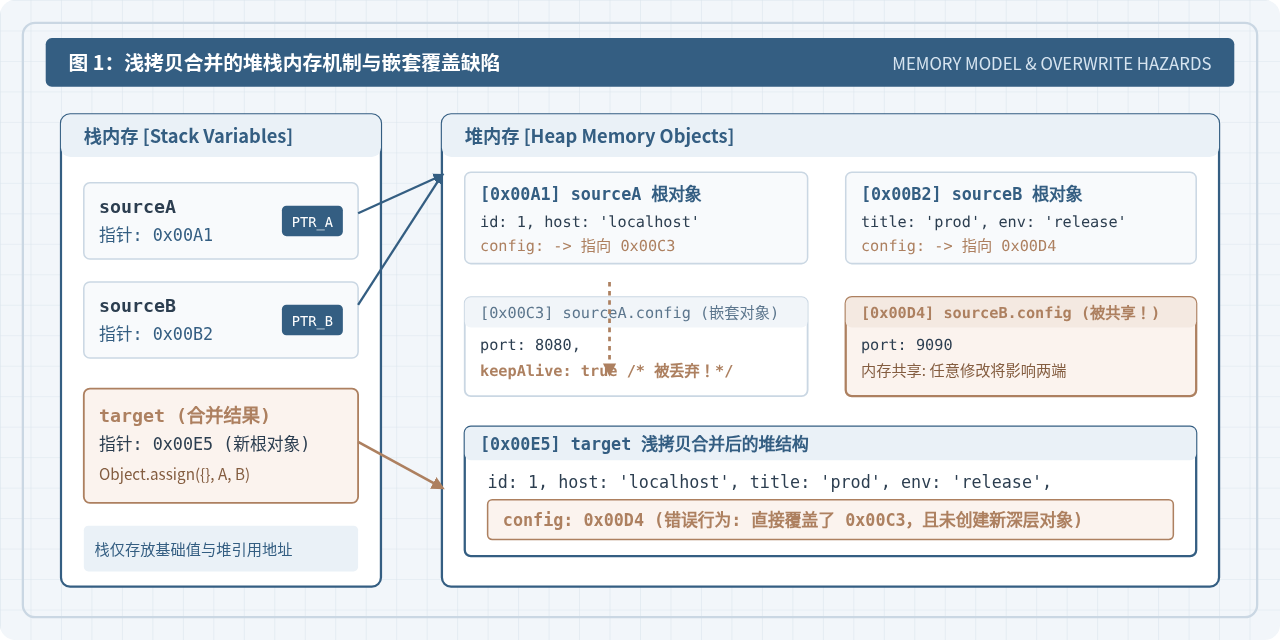
如上图所示,当执行 Object.assign 时,栈上的 target 虽然被分配了新的根对象地址 0x00E5,但其内部的 network 字段被直接写入了 0x00D4 指针。这不仅导致原本 0x00C3 中的 retry 被孤立遗弃,还使外部修改直接穿透到了源对象 sourceB 的内存实体中。
二、方案一:使用现代原生 API(structuredClone)进行引用切断
如果合并的需求主要是“把覆盖对象完整克隆并赋予新对象,确保后续对新对象的任何属性读写都不污染原对象”,且不需要合并两者的深层共有属性,现代 JavaScript 原生提供的 structuredClone() 是最直接高效的手段。
1. 原生深克隆与安全合并结合
structuredClone 是 HTML 规范标准化的全局 API(Node.js 17+ 及主流现代浏览器全面内置)。它采用结构化克隆算法,能把对象树的所有节点在堆中完整重造一份全新的地址空间。
// 适用环境:Node.js 17.0.0+ 或 Chrome 98+
const baseProfile = {
  uid: 1001,
  meta: {
    roles: ["editor", "audit"],
    createdAt: new Date("2025-01-01T00:00:00Z")
  }
};

// 先深克隆基底对象,再合并新字段
function safeCloneAndShallowMerge(base, override) {
  const clonedBase = structuredClone(base);
  const clonedOverride = structuredClone(override);
  return Object.assign(clonedBase, clonedOverride);
}

const activeProfile = safeCloneAndShallowMerge(baseProfile, {
  meta: { roles: ["admin"] }
});

// 验证内存独立性
activeProfile.meta.roles.push("super");
执行输出结果验证 (Console Output)
console.log(baseProfile.meta.roles); // ["editor", "audit"] (原对象保持纯净,未受影响)
console.log(activeProfile.meta.roles); // ["admin", "super"]
console.log(baseProfile.meta === activeProfile.meta); // false (内存引用已被彻底切断)
structuredClone 的优势:
原生支持循环引用(对象内部引用自身不会死循环),且能完美保留
Date、RegExp、Map、Set、ArrayBuffer 等复杂内建类型,性能显著优于旧式的 JSON.parse(JSON.stringify())。
注意适用边界:
structuredClone 遇到对象中包含函数(function / 方法)、DOM 节点或 Symbol 属性时会直接抛出 DataCloneError 异常。另外,它本质依然是克隆后整体覆盖,不能实现深层嵌套字段的增量融合(createdAt 在上述覆盖后被直接丢弃)。若业务需要保留深层字段,必须采用递归深合并。
三、方案二:实现工业级递归深合并(带循环引用与原型安全防护)
要真正解决“既要增量融合所有嵌套字段,又要彻底隔离堆内存引用,同时还要防范异常死循环与安全漏洞”,必须使用具备防御机制的递归深度合并算法。
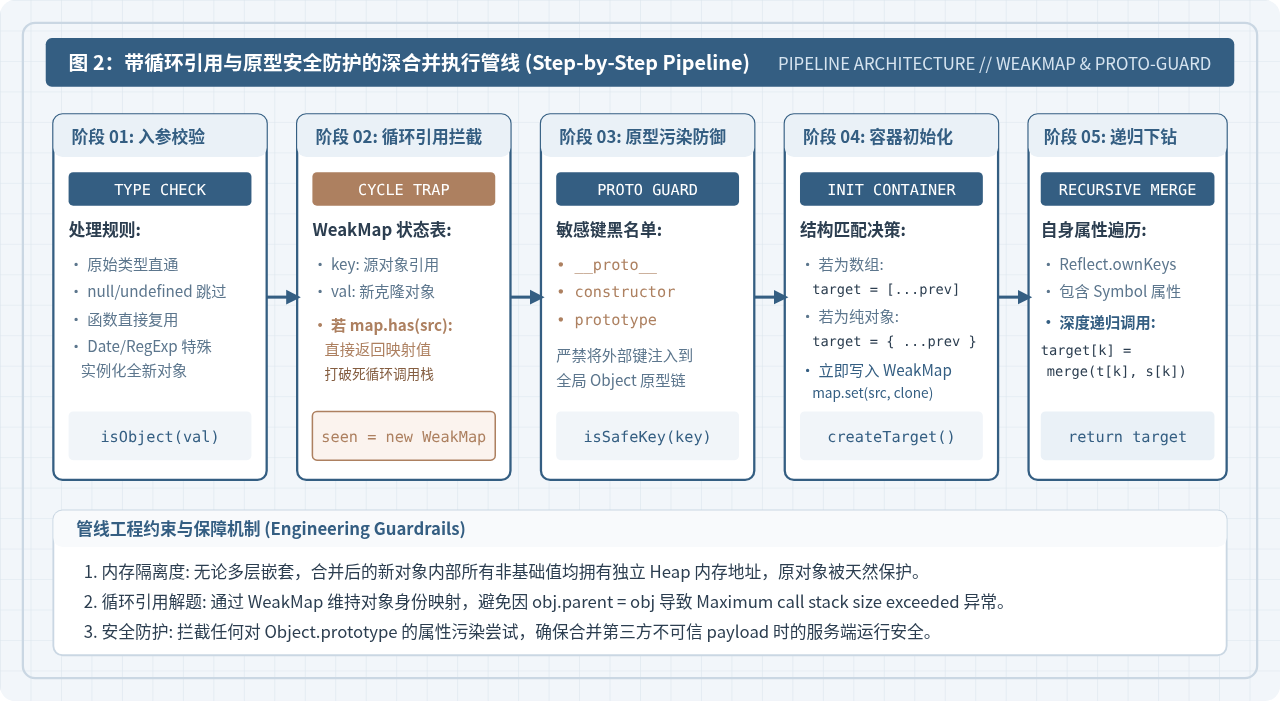
1. 递归合并算法的三个关键防御点
-
WeakMap 缓存阻断循环引用:如果一个对象在其深层属性中引用了自身(如
obj.self = obj),朴素的递归合并会无限调用自身,导致浏览器或 Node 抛出RangeError: Maximum call stack size exceeded。通过WeakMap存储已访问的对象及其克隆副本,一旦再次遇到同一内存地址,立即返回缓存的副本,打破死循环。 -
拦截原型污染(Prototype Pollution):当合并来自不可信来源(如客户端请求 JSON)的数据时,若输入数据中含有
__proto__、constructor或prototype,恶意用户可能会修改全局Object.prototype,引发全站严重安全漏洞。必须显式将这些敏感键加入黑名单。 - 数组合并策略统一:合并遇到数组时,是“索引对应合并”、“整数组替换”还是“元素追加拼接”?在绝大多数业务配置场景下,“整数组替换”或“纯数据克隆替换”符合直觉,避免因索引对齐导致脏数据混合。
2. 完整工业级 deepMerge 代码实现
以下提供一个符合 ES6+ 规范的高可靠性深合并函数,无任何外部三方依赖,支持多源对象合并、Symbol 属性、循环引用防护以及严格的原型安全校验。
/**
 * 工业级防御型深度合并函数
 * @param {Object} target 基础目标对象
 * @param {...Object} sources 需要合并的源对象列表
 * @returns {Object} 返回合并后的全新解耦对象
 */
function deepMerge(target, ...sources) {
  // 维护内部 WeakMap 追踪所有已处理的对象指针,防止环状引用造成爆栈
  const seenMap = new WeakMap();

  // 辅助判定是否为普通对象
  function isPlainObject(item) {
    return item !== null && typeof item === 'object' && !Array.isArray(item) && !(item instanceof Date) && !(item instanceof RegExp);
  }

  // 核心递归合并工作单元
  function mergeCore(targetNode, sourceNode) {
    if (!isPlainObject(sourceNode) && !Array.isArray(sourceNode)) {
      return sourceNode;
    }

    // 检查循环引用
    if (seenMap.has(sourceNode)) {
      return seenMap.get(sourceNode);
    }

    // 初始化输出容器
    let resultContainer;
    if (Array.isArray(sourceNode)) {
      resultContainer = Array.isArray(targetNode) ? [...targetNode] : [];
      seenMap.set(sourceNode, resultContainer);
      // 遍历数组,深克隆内部元素
      sourceNode.forEach((item, index) => {
        resultContainer[index] = mergeCore(resultContainer[index], item);
      });
      return resultContainer;
    } else {
      resultContainer = isPlainObject(targetNode) ? { ...targetNode } : {};
      seenMap.set(sourceNode, resultContainer);
    }

    // 获取所有自身属性键(包括 Symbol 类型属性)
    const keys = [...Object.keys(sourceNode), ...Object.getOwnPropertySymbols(sourceNode)];

    for (const key of keys) {
      // 安全拦截:禁止原型污染关键字穿透
      if (key === '__proto__' || key === 'constructor' || key === 'prototype') {
        continue;
      }

      const targetValue = targetNode ? targetNode[key] : undefined;
      const sourceValue = sourceNode[key];

      // 处理内建特殊对象实例
      if (sourceValue instanceof Date) {
        resultContainer[key] = new Date(sourceValue.getTime());
      } else if (sourceValue instanceof RegExp) {
        resultContainer[key] = new RegExp(sourceValue.source, sourceValue.flags);
      } else if (isPlainObject(sourceValue)) {
        // 两者均为普通对象时,向下递归融合
        resultContainer[key] = mergeCore(isPlainObject(targetValue) ? targetValue : {}, sourceValue);
      } else if (Array.isArray(sourceValue)) {
        // 数组采用深克隆策略
        resultContainer[key] = mergeCore([], sourceValue);
      } else {
        // 原始类型直接赋值
        resultContainer[key] = sourceValue;
      }
    }

    return resultContainer;
  }

  // 保证不修改入参 target 本身,构建纯净的根容器
  let finalResult = mergeCore({}, target);

  for (const source of sources) {
    if (source !== null && typeof source === 'object') {
      finalResult = mergeCore(finalResult, source);
    }
  }

  return finalResult;
}
3. 实际运行与循环引用测试
通过构造包含深层嵌套、循环自引用、数组与特殊对象的复杂测试用例,验证该函数的稳定表现:
// 构造测试数据
const serverConfig = {
  port: 8080,
  db: {
    host: "10.0.0.1",
    credentials: { user: "root", pass: "123456" },
    pools: [10, 20]
  }
};

const overrideConfig = {
  db: {
    credentials: { pass: "new_secure_pwd" },
    pools: [50]
  }
};

// 注入循环引用测试
overrideConfig.db.circularRef = overrideConfig;

// 执行安全深度合并
const finalConfig = deepMerge(serverConfig, overrideConfig);

// 验证嵌套字段是否被精准增量融合
console.log(finalConfig.db.host); // "10.0.0.1" (成功保留了 serverConfig 的深层属性!)
console.log(finalConfig.db.credentials.user); // "root" (成功保留!)
console.log(finalConfig.db.credentials.pass); // "new_secure_pwd" (覆盖成功)

// 验证原对象是否被隔离保护
finalConfig.db.credentials.pass = "mutated_pwd";
console.log(overrideConfig.db.credentials.pass); // "new_secure_pwd" (原对象未被篡改)

// 验证循环引用是否正确保持且未爆栈
console.log(finalConfig.db.circularRef === finalConfig); // true (自引用正常工作)
执行输出结果验证 (Console Output)
增量字段保留:db.host = "10.0.0.1" (PASS)
敏感字段替换:db.credentials.pass = "new_secure_pwd" (PASS)
内存隔离断言:overrideConfig.db.credentials.pass === "new_secure_pwd" (PASS)
循环引用测试:RangeError 未触发,正常返回对象树结构 (PASS)
四、方案三:生产环境技术路线对比与选型
在实际项目研发中,开发者常常纠结于使用展开运算符、JSON 序列化技巧、手写深合并函数还是第三方类库。通过下方的多维特征对比矩阵,可以清晰确立技术选型边界。
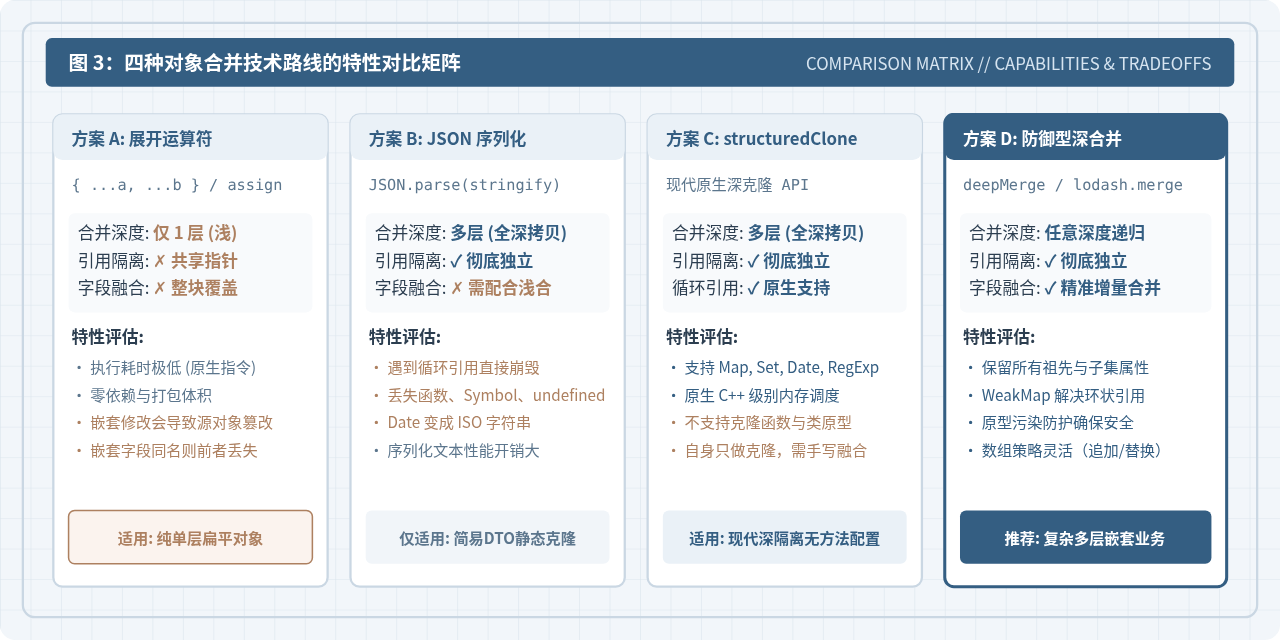
| 方案类型 | 嵌套字段融合度 | 引用彻底隔离 | 循环引用支持 | 特殊类型兼容 (Date/Map/函数) | 性能开销与包体积 |
|---|---|---|---|---|---|
| 展开运算符 / Object.assign | 仅第 1 层覆盖,深层丢失 | 否(深层共享指针) | 不适用 | 完全保留(按原指针引用) | 耗时极微,0KB 体积 |
| JSON.parse(JSON.stringify) | 需配合浅合并,深层仍会覆盖 | 是(堆完全重构) | 抛出 TypeError 异常崩溃 | 丢失函数/Symbol/undefined,Date转为字符串 | 序列化开销大,0KB 体积 |
| structuredClone 结合合并 | 需手动实现递归逻辑 | 是(堆完全独立) | 原生底层支持 | 支持 Map/Set/Date/RegExp,抛错函数/DOM | C++ 内置原生实现,0KB 体积 |
| 工业级 deepMerge / lodash.merge | 全层级精准增量合并 | 是(逐层构建新节点) | WeakMap 闭环支持 | 规则可控,函数可保留引用或复用 | 纯 JS 递归耗时极低,体积轻量 |
类库选型建议:何时手写,何时引入三方库?
-
如果是在轻量工具库、公共 SDK 或体积敏感的前端核心包中:优先手写上述经过验证的轻量
deepMerge函数(约 60 行代码)。它不依赖任何外界 npm 依赖,避免由于间接依赖引入打包体积剧增和版本冲突风险。 -
如果是业务中后台管理系统、Node.js 服务端服务:推荐直接使用
lodash.merge或lodash-es/merge。Lodash 经过社区十余年数亿次生产环境打磨,在各种罕见原型链、TypedArray、Node Buffer 边界情况上的兼容性最为稳固。
五、验证与排查:如何确保嵌套引用已被彻底隔离
代码合并完成后,在持续集成与单元测试阶段,需要有标准的测试套件来证明合并逻辑没有引入内存泄露或引用穿透缺陷。
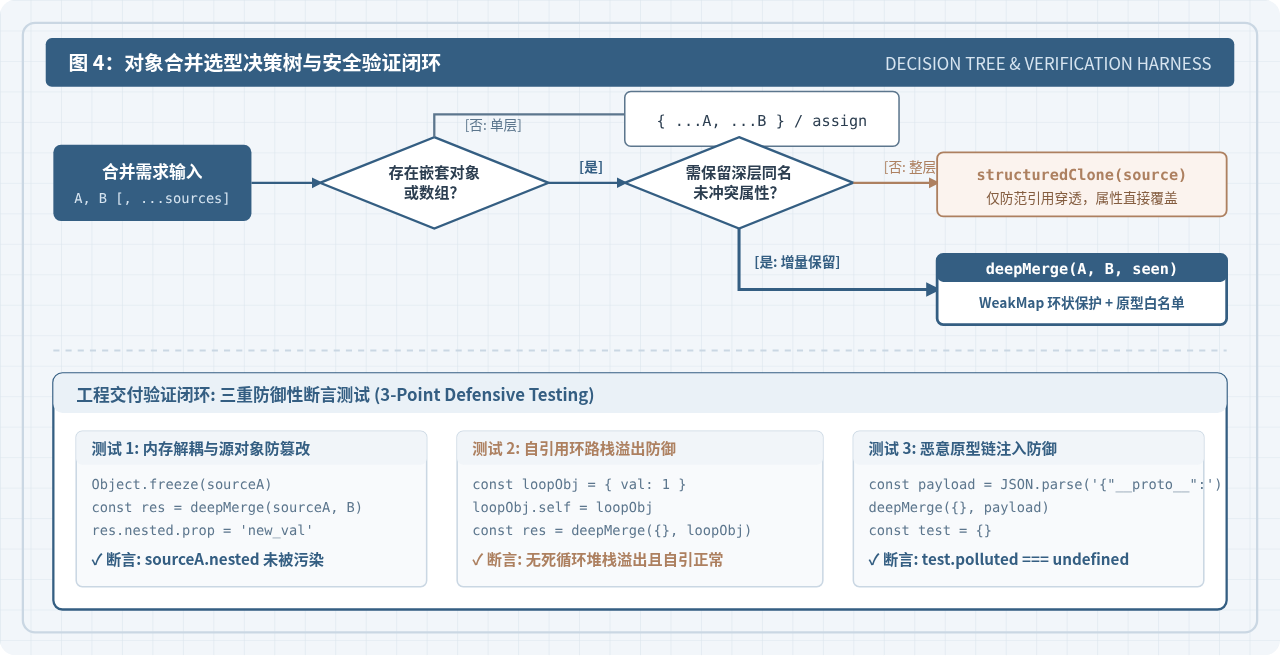
1. 测试套件一:使用 Object.freeze 进行防御性防篡改断言
测试对象是否被意外篡改的最严谨手段是使用 Object.freeze() 深度冻结源对象。在 JavaScript 严格模式(Strict Mode)下,对冻结对象的任何写操作都会立即抛出 TypeError,绝无漏网之鱼。
// 单元测试示例 (可直接运行于 Jest / Vitest / Node Test Runner)
function deepFreeze(obj) {
  Object.keys(obj).forEach(prop => {
    if (obj[prop] !== null && typeof obj[prop] === 'object') {
      deepFreeze(obj[prop]);
    }
  });
  return Object.freeze(obj);
}

// 1. 冻结源数据
const fixtureA = deepFreeze({
  module: { enabled: true, timeout: 1000 }
});
const fixtureB = deepFreeze({
  module: { timeout: 2000 }
});

// 2. 执行合并
const merged = deepMerge(fixtureA, fixtureB);

// 3. 尝试修改合并结果
merged.module.timeout = 9999;

// 4. 断言验证
console.assert(merged.module.timeout === 9999, "合并结果应被允许修改");
console.assert(fixtureA.module.timeout === 1000, "源对象 fixtureA 应依然是 1000");
console.assert(fixtureB.module.timeout === 2000, "源对象 fixtureB 应依然是 2000");
console.log("防篡改测试全部通过!源对象引用已彻底解耦。");
2. 测试套件二:原型链污染渗透测试
验证算法是否能够免疫特制攻击载荷(Payload),确保系统底座稳固。
// 模拟外部输入的恶意 JSON
const maliciousPayload = JSON.parse('{"__proto__": {"hacked": "SYSTEM_COMPROMISED"}}');

// 执行合并
deepMerge({}, maliciousPayload);

// 验证普通空对象是否被污染
const cleanObj = {};
if (cleanObj.hacked === undefined) {
  console.log("原型污染防御测试通过:全局 Object 原型链纯净。");
} else {
  console.error("严重漏洞:全局 Object 原型已被污染!");
}
六、总结与工程最佳实践清单
解决 JavaScript 对象合并中的嵌套引用问题,不是简单地更换一个 API,而是建立健全的数据流动防御意识:
- 明确合并目标:区分“整体覆盖”与“增量融合”。仅需替换整个对象且无深层合并需要时,用
structuredClone()切断指针;需要深层字段逐一对比融入时,采用递归深合并。 - 杜绝使用 JSON 序列化代替深合并:
JSON.parse(JSON.stringify())在遇到函数、Symbol、Date 和循环引用时极易产生不可预期的运行时崩溃或静默数据损坏。 - 始终防范循环引用与原型攻击:在编写公共递归合并工具时,必须将
WeakMap跟踪和__proto__过滤作为标准组件纳入实现。 - 不可变数据优先:合并函数应当始终返回一个崭新的根对象容器,绝不就地修改(in-place mutation)传入的任何源对象实参,从而保障状态管理与函数式编程的纯粹性。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章