
在生产级Linux服务器(Ubuntu与CentOS)上安装与配置Node.js的最佳实践指南。详细解析系统级包管理与版本管理器的核心差异、官方软件源标准安装步骤、C/C++编译工具链配置、无特权运行账户安全隔离及systemd守护进程配置。

当前位置:首页 > Node.js 服务部署与运维 > 正文
Linux服务器(Ubuntu/CentOS)安装Node.js最佳实践
作者:终端旅客
时间:2026-10-30
浏览:527
文章目录
Linux运维
Ubuntu
CentOS / RHEL
Node.js LTS
生产环境架构
在 Linux 生产服务器(Ubuntu 与 CentOS/RHEL)上部署 Node.js,核心原则是:选用官方活跃维护的 LTS(长期支持版)、通过系统级官方软件源(NodeSource)安装以保障 systemd 守护进程与定时任务的路径确定性,并同步安装 C/C++ 编译工具链以避免原生扩展构建失败。生产环境下应杜绝使用 Root 运行业务服务,严格通过独立系统账户管理权限与全局依赖。
一、安装方式对比:系统级包管理与用户级版本管理器
在 Linux 机器上安装 Node.js 通常有两种主流做法:一种是通过 NodeSource 官方仓库进行系统级安装,另一种是通过 NVM(Node Version Manager)等工具在用户目录安装。在个人开发机上,NVM 凭借多版本切换的灵活性广受欢迎;但在生产服务器环境下,二者的适用场景截然不同。
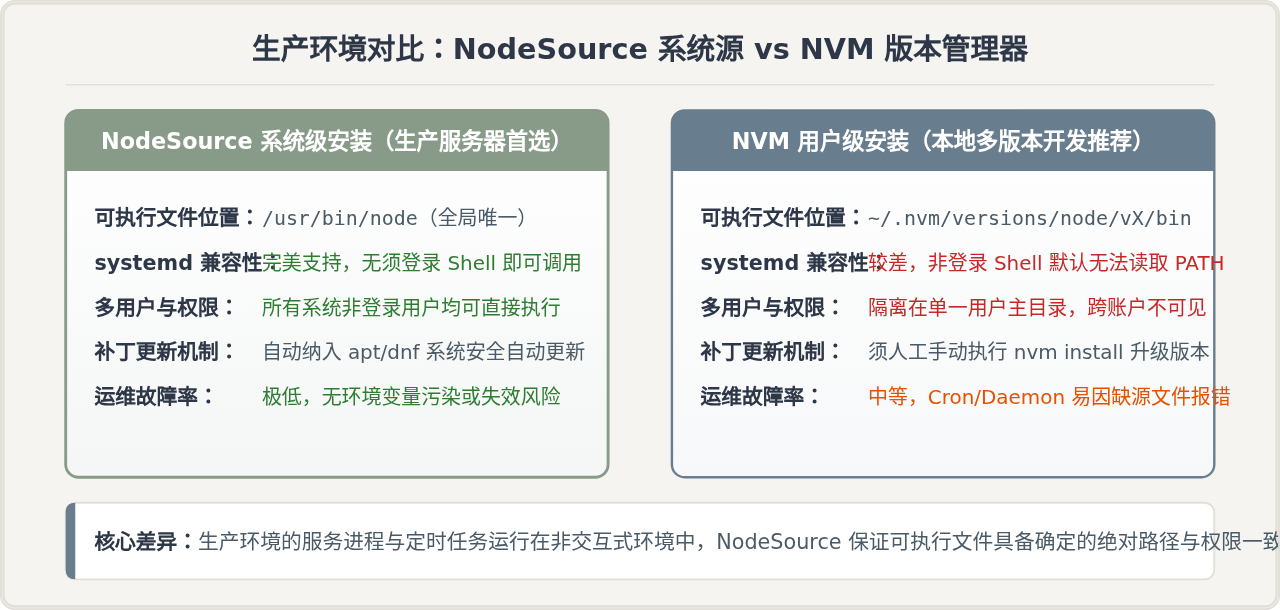
为什么这个差异在生产环境中至关重要?
Linux 服务器通常使用 systemd 来管理 Node.js 应用,或者使用 crontab 定期执行批处理任务。这些后台服务是在非登录、非交互式 Shell 环境中启动的,并不会主动加载用户目录下的 ~/.bashrc、~/.bash_profile 或 ~/.zshrc。
如果采用 NVM 安装,node 和 npm 命令的路径依赖 shell 启动函数动态导出。当 systemd 启动应用或 cron 执行脚本时,经常会出现 node: command not found 或指向已失效版本的错误。而通过系统级仓库安装,Node.js 位于标准的 /usr/bin/node,所有系统账号和系统级服务均可直接、无歧义地调用。
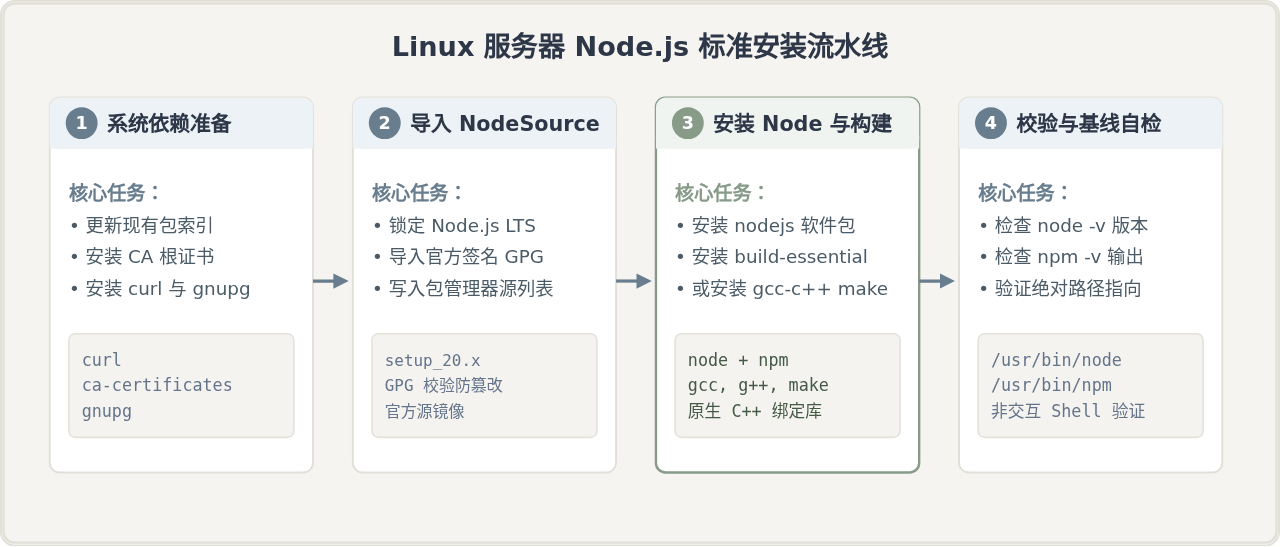
二、Linux 安装完整流水线设计
无论是 Ubuntu 还是 CentOS,标准的生产级安装流程均由四个必要步骤组成:依赖准备、配置 LTS 源、包安装、完整性与构建依赖校验。
三、Ubuntu / Debian 环境标准安装实践
Ubuntu 发行版自带的官方源(如 apt install nodejs)中的 Node.js 版本往往严重滞后(经常停留在已被弃用的旧版本)。生产环境应直接添加 NodeSource 维护的 APT 存储库,以下以当前稳定活跃的 Node.js 20.x LTS 为例。
第 1 步:更新系统索引并安装基础传输工具
首先确保系统具备 HTTPS 证书更新和 GPG 密钥校验能力:
终端命令(执行位置:Ubuntu 终端)
sudo apt-get update
sudo apt-get install -y ca-certificates curl gnupg
第 2 步:配置 NodeSource 官方仓库
执行官方提供的安装源初始化脚本。该脚本会自动下载并配置 NodeSource GPG 公钥到 /etc/apt/keyrings/nodesource.gpg,并将对应源写入 APT 配置文件:
终端命令
curl -fsSL https://deb.nodesource.com/setup_20.x | sudo -E bash -预期执行输出(示例输出)
## Installing the NodeSource Node.js 20.x repo...
## Populating apt-get cache...
+ apt-get update
## Confirming "jammy" is supported...
+ curl -sLf -o /dev/null 'https://deb.nodesource.com/node_20.x/dists/jammy/Release'
## Adding the NodeSource signing key to your keyring...
+ gpg --dearmor | tee /etc/apt/keyrings/nodesource.gpg > /dev/null
## Creating apt sources list file for the NodeSource Node.js 20.x repo...
+ echo 'deb [signed-by=/etc/apt/keyrings/nodesource.gpg] https://deb.nodesource.com/node_20.x nodistro main' > /etc/apt/sources.list.d/nodesource.list
## Run `sudo apt-get install -y nodejs` to install Node.js 20.x and npm
第 3 步:安装 Node.js 与编译工具链
在 NodeSource 体系中,nodejs 包已经完整包含了 npm 二进制文件,不需要也不应当再额外执行 apt-get install npm(这会引发依赖冲突)。
必须同步安装 build-essential:大量企业级 Node.js 常用依赖(如 bcrypt、sharp、数据库原生驱动、加密模块等)在执行 npm install 时需要在本地通过 node-gyp 调用 C/C++ 编译器进行动态编译。如果服务器缺少 GCC、G++ 或 Make,构建流程会直接中断并抛出编译错误。
终端命令
sudo apt-get install -y nodejs build-essential四、CentOS / RHEL / Rocky Linux 环境标准安装实践
在 CentOS 7、CentOS Stream、RHEL 8/9 以及 Rocky Linux / AlmaLinux 系统中,配置逻辑与 Ubuntu 保持一致,但采用 RPM 与 DNF/YUM 包管理器。
第 1 步:配置 NodeSource RPM 仓库
对于支持 DNF 的现代系统(CentOS Stream 8/9、RHEL 8/9、Rocky Linux 8/9),运行官方安装脚本配置源:
终端命令(执行位置:CentOS / RHEL 终端)
curl -fsSL https://rpm.nodesource.com/setup_20.x | sudo bash -预期执行输出(示例输出)
## Installing the NodeSource Node.js 20.x repo...
## Inspecting system architecture...
+ uname -m
## Adding the NodeSource RPM repository...
+ rpm --import https://rpm.nodesource.com/gpgkey/nodesource-repo.gpg.key
+ cat <<EOF > /etc/yum.repos.d/nodesource.repo
[nodesource-el9]
name=Node.js Packages for Enterprise Linux 9 - \$basearch
baseurl=https://rpm.nodesource.com/pub_20.x/nodistro/el/9/\$basearch
enabled=1
gpgcheck=1
gpgkey=https://rpm.nodesource.com/gpgkey/nodesource-repo.gpg.key
EOF
## Repository configured successfully. Run "dnf install nodejs -y" to install.
第 2 步:安装 Node.js 与 C/C++ 编译构建组
使用 dnf(在较早的 CentOS 7 上使用 yum)完成安装,并安装 gcc-c++ 和 make:
终端命令
# 安装 Node.js
sudo dnf install -y nodejs

# 安装原生模块编译工具(C++ 编译器与 make)
sudo dnf install -y gcc-c++ make
注意事项(针对 RHEL/CentOS 8/9 内置模块流):
RHEL 8 和 9 官方 AppStream 中自带了名为
RHEL 8 和 9 官方 AppStream 中自带了名为
nodejs 的模块流(Module Stream)。如果在添加 NodeSource 之后安装出现版本冲突,需先重置内置模块:
sudo dnf module reset nodejs -y,然后再执行 sudo dnf install -y nodejs。
五、生产环境安全隔离与权限最佳实践
安装完成后,切忌直接在 root 账户下运行生产应用或肆意使用 sudo npm install -g。Node.js 运行时具备读取本地文件系统、发起网络连接和派生子进程的全部系统权限,一旦应用代码或第三方依赖存在安全漏洞(如原型链污染、反序列化执行或路径穿越),以 root 身份运行的进程将直接导致整台服务器被接管。
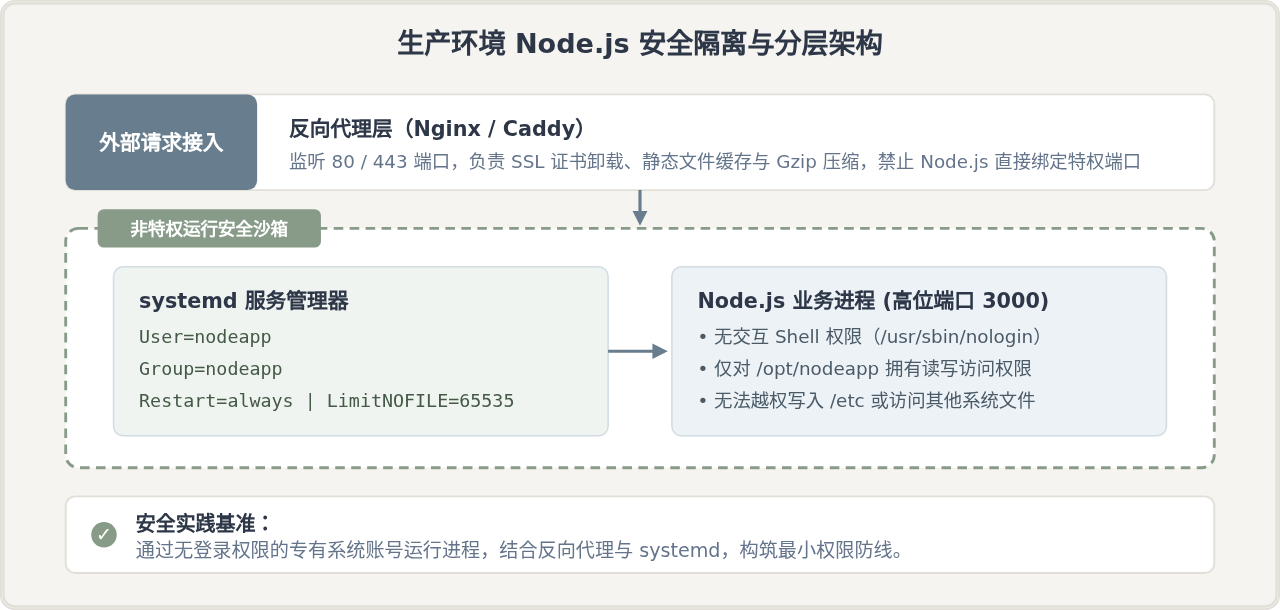
1. 创建专有非登录运行账号
为 Node.js 业务进程创建专用的系统账号 nodeapp,禁止其交互式登录 Shell:
终端命令
sudo useradd -r -m -s /usr/sbin/nologin nodeapp2. 配置安全的全局 npm 目录(免 sudo)
在服务器上如果某些构建工具必须全局安装(如 pm2 或 pnpm),默认安装到 /usr/lib/node_modules 需要 root 权限。最佳实践是将全局包目录重定向到独立目录,并赋予运维用户或专有用户权限,杜绝使用 sudo npm 带来的安全与权限混乱隐患:
终端命令
# 创建专用的全局包存储目录
sudo mkdir -p /opt/node/npm-global
sudo chown -R $USER:$USER /opt/node/npm-global

# 配置 npm 全局安装前缀
npm config set prefix '/opt/node/npm-global'

# 将新全局 bin 目录追加至系统级环境变量
echo 'export PATH=/opt/node/npm-global/bin:$PATH' | sudo tee /etc/profile.d/npm-global.sh
source /etc/profile.d/npm-global.sh
3. 配置标准 systemd 守护服务单元文件
生产环境杜绝使用 nohup node app.js & 手动后台启动。应当编写标准 systemd 服务配置文件,例如创建 /etc/systemd/system/nodeapp.service:
文件内容:/etc/systemd/system/nodeapp.service
[Unit]
Description=Node.js Production Application
After=network.target

[Service]
Type=simple
User=nodeapp
Group=nodeapp
WorkingDirectory=/opt/nodeapp
ExecStart=/usr/bin/node /opt/nodeapp/server.js
Restart=always
RestartSec=5
Environment=NODE_ENV=production PORT=3000

# 资源与安全性强化约束
LimitNOFILE=65535
StandardOutput=journal
StandardError=journal
SyslogIdentifier=nodeapp

[Install]
WantedBy=multi-user.target
启用并启动服务
sudo systemctl daemon-reload
sudo systemctl enable nodeapp.service
sudo systemctl start nodeapp.service
sudo systemctl status nodeapp.service
六、安装完整性验证与原生模块自检
安装完成后,需在终端执行三个层面的自检:版本号与绝对路径校验、npm 功能健全性检测、以及 C++ 原生扩展编译能力测试。
1. 版本与路径确认
终端命令
node -v
npm -v
which node
which npm
预期执行输出(示例输出)
v20.18.0
10.8.2
/usr/bin/node
/usr/bin/npm
确认 which node 输出为 /usr/bin/node,表明全局软链接已被各级 Shell 正确索引。
2. 原生模块构建能力检测
为了验证步骤三/四中安装的 build-essential(或 gcc-c++ / make)是否正常就绪,可以在临时目录测试全局安装或构建依赖原生 C++ 绑定的模块,以此检验系统编译器兼容性:
终端命令
# 临时创建测试目录并安装带有原生 C++ 扩展的代码包
mkdir -p /tmp/node-build-test && cd /tmp/node-build-test
npm init -y > /dev/null
npm install bcrypt
预期执行输出(示例输出)
added 3 packages, and audited 4 packages in 3s
found 0 vulnerabilities
若编译成功且未出现 gyp ERR! find Python 或 make: g++: Command not found,即代表服务器的原生编译环境完全就绪。测试完成后删除该临时目录即可:rm -rf /tmp/node-build-test。
七、运维规范与最佳实践总结清单
为了保证生产系统在全生命周期内的稳定性、可维护性与高可用,请对照以下核心要素进行配置核对:
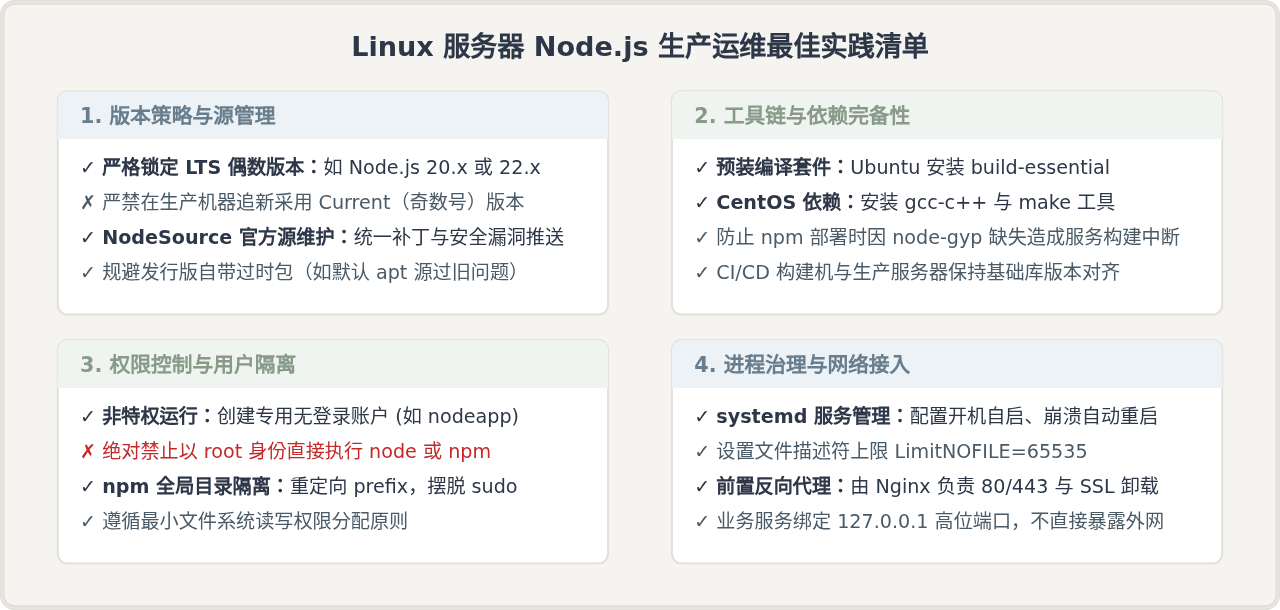
总结对照表
| 维度 | 开发测试环境 | 生产服务器最佳实践 |
|---|---|---|
| 安装工具 | NVM / FNM(多版本并存与自由切换) | NodeSource 官方源(固定系统路径 /usr/bin/node) |
| 版本选择 | 根据项目需求自由切换 Current / LTS | 锁定 Active LTS(长期稳定支持版本) |
| 编译工具 | 按需手动安装 | 必须预装 build-essential 或 gcc-c++ make |
| 运行账号 | 个人日常登录用户 | 独立的 nologin 系统服务专用账号(如 nodeapp) |
| 进程托管 | 终端手动启动 / 开发热重载工具 | systemd 系统服务或集群级 PM2,配置故障自愈 |
| 网络暴露 | 直接访问监听端口 | 由 Nginx / Caddy 反向代理承接,Node.js 仅监听内网回环 |
遵循以上最佳实践,可以在保障系统确定性与安全性的同时,让 Ubuntu 与 CentOS 生产服务器获得可靠的 Node.js 运行基底,避免由于权限配置不当或环境缺失而引发的各类线上运维事故。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章