
系统详解JavaScript基础语法核心要素:深入解析var、let与const变量声明与作用域机制,全面梳理基本类型与引用类型的内存模型,详述算术、比较、逻辑与空值合并运算符的实际应用与避坑指南。

当前位置:首页 > JavaScript 基础 > 正文
JavaScript基础语法入门:变量、数据类型与运算符详解
作者:拾光
时间:2026-10-30
浏览:497
文章目录
分类:Web前端技术教程
阅读时长:约 15 分钟
目标:系统掌握语言底层基石
任何编程语言的学习都可以比作搭建建筑,而变量、数据类型与运算符就是构筑 JavaScript 代码大厦的最核心构件。本文开门见山,跳过冗余铺垫,直接从实际编程视角拆解变量声明规范、底层数据类型特征及其内存机制,并深入剖析运算求值与类型转换逻辑,帮助初学者建立扎实、清晰的编码思维。
一、变量的声明与生命周期(var、let 与 const)
变量是计算机内存中用于存储数据的具名容器。在 JavaScript 的演进历史中,变量声明方式经历了从早期 var 到现代 ECMAScript 2015(ES6)引入 let 与 const 的重要升级。理解三者的核心差异,是编写无 bug 代码的第一步。
1. 三种声明关键字的行为差异
区分 var、let 与 const 的关键在于三个维度:作用域范围、是否允许重复声明与重新赋值,以及变量提升机制。
const(常量声明):用于声明一个只读的常量引用。声明时必须初始化赋值,且赋值后该标识符不能再重新绑定到新的内存地址。具有块级作用域(Block Scope),不存在变量提升,存在暂时性死区(TDZ)。let(变量声明):用于声明值会在后续运行中改变的变量。允许重新赋值,但在同一作用域内禁止重复声明。同样拥有块级作用域与暂时性死区。var(传统声明):早期 JavaScript 唯一的声明方式。只具备函数作用域(Function Scope)或全局作用域,没有块级作用域限制;支持变量提升(Hoisting)并在声明前访问返回undefined;允许在同一作用域内多次重复声明同名变量。由于其弱约束特性容易导致意外的状态覆盖,现代开发中已不推荐使用。
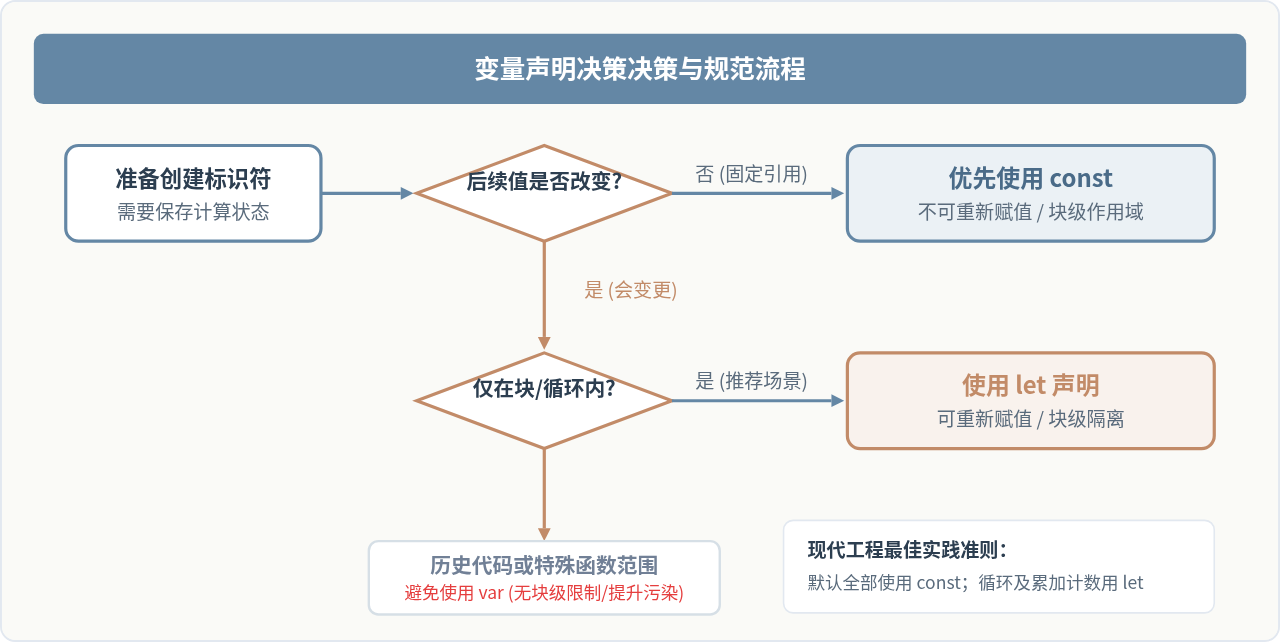
2. 块级作用域与暂时性死区(TDZ)
块级作用域由一对大括号 { ... } 定义,常见于 if 分支、for 循环或独立代码块。在下面的示例中,观察变量可见性的差异:
// 1. 作用域隔离对比
{
  var functionScoped = "我在块外仍然可以被访问";
  let blockScoped = "我只在当前大括号内有效";
  const immutableVal = 100;
}

console.log(functionScoped); // 输出: 我在块外仍然可以被访问
// console.log(blockScoped);  // 抛出 ReferenceError: blockScoped is not defined

// 2. 暂时性死区(Temporal Dead Zone)
console.log(hoistedVar); // 输出: undefined (变量提升,初始化为 undefined)
var hoistedVar = "已赋值";

// console.log(tdzLet);  // 抛出 ReferenceError: Cannot access 'tdzLet' before initialization
let tdzLet = "声明语句执行前处于TDZ死区";
注意:使用
const 声明对象或数组时,其变量标识符绑定不可修改,但对象内部的属性或数组元素仍是可变的。如果需要真正冻结对象内容,需配合 Object.freeze()。
二、数据类型系统剖析:基本类型与引用类型
JavaScript 是一种动态弱类型语言,这意味着变量本身并不绑定固定的静态类型,类型是与具体的值绑定的。最新规范中,JavaScript 共有 8 种内置数据类型,分为基本数据类型(Primitive Types)与引用数据类型(Reference Types)两大阵营。
1. 内存模型:栈内存与堆内存
基本类型与引用类型在计算机底层拥有截然不同的内存存储机制:
- 基本数据类型:存储在栈内存(Stack)中。栈内存读写速度极快,空间连续且大小固定。变量名与其实际值直接保存在栈中。进行变量赋值时,执行的是值拷贝(Pass by Value),新变量与原变量彼此独立。
- 引用数据类型:存储在堆内存(Heap)中。由于对象大小不固定,其具体键值结构保存在堆中,而在栈内存中仅保存一个指向堆内存实际存储地址的引用指针(Pointer)。进行变量赋值时,复制的仅是该地址指针,两个变量将指向同一个底层对象。
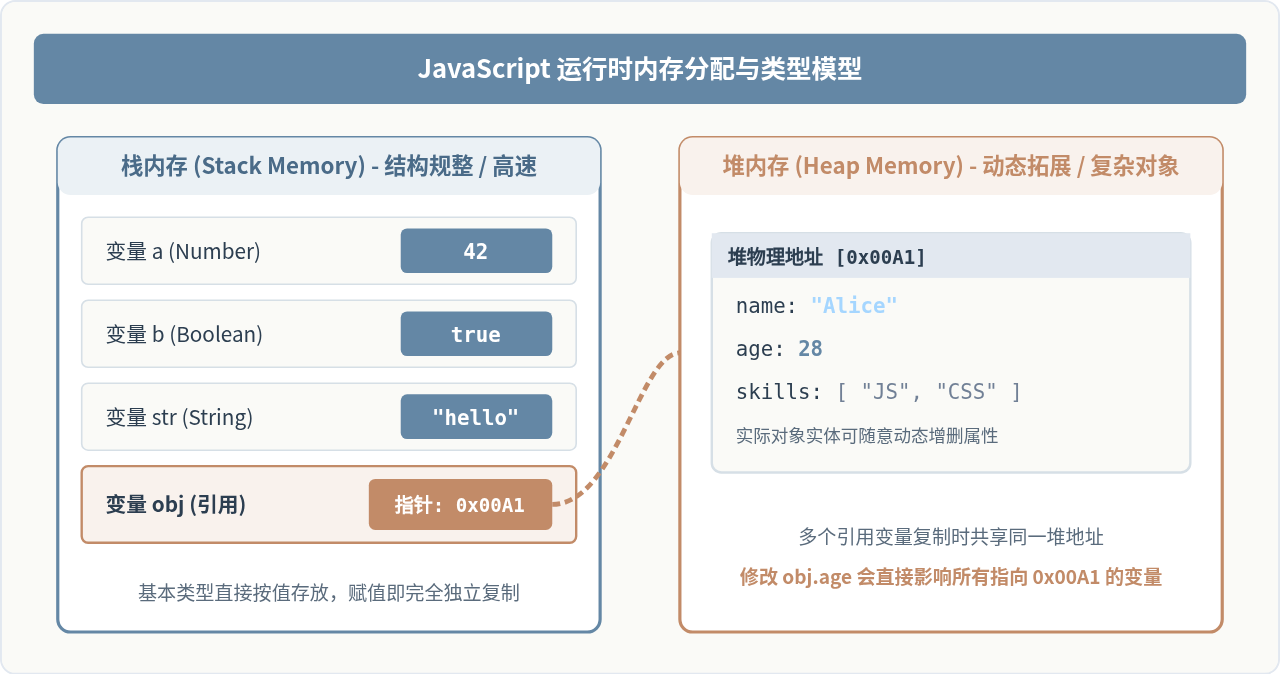
2. 8 种数据类型清单与判定
| 分类 | 类型名 | 典型取值与特性 | typeof 运算结果 |
|---|---|---|---|
| 基本类型 (Primitive) |
Number |
双精度64位浮点数,支持整数、小数,以及特殊值 NaN、Infinity |
"number" |
String |
字符序列,单引号、双引号或模板字符串(反引号支持插值 ${}) |
"string" |
|
Boolean |
逻辑真假:仅有 true 与 false 两个枚举值 |
"boolean" |
|
Undefined |
变量已声明但未赋值时的默认初始值 | "undefined" |
|
Null |
明确表达“空值”或“无对象”意图的原始标识 | "object" (著名历史遗留Bug) |
|
BigInt |
超出 Number 安全整数范围($2^{53}-1$)的任意精度大整数,后缀 n |
"bigint" |
|
Symbol |
ES6 引入的唯一不可变原始值,常用于作为对象私有属性键 | "symbol" |
|
| 引用类型 (Reference) |
Object |
无序键值对集合(如 { key: "value" }) |
"object" |
Array |
有序索引集合(基于 Object 扩展),判定推荐 Array.isArray() |
"object" |
|
Function |
可执行代码块(一等公民对象) | "function" |
3. 类型检测关键点:typeof 与精准判定
日常编码中需要牢记 typeof 操作符的两个特殊边界:
typeof null === "object":这是 JavaScript 诞生首个版本就存在的底层历史遗留问题,因为早期底层用 32 位单元存储值,低位 000 代表对象标签,而null全为 0,因此被错误判定为对象。严谨检测null应使用恒等比对:val === null。- 数组检测:
typeof []同样返回"object"。若要区分普通对象与数组,务必使用Array.isArray(arr)或Object.prototype.toString.call(val)。
三、运算符与表达式实操指南
运算符负责连接变量与字面量以产生计算结果。掌握运算符的行为,重点在于严格比较与宽松比较的区别、逻辑运算的短路机制,以及隐式类型转换规律。
1. 比较运算符:严格相等(===)与宽松相等(==)
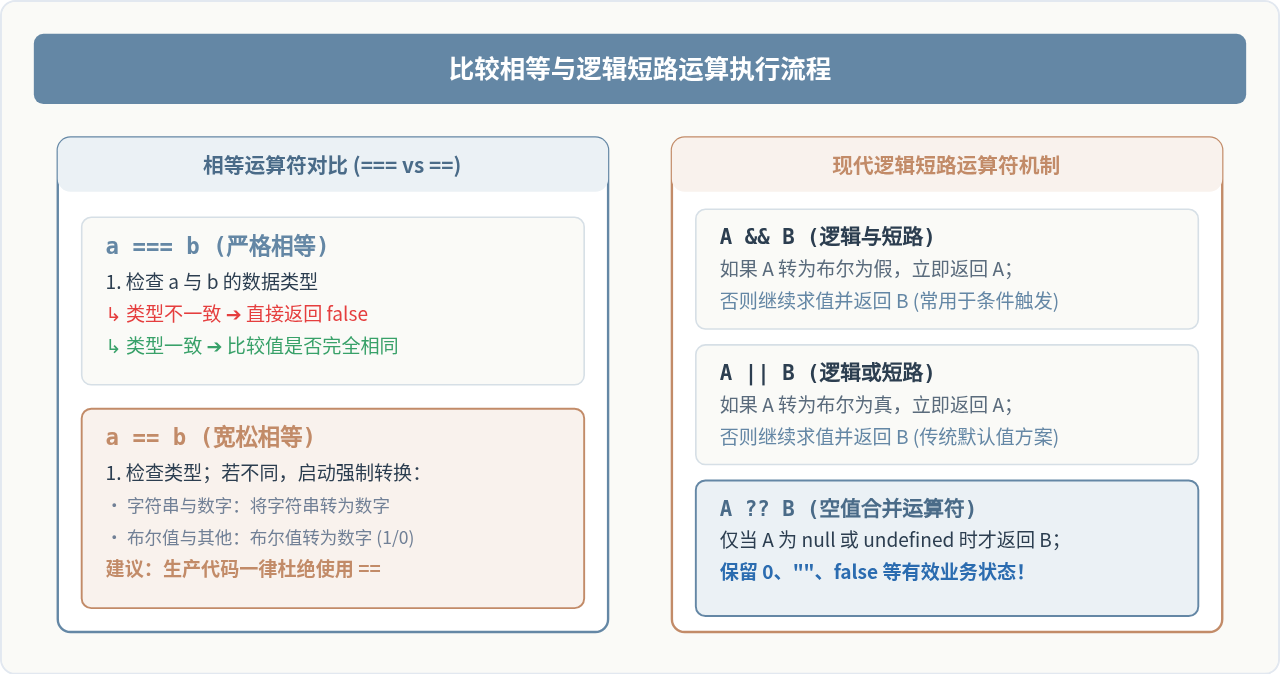
这是初学者最容易踩坑的领域。两者的根本区别在于是否触发隐式类型转换(Implicit Type Coercion):
- 全等 / 严格相等(
===):首先比较类型,类型不同直接返回false;类型相同才比较数值内容。在实际工程中应始终优先使用===与!==。 - 宽松相等(
==):如果两侧类型不同,JavaScript 会按照复杂的强制转换规则将两端转化为同种类型后再比较。例如"42" == 42为true,0 == false为true,甚至"" == 0为true。这些隐式行为极易诱发意外逻辑漏洞。
2. 逻辑运算符与现代“空值合并”(??)
JavaScript 逻辑运算符具有短路求值(Short-circuit Evaluation)特性,其返回值并不单纯是布尔值,而是最终决定计算结果的操作数本身。
// 1. 逻辑与 (&&) 与 逻辑或 (||)
const userRole = "admin";
userRole === "admin" && console.log("执行特权操作");

// 2. 传统逻辑或设置默认值的缺陷
let count = 0;
let pageSize = count || 20;
console.log(pageSize); // 输出 20!因为 0 被当成了虚值 (falsy),导致意外被覆盖

// 3. 现代空值合并运算符 (??) 精准兜底
let accurateSize = count ?? 20;
console.log(accurateSize); // 输出 0!仅在 null 或 undefined 时才会取右值
3. 显式类型转换与运算实用技巧
依赖自动隐式类型转换是许多潜在漏洞的温床,推荐在需要转换时主动采取显式转换:
- 转为数字:优先使用
Number(str),或者解析整数用parseInt(str, 10)(必须显式传进制基数 10)。单目加号+str同样可以快捷转换。 - 转为字符串:使用
String(val)或对象的.toString()方法。 - 转为布尔值:使用
Boolean(val)或双重非运算!!val。在 JavaScript 中,只有 8 个值会转换为false(称为虚值 Falsy):false、0、-0、0n、""(空串)、null、undefined和NaN,其余所有值(包括空数组[]和空对象{})在逻辑上下文中均为true。
四、核心语法体系归纳与避坑清单
通过对变量生命周期、内存映射和运算符机制的逐层梳理,我们可以把 JavaScript 基础语法的关系模型总结为一个完整的闭环知识网络:
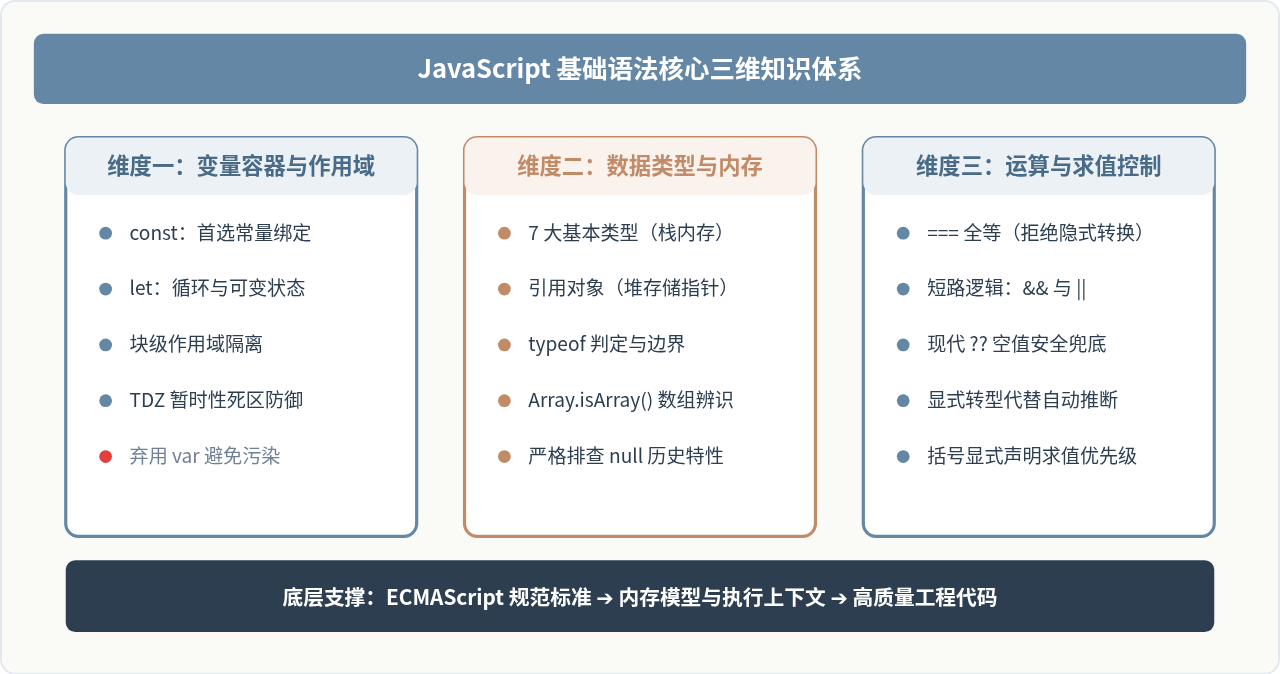
高频避坑清单速查
- 陷阱一:浮点数精度误差。 在 JavaScript 中
0.1 + 0.2 === 0.3返回false(实际结果为0.30000000000000004),涉及金额等高精度计算时需转换为整数分或使用专门的数学库。 - 陷阱二:引用类型浅拷贝修改。 将一个对象直接通过
const objB = objA赋值后,修改objB.name会同步篡改objA.name。克隆顶层结构应使用解构赋值{ ...objA }或structuredClone()。 - 陷阱三:
parseInt漏传基数。 始终书写parseInt(numStr, 10),避免历史兼容环境因特殊前缀将内容解析为八进制或十六进制。
通过建立对变量作用域的严格约束、对类型内存模型的透彻理解,以及在运算中坚持全等比对与显式转换,初学者就能完全避开 JavaScript 初级阶段绝大部分语法陷阱,为后续深入学习函数式编程、原型链、闭包和异步编程打下最稳固的基石。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章