
深入解析JavaScript无法直接读取JSP内部变量的底层机制,分析服务端与客户端生命周期的隔离原因,并提供页面模板渲染、DOM属性绑定与异步接口通信等四种标准解决方案。

当前位置:首页 > JavaScript 基础 > 正文
JavaScript无法直接获取JSP内部变量的原因及解决方法
作者:小括号
时间:2026-10-30
浏览:110
文章目录
核心结论:JavaScript无法直接读取JSP内部变量,根本原因在于两者处于完全隔离的运行环境与生命周期。JSP变量存活于服务端Servlet容器的内存堆栈中,而JavaScript执行于客户端浏览器引擎。在浏览器开始解析并执行JavaScript代码之前,服务端的JSP解析早已结束,JSP变量也已随请求响应生命周期的完结而释放。要让JavaScript使用JSP中的数据,必须通过服务端模板输出、DOM节点属性存储或异步接口通信等方式作为数据载体进行中转。
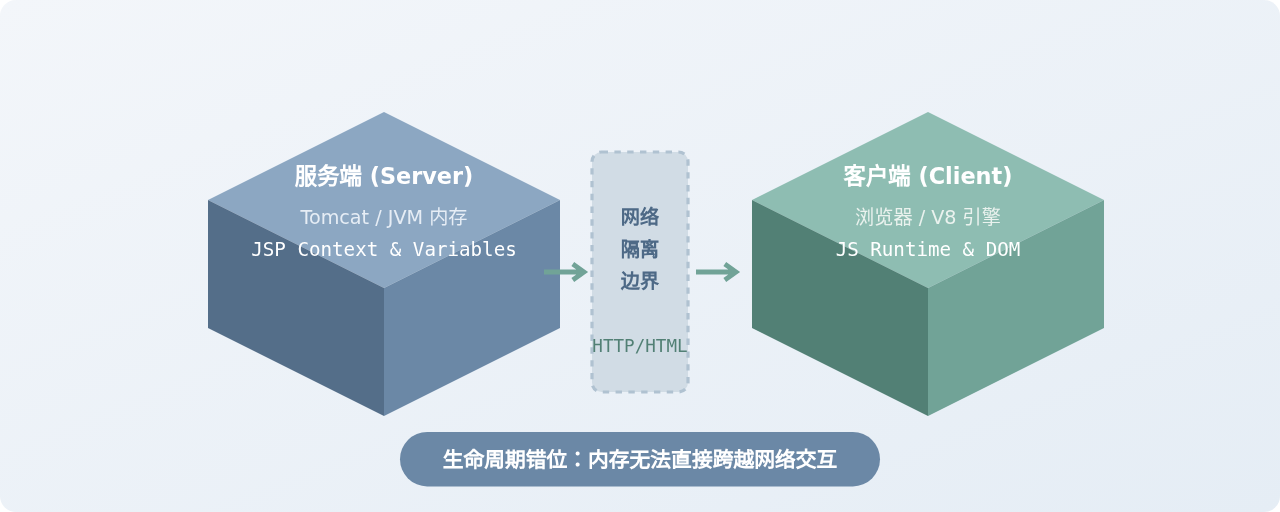
图 0:JSP 服务端运行环境与客户端 JavaScript 运行环境的物理隔离结构
一、核心原理:运行时与生命周期的物理隔离
在基于 Java Web 的传统开发模式中,初学者经常会写出类似 var val = jspVariable; 的代码,随后在浏览器控制台中遭遇 Uncaught ReferenceError: jspVariable is not defined 报错。要从根本上解决这个问题,必须看清 JSP 与 JavaScript 各自在何时、何地被执行。
JSP(JavaServer Pages)本质上是服务端的 Java 模板技术。当客户端浏览器向服务器请求一个 .jsp 页面时,Web 容器(例如 Apache Tomcat)会执行以下底层流程:
- 编译转换阶段:JSP 文件被容器翻译为一个标准的 Java Servlet 类源文件(
.java),并随后编译为字节码(.class)。 - 服务执行阶段:JVM 加载并执行该 Servlet,执行内部的 Java 代码块(Scriptlet)、计算 EL 表达式,并将局部变量分配在 JVM 的调用栈和堆内存中。
- 响应流生成阶段:Servlet 将静态 HTML、CSS、JavaScript 文本片段以及动态输出的内容,拼接为一个完整的字符串流,通过网络套接字(Socket)作为 HTTP 响应体发送给客户端。
- 上下文销毁:一旦 HTTP 响应完成刷新和关闭,当前请求的作用域(Request Scope)随之结束,JSP 内部局部变量被垃圾回收或弹出栈帧。
而 JavaScript 是运行在终端用户设备上的脚本语言。浏览器在通过网络接收到由服务端发来的纯文本 HTML 后,由渲染引擎逐步构建 DOM 树,JavaScript 解释引擎(如 Chrome V8 或 Firefox SpiderMonkey)在浏览器进程的私有内存空间中启动并执行脚本。此时,远在云端服务上的 JSP 变量早已不复存在,两者物理隔离,没有任何直接访问共享内存的可能。
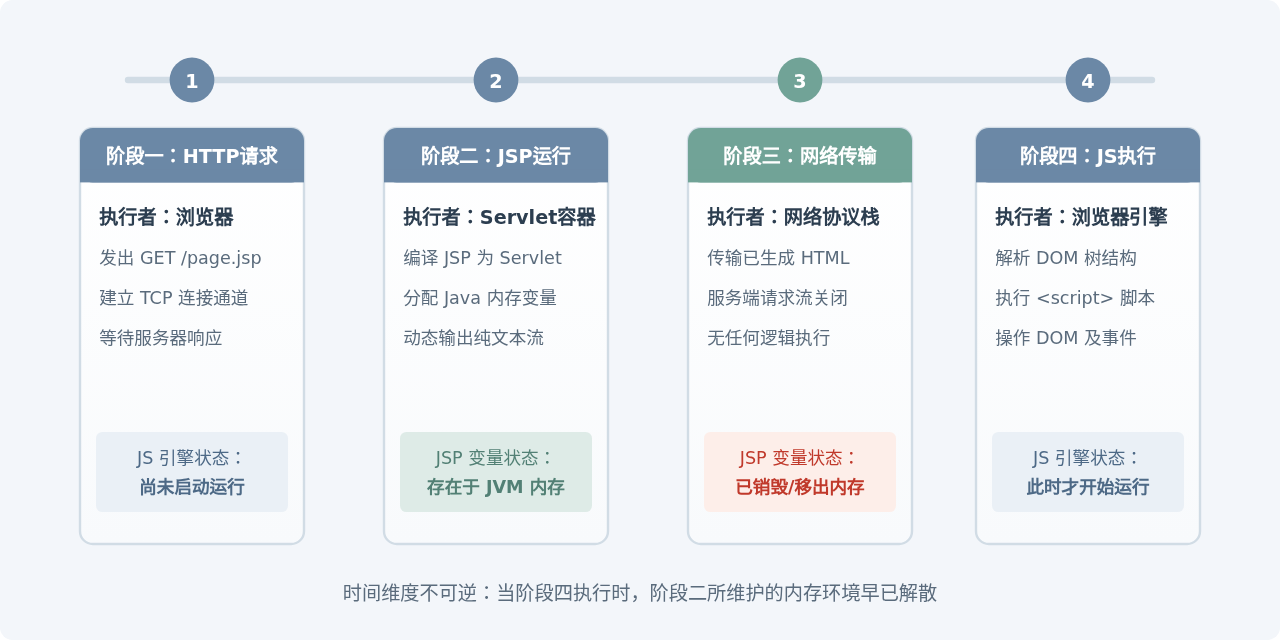
图 1:Web 请求生命周期时序推导图(阶段隔离导致无法共享内存)
二、初学者常见的典型误区与排查
在理解了生命周期隔离后,我们梳理在实际开发中最常引发困惑的两种错误写法:
误区 1:混淆源码文本与运行时变量
<%
    // 服务端定义的 Java 变量
    String serverRole = "administrator";
%>
<script>
    // 错误写法:直接引用 Java 变量标识符
    console.log(serverRole);
</script>原因分析:在服务端解析时,<script> 标签内的文本被视作普通的静态字符流原样吐出。由于 console.log(serverRole); 内部不包含任何 JSP 标签,服务端不做替换。发送到浏览器后,JavaScript 尝试在当前全局对象(window)中查找名为 serverRole 的变量,自然抛出未定义异常。
误区 2:输出字符串时缺少外层引号
<%
    String username = "zhangsan";
%>
<script>
    // 语法错误隐患写法
    var user = <%= username %>;
</script>原因分析:服务端经过 <%= username %> 求值后,输出的内容是 zhangsan。最终到达浏览器的文本为 var user = zhangsan;。此时 JavaScript 引擎会将 zhangsan 识别为另一个未声明的 JavaScript 标识符,依然报错。
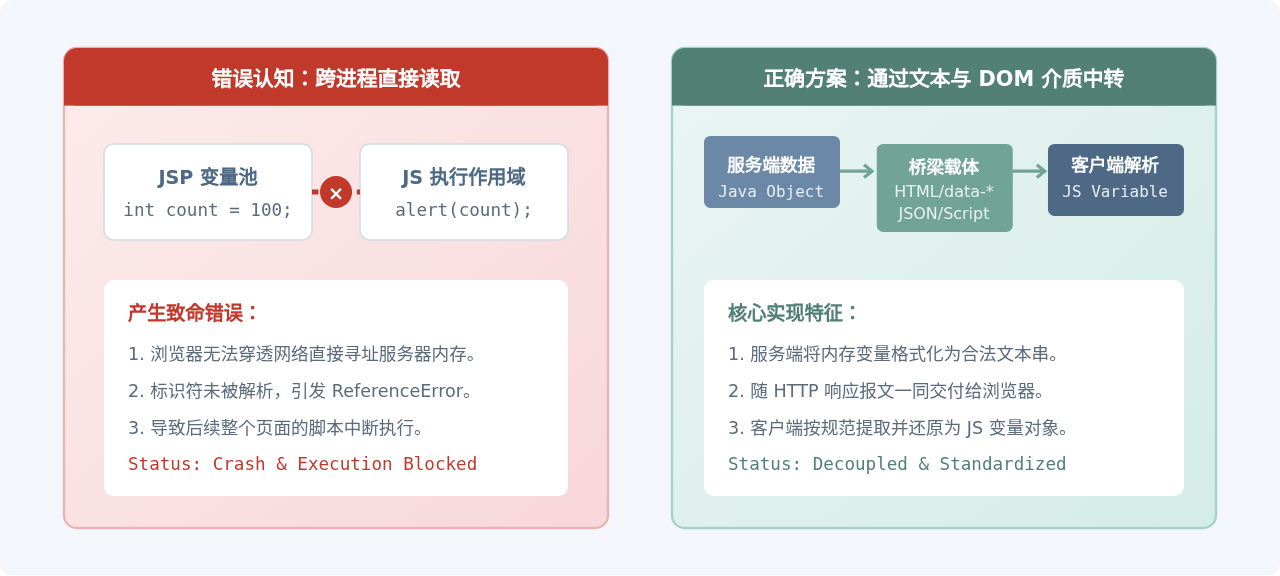
图 2:跨边界数据通信模型对比(内存直读 vs 中介载体桥接)
三、四种标准的解决方法与落地实践
解决该问题的核心在于建立正确的数据传递载体。根据实际业务场景对安全性、数据量及解耦程度的不同需求,通常采用以下四种标准解法:
方法 1:服务端直接渲染插值(模板表达式输出)
该方案适用于页面初始化时就需要且不可变的基础标量数据(如用户 ID、系统基础配置参数)。利用 JSP 的 EL 表达式(${...})或表达式标签(<%= ... %>),在服务端将变量直接替换并打印到 <script> 块中。
<%-- 服务端设置变量(通常在 Servlet 中 request.setAttribute 完成) --%>
<%
    request.setAttribute("appEnv", "production");
    request.setAttribute("retryTimes", 3);
%>

<script>
    // 字符串必须显式添加单引号或双引号包裹
    const environment = "${appEnv}";

    // 数值或布尔类型可以直接输出
    const maxRetry = ${retryTimes};

    console.log("当前运行环境:", environment); // 输出: 当前运行环境: production
    console.log("最大重试次数:", maxRetry);    // 输出: 最大重试次数: 3
</script>
安全防范提示(XSS 与字符断裂)
当变量内容为不可信的用户输入或包含换行符、双引号、单引号(如 "O'Reilly")时,直接拼接极易导致 JavaScript 语法报错或引发跨站脚本攻击(XSS)。对于复杂文本或对象,建议使用 JSON 工具库进行序列化并做字符转义后再行输出。
方法 2:利用 HTML5 数据属性(data-* Attributes)
此方案将服务端数据与具体的 DOM 节点绑定,是前后端解耦更为彻底的推荐写法。页面渲染后,JavaScript 仅需操作 DOM 元素的 dataset 接口,不再需要在 <script> 内部嵌入 JSP 表达式。
<%-- 服务端将变量绑定在 HTML 标签属性上 --%>
<div id="userProfile"
     data-user-id="${user.id}"
     data-user-role="${user.role}"
     data-is-active="${user.active}">
    <span>用户信息展示区</span>
</div>

<script>
    // 客户端通过 DOM API 标准提取
    document.addEventListener("DOMContentLoaded", function() {
        const profileElement = document.getElementById("userProfile");

        // 使用 dataset 访问(驼峰命名法映射)
        const userId = profileElement.dataset.userId;
        const userRole = profileElement.dataset.userRole;
        const isActive = profileElement.dataset.isActive === "true"; // 注意:dataset 读取值均为字符串

        console.log("用户ID:", userId, "角色:", userRole, "状态:", isActive);
    });
</script>
方法 3:隐藏表单域中转(Hidden Form Inputs)
如果该变量本身是整个业务表单的一部分,或者后续提交时仍需原样回传至服务端(例如分页参数、防重复提交 Token、数据主键),可以通过 <input type="hidden"> 进行桥接:
<form id="orderForm">
    <%-- 隐藏域承载服务端内部变量 --%>
    <input type="hidden" id="csrfToken" name="csrfToken" value="${sessionScope.csrfToken}" />
    <input type="hidden" id="orderId" name="orderId" value="${order.id}" />
</form>

<script>
    // JS 按常规表单元素取值
    const token = document.getElementById("csrfToken").value;
    const currentOrderId = document.getElementById("orderId").value;
    console.log("获取到订单校验Token:", token);
</script>
方法 4:异步接口通信(AJAX / Fetch API)
当变量数据庞大、由用户行为动态触发,或者系统架构逐步向前后端分离演进时,最稳健的做法是将 JSP 退化为静态容器,由客户端 JavaScript 发起 HTTP 异步请求获取服务端的 JSON 数据:
<script>
    // 客户端主动发起异步请求
    function fetchServerVariables(queryId) {
        fetch("/api/getUserDetail?id=" + encodeURIComponent(queryId), {
            method: "GET",
            headers: {
                "Accept": "application/json"
            }
        })
        .then(response => {
            if (!response.ok) {
                throw new Error("HTTP error, status = " + response.status);
            }
            return response.json();
        })
        .then(data => {
            console.log("从服务端异步取得的完整业务数据:", data);
            // 业务逻辑处理
        })
        .catch(error => {
            console.error("数据请求失败:", error);
        });
    }
</script>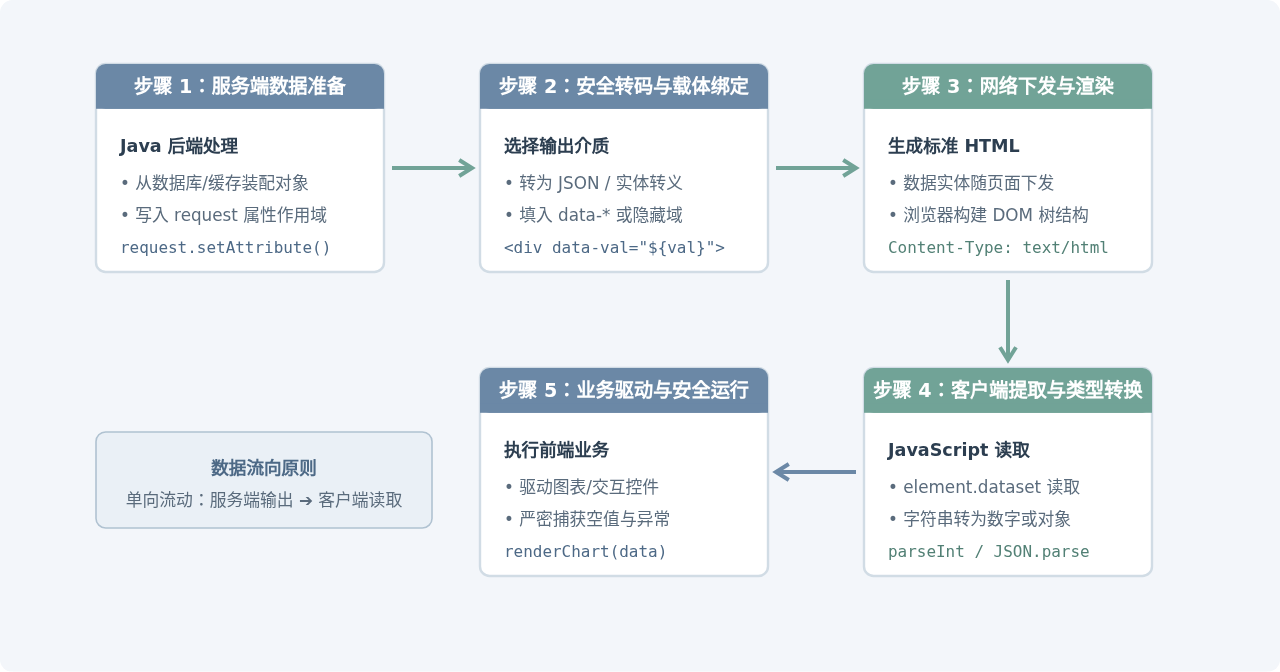
图 3:跨端变量安全桥接的标准操作步骤链
四、方案对比与选型决策指南
面对不同的业务形态与数据规模,开发者应当权衡耦合度、安全性与实现复杂度:
| 解决方案 | 适用数据形态 | 与HTML耦合度 | 安全性防范重点 | 典型应用场景 |
|---|---|---|---|---|
| 模板插值 (EL/Scriptlet) | 简单单值、静态常量 | 高(直接写入脚本) | 必须对引号和控制符转义,防XSS | 全局配置、初始化标志位 |
| HTML5 data-* 属性 | 与DOM绑定的对象信息 | 中(挂载于DOM元素) | 天然防注入,注意类型还原 | 列表项、卡片按钮关联数据 |
| 隐藏表单域 (Hidden Input) | 状态标记、提交参数 | 中(依附于Form容器) | 防止篡改,需服务端再次校验 | CSRF Token、主键ID流转 |
| 异步通信 (Fetch/AJAX) | 海量、高频、动态数据 | 低(完全分离) | 接口鉴权、CSRF 防护 | 动态图表、分页、按需加载 |
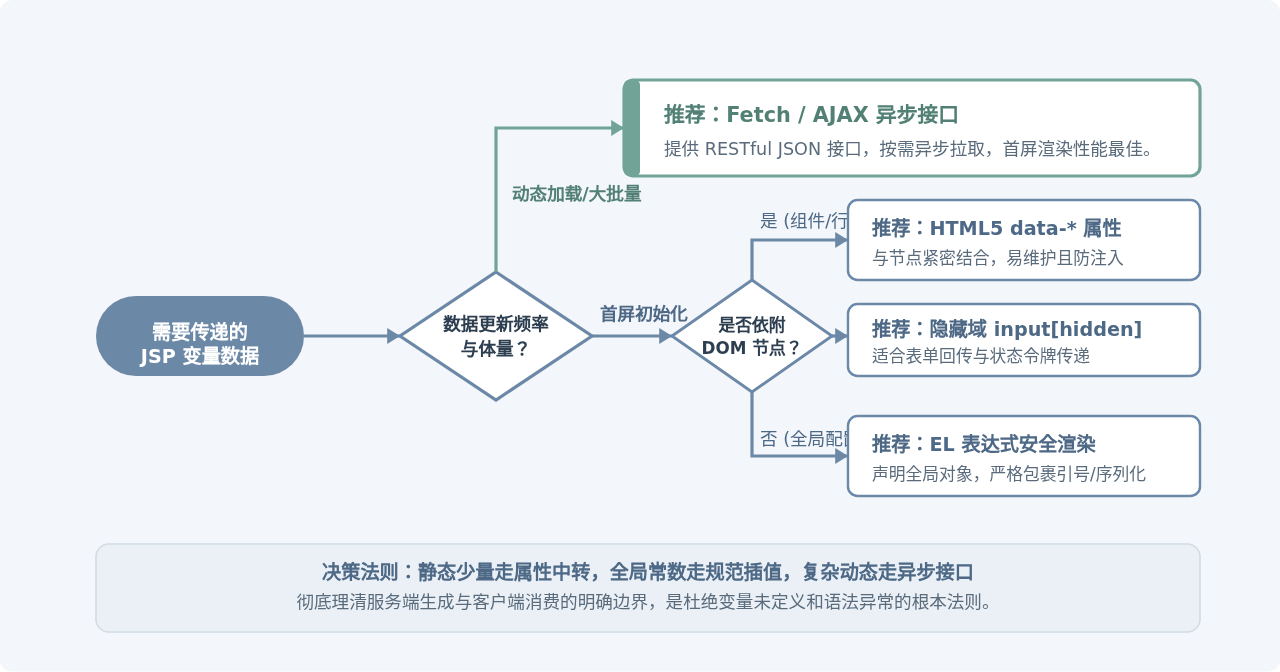
图 4:JSP 向 JavaScript 传递数据的场景选型决策树
五、总结与排错检查清单
在日常开发与代码排查过程中,当 JavaScript 出现变量读取异常时,可对照以下步骤逐项自检:
- 查看网页源代码(Page Source):在浏览器右键选择“查看网页源代码”(而非直接看 F12 Elements),检查最终发送到客户端的静态文本中,对应的变量位置是否已被实际数值替换。如果代码中依然原样显示
${varName},说明 JSP 容器忽略了 EL 表达式(需检查 web.xml 中isELIgnored="false"配置)。 - 核验字符串引号:若页面源码中显示为
var text = hello;,请立刻在 JSP 源码中补全引号var text = "${hello}";。 - 注意执行时机:确保提取 DOM 属性(如
dataset)的 JavaScript 代码在DOMContentLoaded事件触发之后执行,防止因 DOM 节点尚未构建而导致读取返回null或undefined。 - 避免反向修改期望:谨记 JavaScript 内部对变量的重新赋值绝对不可能逆向改变服务器上的 Java 对象;任何前端状态向服务端的同步,必须通过主动提交表单或发起异步 HTTP 请求来完成。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章