
深入剖析JavaScript开发中高频出现的this指向丢失与隐式类型转换陷阱,提供系统的排查逻辑、底层运行机制推导与企业级防御解决方案。

当前位置:首页 > JavaScript 基础 > 正文
JavaScript常见陷阱排查:this指向误区与类型转换
作者:小括号
时间:2026-10-30
浏览:623
文章目录
在日常 JavaScript 开发与代码审查过程中,有两类 Bug 出现的频次极高且极具隐蔽性:一类是回调函数或对象方法调用时莫名抛出的 TypeError: Cannot read properties of undefined,其本质是 this 执行上下文在脱离预期调用现场后发生丢失;另一类则是分支判断逻辑走入了匪夷所思的路径,诸如 [] == ![] 居然判定为 true,这源于弱类型语言在宽松比较下的隐式类型转换机制。本文将直接从具体问题切入,通过明确的排查步骤、底层机制推导与典型代码对比,彻底理清 this 绑定的判定逻辑与对象的原始值转换机制,帮助开发者建立稳固的防御性编码习惯。
一、this指向误区的现场复现与判定法则
排查 this 问题的首要原则是:抛开函数声明的位置,牢牢抓住函数的“调用位置”与“调用形式”。普通函数的 this 并非在定义时绑定,而是在函数被实际调用的那一刻根据调用栈与调用表达式动态决定的。
1. 常见 this 丢失的三大高频场景
最容易引起混淆的场景莫过于将对象的方法作为独立变量或回调函数进行传递:
// 场景一:方法赋值与解构导致隐式绑定丢失
const user = {
  name: "Alice",
  greet() {
    console.log(`Hello, my name is ${this.name}`);
  }
};

const detachedGreet = user.greet;
detachedGreet();
// 输出: Hello, my name is undefined (非严格模式下 this 指向全局对象 window/global)

// 场景二:作为定时器或事件监听器的回调函数传递
setTimeout(user.greet, 100);
// 输出: Hello, my name is undefined (setTimeout 内部独立调用了传入的函数指针)

// 场景三:对象字面量属性中的箭头函数滥用
const counter = {
  count: 0,
  increment: () => {
    // 错误认为此处的 this 指向 counter 对象
    this.count++;
  }
};
counter.increment();
console.log(counter.count); // 依然为 0,因为对象字面量无法形成词法作用域,this 指向外层全局
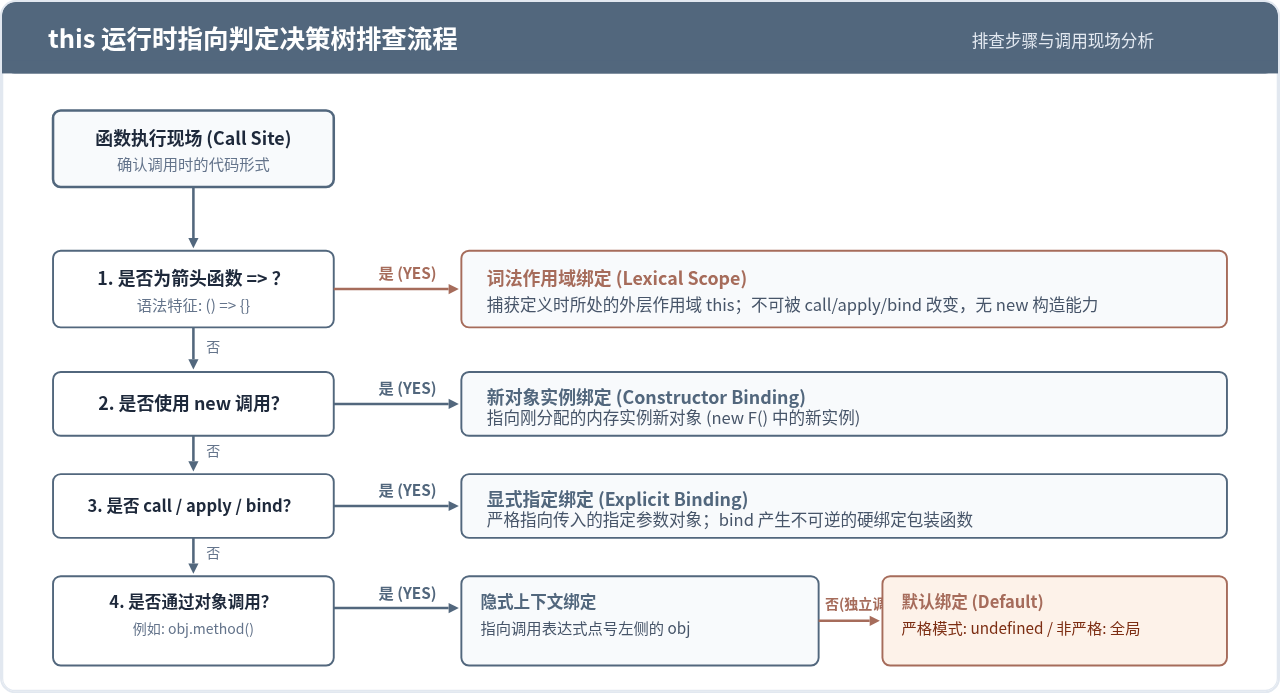
2. this 判定的四步优先级排查法则
遇到任何函数内部的 this 异常,按照以下四个标准步骤逐级判定,绝无例外:
- 是否为箭头函数? 箭头函数没有自身的
this,它会无视任何后续的call、apply或bind,永远直接捕获其定义时所处外层执行上下文的this。 - 是否由
new关键字调用? 如果是,this自动绑定到新创建并返回的空对象实例上。 - 是否显式绑定(
call、apply或bind)? 如果是,this绑定到第一个参数所指定的对象。 - 是否作为某个上下文对象的方法被调用(形如
obj.method())? 如果是,this隐式绑定到紧邻点号左侧的obj对象。 - 独立函数直接调用(默认绑定):若以上条件均不满足,在严格模式(
"use strict")下为undefined,非严格模式下回退到全局对象(浏览器环境为window,Node.js 环境为global)。
3. 修复方案:规范绑定与词法闭包
一旦确认了调用丢失的原因,应针对场景选择最简洁、无副作用的修复方式:
// 方案 A:使用 Function.prototype.bind 显式锁定上下文
const boundGreet = user.greet.bind(user);
setTimeout(boundGreet, 100); // 正常输出: Hello, my name is Alice

// 方案 B:在外部调用处使用箭头函数封装调用
setTimeout(() => user.greet(), 100); // 正常触发对象属性方法访问

// 方案 C:在类中利用类字段语法定义箭头函数属性(自动绑定当前实例)
class UserService {
  constructor(name) {
    this.name = name;
  }
  // 类字段箭头函数:实例初始化时自动将 this 绑定为该实例
  handleClick = () => {
    console.log(`Action triggered by ${this.name}`);
  }
}
二、隐式类型转换:ToPrimitive 与弱类型比较陷阱
JavaScript 是一门弱类型语言,在执行算术运算或宽松判断(==)时,如果操作数类型不匹配,引擎会自动在后台启动强制类型转换(Type Coercion)。正是这种试图“自作聪明”兼容一切类型的机制,埋下了难以排查的暗坑。
1. 对象的 ToPrimitive 抽象操作机制
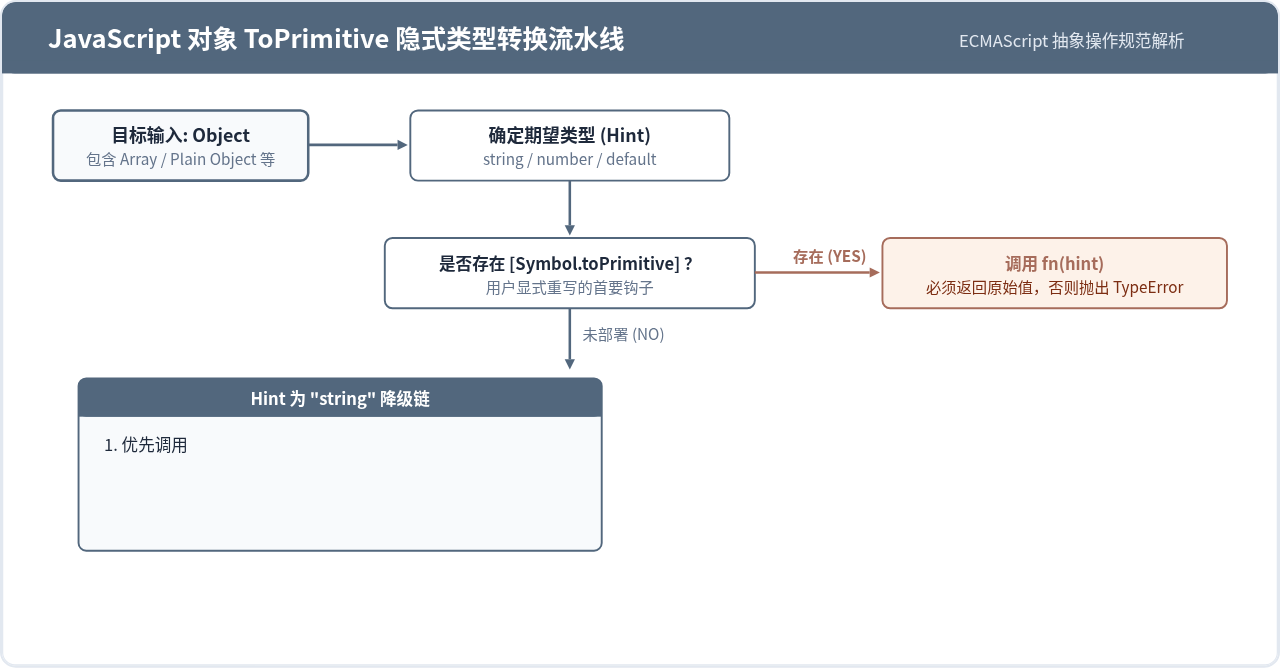
当对象参与数字运算、字符串拼接或宽松比较时,ECMAScript 规范定义了 ToPrimitive(input [, PreferredType]) 内部操作,用于将复杂对象降级转化为原始值(Primitive)。它的推导流程分为三个阶段:
- 阶段一:探测内置标识符。优先检查对象是否部署了
Symbol.toPrimitive方法。如果存在,直接调用并传入当前期望的目标类型 hint("number"、"string"或"default")。 - 阶段二:根据 Hint 执行降级顺序。若无该标识符:
- 若期望类型为
"string":优先调用toString(),若返回原始值则终止;若返回依然是对象,再调用valueOf()。 - 若期望类型为
"number"或"default":优先调用valueOf(),若返回原始值则终止;若仍为对象,再调用toString()。
- 若期望类型为
- 阶段三:类型检查与报错。若
toString()与valueOf()均未返回原始基础类型,JavaScript 引擎将直接抛出TypeError: Cannot convert object to primitive value。
2. 宽松相等(==)的危险边界与推导全过程
双等号(==)在遇到不同类型的比较时,其内部规则极为繁复。以下是必须牢记的四大分支规则:
- 规则一:
null与undefined:它们在==下只与彼此相等,与false、0、""等任何假值均不相等(例如null == 0为false)。 - 规则二:布尔值遇到其他类型:布尔值永远先转为数字(
true -> 1,false -> 0),然后再与另一侧进行比较。 - 规则三:字符串与数字比较:字符串被转换为数字(
ToNumber(str))。空字符串""转换为0,无法转换的转为NaN。 - 规则四:对象与原始值比较:先对对象执行
ToPrimitive(obj),将其降解为原始值后再进行比对。
3. 加号运算符的二义性与对象转换
加号运算符(+)既承担数值加法,也承担字符串拼接功能。一旦参与运算的一方存在对象,规则如下:
// 案例 1:数组与数字
console.log([1] + 2);
// 推导: [1] 转化为原始值 "1",随后触发字符串拼接,输出: "12"

// 案例 2:对象与空数组
console.log({} + []);
// 视代码位置而定:若 {} 被识别为代码块,则相当于 +[],输出 0;
// 若作为表达式 ({}) + [],{} 转化为 "[object Object]",输出 "[object Object]"

// 案例 3:减号不会发生二义性,强制走 ToNumber
console.log("10" - 2); // 输出: 8
console.log([10] - 2); // 输出: 8 (数组转 "10" 再转数字 10)
三、复合陷阱案例与工程级防御排查体系
在真实业务工程中,this 丢失与隐式类型转换往往不是孤立出现的,二者经常交织在一起,形成极难定位的静默错误。
复合型静默故障排查案例:
某计数器组件内执行 this.count++。若该方法作为回调传递时丢失了 this,在非严格模式下 this 为 window,若全局不存在 count 属性,则 this.count 为 undefined。
随后,undefined++ 触发隐式转换:Number(undefined) 得到 NaN,NaN + 1 依然为 NaN。整个过程不报任何语法错误,但组件计数器从此永久显示 NaN 或彻底失效。
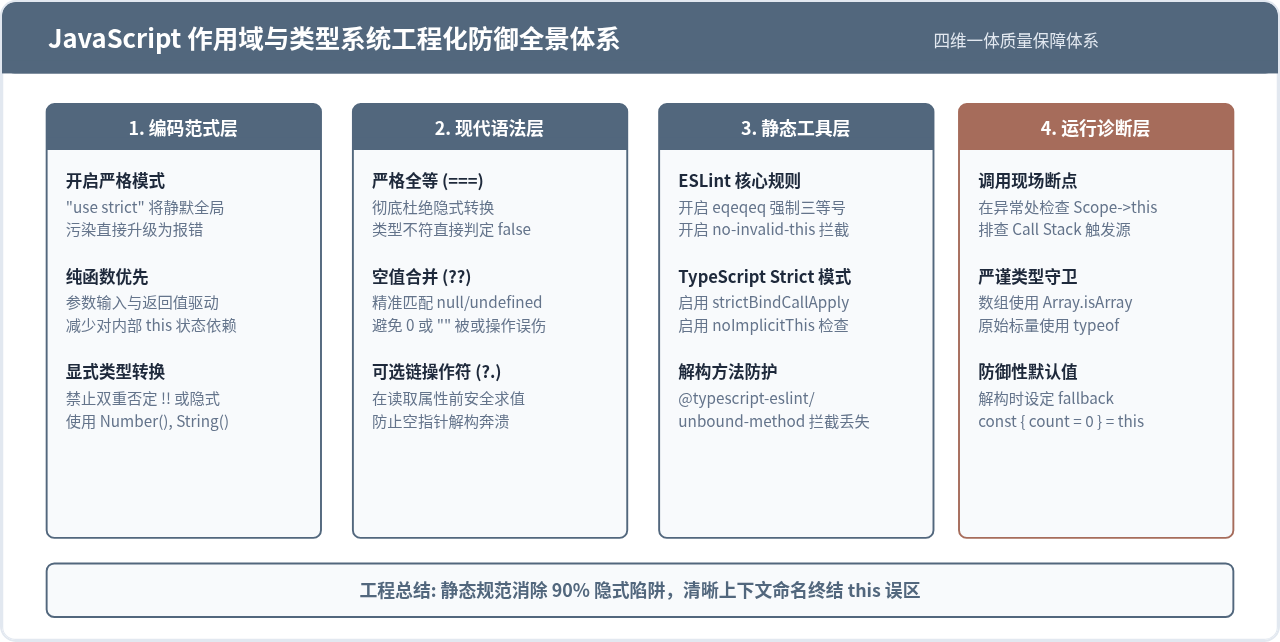
为彻底从代码库中清除此类隐患,必须建立从编码习惯、现代语法到静态工具链的纵深防御体系。
4. 工程规范与速查清单
| 陷阱类型 | 典型错误写法 | 潜在灾难后果 | 推荐规范实践 |
|---|---|---|---|
| 回调方法丢失 this | btn.addEventListener('click', obj.handler) |
方法内 this 变为 DOM 节点,数据读取失败 |
btn.addEventListener('click', () => obj.handler()) |
| 解构方法丢失 this | const { query } = service; query(); |
严格模式抛出 Cannot read property of undefined |
const query = service.query.bind(service); |
| 宽松相等导致漏判 | if (status == false) { ... } |
空数组 []、空串 ""、数字 0 均误入分支 |
if (status === false) { ... } |
| 假值误判空数据 | const limit = options.limit || 10; |
当用户显式配置 limit = 0 时被覆盖为 10 |
const limit = options.limit ?? 10; |
| 对象字符串拼接 | const key = "prefix_" + config; |
config 转化为 "prefix_[object Object]" |
显式传入可序列化属性 "prefix_" + config.id |
综上所述,排查 JavaScript 中的 this 与隐式转换陷阱,关键在于树立确定性的思维模型:将 this 视作运行时的动态入参,将类型转换视作严格按规则执行的状态机。通过强制启用全等校验、规范使用箭头函数与空值合并,结合工程化静态检测工具,即可将这些长期困扰开发者的历史包袱转化为确定性的高质量代码保障。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章