
深入解析JavaScript中闭包内存驻留与变量共享、this动态绑定失效以及隐式类型转换逻辑失真三大核心陷阱,提供典型代码实例、底层运行机制推导与全方位规避策略。

当前位置:首页 > JavaScript 函数与作用域 > 正文
JavaScript常见陷阱实例:闭包、this指向与类型转换解析
作者:代码拾荒
时间:2026-10-30
浏览:154
文章目录
JavaScript 作为一门基于原型的动态弱类型语言,在赋予开发者极高表达自由度的同时,也埋下了诸多隐蔽的代码陷阱。在日常开发与排错中,最常导致逻辑失真与运行时故障的核心机制主要集中在三个领域:闭包引起的变量共享与内存驻留、this 的动态上下文绑定漂移,以及隐式类型转换中的非直觉推导。本文通过真实代码实例还原故障场景,剖析底层运行时机制,并给出标准化的避坑方案。
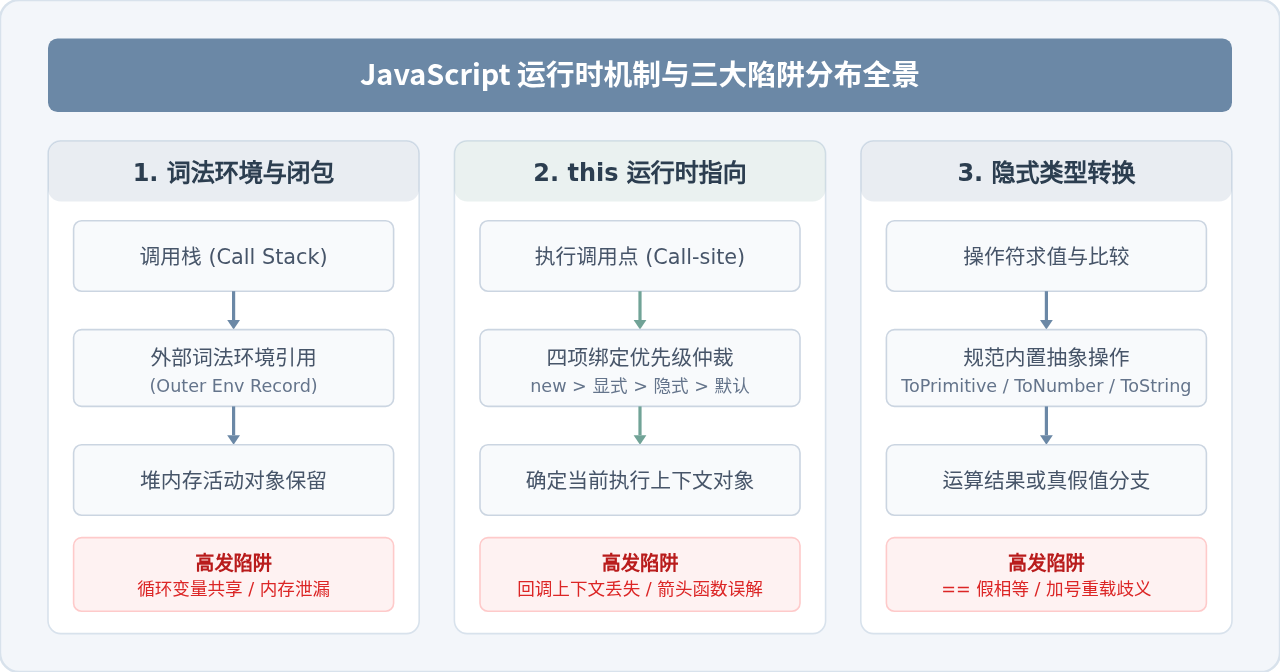
一、核心运行机制与陷阱分布全景
要彻底防范这三类陷阱,不能仅依赖零散的记忆,而需要建立对 JavaScript 运行时的立体认知。闭包扎根于词法环境与垃圾回收引用链;this 指向受制于执行上下文栈中的调用位置;类型转换则受控于 ECMAScript 规范内置的 ToPrimitive 与抽象操作矩阵。三者共同构成了现代前端应用排错的关键知识网络。
二、陷阱一:闭包的变量共享与意外内存驻留
闭包(Closure)是指有权访问另一个函数作用域中变量的函数。从引擎底层来看,当内部函数引用了外部函数的变量环境时,即使外部函数执行完毕退栈,其词法环境记录(Lexical Environment Record)依然会被内部函数的 [[Scopes]] 引用,保存在堆内存中不被垃圾回收器释放。
1. 典型实例:循环异步回调中的变量共享
在异步处理或事件绑定的循环中,初学者常写出类似以下的代码:
// 陷阱代码示例
function setupTimers() {
  for (var i = 0; i < 3; i++) {
    setTimeout(function() {
      console.log("Timer index:", i);
    }, 100);
  }
}
setupTimers();
// 期望输出:0, 1, 2
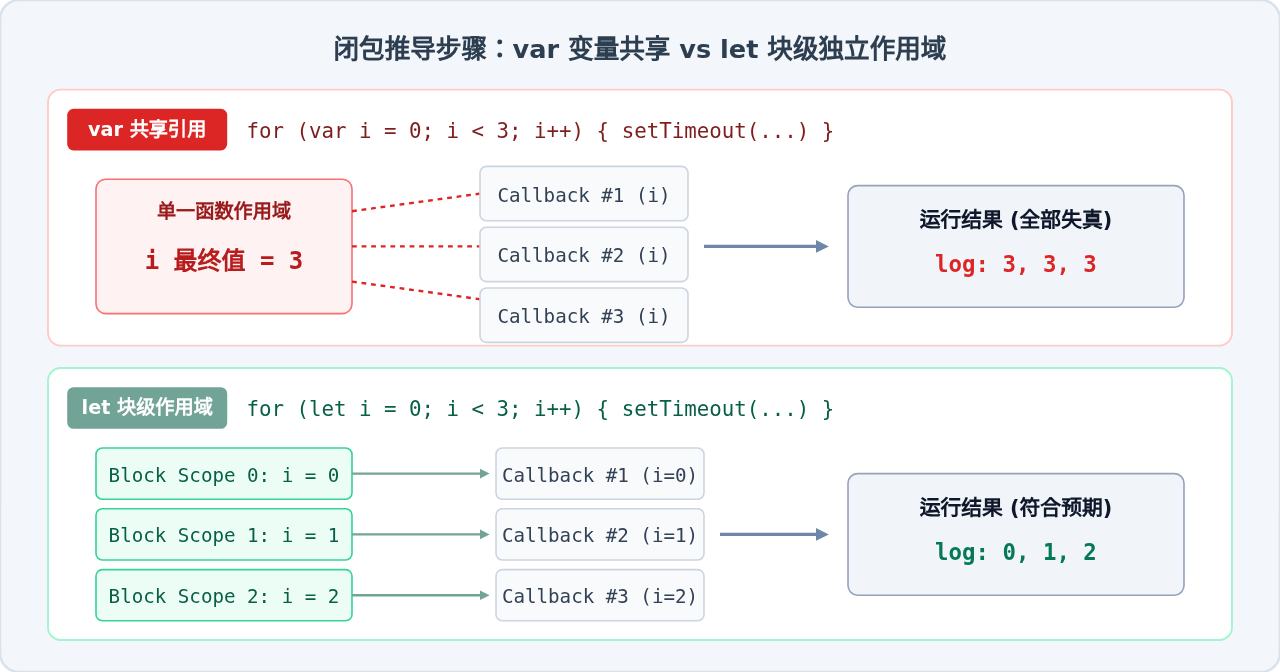
// 实际输出:3, 3, 3原因剖析:var 关键字声明的变量具有函数级作用域(或全局作用域),不具备块级作用域。整场 for 循环中实际上只存在一个变量 i。当 setTimeout 的三个回调函数在宏任务队列中等待 100ms 触发时,同步循环早已结束,i 的最终值已累加至 3。三个回调函数持有的均是同一个词法作用域中的同一个引用。
2. 解决方案与最佳实践
- 使用 ES6
let声明循环索引:let关键字具备块级作用域特性。在for (let i = 0; ...)结构中,JavaScript 引擎每轮循环迭代都会创建一个全新的独立词法作用域并初始化i,因此每次循环创建的回调函数各自持有不同变量绑定的闭包。 - 使用立即执行函数(IIFE)或传参求值:在不支持 ES6 或需要参数锁定的场景下,通过函数形参按值传递特性隔离变量:
// 传参求值方案 for (var i = 0; i < 3; i++) { (function(lockedIndex) { setTimeout(function() { console.log("Timer index:", lockedIndex); }, 100); })(i); } - 警惕大对象引起的意外内存泄漏:如果闭包持有了外部的大型数据结构(如 DOM 树或大型数组),即使外部函数退出,这部分内存也无法被回收。在组件卸载或任务终止时,务必手动解除引用(如
element.onclick = null)。
三、陷阱二:this 指向的动态丢失与上下文漂移
与绝大多数面向对象语言不同,JavaScript 中普通函数的 this 并不是在定义时绑定的,而是在运行时基于函数的调用位置(Call-site)动态确定的。这导致将对象方法剥离为独立变量、作为回调传递给第三方库或事件系统时,极易发生 this 绑定丢失。
1. 典型实例:方法解构与回调传递引发的脱钩
const userManager = {
  appName: "DataPortal",
  logApp() {
    console.log("Current App:", this.appName);
  }
};

// 场景 A:直接调用
userManager.logApp(); // 正常输出: "Current App: DataPortal"

// 场景 B:赋值给独立变量后调用
const printApp = userManager.logApp;
printApp(); // 异常输出: "Current App: undefined" (非严格模式下 this 为 window/global)

// 场景 C:作为定时器回调传入
setTimeout(userManager.logApp, 100); // 异常输出: "Current App: undefined"原因剖析:在场景 B 和 C 中,printApp 仅获得了 logApp 函数对象的内存引用地址。当调用 printApp() 时,其调用点没有携带任何上下文对象修饰,触发了默认绑定。在严格模式(use strict)下,默认绑定的 this 为 undefined,访问属性会直接抛出 TypeError: Cannot read properties of undefined。
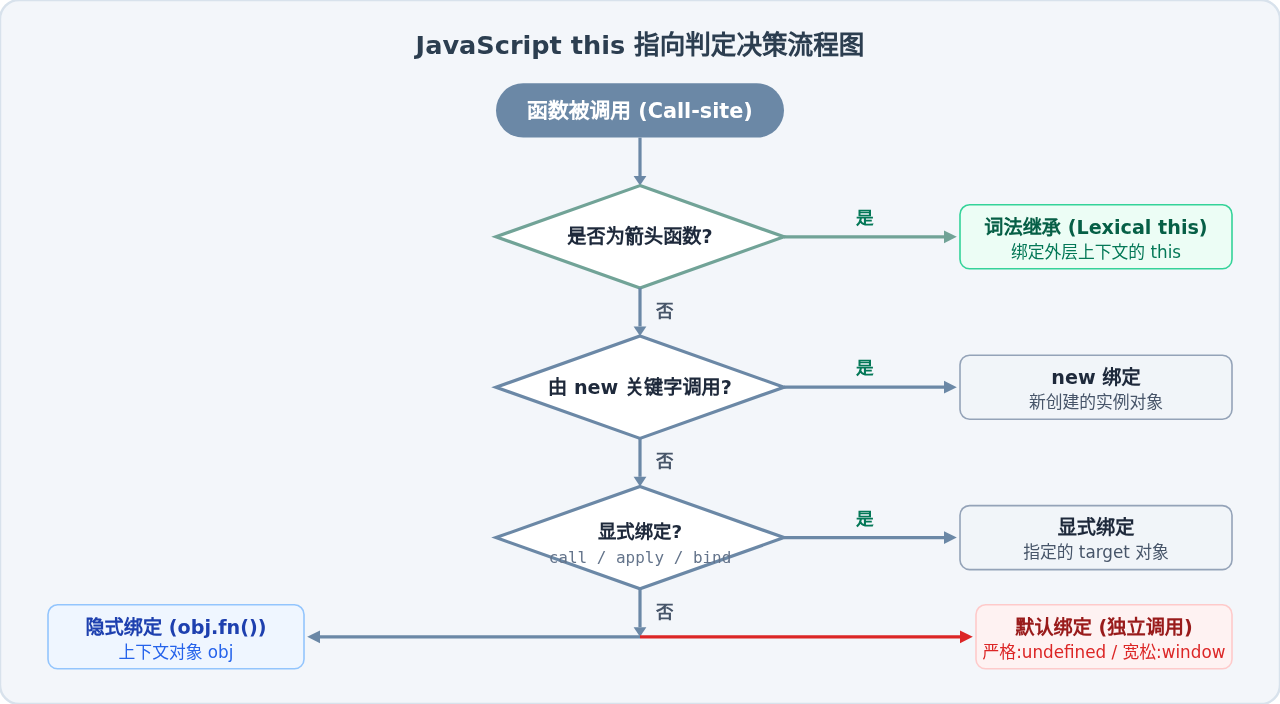
2. this 判定优先级规则
确定任何普通函数内部的 this,必须按照严格的优先级逐层判断:
3. 上下文脱钩的修复方式
- 使用箭头函数封装回调:箭头函数内部没有自身的
this,它会从定义它的外层词法作用域捕获this,且无法被call或apply篡改:// 方案 1:箭头函数包装调用 setTimeout(() => userManager.logApp(), 100); - 硬绑定(Function.prototype.bind):使用
bind生成一个预设了永久this目标的新函数副本:// 方案 2:bind 永久锁定目标 const safePrint = userManager.logApp.bind(userManager); setTimeout(safePrint, 100); // 正确输出: "Current App: DataPortal"
四、陷阱三:隐式类型转换的非直觉推导
JavaScript 是一门弱类型语言,在执行算术运算、布尔分支判断或宽松相等比较(==)时,若参与操作的两个操作数类型不一致,引擎会自动调用规范规定的抽象操作(Abstract Operations)进行类型隐式强制转换。隐式转换最容易引起逻辑分支走向完全不可预知的路径。
1. 典型实例:宽松相等比较中的特例
// 常见的诡异比较结果
console.log([] == false);      // 输出: true
console.log([] == ![]);        // 输出: true
console.log("" == 0);          // 输出: true
console.log(null == undefined);// 输出: true
console.log(null >= 0);        // 输出: true
console.log(null == 0);        // 输出: false
底层推导步骤解析:
[] == false为何为 true?
根据 ECMAScript 规范:当布尔值与其他类型使用==比较时,先将布尔值转为数字:false -> 0。表达式变为[] == 0。接下来,对象与数字比较触发ToPrimitive([]),空数组转为空字符串""。表达式变为"" == 0。最后,字符串与数字比较将字符串转为数字Number("") -> 0,最终计算0 == 0,判定为true。[] == ![]为何为 true?
逻辑非操作符!的优先级高于比较操作符==。![]首先求值,因为在 JavaScript 中所有对象(包括空数组、空对象)均为真值(truthy),所以![]立即求值为false。原式转化为[] == false,按照前述步骤推导,最终结果依然为true。null的比较反常识:
在关系比较操作符(如>=)中,null会被转为数字0,因此0 >= 0为true;但在相等比较==中,规范明确规定null只在与自身或undefined比较时返回true,且不会被转为数字 0,因此null == 0为false。
2. 加号重载与对象相加陷阱
加号(+)在 JavaScript 中同时充当数值加法与字符串连接的双重角色:
- 只要双目操作数中存在一个字符串,或者其
ToPrimitive结果为字符串,整个表达式均降级为字符串拼接。例如:1 + "2" = "12",而减号"2" - 1 = 1(减号强制将两端转为数字)。 - 在某些旧版交互式控制台中,行首的
{} + []会被引擎将{}误解析为一个空的独立代码块,从而计算+[] = 0;若写为({} + [])则正常得到对象与数组的字符串拼接结果"[object Object]"。
防御提醒:切勿依赖
if (data) 直接判断对象属性或数值有效性。若 data = 0 或 data = "",它们作为合法的有效业务数据却会被误判为 false。在判断数值或字符串时,应显式使用 data !== undefined && data !== null。
五、总结与工程化避坑指南
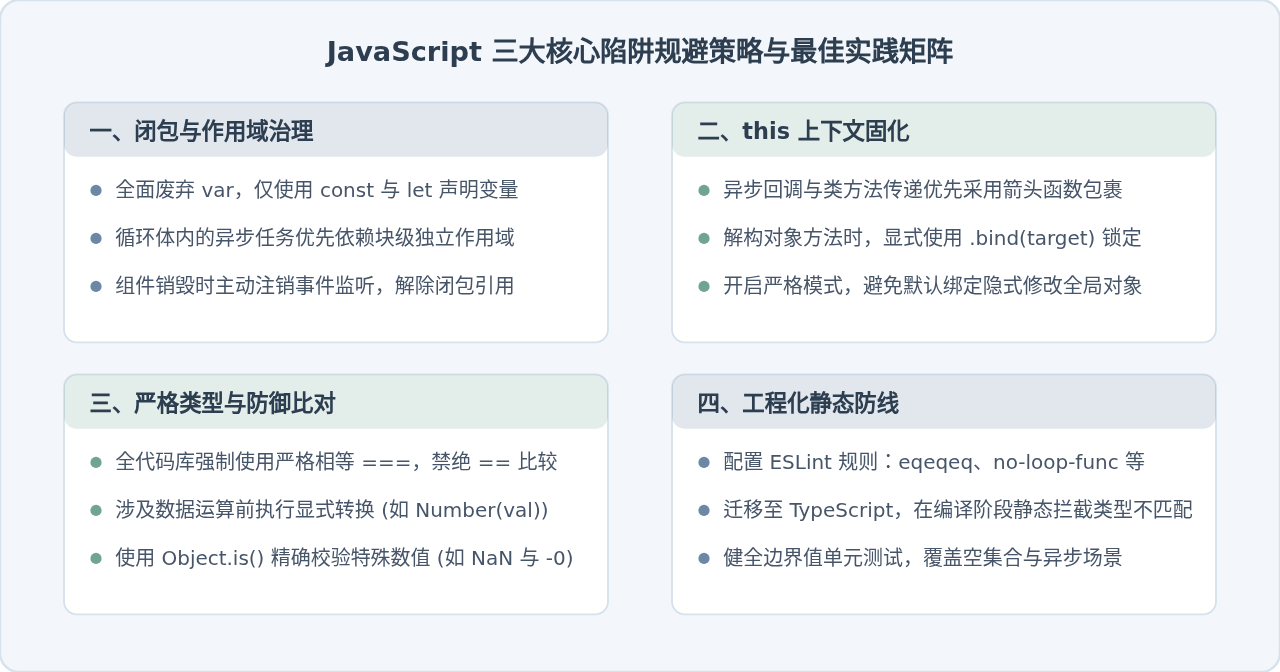
要从根本上规避由于闭包、上下文和类型转换引入的缺陷,现代前端工程化提供了行之有效的组合防护手段:
核心要点回顾:
- 闭包陷阱的根源在于变量环境的共享与引用留存,解法是利用
let建立独立块作用域,并在生命周期终止时切断引用; - this 陷阱的根源在于调用点决定上下文,解法是通过箭头函数的词法继承或
bind显式绑定来固化调用者; - 类型转换陷阱的根源在于规范内置的隐式类型推导矩阵,解法是坚持使用严格相等
===与显式转换函数。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章