
深入剖析JSP与JavaScript的本质区别,从运行环境、执行时序、变量作用域与数据交互等多维度厘清服务端与客户端的分工界限。

当前位置:首页 > JavaScript 基础 > 正文
JSP和JavaScript的区别:运行环境与执行时机解析
作者:小满
时间:2026-10-30
浏览:198
文章目录
在维护或开发基于 Java 的 Web 应用时,初学者经常会遇到这样一类调试困惑:在页面的 <script> 脚本中定义了一个点击事件,试图在用户点击按钮时“直接调用后端的 Java 方法”或“实时刷新一个 JSP 变量”,结果发现页面完全没有按预期运行;或者发现页面刚打开时,明明还没点击按钮,写在函数里的 Java 代码就已经在后台执行完成了。这类问题的本质,是将运行在服务端的 JSP(JavaServer Pages)与运行在客户端浏览器的 JavaScript 混淆在了一起。厘清二者的运行环境与执行时机,是建立正确 Web 交互思维的基础。
一、核心定位与运行环境差异
JSP 和 JavaScript 名字中都带有“Java”和“Script”,但两者在设计目标、执行载体和物理位置上有着天壤之别。
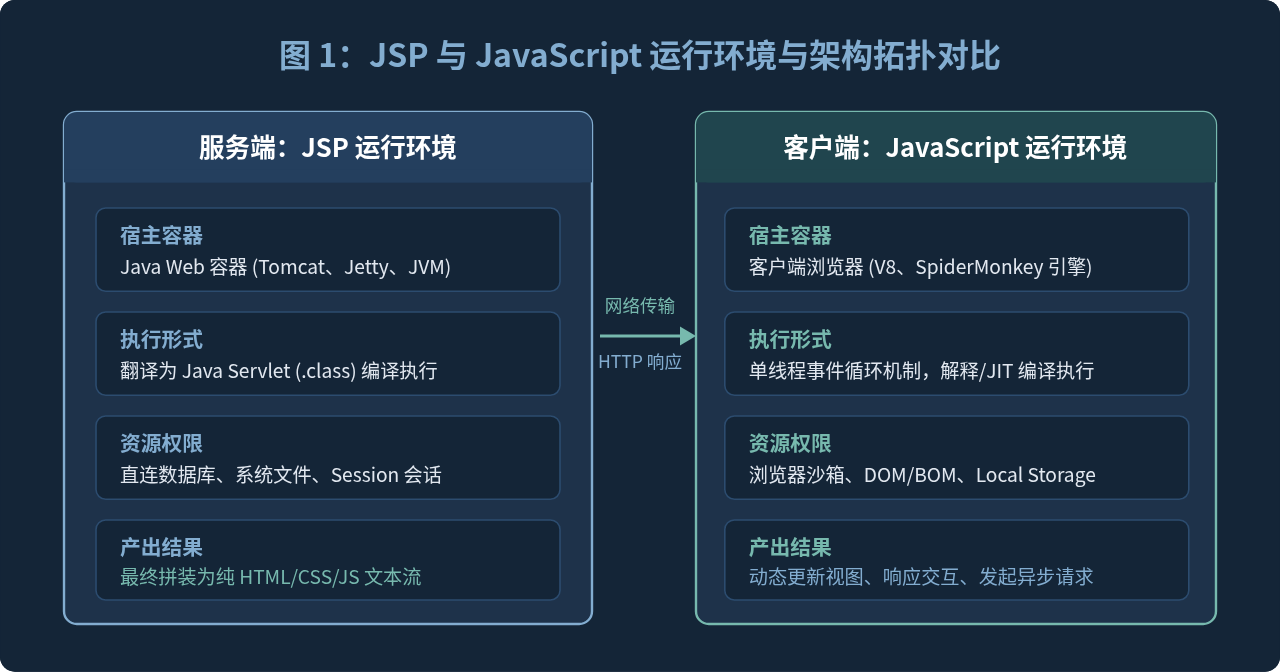
JSP 的运行环境是服务端的 Servlet 容器(如 Apache Tomcat、Jetty 等)。JSP 本质上是一种服务端模板技术。当服务器首次接收到对某 JSP 文件的请求时,Web 容器会将其翻译成一个标准的 Java 源文件(继承自 HttpJspBase,本质是一个 Servlet),随后编译为字节码 .class 文件载入 JVM 执行。正因运行在服务端,JSP 拥有极高的系统权限:它能够直接建立数据库连接执行 SQL、读写服务器本地磁盘、访问企业级缓存以及读取用户的 HTTP Session。但相应地,JSP 对客户端的情况一无所知——它无法获知用户显示器的实时分辨率,无法监听鼠标滚动或点击,也不能在客户端界面上弹出原生提示框。
JavaScript 的运行环境是客户端浏览器(内置 V8、SpiderMonkey 等 JS 引擎)。在传统 Web 架构中,JavaScript 作为客户端脚本语言,随着 HTML 文本被下载到用户的个人电脑或移动设备中,由浏览器解构并分配执行线程。JavaScript 运行在一个受限的安全沙箱环境中,直接操控浏览器的文档对象模型(DOM)和浏览器对象模型(BOM)。它负责监听按键、点击、拖拽等用户输入,实现无刷新页面更新与动画渲染。然而,由于沙箱隔离和网络边界,浏览器中的 JavaScript 绝对不能直接读取服务端的内存对象,更无法直接操控服务器数据库。
二、生命周期与执行时机推导
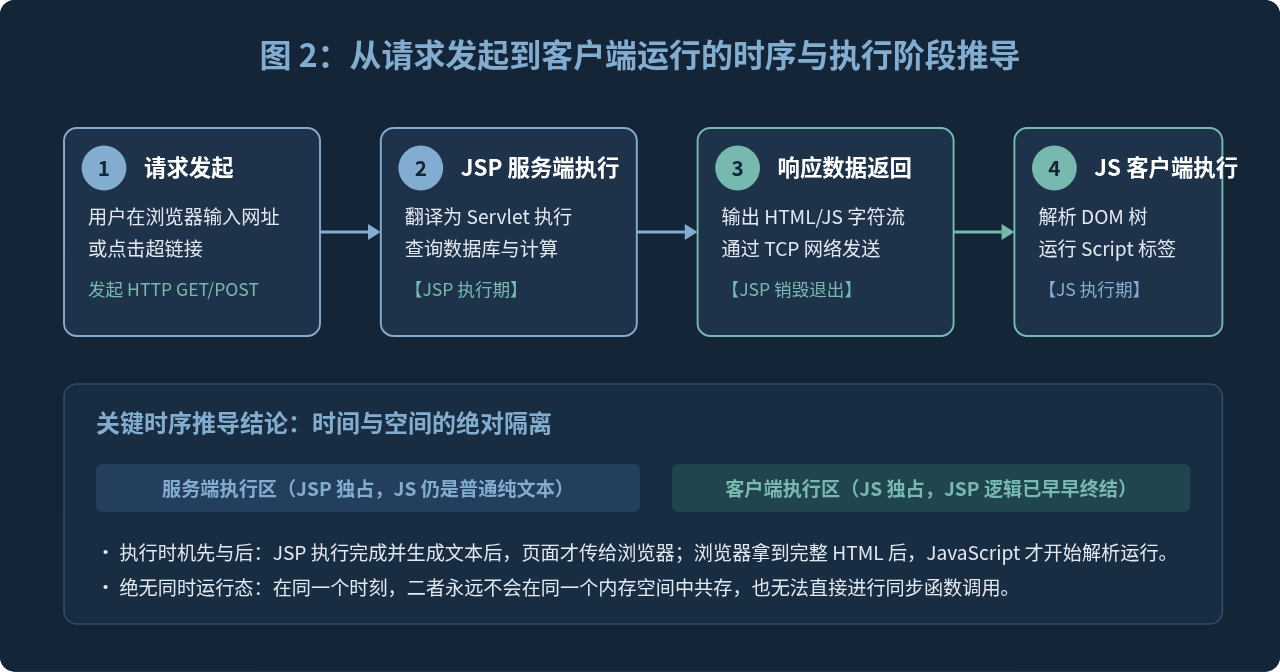
理解两者的核心关键,在于建立精确的时序观念。一个页面从发起访问到完全呈现在屏幕上,经历着严格的阶段推导:
- 第一阶段:HTTP 请求到达
用户在浏览器地址栏输入 URL 或提交表单,浏览器封装标准的 HTTP 请求报文,经由网络发送给 Web 服务器。 - 第二阶段:JSP 服务端执行与动态组装
Servlet 容器根据请求映射定位到对应的 JSP。容器调用生成的 Servlet 类的_jspService()方法。此时,所有 JSP 标签、Java 小脚本(<% ... %>)、JSTL 标签以及 EL 表达式(${...})被全部执行完毕。在这一过程中,任何包含在页面中的<script>标签,在 JSP 容器眼里都仅仅是普通的文本字符(String 字符串常量),容器只是像拼装积木一样把它们一字不差地写入JspWriter输出流中。 - 第三阶段:HTTP 响应发送与 JSP 销毁
当页面字符串全部拼装完毕后,服务器将其作为 HTTP 响应体发出。此时,该次请求在服务器端的生命周期已经结束,对应的内存上下文、Servlet 局部变量全部完成使命并被释放。 - 第四阶段:客户端浏览器解析与 JavaScript 执行
浏览器接收到网络数据流,开始解析 HTML 字符并构建 DOM 树。当解析器遇到<script>标签时,浏览器内置的 JavaScript 引擎才正式被激活并开始执行脚本。
时序核心结论:JSP 的生命周期在服务器端开始并完全终结之后,JavaScript 的生命周期才在客户端浏览器中刚刚开始。两者在时间线上是前后相继的单向流水线关系,在整个生命周期中不存在任何重叠或并行的交集。
三、数据流向与变量传递机制
许多开发者之所以产生“JavaScript 能直接读取 JSP 变量”的错觉,是因为在 JSP 文件中经常看到如下代码写法:
<%-- JSP 文件内部代码 --%>
<%
    String currentRole = "ADMIN";
    request.setAttribute("role", currentRole);
%>

<script type="text/javascript">
    // 看起来像是在 JS 中直接读取了服务端变量
    var userRole = "${role}";
    console.log("当前用户身份为: " + userRole);
</script>
要看清真相,只需要在浏览器中打开该页面,右键选择“查看网页源代码”。在客户端真正看到的 HTML 文本实际上是:
<script type="text/javascript">
    var userRole = "ADMIN";
    console.log("当前用户身份为: " + userRole);
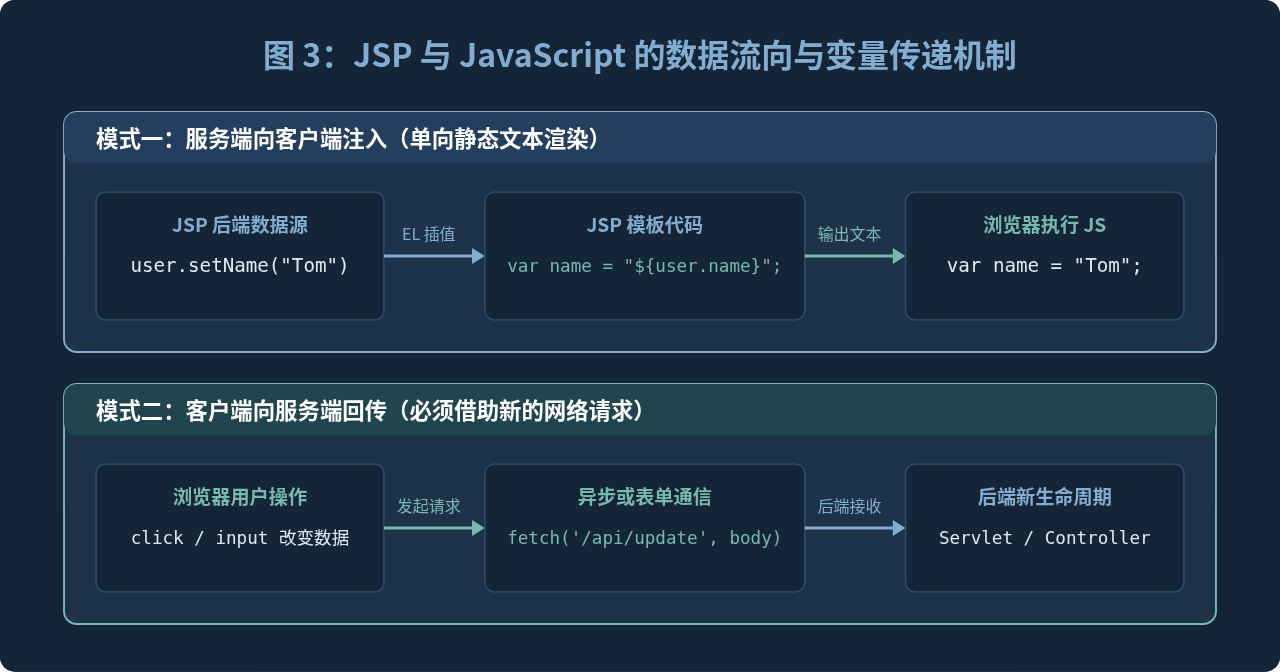
</script>这说明:不是 JavaScript 访问了 Java 变量,而是 JSP 引擎在服务端组装文本阶段,直接把 ${role} 替换成了纯文本字面量 ADMIN。
既然二者处于物理隔离的两个环境,它们之间的数据流动必须遵循严格的通道规范:
- 从服务端到客户端(JSP → JavaScript):静态文本插值。
服务端通过模板插值将 Java 变量转换为基础字符串、数字或 JSON 文本,内联写进 HTML 的 DOM 属性或 JavaScript 脚本变量中。 - 从客户端到服务端(JavaScript → 服务端后端):发起新的网络请求。
JavaScript 绝对无法直接回写已运行结束的 JSP。如果用户在界面上做了修改,必须通过fetch()、XMLHttpRequest或表单提交重新发送一个 HTTP 请求给后端的 Servlet 或 Controller。由后端处理完毕后,再决定是返回纯 JSON 数据还是重定向到一个新的 JSP 页面。
四、典型混淆陷阱与代码实战排查
陷阱一:在客户端 JavaScript 函数内部书写 Java 片段
看下面这段典型的错误代码:
<script>
    function handleDelete() {
        <%
            // 误区:认为只有用户调用 handleDelete() 时,这行删除数据库的代码才会执行
            System.out.println("正在删除用户数据...");
            userService.deleteUser(1001);
        %>
        alert("删除成功!");
    }
</script>实际运行结果:用户刚打开页面、还没有进行任何点击,控制台就已经打印出“正在删除用户数据”,数据库中的数据已经被删除了。为什么?
原因解释:服务端在解析 JSP 时,根本不会理解 function handleDelete() 是什么,服务端只认 <% ... %> 标记。无论这段 Java 代码被包裹在 HTML 注释里、还是在 JavaScript 函数体中,JSP 引擎都会在页面渲染期毫不犹豫地立即执行它。最终发送到客户端的页面源码只剩下:
<script>
    function handleDelete() {
        alert("删除成功!");
    }
</script>
陷阱二:试图在 JSP 标签中传入 JavaScript 动态变量
<script>
    var clientCount = 5;
    // 错误示范:试图把客户端变量传给服务端 JSTL 循环
    <c:forEach begin="1" end="clientCount">
        console.log("循环打印");
    </c:forEach>
</script>原因解释:JSTL 标签(<c:forEach>)是在服务端运行并计算次数的。当服务端在处理 end="clientCount" 时,客户端浏览器连该页面的第一个字节都还没收到,var clientCount = 5; 这个变量根本尚未诞生。JSP 引擎因找不到名为 clientCount 的作用域对象而直接报错或按 0 处理。
五、多维度对比与技术演进全景
为了便于在实际开发与技术选型中快速查阅,下表系统总结了 JSP 与 JavaScript 在各个核心维度的明确界限:
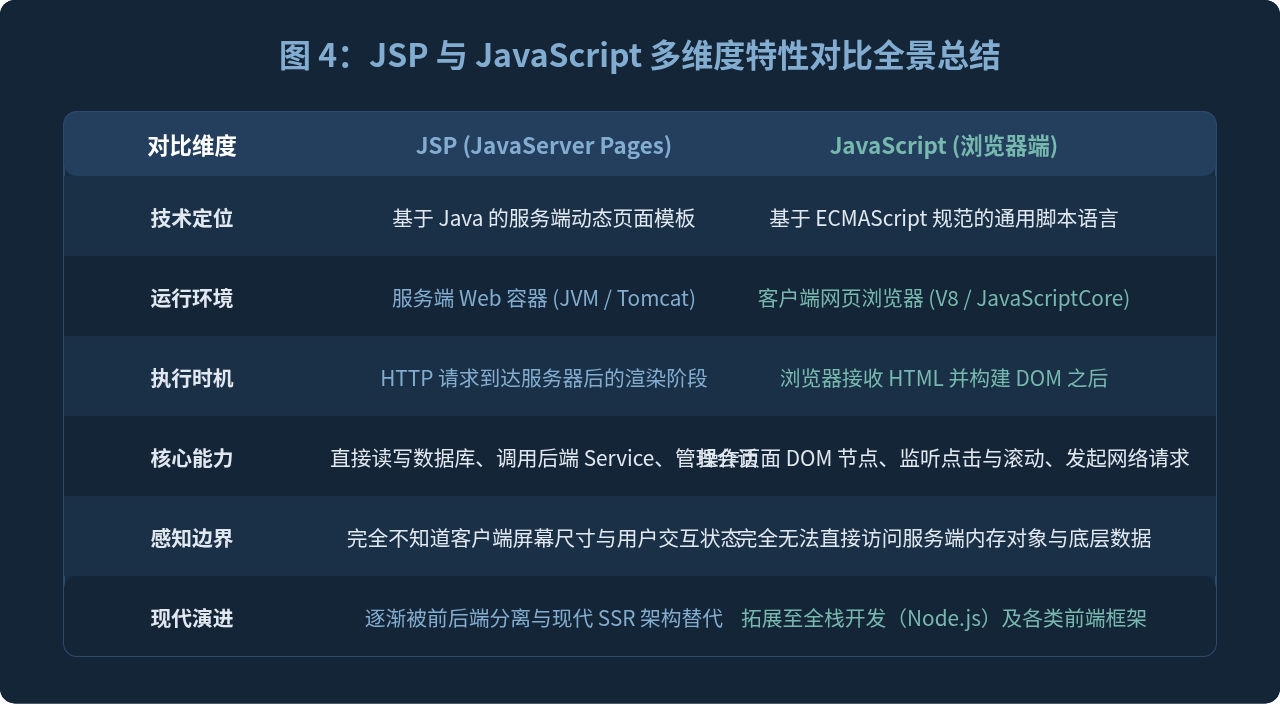
随着现代 Web 技术的发展,基于 JSP 的服务端模板拼接技术在很多业务场景中逐渐被“前后端分离架构”(Spring Boot 提供 RESTful API,前端由 Vue、React、Angular 独立构建)所取代。同时,JavaScript 也随着 Node.js 的普及走向了服务端,并演化出了 Next.js、Nuxt 等现代同构渲染(SSR)方案。然而,无论具体框架如何变迁,“在服务端预先计算并拼装内容”与“在浏览器端响应事件并操纵视图”这两层执行时机与运行环境的分界线始终未曾改变。牢记“服务端先行、客户端后动、跨端靠网络通信”的规律,即可从容规避绝大多数混合开发中的时序与作用域陷阱。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章