
深入排查Node.js安装后命令未找到与npm全局安装权限报错两大典型故障,提供Windows与macOS/Linux下的PATH配置方法与非root权限管理实践。

当前位置:首页 > Node.js 基础 > 正文
Node.js环境变量配置失败怎么办:PATH设置与npm权限问题排查
作者:接口漫谈
时间:2026-10-30
浏览:210
文章目录
在安装 Node.js 后,开发者常遇到的两类阻碍集中在终端无法识别命令和模块安装被系统拒绝。一类是在终端中输入 node -v 或 npm -v 时提示“command not found”或“不是内部或外部命令”;另一类是在尝试全局安装模块(如 npm install -g pnpm)时遭遇 EACCES 或 EPERM 错误。这类问题通常并不是安装包损坏,而是系统的可执行文件寻址路径(PATH 变量)未正确就绪,或者全局包存放目录落在了当前操作账户没有写权限的系统目录中。通过合理的定位顺序和配置调整,这两类问题都可以在数分钟内彻底解决。
一、PATH 环境变量的工作机制与寻址失败排查
当你在终端输入一个未提供完整物理路径的命令(如 node)并按下回车时,操作系统并不会遍历整块硬盘寻找可执行程序,而是仅按顺序扫描环境变量 PATH 中注册的目录列表。如果所有的目录中都没有找到 node.exe 或 node 符号链接,系统便会直接返回命令不存在的报错。
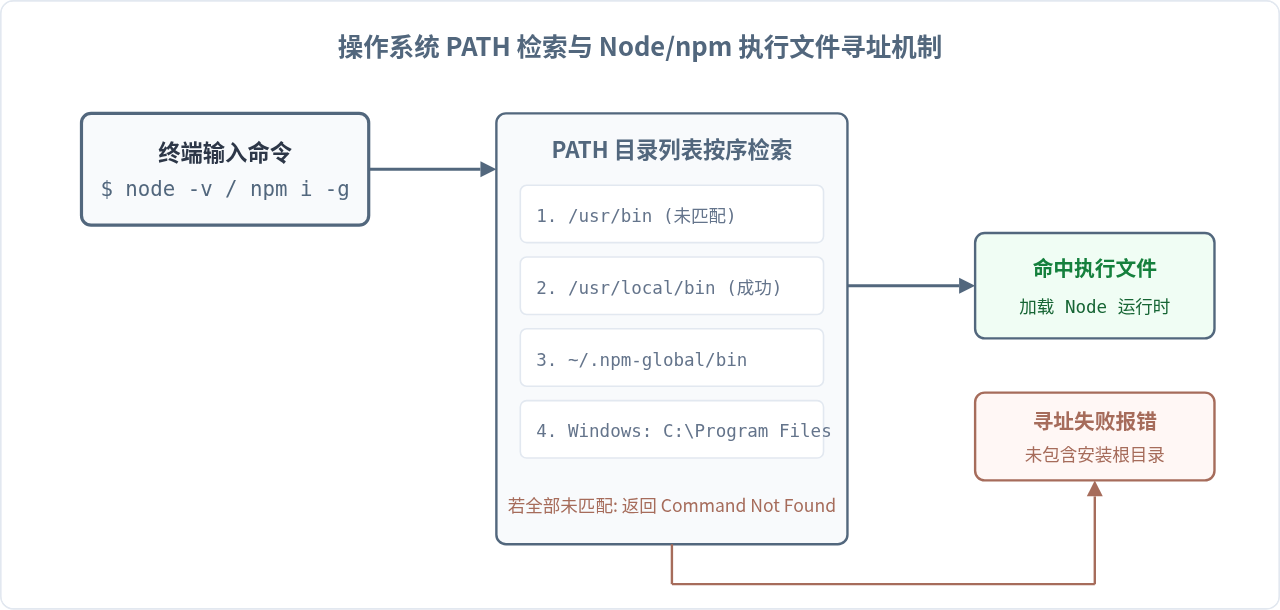
图1:操作系统根据 PATH 环境变量分层遍历可执行二进制文件的过程
发生配置失败时,请首先确认 Node.js 在磁盘上的真实安装路径。在不同系统中排查步骤如下:
1. Windows 系统的 PATH 配置步骤
在 Windows 环境中,官方安装包通常会将可执行文件存放在 C:\Program Files\nodejs\。排查与配置步骤包括:
- 查找真实可执行文件:打开 PowerShell 执行
where.exe node。若能找到路径,说明可执行文件存在;若无输出,打开文件资源管理器检查C:\Program Files\nodejs\node.exe是否存在。 - 打开系统环境变量编辑窗口:按快捷键 Win + R,输入
sysdm.cpl打开“系统属性”,切换到“高级”标签页,点击底部的“环境变量”。 - 编辑 Path 变量:在“系统变量”或“用户变量”中找到名为
Path的项,选中并点击“编辑”。 - 追加路径:点击“新建”,将 Node.js 的安装路径(如
C:\Program Files\nodejs\)填入,并确保其顺序排在可能冲突的历史路径之前。 - 重启终端:修改环境变量后,已打开的 CMD 或 PowerShell 窗口无法读取最新变量,必须关闭并重新启动终端窗口再测试
node -v。
2. macOS 与 Linux 系统的 PATH 配置步骤
在 Unix 类似系统中,Shell 会在启动时解析配置文件(如 ~/.zshrc 或 ~/.bashrc)。
首先在终端执行定位命令:
# 查看当前识别的路径
which node

# 打印当前所有 PATH 目录
echo $PATH
如果使用解压包(Tarball)自行安装,可执行程序一般位于例如 /usr/local/nodejs/bin。此时需要将该路径写入 Shell 初始化文件:
# 如果当前默认 Shell 是 zsh(macOS 默认)
echo 'export PATH=/usr/local/nodejs/bin:$PATH' >> ~/.zshrc
source ~/.zshrc

# 如果当前默认 Shell 是 bash
echo 'export PATH=/usr/local/nodejs/bin:$PATH' >> ~/.bashrc
source ~/.bashrc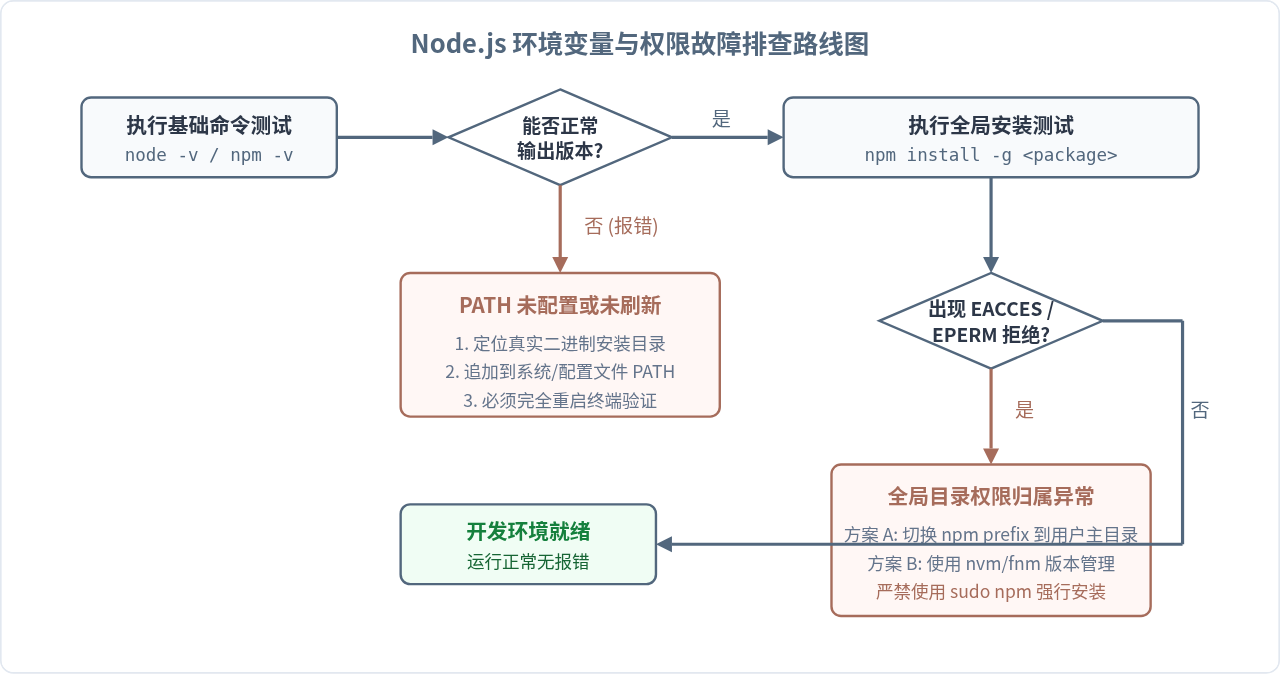
图2:从基础执行到全局模块安装排查的整体流程图
二、npm 全局安装权限问题(EACCES 与 EPERM)成因与排查
在执行类似 npm install -g serve 时,终端若打印如下错误:
npm ERR! code EACCES
npm ERR! syscall mkdir
npm ERR! path /usr/local/lib/node_modules/serve
npm ERR! errno -13
npm ERR! Error: EACCES: permission denied, mkdir '/usr/local/lib/node_modules/serve'
这说明当前操作系统账户没有目标目录的写入权限。官方安装包默认将全局模块安装在 /usr/local/lib/node_modules(Linux/macOS)或受保护的系统目录下,普通终端会话缺少写入授权。
为什么不要使用
使用
sudo npm install -g:使用
sudo 虽然能临时绕过权限报错,但会导致 npm 下载的第三方脚本以 root 权限运行,不仅存在安全隐患,还会导致生成的缓存目录(~/.npm)属主变成 root,之后普通用户操作 npm 会产生更多连锁权限错误。
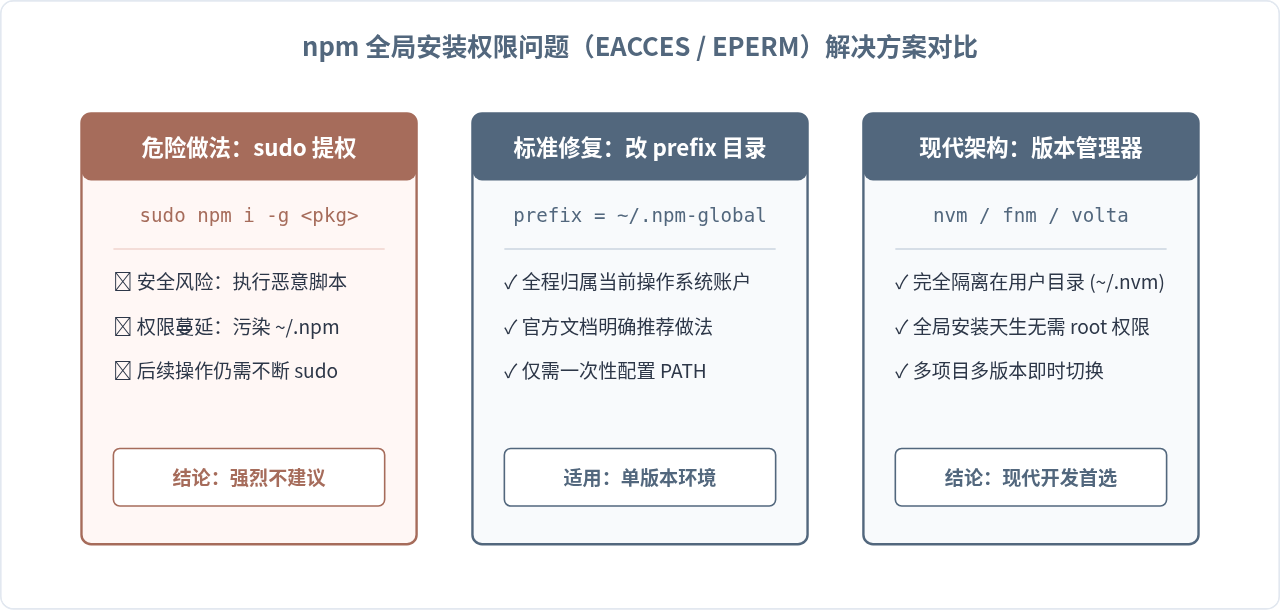
图3:三种 npm 权限处理方式在安全性与长期维护性上的对比
三、修复 npm 权限报错的标准方案
方案一:重定向 npm 全局目录到用户主目录(官方推荐)
该方案将 npm 的全局安装目录重定位到当前用户拥有完全读写权限的个人主目录,无需触动系统级文件。
第一步:创建用于存放全局包的目录
mkdir -p ~/.npm-global第二步:修改 npm 配置的 prefix 路径
npm config set prefix '~/.npm-global'第三步:将新目录的 bin 路径追加至环境变量 PATH
编辑对应的 Shell 配置文件(如 ~/.zshrc 或 ~/.bashrc),在末尾追加:
export PATH=~/.npm-global/bin:$PATH保存后执行更新或重启终端:
source ~/.zshrc完成上述设置后,重新测试全局安装即可正常写入:
npm install -g serve
# 安装完成后可直接运行验证
serve -v
方案二:使用 Node 版本管理器(彻底杜绝权限问题)
在现代前端开发中,使用 nvm(Node Version Manager)或 fnm(Fast Node Manager)是更彻底的解决方案。版本管理器将所有 Node.js 运行时与全局 node_modules 统一部署在用户的家目录下(例如 ~/.nvm/versions/node/v20.x.x/),因此所有 npm install -g 操作都具备原生写权限,永远不会触发 EACCES。
如果是 Windows 用户,可使用 nvm-windows。安装完成后,通过以下命令管理环境:
# 安装最新的长期支持版 (LTS)
nvm install --lts

# 切换并激活该版本
nvm use --lts
方案三:Windows 下的 EPERM 特殊处理
在 Windows 环境下,EPERM: operation not permitted 有时并非单纯的用户组权限问题,而是以下原因导致:
- 杀毒软件或文件索引锁定:Windows Defender 或第三方防护软件在 npm 高频解压临时文件时锁定了
node_modules下的.staging目录。可暂时将全局缓存目录添加至杀毒软件排除项。 - 终端未以管理员运行或文件占用:若旧的 Node.js 进程仍在后台驻留(如任务管理器中的
node.exe僵尸进程),npm 会因无法删除旧版本可执行文件而报错。在任务管理器中结束相关进程并清理 npm 缓存即可:
npm cache clean --force四、配置核验清单与速查总结
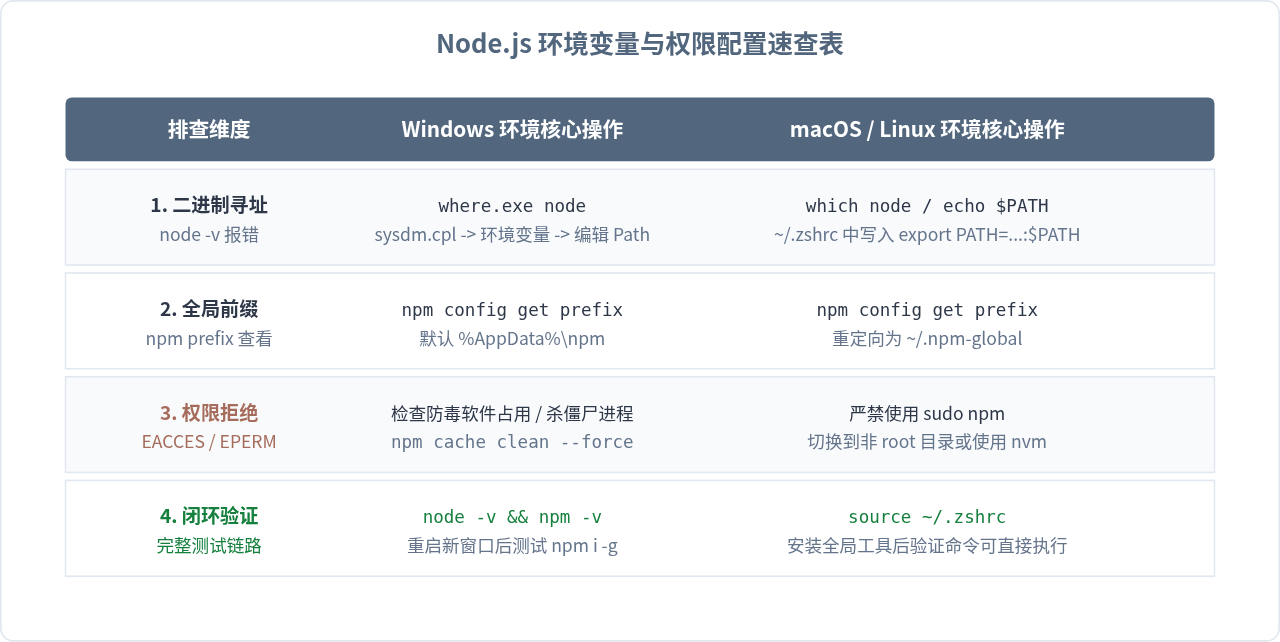
图4:Node.js 环境变量与 npm 权限故障排查核心参数与关键步骤速查
为确保环境配置完全生效,请执行以下标准验证清单:
- 完全退出并重新打开当前终端窗口,确保其加载了最新的环境变量。
- 运行
node -v和npm -v,确认均能正常输出符合预期的版本号。 - 运行
npm config get prefix,确认前缀目录指向预期的用户目录或 nvm 目录。 - 安装一个纯纯命令行的全局小型工具测试权限(如
npm install -g serve)。 - 直接在终端键入
serve -v,确认不仅能安装成功,还能直接在 PATH 中索引并运行。
只要理清“PATH 负责定位可执行文件、文件属主决定 npm 写入权限”这两个核心底层机制,按照上述步骤完成目录对齐,Node.js 相关的运行环境便能长期稳定运作。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章