

深入解析JavaScript中的LocalStorage与SessionStorage:涵盖底层运行机制、核心API操作、复杂对象序列化与反序列化封装,并通过表单自动保存与多步会话缓存实例讲解实际应用技巧与边界限制。
JavaScript本地存储操作:LocalStorage与SessionStorage实例
作者:交互手记
时间:2026-10-30
浏览:173
文章目录
在前端应用开发中,在用户浏览器端临时或长期保存状态是一项基础需求。早期开发者常借用 Cookie 存储简单数据,但 Cookie 存在单个体积仅 4KB、且每次 HTTP 请求都会自动附带在请求头中的固有缺陷。HTML5 正式引入的 Web Storage API 提供了 localStorage 与 sessionStorage 两种机制,单域名配额通常可达 5MB 且数据完全留在本地,不会消耗额外的网络带宽。本文将系统梳理这两个接口的内部机制、标准 API 操作规范、复杂数据处理模式,并通过实际业务场景代码展示其完整应用与边界防护。
一、存储机制与作用域对比
localStorage 和 sessionStorage 共享完全相同的接口定义(均实现 Storage 接口),但它们的生命周期与浏览上下文的隔离规则截然不同。理解两者的边界,是选择合适存储方案的关键前提。
- LocalStorage(持久化存储):数据写入后永久保存在本地磁盘,除非用户主动清理浏览器缓存、调用代码清理接口,或者遇到浏览器存储配额策略的主动淘汰。即使关闭浏览器、重启电脑,存储内容依然保持完整。此外,它遵循严格的同源策略(协议、域名、端口三者必须完全一致),只要在相同源下,任意标签页或窗口均可实时共享这批数据。
- SessionStorage(会话级存储):数据的生命周期绑定在生成它的单次顶层浏览上下文(即浏览器标签页)。当页面刷新或通过当前页面链接跳转时,会话数据保持不变;但一旦用户直接关闭该标签页或浏览器窗口,对应的数据立即被系统释放清空。更重要的是,即使是在完全相同的域名下,两个并行打开的空白独立标签页,其各自的
sessionStorage也是互相隔离不可见的。
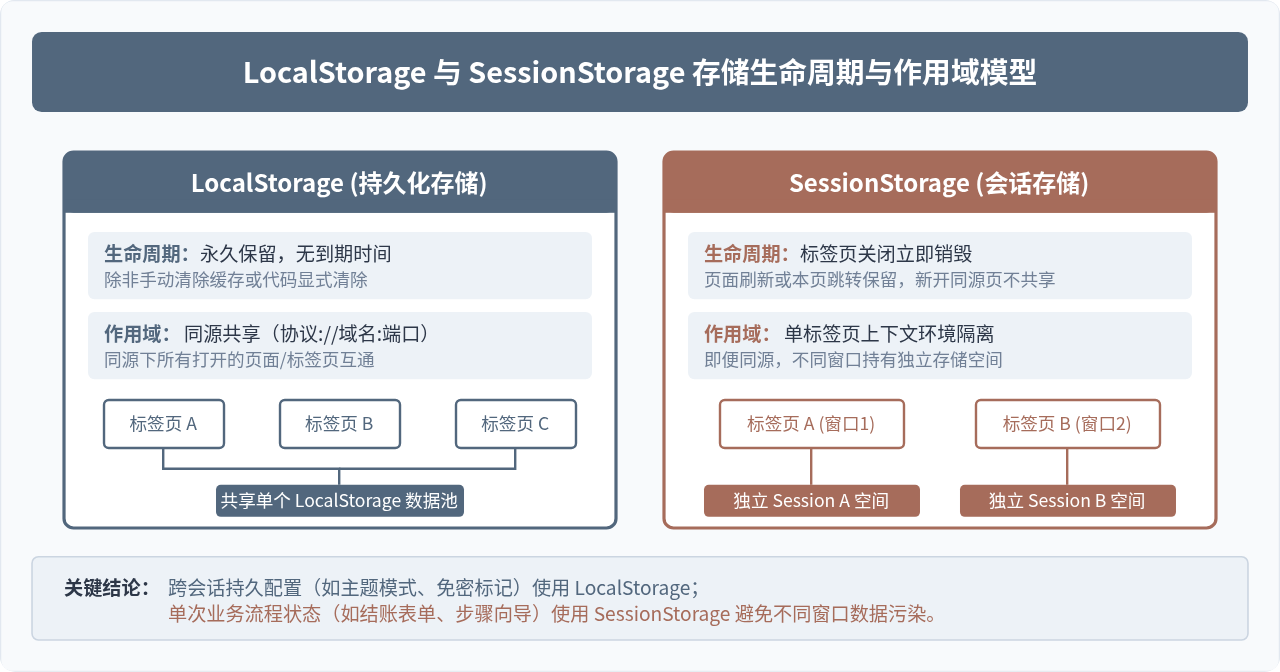
图 1:LocalStorage 与 SessionStorage 的生命周期与上下文隔离模型
二、核心 API 语法与标准操作
Web Storage 接口为读写操作提供了极简的标准方法。虽然在 JavaScript 中可以直接像操作普通对象那样通过点语法 localStorage.key = value 进行赋值,但在实际工程中强烈推荐始终调用原生标准方法。直接对象属性访问可能与 Storage.prototype 上的固有属性(如 getItem、clear、length)产生键名碰撞冲突,且无法触发某些特定的代理拦截机制。
1. 基础 CRUD 方法
setItem(key, value):存入键值对。注意key与value最终都会被隐式转换为字符串。getItem(key):根据键名获取值。若键不存在,返回严格的null(而非undefined)。removeItem(key):根据键名删除对应的键值对。若键名原本不存在,静默跳过,不抛出异常。clear():清空当前源对应存储实例中的所有数据项。
// 1. 存储键值数据
localStorage.setItem('user_theme', 'dark');
sessionStorage.setItem('temp_step', '2');

// 2. 读取数据
const theme = localStorage.getItem('user_theme'); // 返回 "dark"
const nonExistent = localStorage.getItem('unknown_key'); // 返回 null

// 3. 移除指定项
localStorage.removeItem('user_theme');

// 4. 清空全部项
sessionStorage.clear();
2. 遍历存储集合与长度检测
Storage 实例提供了只读属性 length,以及基于索引的读取方法 key(index),这使得我们可以像遍历数组一样枚举所有存储的键:
// 遍历 localStorage 中所有的键值对
for (let i = 0; i < localStorage.length; i++) {
  const currentKey = localStorage.key(i);
  const currentValue = localStorage.getItem(currentKey);
  console.log(`[存储项] ${currentKey} => ${currentValue}`);
}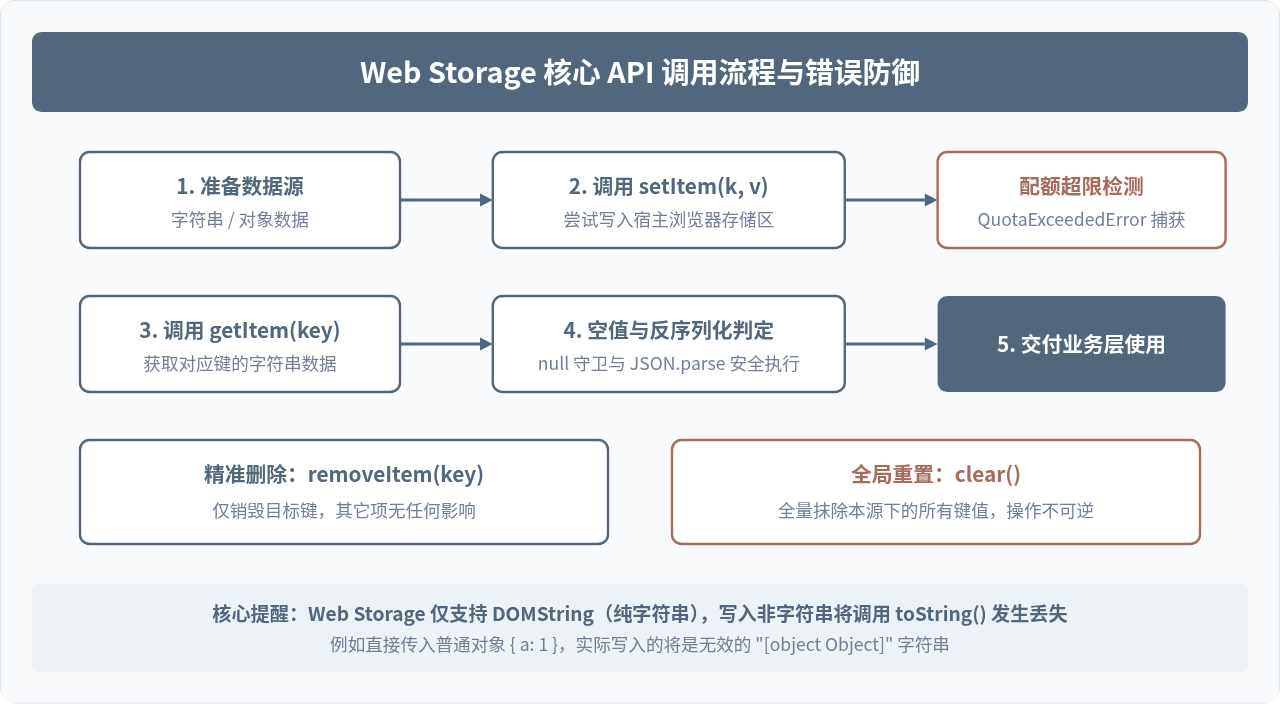
图 2:Web Storage API 核心操作与异常防御流
三、复杂数据存取:JSON 序列化与防御性封装
由于 Web Storage 底层仅接收字符串类型,当需要保存结构化的 JavaScript 对象、数组或布尔值时,必须通过 JSON.stringify() 转为 JSON 格式字符串,并在读取时使用 JSON.parse() 进行还原。此外,由于存储可能因用户禁用 Cookie / 本地存储、达到 5MB 配额上限,或者存储被脏数据污染而抛出异常,因此必须采用防御性模式封装安全读写函数。
注意隐形陷阱:如果直接执行
localStorage.setItem('user', { id: 101 }),JavaScript 运行时会静默执行 ({ id: 101 }).toString(),导致存入的内容变成毫无实际意义的 "[object Object]"。在反序列化时将直接抛出语法解析错误。
/**
 * 健壮的 Web Storage 读写包装工具
 */
const safeStorage = {
  // 安全写入方法
  set(storageType, key, value) {
    try {
      const storage = window[storageType];
      if (!storage) {
        console.warn(`${storageType} 在当前环境中不可用`);
        return false;
      }
      const serializedValue = JSON.stringify(value);
      storage.setItem(key, serializedValue);
      return true;
    } catch (error) {
      // 常见原因:Safari 无痕浏览模式配额为0、或超出 5MB 限制
      if (error.name === 'QuotaExceededError' || error.code === 22) {
        console.error('存储配额超限,写入失败', error);
      } else {
        console.error('存储写入异常', error);
      }
      return false;
    }
  },

  // 安全读取方法
  get(storageType, key, defaultValue = null) {
    try {
      const storage = window[storageType];
      if (!storage) return defaultValue;

      const raw = storage.getItem(key);
      if (raw === null) return defaultValue;

      return JSON.parse(raw);
    } catch (error) {
      console.warn(`键 [${key}] 解析失败,返回默认回退值`, error);
      return defaultValue;
    }
  },

  // 安全删除
  remove(storageType, key) {
    try {
      window[storageType]?.removeItem(key);
    } catch (e) {
      console.error('删除操作异常', e);
    }
  }
};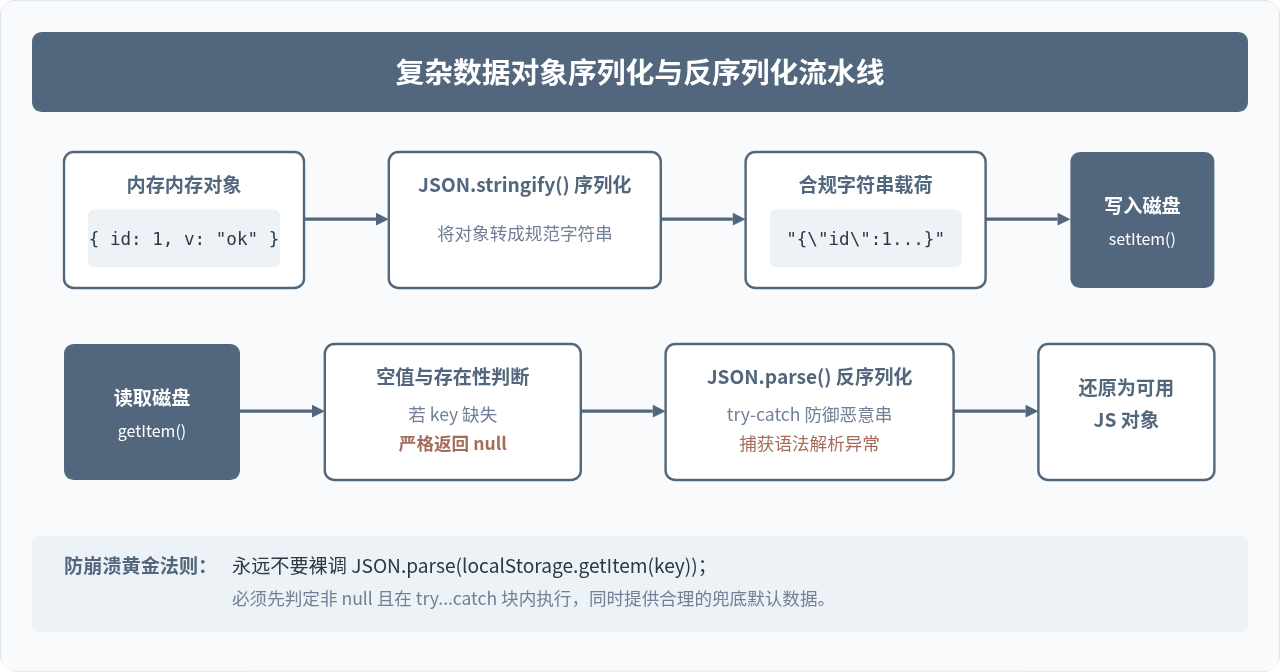
图 3:复杂数据类型的序列化与反序列化防御管道
四、实际应用实例精讲
实例 1:基于 LocalStorage 的文章表单草稿自动保存与恢复
在内容编辑系统中,网络断开或用户意外误关闭标签页常导致输入内容丢失。通过监听表单输入事件,配合防抖函数定期将数据序列化持久化至 localStorage,可以在用户下次重新打开该页面时无缝恢复内容:
// 模拟页面元素:标题输入框与内容编辑框
const titleInput = document.getElementById('post-title');
const contentInput = document.getElementById('post-content');
const statusBadge = document.getElementById('save-status');

const DRAFT_STORAGE_KEY = 'article_draft_v1';

// 1. 恢复保存的草稿
function restoreDraft() {
  const savedData = safeStorage.get('localStorage', DRAFT_STORAGE_KEY);
  if (savedData) {
    if (titleInput) titleInput.value = savedData.title || '';
    if (contentInput) contentInput.value = savedData.content || '';
    if (statusBadge) statusBadge.textContent = `已自动恢复 ${new Date(savedData.updatedAt).toLocaleTimeString()} 的草稿`;
  }
}

// 2. 自动保存逻辑(防抖)
let saveTimer = null;
function handleFormInput() {
  if (statusBadge) statusBadge.textContent = '输入中...';
  clearTimeout(saveTimer);

  saveTimer = setTimeout(() => {
    const draftPayload = {
      title: titleInput ? titleInput.value : '',
      content: contentInput ? contentInput.value : '',
      updatedAt: Date.now()
    };
    const success = safeStorage.set('localStorage', DRAFT_STORAGE_KEY, draftPayload);
    if (success && statusBadge) {
      statusBadge.textContent = `草稿已于 ${new Date().toLocaleTimeString()} 自动保存`;
    }
  }, 600); // 停止输入 600ms 后触发
}

// 3. 提交表单后清理草稿
function handleFormSubmit(e) {
  e.preventDefault();
  // 执行网络提交...
  safeStorage.remove('localStorage', DRAFT_STORAGE_KEY);
  if (statusBadge) statusBadge.textContent = '文章已发布,草稿已清除';
}

// 绑定初始化事件
window.addEventListener('DOMContentLoaded', restoreDraft);
titleInput?.addEventListener('input', handleFormInput);
contentInput?.addEventListener('input', handleFormInput);
实例 2:基于 SessionStorage 的多步向导流程数据保持
电商结算、用户实名认证通常包含多个步骤页面或组件。用户在第 2 步刷新页面时,希望输入的数据依然保留;但如果用户主动放弃、彻底关闭了标签页重新进入,则希望开启一个全新的流程。此时 sessionStorage 是绝佳选择:
const STEP_STORAGE_KEY = 'wizard_session_data';

// 获取向导步骤数据模型
function getWizardState() {
  return safeStorage.get('sessionStorage', STEP_STORAGE_KEY, {
    currentStep: 1,
    personalInfo: {},
    paymentInfo: {}
  });
}

// 更新指定步骤的数据并前进
function saveWizardStep(stepNumber, stepData) {
  const currentState = getWizardState();
  if (stepNumber === 1) {
    currentState.personalInfo = stepData;
    currentState.currentStep = 2;
  } else if (stepNumber === 2) {
    currentState.paymentInfo = stepData;
    currentState.currentStep = 3;
  }
  safeStorage.set('sessionStorage', STEP_STORAGE_KEY, currentState);
}

// 最终完成向导时清除当前会话状态
function completeWizard() {
  safeStorage.remove('sessionStorage', STEP_STORAGE_KEY);
  console.log('向导流程结束,会话状态重置');
}
3. 跨标签页同步:storage 事件的应用与限制
当多个同源标签页同时打开时,如果其中一个标签页修改了 localStorage,浏览器会在其他所有同源标签页中触发 storage 事件。这一机制常用于实现多标签页登录态同步或跨窗口购物车角标更新:
// 监听跨标签页存储变动(注意:发起变更的当前标签页本身不会触发此事件)
window.addEventListener('storage', (event) => {
  console.log(`键名发生变动: ${event.key}`);
  console.log(`变更前原始值: ${event.oldValue}`);
  console.log(`变更后最新值: ${event.newValue}`);
  console.log(`变动源页面地址: ${event.url}`);

  if (event.key === 'auth_token' && !event.newValue) {
    // 检测到用户在另一个标签页注销登录,当前页面联动登出
    alert('检测到账号已在其它窗口登出,请重新登录');
    window.location.reload();
  }
});
五、前端存储方案选型决策与安全限制
在日常开发中,很多开发者容易把 LocalStorage 当作“万能本地数据库”使用,这会导致一系列安全与性能隐患。在实际选型前,应当清晰识别以下三个关键限制:
- XSS 安全风险:Web Storage 中的任何数据都可以被页面内运行的任意 JavaScript 脚本直接读取。如果网页存在跨站脚本漏洞(XSS),攻击者注入的恶意脚本可以轻而易举地读取
localStorage并盗取敏感信息。因此,绝不能将高敏感凭证(如无防篡改的永久 JWT、用户登录密码、信用卡信息)直接存放在 LocalStorage 中。敏感认证 Cookie 应配合HttpOnly和SameSite=Strict策略下发。 - 主线程同步 I/O 阻塞:
localStorage与sessionStorage的读写是完全同步执行的。当频繁存取几百 KB 甚至数 MB 的长文本时,会直接占用 JavaScript 主线程,导致页面出现掉帧甚至交互卡顿。 - 同源配额限制:各大现代浏览器对单一协议域名的配额上限通常在 5MB 左右。对于需要存储超大数据(如富文本离线缓存、大尺寸 Blob 二进制、海量表单历史)的场景,应优先选择异步、大容量的
IndexedDB。
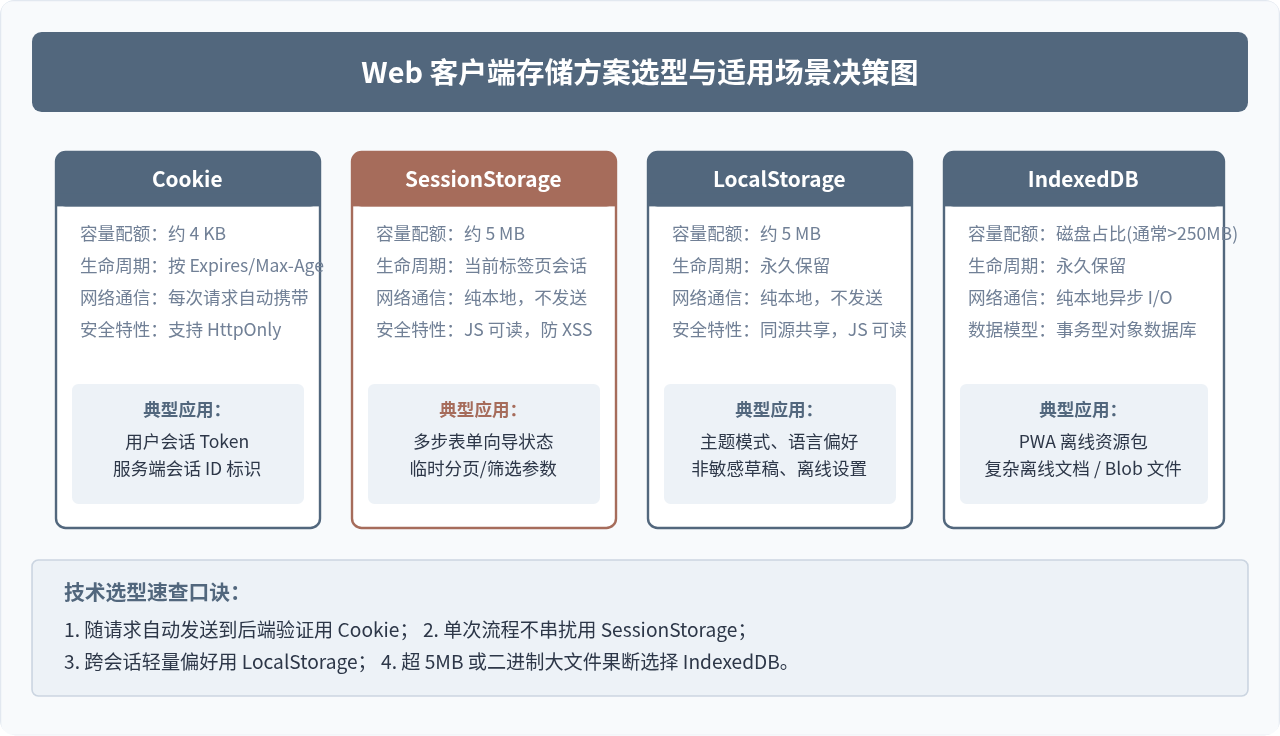
图 4:现代 Web 客户端主流存储方案维度对比与选型指南
六、总结
localStorage 与 sessionStorage 构成了现代 Web 客户端轻量持久化的基石。在具体工程实践中:
- 坚持使用
setItem、getItem、removeItem与clear等标准 API,避免直接属性读写可能带来的命名冲突。 - 针对结构化数据严格执行
JSON.stringify与JSON.parse流程,并务必在外层包裹try...catch防御配额超限与解析崩溃。 - 根据生命周期和隔离维度准确选型:标签页上下文独立的临时状态交给
sessionStorage,站点层级的全局持久配置交给localStorage,并辅以storage事件实现多标签页实时联动。 - 牢记安全红线,避免在纯客户端存储中存放未加密的高危敏感凭据,确保应用高效且安全地稳定运行。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章