
深入讲解纯原生JavaScript表单验证与正则表达式匹配实战技术,涵盖常见字段正则编写、事件监听生命周期、异步验证与安全防范最佳实践。

当前位置:首页 > JavaScript 基础 > 正文
JavaScript表单验证与正则表达式匹配实战实例
作者:拾光
时间:2026-10-30
浏览:564
文章目录
表单是 Web 应用程序接收用户输入的核心入口,而表单验证的根本目的在于引导用户高效填入合规数据,并在数据抵达服务器前拦截明显格式错误。利用原生 JavaScript 配合正则表达式(Regular Expression),可以在无需引入重量级第三方库的前提下,构建出响应灵敏、校验精确且用户体验友好的验证层。本文将从事件触发机制、核心正则表达式语法拆解、模块化验证架构到防爆防抖策略,完整展开实际开发中的落地方案。
一、表单验证架构与事件触发时机
构建表单验证系统时,首先需要厘清验证逻辑在哪个生命周期节点触发。若触发时机选择不当,轻则频繁报错干扰用户输入,重则导致脏数据漏检。常规的表单验证生命周期主要涵盖三个交互事件:
- input 事件(实时输入):用户每敲击一次键盘或发生粘贴时即刻触发。适用于字数实时统计、密码强度动态计量,但不宜在此事件中直接弹出“格式不合法”这类打断性报错。
- blur 事件(失焦离开):当输入框失去焦点时触发。这是验证单项格式(如手机号是否为11位、邮箱是否符合规则)的黄金节点,既不打断连续输入,又能在第一时间指出问题。
- submit 事件(表单提交):用户点击提交按钮时触发。此时必须执行全局“终审”逻辑,遍历所有必须字段,拦截非法提交并定位首个错误输入框。
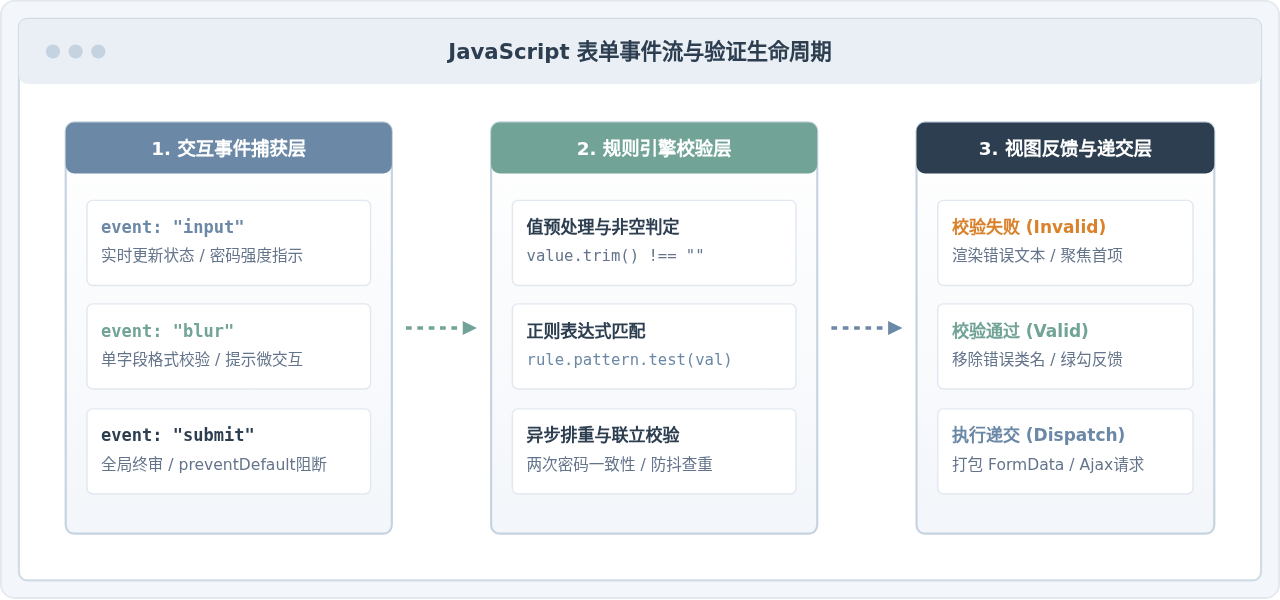
图1:表单交互事件生命周期与验证流程架构
二、核心业务字段的正则表达式剖析
正则表达式(RegExp)是 JavaScript 文本模式匹配的利器。在表单验证中,必须严格使用前置锚点 ^ 与后置锚点 $,确保对整段字符串进行全量匹配,而非局部子串匹配。以下为四个最常见的实战字段验证规则及其原理解析:
1. 手机号码验证(中国大陆 11 位)
// 规则定义
const phoneRegex = /^1[3-9]\d{9}$/;
语法拆解:
^1:明确限定手机号必须以数字 1 开头。[3-9]:第二位数字必须落在 3 至 9 的区间内,过滤掉目前尚未分配的 10、11、12 等号段。\d{9}$:后续跟随恰好 9 位任意数字(0-9),并以其作为字符串结尾,合计保证 11 位。
2. 电子邮箱地址验证(RFC 兼容实用版)
// 规则定义
const emailRegex = /^[a-zA-Z0-9._%+-]+@[a-zA-Z0-9.-]+\.[a-zA-Z]{2,}$/;
语法拆解:
^[a-zA-Z0-9._%+-]+:匹配用户名主体部分,允许字母、数字、点号、下划线及百分号等常见字符。@:强制包含电子邮箱的分隔符 @。[a-zA-Z0-9.-]+:匹配二级域名或服务提供商名称(如 gmail、163 等)。\.[a-zA-Z]{2,}$:匹配顶级域名部分,以点号引导,且顶级后缀长度至少为 2(如 .com、.cn、.org)。
3. 高安全度密码强度匹配(正向前瞻断言)
许多业务要求密码长度在 8 到 20 位之间,且必须同时包含大写字母、小写字母和数字。如果不使用正则前瞻断言,开发者往往需要写多段 if-else 分别统计。利用零宽断言(Lookahead),可以在单个正则表达式中优雅完成:
// 密码必须包含至少一个小写字母、一个大写字母、一个数字,长度8-20位
const passwordRegex = /^(?=.*[a-z])(?=.*[A-Z])(?=.*\d)[A-Za-z\d@$!%*?&]{8,20}$/;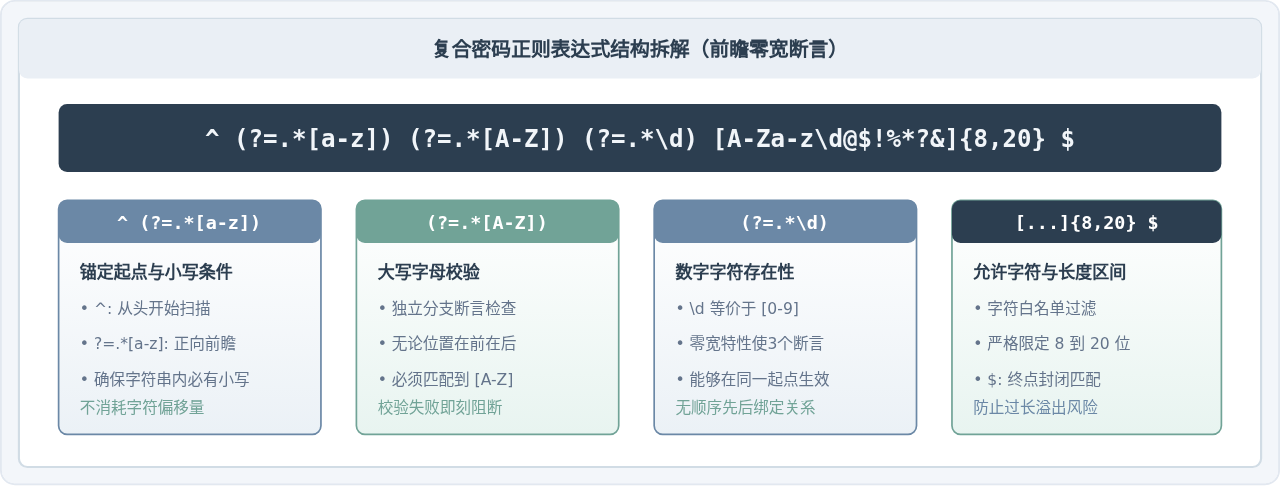
图2:复杂密码零宽断言与字符集量词结构分析
4. 常用正则表达式速查表
| 业务字段 | 推荐正则表达式 | 关键匹配边界 |
|---|---|---|
| 用户名 (4-16位字母数字下划线) | ^[a-zA-Z0-9_]{4,16}$ |
无特殊字符,限制合理长度 |
| 手机号 (中国大陆) | ^1[3-9]\d{9}$ |
前两位号段合规,后9位为纯数字 |
| 电子邮箱 | ^[a-zA-Z0-9._%+-]+@[a-zA-Z0-9.-]+\.[a-zA-Z]{2,}$ |
用户名合法,域名后缀至少2字符 |
| 身份证号 (18位) | ^[1-9]\d{5}(18|19|20)\d{2}(0[1-9]|1[0-2])(0[1-9]|[12]\d|3[01])\d{3}[\dXx]$ |
省份代码、年份区间、月日合法性及校验位 |
| 纯正整数 | ^[1-9]\d*$ |
首位非零,排除负数与小数 |
三、实战开发:构建可复用的表单验证引擎
很多初学者在编写表单校验时,习惯在 HTML 提交事件里罗列一长串 document.getElementById 和大量的嵌套 if 语句。这种写法会导致校验规则与 DOM 节点深度耦合,新增字段或修改规则时极易引发连带错误。
更加模块化的做法是采用策略配置模式:将每个表单字段的“选择器、正则表达式、错误提示语”抽象为独立规则对象,由统一的验证驱动器进行分发与错误渲染。
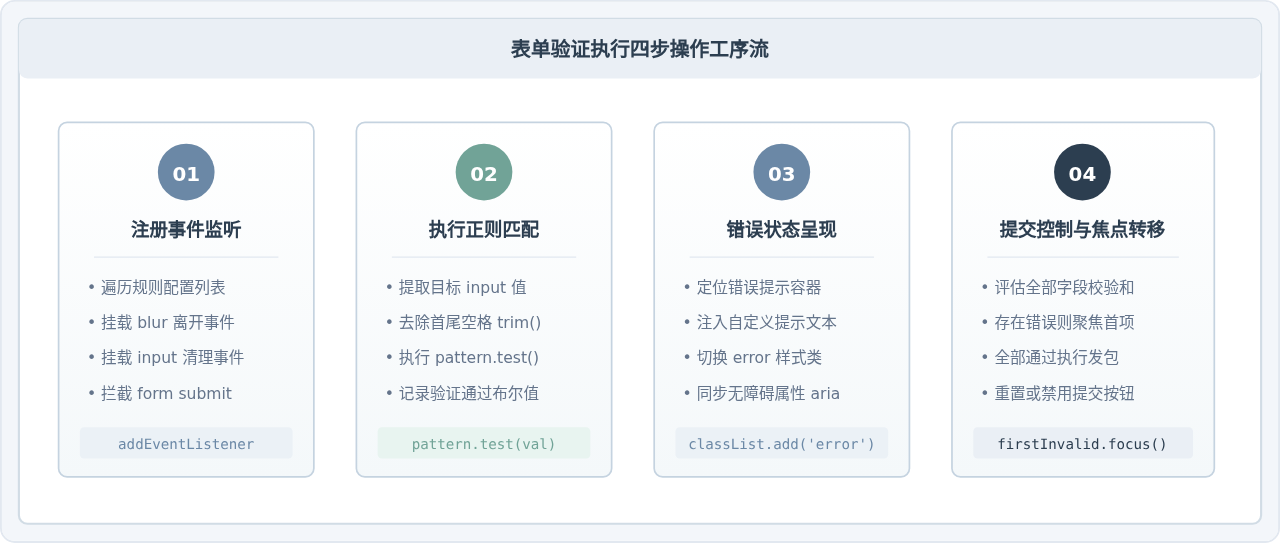
图3:JavaScript表单验证实战执行四步工序流
1. HTML 与样式骨架设计
为了兼顾无障碍访问(a11y)与交互提示,每个输入项均包裹在特定容器中,并预留用于呈现校验提示信息的 .error-message 标签:
<form id="registerForm" novalidate>
  <div class="form-group">
    <label for="username">用户名</label>
    <input type="text" id="username" name="username" placeholder="4-16位字母、数字或下划线" />
    <span class="error-message"></span>
  </div>

  <div class="form-group">
    <label for="phone">手机号码</label>
    <input type="tel" id="phone" name="phone" placeholder="请输入11位中国大陆手机号" />
    <span class="error-message"></span>
  </div>

  <div class="form-group">
    <label for="email">电子邮箱</label>
    <input type="email" id="email" name="email" placeholder="example@domain.com" />
    <span class="error-message"></span>
  </div>

  <div class="form-group">
    <label for="password">登录密码</label>
    <input type="password" id="password" name="password" placeholder="8-20位,含大小写字母及数字" />
    <span class="error-message"></span>
  </div>

  <div class="form-group">
    <label for="confirmPassword">确认密码</label>
    <input type="password" id="confirmPassword" name="confirmPassword" placeholder="再次输入密码" />
    <span class="error-message"></span>
  </div>

  <button type="submit" id="submitBtn">立即注册</button>
</form>
注意:在 <form> 上显式添加 novalidate 属性,可以禁用浏览器自带的默认弹窗提示,以便完全接管并呈现统一的 UI 交互视觉。
2. 模块化 JavaScript 校验器代码实现
// 1. 定义校验规则列表
const validationRules = [
  {
    fieldId: 'username',
    pattern: /^[a-zA-Z0-9_]{4,16}$/,
    emptyMsg: '用户名不能为空',
    errorMsg: '用户名需为4-16位字母、数字或下划线'
  },
  {
    fieldId: 'phone',
    pattern: /^1[3-9]\d{9}$/,
    emptyMsg: '手机号码不能为空',
    errorMsg: '请输入正确的11位中国大陆手机号码'
  },
  {
    fieldId: 'email',
    pattern: /^[a-zA-Z0-9._%+-]+@[a-zA-Z0-9.-]+\.[a-zA-Z]{2,}$/,
    emptyMsg: '电子邮箱不能为空',
    errorMsg: '电子邮箱格式不正确'
  },
  {
    fieldId: 'password',
    pattern: /^(?=.*[a-z])(?=.*[A-Z])(?=.*\d)[A-Za-z\d@$!%*?&]{8,20}$/,
    emptyMsg: '密码不能为空',
    errorMsg: '密码需8-20位且必须包含大小写字母与数字'
  },
  {
    fieldId: 'confirmPassword',
    customValidator: (val) => {
      const pwd = document.getElementById('password').value;
      if (!val) return { valid: false, message: '请再次输入密码' };
      if (val !== pwd) return { valid: false, message: '两次输入的密码不一致' };
      return { valid: true };
    }
  }
];

// 2. 单字段检验函数
function validateSingleField(rule) {
  const inputEl = document.getElementById(rule.fieldId);
  const errorEl = inputEl.parentElement.querySelector('.error-message');
  const val = inputEl.value.trim();

  let isValid = true;
  let errorText = '';

  // 判定是否使用自定义函数或正则
  if (rule.customValidator) {
    const res = rule.customValidator(val);
    isValid = res.valid;
    errorText = res.message || '';
  } else {
    if (val === '') {
      isValid = false;
      errorText = rule.emptyMsg;
    } else if (!rule.pattern.test(val)) {
      isValid = false;
      errorText = rule.errorMsg;
    }
  }

  // 渲染视图状态
  if (!isValid) {
    inputEl.classList.add('is-invalid');
    inputEl.classList.remove('is-valid');
    errorEl.textContent = errorText;
  } else {
    inputEl.classList.remove('is-invalid');
    inputEl.classList.add('is-valid');
    errorEl.textContent = '';
  }

  return isValid;
}

// 3. 页面初始化绑定
document.addEventListener('DOMContentLoaded', () => {
  const form = document.getElementById('registerForm');

  // 为每个字段绑定失焦与输入监听
  validationRules.forEach((rule) => {
    const inputEl = document.getElementById(rule.fieldId);

    // 失焦时触发检验
    inputEl.addEventListener('blur', () => {
      validateSingleField(rule);
    });

    // 用户重新输入时,清除错误标记
    inputEl.addEventListener('input', () => {
      if (inputEl.classList.contains('is-invalid')) {
        inputEl.classList.remove('is-invalid');
        const errorEl = inputEl.parentElement.querySelector('.error-message');
        errorEl.textContent = '';
      }
    });
  });

  // 提交总控
  form.addEventListener('submit', (e) => {
    e.preventDefault(); // 阻断默认原生跳转

    let isFormValid = true;
    let firstInvalidInput = null;

    // 全量遍历终审
    validationRules.forEach((rule) => {
      const isFieldPassed = validateSingleField(rule);
      if (!isFieldPassed) {
        isFormValid = false;
        if (!firstInvalidInput) {
          firstInvalidInput = document.getElementById(rule.fieldId);
        }
      }
    });

    // 处理全局结果
    if (!isFormValid) {
      // 体验优化:聚焦第一个出错的输入框
      if (firstInvalidInput) {
        firstInvalidInput.focus();
      }
    } else {
      // 校验全部通过,组装数据执行提交
      const formData = new FormData(form);
      console.log('表单验证全量通过,准备提交数据:', Object.fromEntries(formData));
      // 此处可调用 fetch() 发送请求...
    }
  });
});
四、进阶场景:防抖处理与 ReDoS 灾难性回溯防范
在生产级表单验证中,开发者往往还会面临异步唯一性查重(例如用户名是否已被注册)以及正则表达式性能与安全问题。
1. 异步查重中的防抖(Debounce)控制
当需要向后端请求接口检查“用户名是否存在”时,若绑定在 input 事件上,用户快速输入 10 个字符就会瞬间触发 10 次 HTTP 请求,造成严重的服务器资源浪费。必须引入防抖函数:
function debounce(func, delay = 350) {
  let timer = null;
  return function (...args) {
    if (timer) clearTimeout(timer);
    timer = setTimeout(() => {
      func.apply(this, args);
    }, delay);
  };
}

// 绑定带防抖的异步检测
const usernameInput = document.getElementById('username');
usernameInput.addEventListener('input', debounce(async (e) => {
  const value = e.target.value.trim();
  if (value.length < 4) return;

  try {
    const response = await fetch(`/api/check-username?name=${encodeURIComponent(value)}`);
    const data = await response.json();
    if (!data.available) {
      usernameInput.classList.add('is-invalid');
      usernameInput.parentElement.querySelector('.error-message').textContent = '该用户名已被占用';
    }
  } catch (err) {
    console.error('网络校验异常', err);
  }
}, 400));
2. 防范正则表达式灾难性回溯(ReDoS)
安全警示:当正则表达式中存在嵌套量词(如 (a+)+$ 或 ([a-zA-Z]+)*$)时,一旦遇到恶意的超长非匹配字符串,正则引擎可能会进行数以亿计的分支回溯尝试,导致浏览器的 JavaScript 单线程陷入假死冻结,这就是著名的 ReDoS(Regular Expression Denial of Service)攻击。
编写表单正则时防范 ReDoS 的三大原则:
- 避免多重重叠量词:绝对不要写形如
(x+)*、(a|a)+这样具有歧义的嵌套组合。 - 收紧字符集边界:优先使用确定的具体字符白名单(如
[a-zA-Z0-9]),尽量少用宽泛无节制的通配符.*。 - 前端长度前置熔断:在执行正则
test()之前,先通过value.length > 100进行物理字符上限拦截,阻断超大文本直接传入正则引擎。
五、工程化总结与防御全景图
表单验证是保证系统健壮性与优质人机交互的第一道护城河。在前端落地过程中,应当始终谨记“防御性编程”思想:
- 前端验证负责“交互体验”:即时纠正笔误,减轻用户认知负担,减少无效网络往返。
- 后端验证负责“系统安全”:由于前端的 JavaScript 代码、DOM 结构及 HTTP 流量均可被客户端轻易绕过,后端必须对入参执行等价或更严格的终审验证。
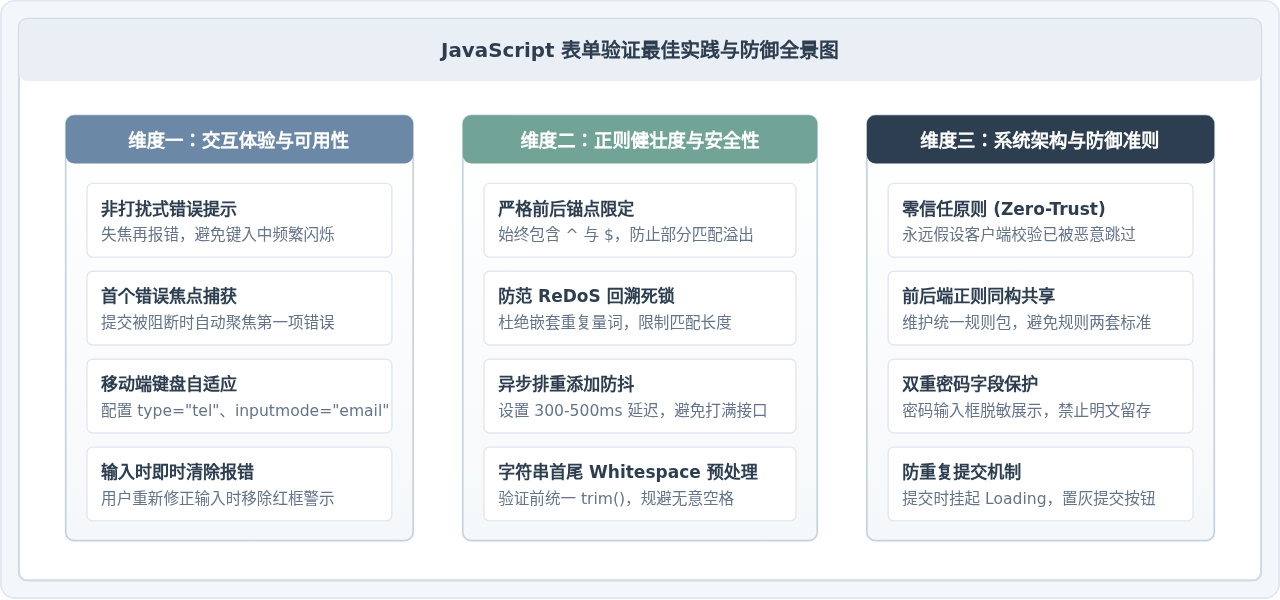
图4:JavaScript表单验证最佳实践与全景防御准则
通过合理配置正则表达式、解耦事件监听流程并落实前后端协同防御,开发者能够快速交付出兼具优雅体验与高稳定性的 Web 表单验证体系。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章