
深入解析V8等现代JavaScript引擎底层C++实现,从Context作用域分配、逃逸分析、JSObject内存模型、Map隐藏类及LookupIterator寻址机制,全面透视闭包与原型链的运行原理。

当前位置:首页 > JavaScript 对象与原型 > 正文
从源码角度理解JavaScript闭包与原型链的实现
作者:纸飞机
时间:2026-10-30
浏览:206
文章目录
在 ECMAScript 规范定义的高级抽象之下,闭包与原型链常被开发者视作带有某种“隐式魔法”的语言特性。然而,如果深入到 Google V8 等现代 JavaScript 引擎的 C++ 源码实现层,两者的物理形态极为纯粹:闭包的本质是变量逃逸后在堆区构建的 Context 上下文对象,并由函数实例持有其持久引用指针;原型链的本质则是每个 JSObject 内部包含的 Map(隐藏类)与 __proto__ 指针形成的单向链表遍历体系。本文将基于 V8 源码数据结构,逐层拆解两者在编译、内存分配、指令生成和运行时寻址的全链路实现。
一、编译期逃逸分析与闭包的本质
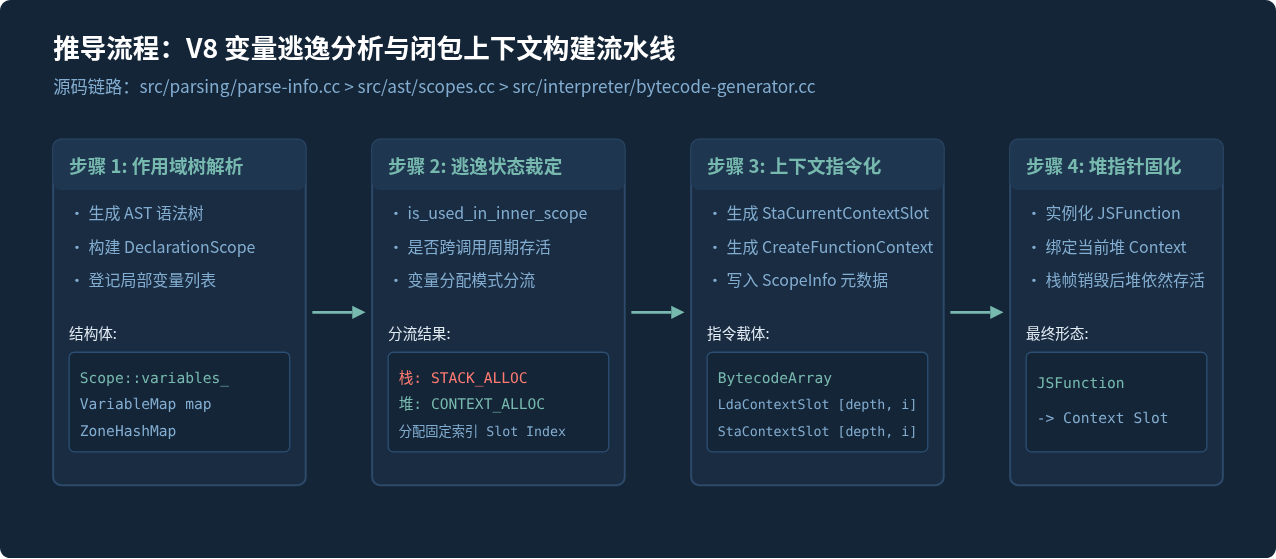
很多开发者误以为 JavaScript 的所有局部变量都会随函数调用分配在“栈”上。实际上,V8 在语法解析与作用域分析阶段(Parsing & Scope Analysis)就做出了关键分流:如果一个变量在函数执行完毕后仍然可能被内部嵌套函数访问,这个变量就会被判定为“逃逸”。
在 V8 源码的 src/ast/scopes.cc 与 src/ast/variables.cc 中,每个被声明的变量都对应一个 Variable 实例。编译器在遍历抽象语法树(AST)时,会调用 Variable::is_used_in_inner_scope() 检查该变量是否被嵌套作用域捕获。一旦判定逃逸,编译器便不会为其分配栈帧槽位(Stack Slot),而是将其分配模式标记为 ContextAllocation。
// 模拟一段典型的闭包代码
function createCounter(initial) {
  let count = initial; // count 发生变量逃逸
  return function() {
    return ++count;
  };
}
const counter = createCounter(10);
counter(); // 输出 11
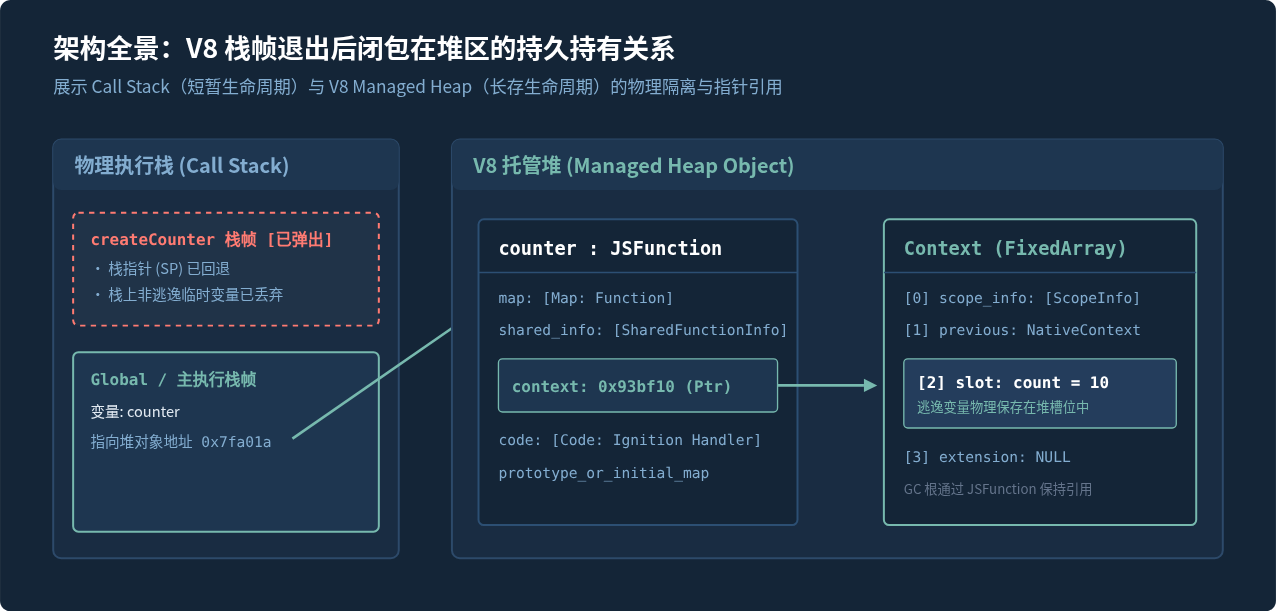
在上述代码中,当外部函数 createCounter 运行时,V8 会在堆区分配一个 Context 堆对象。逃逸的变量 count 直接存放在该 Context 的指定数据槽位(Slot)中。当返回内部匿名函数时,V8 会实例化一个代表该函数的 JSFunction 对象,其内部槽位 context 会被硬性赋值为当前 Context 堆对象的内存地址。因此,即便外部函数的物理执行栈帧瞬间弹出销毁,该 Context 对象由于被 JSFunction 强引用,仍然处于垃圾回收器的可达引用路径中。
二、V8 堆内存中的 Context 与 JSFunction 物理布局
为了直观展现闭包在运行时的真实状态,我们需要剖析 V8 托管堆(Managed Heap)中的具体 C++ 类结构。在 V8 核心源码中,与闭包运行直接关联的类主要包括:
JSFunction(函数对象):继承自JSObject,每个可执行函数对应一个实例。它内部有两个核心字段:shared_function_info指向只读的字节码与函数元信息;context字段则是一个直接指针,指向该函数创建时所属的执行上下文。Context(堆上下文):继承自FixedArray。它本质是一个堆上的固定长度数组。它的头部存储了指向外层上下文的previous_context指针、描述作用域符号信息的ScopeInfo,随后的连续内存槽位则按索引依次排列逃逸的变量值。ScopeInfo(作用域描述符):记录了上下文对应的变量名、标志位以及每个变量在Context数组中的确切槽位下标(Slot Index)。
这种结构决定了 JavaScript 访问闭包变量的高效性:由于编译器在编译期就已经确定了目标变量在 Context 数组中的确切偏移索引,因此在执行 Ignition 字节码时,虚拟机直接调用 LdaContextSlot [context_slot_index, depth],以 $O(1)$ 的时间复杂度完成常数级寻址,而根本不需要在运行时进行字符串哈希匹配。
三、JSObject 内存模型与原型链查找机制
探讨完函数与闭包,我们转向另一个核心机制:原型链。在 JavaScript 语言层面,开发者通常通过 obj.__proto__ 或构造函数的 prototype 属性来描述继承关系。但在 V8 内部,任何 JS 对象的顶层基类都是 JSObject,其内存中并没有直接存储一个名为 __proto__ 的字符串字段。
每个 JSObject 在物理内存中包含三个基础指针:
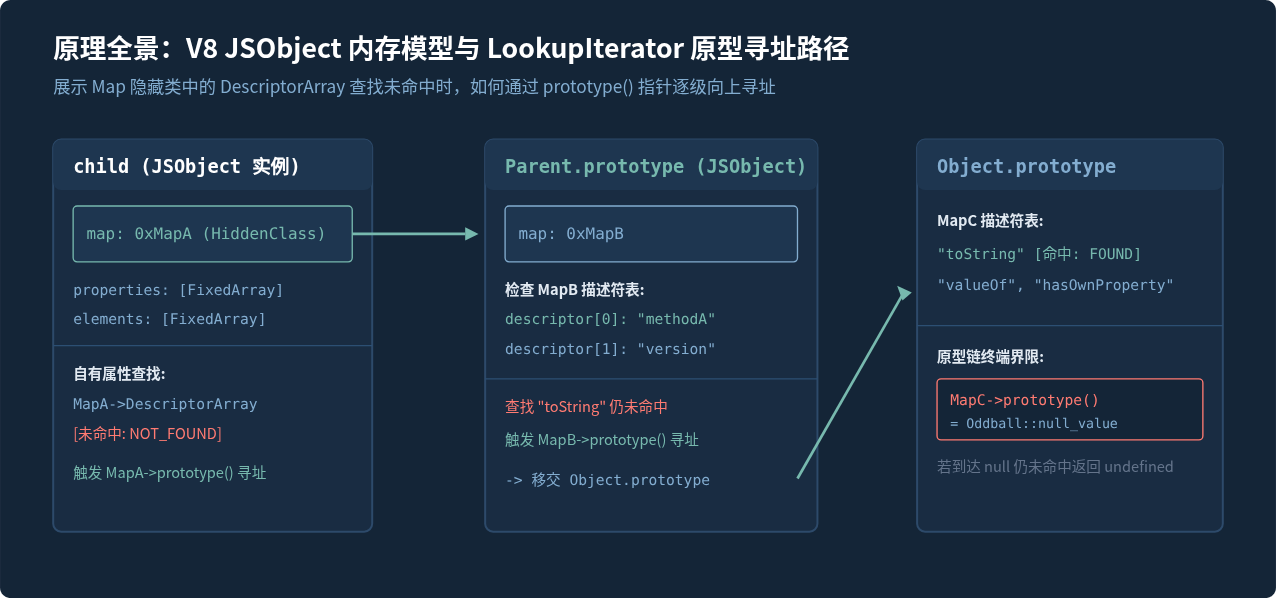
Map(隐藏类 / Hidden Class):记录对象的几何形状、属性名称到偏移量的映射(DescriptorArray),以及该类对象对应的原型对象指针prototype()。Properties(命名属性存储区):用于存储超出对象内联空间(In-Object Slack)的非常规命名属性,底层通常为NameDictionary或FixedArray。Elements(元素存储区):专门存储以数字为索引的数组下标成员,由FixedArray承载。
由此可见,原型链在底层并非由普通属性串联,而是由隐藏类 Map 中的内部原型槽位单向串接起来的指针链表。当执行属性读取操作 child.foo 时,V8 会在 src/ic/lookup-iterator.cc 中启动 LookupIterator 状态机,寻址算法的核心步骤如下:
// V8 属性寻址状态机核心逻辑模拟 (LookupIterator::Next)
LookupIterator::State LookupIterator::Next() {
  while (true) {
    // 1. 检查当前对象的 Map 结构及描述符表
    if (SearchDescriptor(current_map(), *name())) {
      return PROPERTY_FOUND; // 命中自有属性
    }
    // 2. 获取当前对象隐藏类中的 prototype 指针
    Handle<Object> proto(current_map()->prototype(), isolate());
    // 3. 判断是否到达原型链尽头 (Object.prototype 的原型是 Null)
    if (proto->IsNull()) {
      return NOT_FOUND; // 属性未找到,返回 undefined
    }
    // 4. 将当前遍历游标指向父级原型对象,继续循环
    current_holder_ = Handle<JSReceiver>::cast(proto);
  }
}
四、深入工程实战:性能损耗与内存泄漏成因
理解了闭包与原型链的底层实现后,我们在编写前端核心库或服务端 Node.js 系统时,就能从原理层精准规避以下两类高危性能陷阱:
1. 闭包中的“隐式上下文共享”泄漏(Shared Context Retention)
在 V8 中,同一外层词法作用域内生成的所有内部函数,默认会共享同一个 Context 堆对象。哪怕某个函数没有直接引用那个巨大的对象,只要同作用域下的另一个闭包捕获了该对象,整个 Context 就会包含对大对象的强引用。
function setupLeak() {
  const hugeBuffer = new Uint8Array(50 * 1024 * 1024); // 50MB 堆缓冲区

  // 闭包 A:捕获了 hugeBuffer
  function unusedWorker() {
    return hugeBuffer.length;
  }

  // 闭包 B:本意只做普通计时,不关心 hugeBuffer
  return function cleanTimer() {
    console.log("Timer ticked");
  };
}
// 陷阱:cleanTimer 内部的 context 槽位指向的 Context 对象,
// 同时也挂载了 hugeBuffer!只要 cleanTimer 存活,50MB 内存永远无法被垃圾回收。
const globalTimer = setupLeak();
排查与防御指南:如果在一个外部函数中需要创建长期驻留的事件监听器或定时器,切忌将临时大内存对象与长期闭包放在同一平级作用域中。应在完成运算后主动赋值为
hugeBuffer = null,或将计算逻辑拆分至独立的子函数中,促使其上下文隔离。
2. 动态修改原型导致的内联缓存失效(Inline Cache Deoptimization)
V8 为了极速访问对象属性,广泛采用了内联缓存(Inline Cache, IC)技术。当一个属性寻址操作在多次执行时遇到相同的 Map,V8 会在汇编代码中直接内嵌偏移量,跳过 LookupIterator 的链表遍历。
然而,如果代码在运行时动态执行 Object.setPrototypeOf(),或者随意向 Array.prototype 注入扩展方法,会导致原型对象的 Map 发生拓扑重构(Transition Tree 变异)。这不仅会导致该对象自身的内联缓存失效,还会导致依赖该原型的所有实例对象 IC 降级为超态(Megamorphic),迫使 V8 回退到底层慢速哈希表寻址,带来数倍的执行性能暴跌。
五、总结与设计决策建议
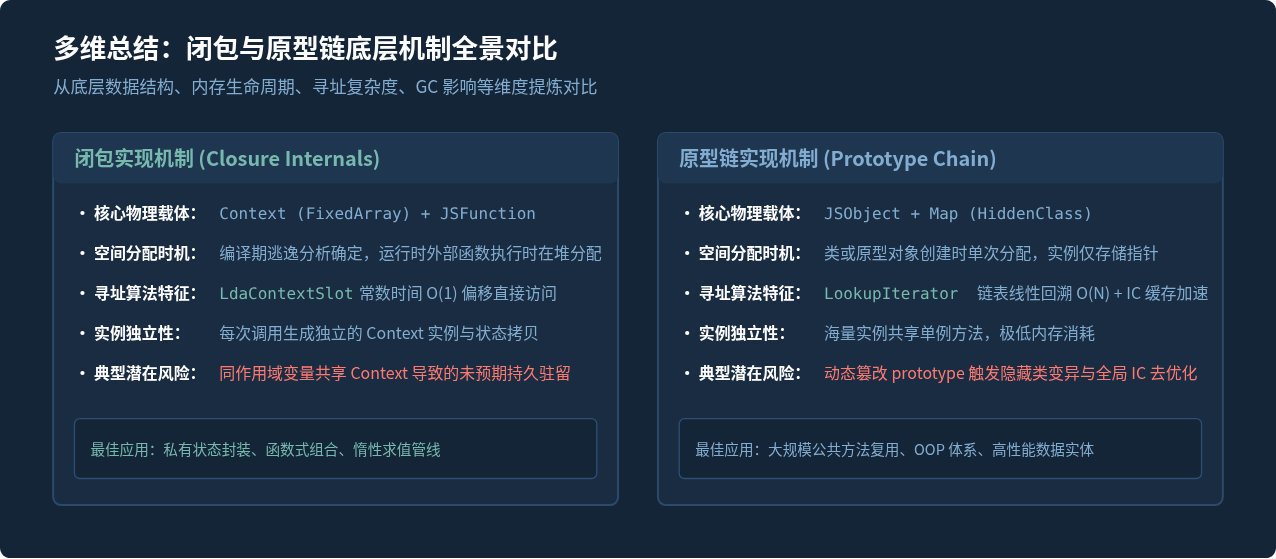
归结到底,JavaScript 的闭包与原型链并不是互相排斥的特性,而是引擎在内存复用与状态封装之间提供的两种正交工具:
- 当你需要实例私有状态与上下文隔离时,闭包依托
Context槽位提供了可靠的生命周期保护,代价是每个函数实例占用独立的堆内存开销; - 当你需要高频调用的公共逻辑与属性继承时,原型链依托
Map隐藏类提供了近乎零开销的共享执行体,并借助单态内联缓存(Monomorphic IC)实现媲美静态编译语言的执行效率。
在编写高承载代码时,尊重引擎的底层数据流动,避免在构造函数内部重复挂载大型闭包方法,保持对象原型结构的静态稳定,是打造极致性能 JavaScript 应用的底层基石。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章