

本文详细讲解如何在Web前端项目中集成并调用字节Coze平台的智能体API。内容涵盖从注册开发者账号、生成个人访问令牌、发布Bot为API服务,到前端使用Fetch或Axios发起请求的完整流程。重点解析了请求头配置、会话ID维护、CORS跨域处理及后端代理方案,并提供JavaScript代码示例与安全注意事项,帮助开发者快速实现智能对话功能。
利用Coze构建智能体,并在前端应用中调用其API,是实现智能交互的关键步骤。首先,开发者需要明确Coze平台的定位,它类似于Dialogflow或Rasa等AI平台,专注于自然语言处理与对话管理。对于希望将AI能力集成到网站或移动应用中的开发者而言,首要任务是深入研读Coze的API文档,重点确认认证机制、可用的API端点以及请求与响应的具体格式规范。
针对API调用流程不熟悉的情况,建议按步骤执行。第一步是完成平台注册并获取API密钥,这是所有API服务认证的基础。随后,在Coze控制台创建智能体,配置其核心功能,如意图识别、实体定义及回复逻辑。最后,获取智能体的唯一ID或访问地址,这是前端发起API请求时必须指定的目标标识,确保请求被正确的智能体处理。
在前端直接调用API时,跨域资源共享(CORS)是常见障碍。若Coze API未配置CORS支持,建议通过后端服务进行代理转发,或者确认API是否原生支持跨域。出于安全考虑,严禁在前端代码中直接暴露API密钥,应通过后端中转请求以规避敏感信息泄露风险。此外,前端需处理异步请求逻辑,推荐使用JavaScript原生的Fetch API或Axios库,解析响应数据并动态更新用户界面。
完善的错误处理机制不可或缺,需涵盖网络异常、认证失败及API限流等情况,并提供相应的示例代码。Coze返回的数据通常为JSON格式,包含回复内容、状态码及置信度等元数据,前端需解析这些数据以展示给用户。在连续对话场景中,维护会话上下文至关重要,通过在后续请求中携带之前返回的会话ID(session_id),可确保智能体理解对话历史,保持交互的连贯性。
最终,开发者应获得一个包含前端与后端(如需)的完整示例,或纯前端的实现方案(若平台允许)。示例代码需简洁明了,清晰解释每一步的作用及异常处理逻辑。务必提醒用户注意安全性,避免在前端硬编码API密钥,推荐使用环境变量存储密钥,或通过后端服务中转请求,以保障应用安全。
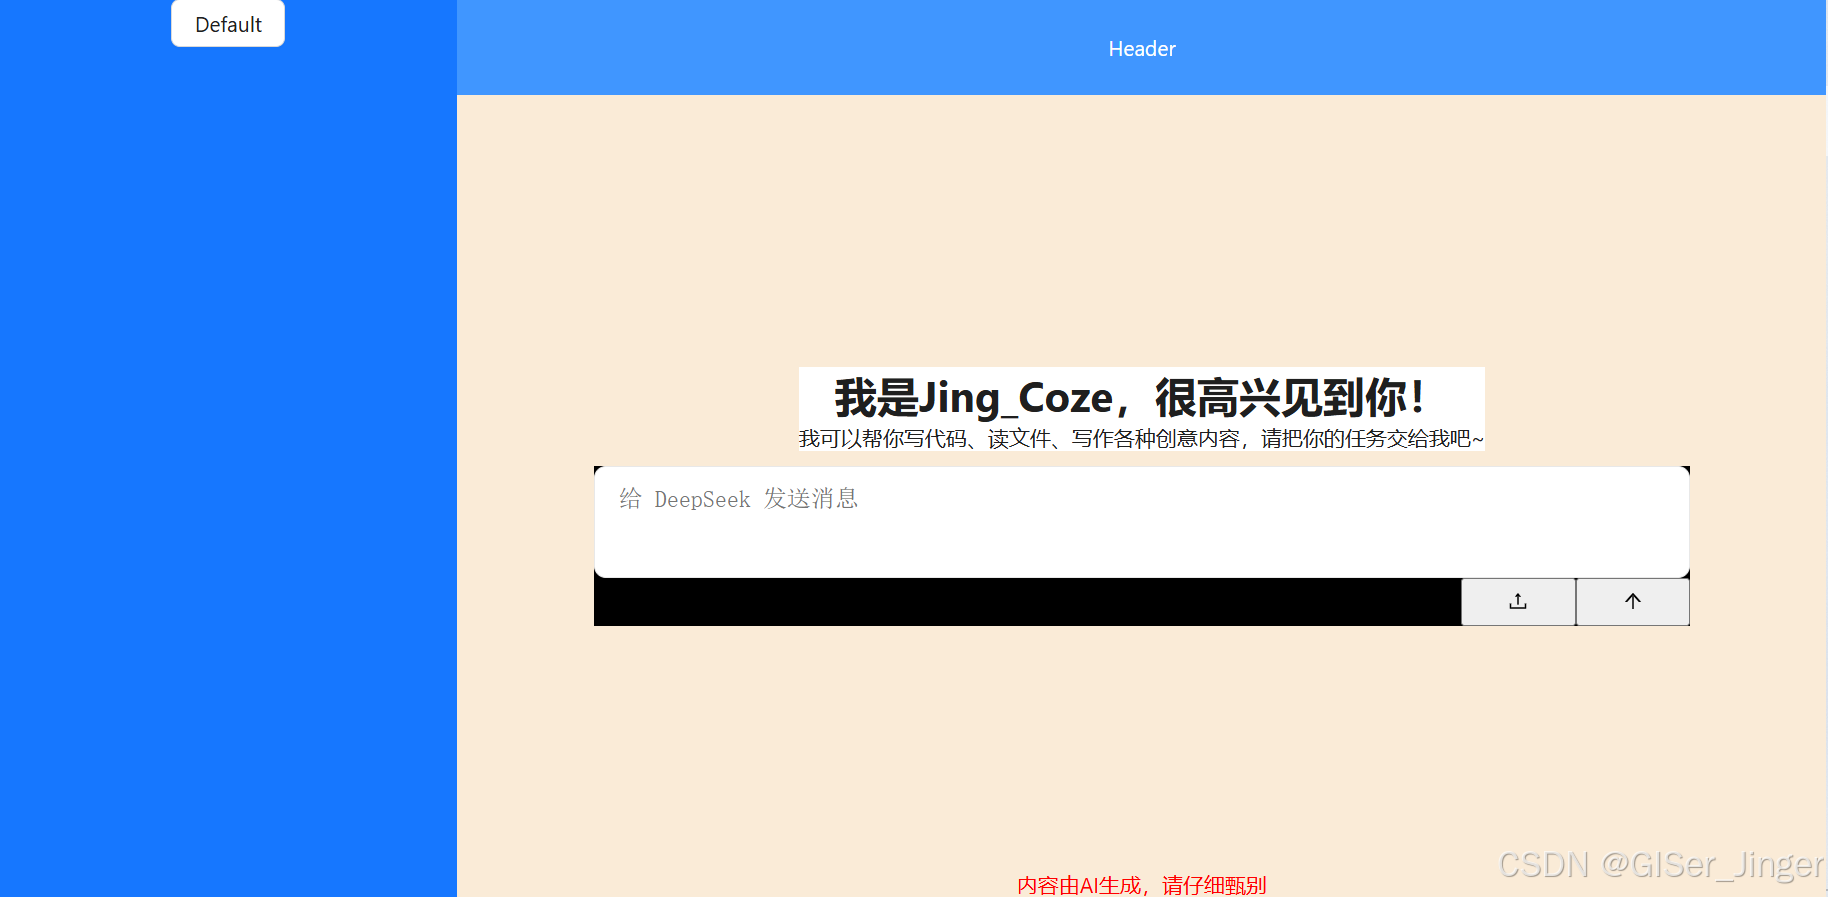
利用 Coze 构建智能体并通过前端调用其 API 的流程大致如下:
大致流程
1. 准备工作
- 注册 Coze 平台:访问 Coze 官网,注册账号并登录。
- 创建智能体:在 Coze 控制台中创建一个智能体,配置其功能(如 NLP 对话、意图识别等)。
- 获取 API 密钥:在 Coze 控制台中生成 API Key(通常位于「开发者设置」或「API 集成」页面)。
2. 阅读 Coze API 文档
- 查阅 Coze 提供的 API 文档,明确以下信息:
- API 端点(如
https://api.coze.com/v1/chat) - 请求方法(如
POST) - 请求头(如
Authorization: Bearer <API_KEY>) - 请求体格式(JSON 结构,包含输入文本、会话 ID 等)
- 响应格式(JSON 结构,包含回复内容、状态码等)
- API 端点(如
3. 前端调用 API 的步骤
(1) 安装依赖(可选)
若使用 JavaScript,可直接使用原生 fetch 或安装 axios:
npm install axios
(2) 编写 API 调用代码
// 使用 Fetch API 示例
const apiKey = 'YOUR_API_KEY';
const apiUrl = 'https://api.coze.com/v1/chat';

async function sendMessageToCoze(message) {
  try {
    const response = await fetch(apiUrl, {
      method: 'POST',
      headers: {
        'Content-Type': 'application/json',
        'Authorization': `Bearer ${apiKey}`
      },
      body: JSON.stringify({
        input: message,
        session_id: 'user_123' // 可选:用于维护对话上下文
      })
    });

    if (!response.ok) {
      throw new Error(`HTTP error! status: ${response.status}`);
    }

    const data = await response.json();
    return data.response; // 假设返回字段为 response
  } catch (error) {
    console.error('Error:', error);
    return null;
  }
}

// 调用示例
sendMessageToCoze('Hello, Coze!').then(reply => {
  console.log('智能体回复:', reply);
});
(3) 处理跨域问题(CORS)
- 若 Coze API 未配置 CORS,需通过后端代理请求(例如使用 Node.js/Express):
// Node.js 代理示例(Express) const express = require('express'); const axios = require('axios'); const app = express(); const apiKey = 'YOUR_API_KEY'; app.post('/proxy/coze', async (req, res) => { try { const response = await axios.post('https://api.coze.com/v1/chat', req.body, { headers: { 'Authorization': `Bearer ${apiKey}`, 'Content-Type': 'application/json' } }); res.json(response.data); } catch (error) { res.status(500).json({ error: 'Proxy error' }); } }); app.listen(3000, () => console.log('Proxy server running on port 3000')); - 前端调用代理接口:
fetch('http://localhost:3000/proxy/coze', {
  method: 'POST',
  body: JSON.stringify({ input: 'Hello' })
});
4. 高级功能
- 维护会话状态:通过
session_id保持连续对话。 - 处理流式响应:若支持流式 API,使用
EventSource或 WebSocket。 - 错误处理:捕获网络错误、API 限流(429 状态码)等。
5. 安全注意事项
- 保护 API Key:切勿在前端代码中硬编码 API Key,应通过后端代理或使用环境变量。
- 输入验证:对用户输入进行过滤,防止注入攻击。
示例场景:聊天机器人
<!DOCTYPE html>
<html>
<body>
  <input type="text" id="userInput" placeholder="输入消息...">
  <button onclick="sendMessage()">发送</button>
  <div id="chatBox"></div>

  <script>
    async function sendMessage() {
      const input = document.getElementById('userInput').value;
      const chatBox = document.getElementById('chatBox');

      chatBox.innerHTML += `<p>用户:${input}</p>`;
      const reply = await sendMessageToCoze(input);
      chatBox.innerHTML += `<p>智能体:${reply}</p>`;
    }
  </script>
</body>
</html>
通过以上步骤,即可快速将 Coze 智能体集成到前端应用中。建议根据实际需求调整代码结构并优化用户体验(如加载状态、错误提示等)。
具体步骤
在前端对话框项目中调用字节的Coze API,可以按照以下步骤进行。这些步骤将帮助你完成从注册开发者账号到实际调用API的全过程。
一、注册与准备
访问Coze官方网站:
- 前往Coze官方网站,并完成注册流程。
创建开发者账号:
- 注册完成后,登录到Coze平台,并创建开发者账号。填写必要的个人信息和公司信息。
生成个人访问令牌:
- 在左侧菜单栏下方,点击“Coze API”。
- 在Coze API页面,点击页面上方的“API Tokens”页签。
- 单击“Add new tokens”,在弹出的页面完成以下配置,然后单击确定:
- 输入一个令牌名称。
- 选择令牌的生效时长。
- 选择可以使用该令牌的空间。
- 生成的令牌仅在此时展示一次,请即刻复制并保存。
创建Bot:
- 登录Coze平台,进入目标团队空间。
- 创建一个Bot或选择一个已创建的Bot。
- 确保该Bot的所属空间已经生成了访问令牌。
发布Bot为API服务:
- 在Develop页面,单击“Publish”。
- 在Publish页面,选择“Bot as API”选项,然后单击“Publish”。
- 进入Bot的开发页面,开发页面URL中bot参数后的数字就是Bot ID。
二、API调用
确定API端点:
- Coze API的聊天端点通常为
https://api.coze.cn/open_api/v2/chat。
- Coze API的聊天端点通常为
配置请求头:
- 在发起API请求时,需要在请求头中包含Authorization参数,其值为“Bearer ”加上你的个人访问令牌。
- 其他常见的请求头包括Content-Type(设置为application/json)和Accept(设置为*/*)。
准备请求数据:
- 请求数据通常包括conversation_id(对话ID)、bot_id(Bot ID)、user(用户ID)、query(查询语句)以及stream(是否流式返回)等字段。
发起API请求:
- 使用前端技术(如JavaScript的fetch API或Axios库)发起POST请求到Coze API的聊天端点。
- 在请求中包含配置好的请求头和请求数据。
三、示例代码
以下是一个使用JavaScript和Axios库调用Coze API的示例代码:
const axios = require('axios');

const API_ENDPOINT = 'https://api.coze.cn/open_api/v2/chat';
const headers = {
  'Authorization': 'Bearer YOUR_PERSONAL_ACCESS_TOKEN', // 替换YOUR_PERSONAL_ACCESS_TOKEN为你的个人访问令牌
  'Content-Type': 'application/json',
  'Accept': '*/*',
  'Host': 'api.coze.cn',
  'Connection': 'keep-alive'
};

const data = {
  "conversation_id": "YOUR_CONVERSATION_ID", // 替换YOUR_CONVERSATION_ID为你的对话ID
  "bot_id": "YOUR_BOT_ID", // 替换YOUR_BOT_ID为你的Bot ID
  "user": "YOUR_USER_ID", // 替换YOUR_USER_ID为你的用户ID
  "query": "Hello, Coze!",
  "stream": false
};

axios.post(API_ENDPOINT, data, { headers: headers })
  .then(response => {
    console.log(response.data);
  })
  .catch(error => {
    console.error('Error calling Coze API:', error);
  });
四、注意事项
API使用限制:
- Coze API对开发者有一定的使用限制,如QPS(每秒发送的请求数)、QPM(每分钟发送的请求数)和QPD(每天发送的请求数)等。请确保你的请求在限制范围内。
错误处理:
- 在调用API时,务必进行错误处理。常见的错误包括网络错误、API密钥无效、请求参数错误等。
安全性:
- 请勿在前端代码中直接暴露你的个人访问令牌。建议将令牌存储在安全的后端服务中,并通过后端服务来调用Coze API。
文档与社区:
- 查阅Coze官方文档以获取更多关于API的详细信息和使用示例。
- 加入Coze开发者社区,与其他开发者交流心得和经验。
通过以上步骤和示例代码,你应该能够在前端对话框项目中成功调用字节的Coze API。
总结
到此这篇关于前端对话框项目之调用字节Coze API的文章就介绍到这了,更多相关前端对话框调用Coze API内容请搜索本站以前的文章或继续浏览下面的相关文章希望大家以后多多支持本站!