

深入讲解使用 JavaScript Fetch API 获取网络响应后正确解析 JSON 数据的标准流程、底层双阶段 Promise 原理、body stream already read 常见陷阱及工业级防御封装实践。
JS Fetch API获取响应后怎么正确解析JSON数据
作者:青柠
时间:2026-11-20
浏览:75
文章目录
Web 前端技术
标准流程与底层原理
阅读时长约 8 分钟
使用 Fetch API 获取数据后,解析 JSON 的核心在于理解
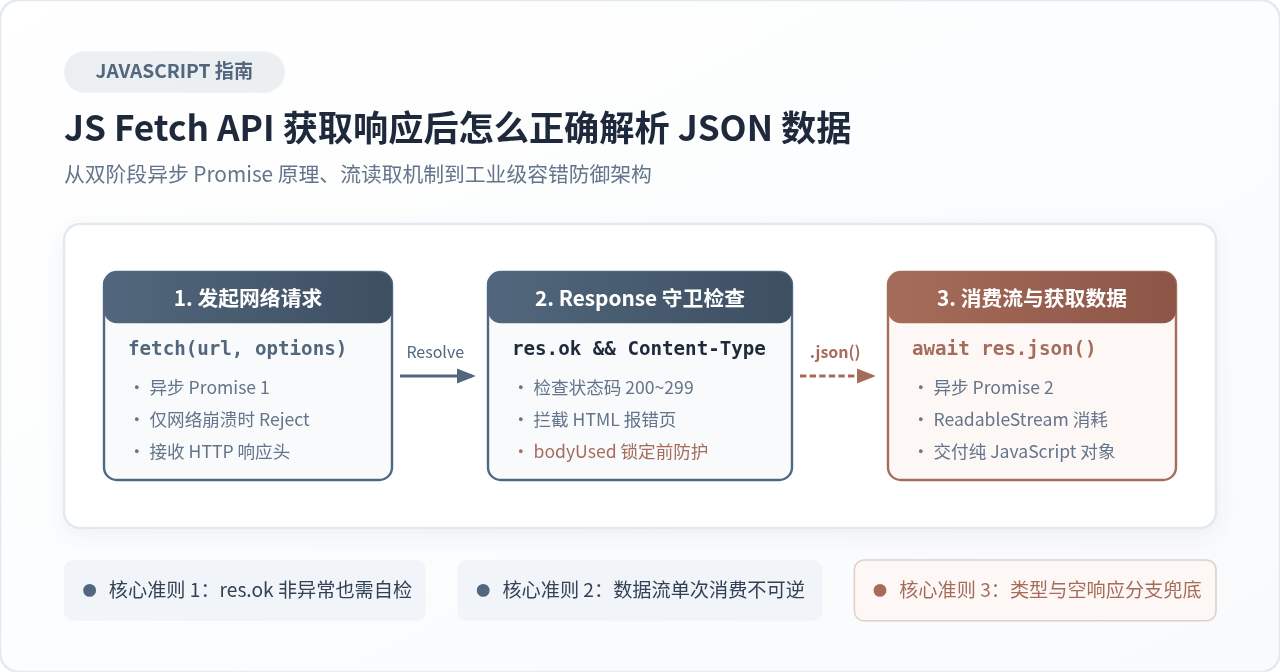
fetch() 返回的是一个包含 HTTP 响应元数据的 Response 对象,而非直接的业务数据。必须先对响应状态(response.ok)与内容类型(Content-Type)进行有效校验,随后调用异步方法 response.json() 消费数据流并提取解析后的 JavaScript 对象,最后通过 try...catch 妥善拦截可能存在的网络故障、HTTP 错误或 JSON 语法畸变。
一、核心认知:Fetch 的两阶段异步与 Response 对象
在日常开发中,初接触 Fetch API 的开发者最常遇到的直观困惑往往源于一次直觉式的写法:
// ❌ 常见初学者误区
const data = await fetch('/api/user/101');
console.log(data.name); // 输出 undefined
开发者期望 data 直接就是服务端返回的 JSON 数据,然而控制台打印出来的实际上是一个内部充满属性的 Response 实例。要理解为什么不能一步到位,必须认识到 Fetch API 所遵循的“两阶段异步处理”规范。
一个 HTTP 通信过程在底层是分块传输的。第一阶段,当客户端与服务器完成 TCP/TLS 握手,服务端发出 HTTP 响应状态码及所有的响应头(Headers)并被浏览器接收完毕时,fetch() 返回的第一个 Promise 就已经 resolve 了。此时,响应体(Body)的二进制数据流往往还在网络管道中持续传输,甚至服务端才刚开始写入正文。
第二阶段,开发者根据响应头信息确认可以继续消费,随后调用 response.json()。该方法会返回第二个 Promise,并在后台接管底层的数据读取器(Stream Reader),逐块等待传输、拼接、按 UTF-8 解码,并在流传输关闭后执行内置的反序列化解析,最终生成纯 JavaScript 对象。
二、标准操作:正确使用 response.json() 的完整步骤
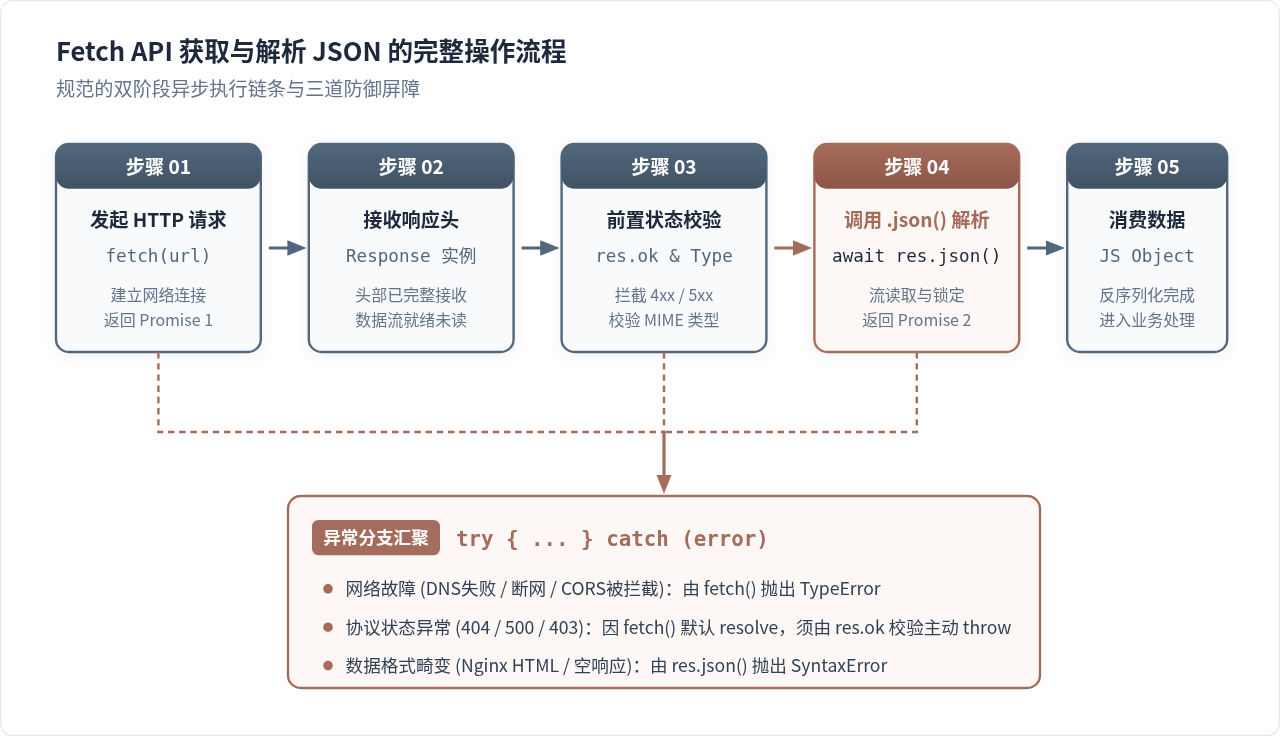
掌握了两阶段异步机制后,正确的调用代码应由三个环环相扣的操作组成:请求发起、元数据防御判定、流消费与异常捕获。
async function loadUserProfile(userId) {
  try {
    // 1. 发起请求并等待响应头就绪
    const response = await fetch(`/api/users/${userId}`);

    // 2. 检查 HTTP 状态码是否属于 200~299 成功区间
    if (!response.ok) {
      throw new Error(`网络请求失败,HTTP 状态码: ${response.status} (${response.statusText})`);
    }

    // 3. 校验服务端返回的内容是否确为 JSON 格式
    const contentType = response.headers.get('content-type');
    if (!contentType || !contentType.includes('application/json')) {
      throw new TypeError('服务端返回的非有效 JSON 格式数据');
    }

    // 4. 异步消费流并反序列化
    const userData = await response.json();
    return userData;
  } catch (error) {
    console.error('解析 JSON 数据失败:', error);
    throw error;
  }
}
⚠️ 为什么必须手动判断 response.ok?
许多习惯了第三方库(如 Axios)的开发者容易遗漏 response.ok 的判断。Fetch API 的原生设计非常严格:只要服务端有 HTTP 报文返回(哪怕是 404 Not Found、401 Unauthorized 或 500 Internal Server Error),fetch() 的 Promise 都会正常 resolve!只有在彻底无法建立连接、DNS 解析错误或被浏览器跨域安全策略拦截(CORS Error)等网络致命故障发生时,Promise 才会 reject。因此,忽略 response.ok 就会导致后续解析逻辑将服务端的报错页当作合法响应去处理。
三、避坑关键:深入 Body 流机制与“body stream already read”错误
在排查联调问题时,开发者经常希望在控制台中查看服务端到底返回了什么。不少人会写出类似下面的代码:
const response = await fetch('/api/data');
console.log(await response.text()); // 打印原始文本
const result = await response.json(); // 💥 抛出 TypeError
运行时浏览器会毫不留情地报错:TypeError: Failed to execute 'json' on 'Response': body stream already read。这个报错的原因并非 JavaScript 语法有误,而是触犯了底层的流安全规范。
在 Response 规范中,body 是一个 ReadableStream(可读数据流)。调用 response.json()、response.text()、response.blob() 或 response.arrayBuffer() 中的任何一个方法时,都会锁定底层数据流并连续读取。一旦所有数据块被读取完毕,该流就会被置为关闭状态,同时响应对象的布尔属性 response.bodyUsed 会从 false 变成 true。
当第二次尝试调用任何读取方法时,环境检测到 bodyUsed === true,就会拒绝再次读取。这是因为流是一次性水管,为了防止在内存中无限制堆积超大网络响应,流在被消费后缓冲区就会被垃圾回收清理。
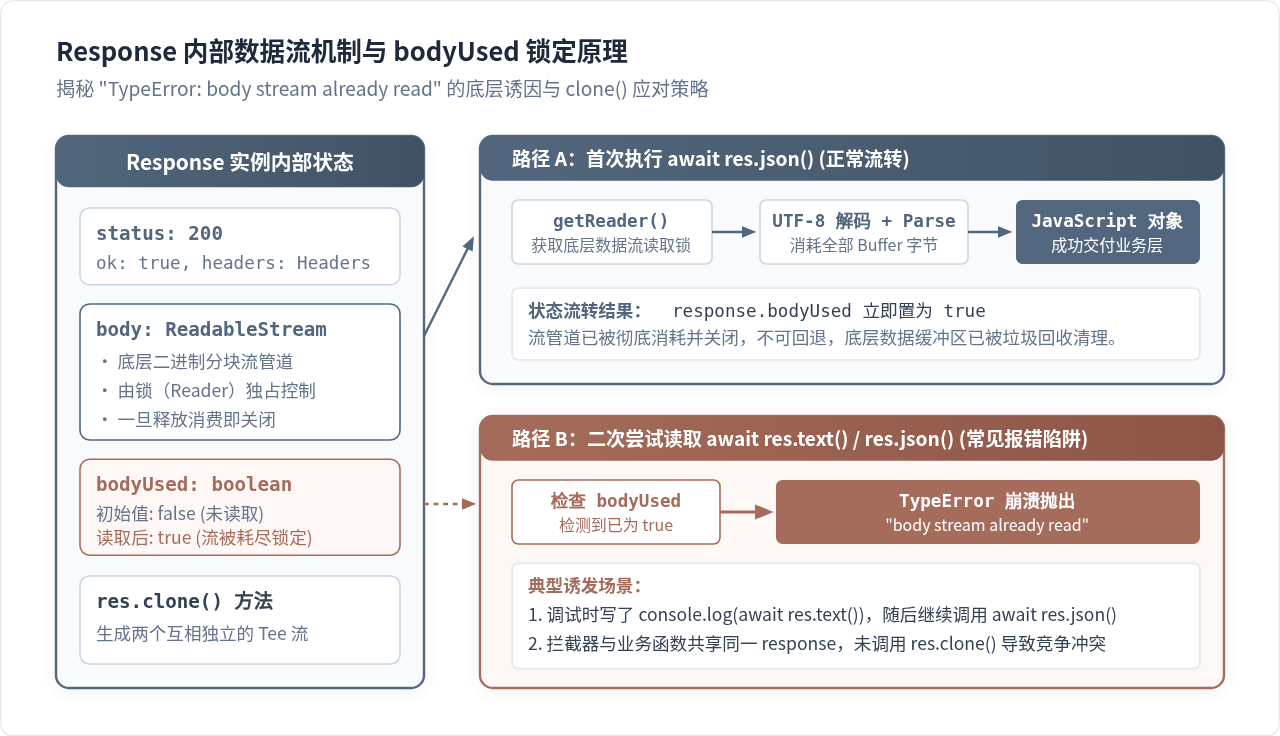
如果业务确实需要对同一个响应进行多次读取(例如在通用拦截器中记录日志,再传给下游业务函数),解决方案是利用 response.clone():
// 在数据流尚未被读取前进行克隆
const responseClone = response.clone();

// 使用副本读取日志文本,不影响原 response 的流状态
const logText = await responseClone.text();
console.log('调试日志内容:', logText);

// 原 response 仍旧保持 bodyUsed 为 false,可以正常调用 .json()
const data = await response.json();
需要注意,response.clone() 必须在调用任何读取方法之前执行;且克隆机制意味着浏览器必须在内存中对流数据建立双份缓冲,不应在高并发或大文件传输场景中滥用。
四、细节排查:当服务端返回非 JSON 数据时的安全处理
在真实的网络拓扑中,客户端发出的请求往往要经过 CDN、反向代理(如 Nginx、HAProxy)和 API 网关才能到达实际的业务后端。这就导致网络响应具有高度的不确定性。
最常见的线上故障莫过于后端服务崩溃或网关超时时,Nginx 直接向前端返回了 502 Bad Gateway 或 504 Gateway Timeout 对应的 HTML 错误页。如果前端没有做好前置判断,直接执行 await response.json(),控制台就会抛出经典的语法解析崩溃:
SyntaxError: Unexpected token '<', "<!DOCTYPE "... is not valid JSON
另一种容易被忽视的场景是 HTTP 状态码 204 No Content。在 RESTful 规范中,针对 DELETE 或 PUT 操作,服务端可能返回 204 状态码,表示操作成功但响应体为空。若对空内容直接调用 response.json(),会产生 SyntaxError: Unexpected end of JSON input。
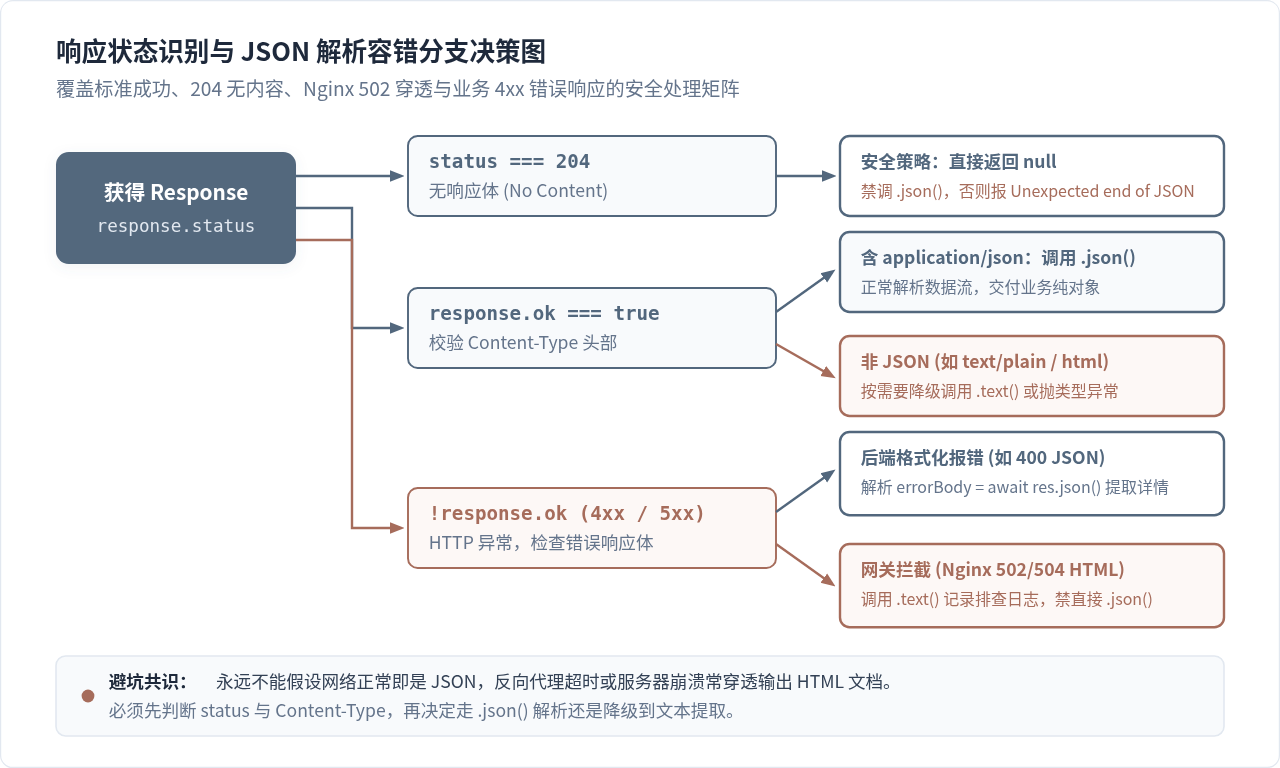
面对这些复杂的现实分支,健壮的解析策略应依据下表进行分类施策:
| 响应状态与场景 | 典型返回类型 | 直接调用 .json() 的后果 | 推荐的安全防御策略 |
|---|---|---|---|
| 200 OK 正常数据 | application/json |
成功解析并返回数据 | 校验 Content-Type 后直接 await response.json() |
| 204 No Content | 无 Body(长度为 0) | 抛出 Unexpected end of JSON |
检查 status === 204,直接 return null |
| 4xx/5xx 业务格式化报错 | application/json |
能解析出错误结构体 | 解析后抛出携带后端错误码的业务异常 |
| 网关层 502/504 崩溃 | text/html |
抛出 Unexpected token '<' |
捕获 Content-Type,降级提取 .text() 用于日志记录 |
五、工业级实践:封装高健壮性的 JSON 请求工具函数
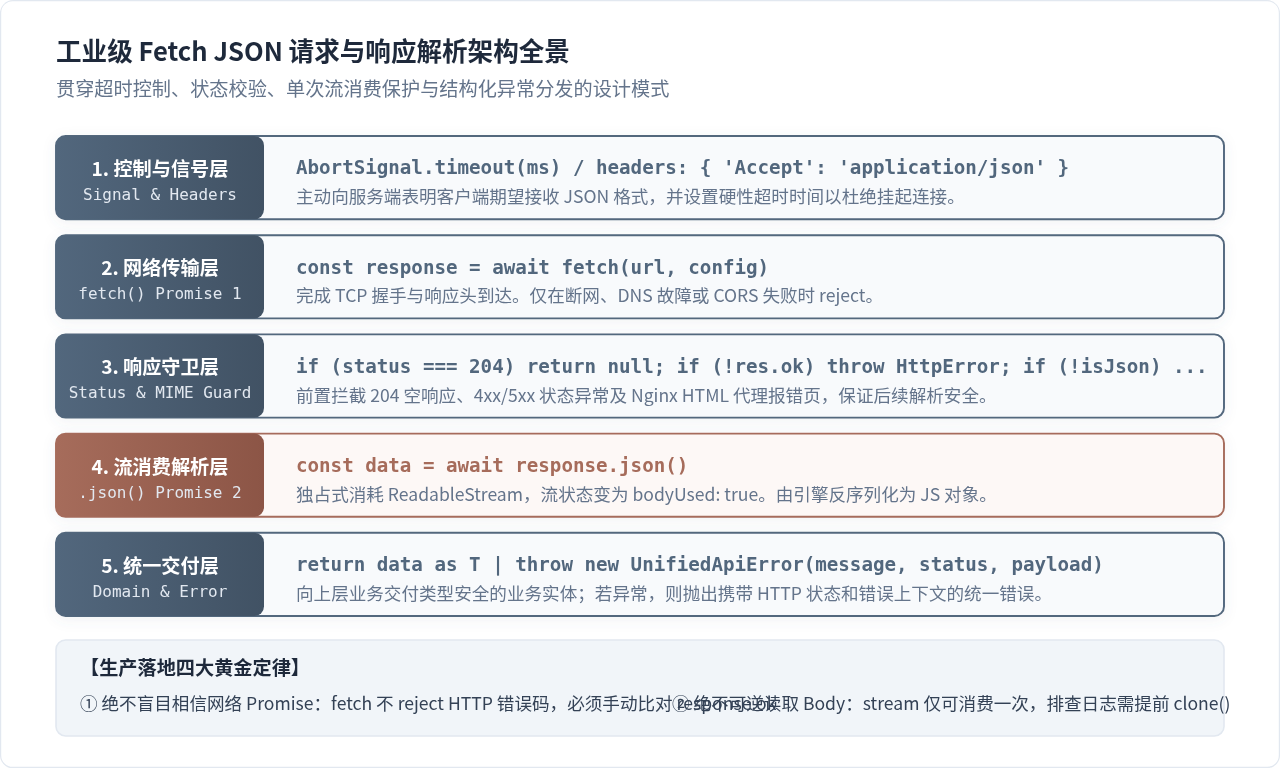
将上述所有的状态防御、超时控制、类型嗅探和安全解析整合起来,可以提炼出一个适合在生产环境中直接使用的通用 JSON 获取函数:
/**
 * 具备完整防御机制与超时控制的 JSON 请求封装函数
 * @param {string} url 请求地址
 * @param {RequestInit & { timeout?: number }} options 请求配置项
 */
async function requestJson(url, options = {}) {
  const { timeout = 8000, headers, ...restOptions } = options;

  // 1. 设置 AbortSignal 超时控制
  const controller = new AbortController();
  const timer = setTimeout(() => controller.abort(), timeout);

  try {
    const response = await fetch(url, {
      ...restOptions,
      signal: controller.signal,
      headers: {
        'Accept': 'application/json',
        ...headers
      }
    });

    // 2. 处理 204 No Content
    if (response.status === 204) {
      return null;
    }

    // 3. 嗅探内容类型
    const contentType = response.headers.get('content-type') || '';
    const isJson = contentType.includes('application/json');

    // 4. 处理非 2xx 的 HTTP 异常状态
    if (!response.ok) {
      let errorDetail;
      if (isJson) {
        errorDetail = await response.json().catch(() => (null));
      } else {
        errorDetail = await response.text().catch(() => (''));
      }

      const error = new Error(`请求接口失败: HTTP ${response.status}`);
      error.status = response.status;
      error.payload = errorDetail;
      throw error;
    }

    // 5. 成功响应但非 JSON 格式
    if (!isJson) {
      const rawText = await response.text();
      throw new TypeError(`预期 JSON 响应,但收到 ${contentType}。内容预览: ${rawText.slice(0, 100)}`);
    }

    // 6. 安全读取并解析 JSON
    return await response.json();
  } catch (err) {
    if (err.name === 'AbortError') {
      throw new Error(`网络请求超时 (${timeout}ms)`);
    }
    throw err;
  } finally {
    clearTimeout(timer);
  }
}
结语
Fetch API 的简洁性常常掩盖了其底层对现代流式通信与严格 HTTP 规范的契合。正确解析 JSON 绝不仅仅是写一行 await response.json(),而是建立在两阶段异步理解、response.ok 状态门禁、bodyUsed 单向流保护,以及对网关穿透容错等防御细节的严密把控之上。掌握这套完整的解析范式,能让前端应用在面对复杂网络环境与意外后端响应时具备极高的健壮性与可维护性。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章