
本文详细讲解JavaScript闭包的核心机制,通过多功能计数器与数据私有化工厂函数两个经典案例,深入分析词法作用域、状态隔离与封装保护的落地实现及避坑要点。

当前位置:首页 > JavaScript 函数与作用域 > 正文
JS闭包经典案例:怎么实现计数器与数据私有化
作者:函数茶馆
时间:2026-11-20
浏览:402
文章目录
JavaScript 核心原理
阅读时长:约 8 分钟
技术栈:ECMAScript / 作用域 / 内存机制
在 JavaScript 中,闭包(Closure)是指一个函数有权访问其外部词法作用域中的变量,即使该外部函数已经执行完毕并出栈。利用这一语言特性,开发者可以将变量限定在局部作用域内,仅向外部暴露受控的操作函数,从而在不依赖全局变量的前提下,实现状态的长期驻留与数据的严格私有化。本文将通过多功能计数器与数据私有化封装两个典型生产案例,层层解析闭包的运作机制与避坑准则。
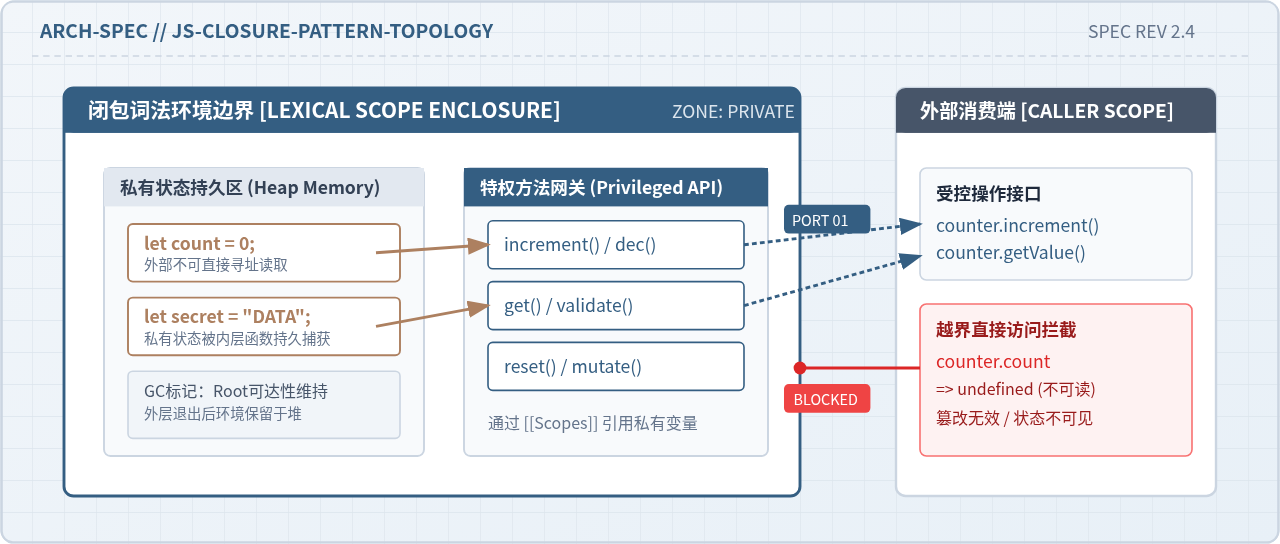
一、核心机制:闭包如何打破作用域的生命周期限制
在常规函数调用中,函数的局部变量只在执行期间存在于调用栈(Call Stack)的栈帧中。一旦函数执行完毕返回,对应的执行上下文就会出栈并被销毁,局部变量所占用的内存随即被标记回收。然而,如果在函数内部定义了子函数,并且子函数引用了外部函数的局部变量,再将这个子函数作为返回值暴露到外部,情况就会发生改变。
JavaScript 采用的是词法作用域(Lexical Scoping),函数的作用域在函数定义时就已经确定,而不是在调用时确定。每一个 JavaScript 函数对象内部都维护着一个隐式属性 [[Scopes]],它忠实记录了该函数定义时所处的词法环境链条。
当外部函数执行完毕退出栈底后,由于返回的内部函数仍然存活(被全局变量或外部对象持有),且该内部函数内部通过 [[Scopes]] 引用了外部函数的词法环境,根据 V8 等现代 JavaScript 引擎的可达性标记清除(Mark-and-Sweep)垃圾回收策略,该词法环境判定为“根节点可达对象”,因此不会被回收,而是转存保留在堆内存(Heap Memory)中。
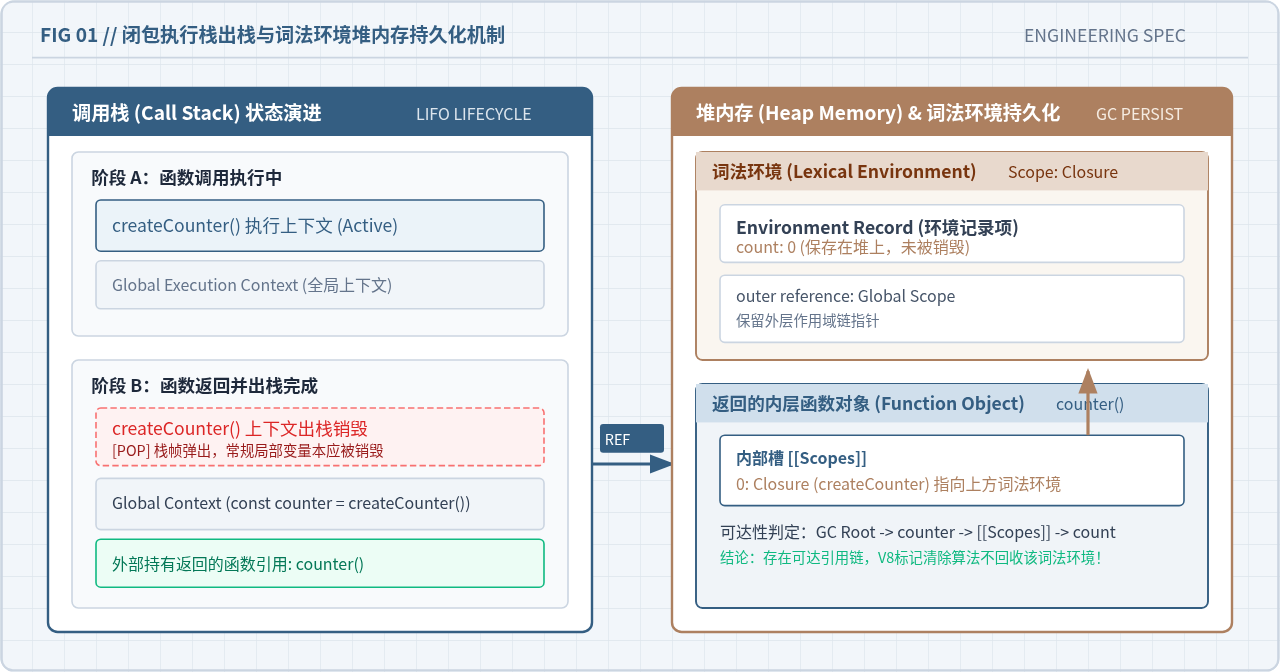
关键结论:闭包并不是复制了变量的值,而是保留了对外部词法环境的实时动态引用。只要返回的内部函数不被销毁,该词法环境中的变量就会一直驻留在堆内存中,且除了持有该闭包的特权函数外,任何外部代码都无法直接跨作用域寻址访问。
二、经典案例一:从零构建独立且多功能的状态计数器
计数器是检验作用域理解最直观的场景。如果在程序中直接使用全局变量记录计数值,虽然简单,但在多人协作或复杂应用中,全局变量极易发生命名冲突,且任何第三方脚本都可以随意篡改 count = 9999,导致业务逻辑崩溃。更重要的是,全局变量无法派生出两个相互独立的计数器实例。
1. 最简闭包计数器实现
为了解决全局污染与篡改问题,我们将计数状态封装进一个外层工厂函数中:
function createSimpleCounter() {
  // 私有变量,局限在 createSimpleCounter 的词法作用域内
  let count = 0;

  // 返回一个闭包函数,形成外部访问通道
  return function() {
    count += 1;
    return count;
  };
}

const counterA = createSimpleCounter();
console.log(counterA()); // 示例输出: 1
console.log(counterA()); // 示例输出: 2
console.log(counterA.count); // 示例输出: undefined (外部无法直接点出私有变量)
2. 多实例的物理隔离机制
闭包的一个核心价值在于多实例独立性。每当我们调用一次 createSimpleCounter(),JavaScript 运行时就会在堆内存中开辟一块全新的执行词法环境。两个实例各自持有彼此独立的堆内存空间,状态互不交叉。
const counter1 = createSimpleCounter();
const counter2 = createSimpleCounter();

console.log(counter1()); // 示例输出: 1
console.log(counter1()); // 示例输出: 2
console.log(counter2()); // 示例输出: 1 (counter2 拥有完全独立的内部 count)
3. 面向工程的完整功能计数器
在实际项目需求中,计数器往往需要自增、自减、获取当前值、重置初值以及指定变动步长。此时可以让外部函数返回一个包含多个方法的普通对象,这些方法共同“闭合”同一个词法环境:
function createCounter(initialValue = 0, defaultStep = 1) {
  // 校验入参有效性
  let count = typeof initialValue === 'number' ? initialValue : 0;
  const startVal = count;

  return {
    increment(step = defaultStep) {
      if (typeof step !== 'number') throw new TypeError('Step 必须为数值');
      count += step;
      return count;
    },
    decrement(step = defaultStep) {
      if (typeof step !== 'number') throw new TypeError('Step 必须为数值');
      count -= step;
      return count;
    },
    getValue() {
      return count;
    },
    reset() {
      count = startVal;
      return count;
    }
  };
}

// 实例应用与调用验证
const cartCounter = createCounter(10, 2);
console.log(cartCounter.increment()); // 示例输出: 12 (步长自增 2)
console.log(cartCounter.decrement(5)); // 示例输出: 7 (指定步长减 5)
console.log(cartCounter.getValue());  // 示例输出: 7
console.log(cartCounter.reset());     // 示例输出: 10 (安全重置至初值)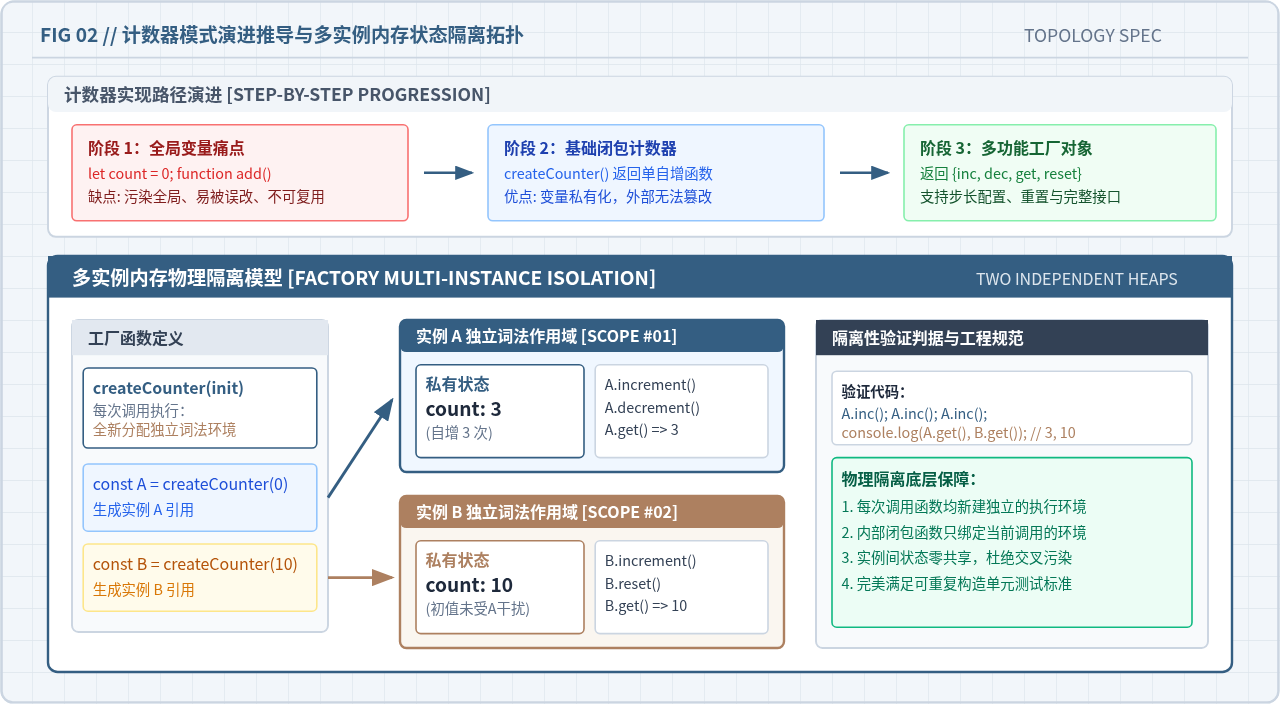
三、经典案例二:数据私有化与特权方法安全防御
面向对象设计中的一个核心原则是“封装(Encapsulation)”。在传统的 JavaScript 对象字面量或普通构造函数中,所有挂在 this 上的属性都是公开的,外部代码不仅可以任意读取,还可以直接赋值修改,甚至执行 delete 操作。
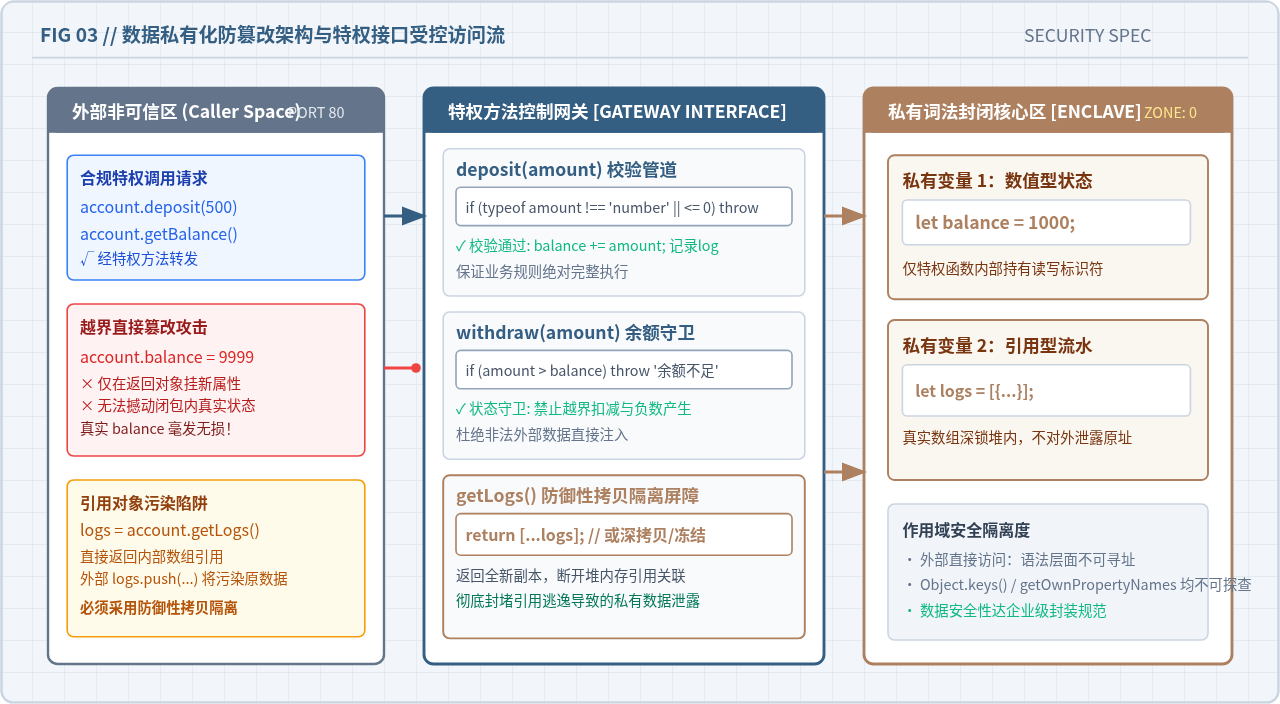
通过闭包机制,我们可以模拟严格的面向对象私有字段(Private Fields)。外部无法通过常规反射手段(如 Object.keys() 或 for...in)探知变量的存在,仅有伴随对象一同导出的特权方法(Privileged Methods)才能穿越作用域边界读写内部数据。
1. 账户资产管理器:带前置校验的私有化封装
以下代码演示了如何使用闭包构建一个资金账户管理器。账户的 balance(余额)和 logs(流水记录)受到严格封闭,只有经过业务校验的合法操作才被允许执行:
function createBankAccount(ownerName, initialDeposit = 0) {
  // 私有变量:仅在 createBankAccount 内部可见
  const owner = ownerName;
  let balance = initialDeposit > 0 ? initialDeposit : 0;
  const transactions = [
    { type: 'OPEN', amount: balance, date: new Date().toISOString() }
  ];

  // 返回公共操作接口(特权方法集合)
  return {
    getOwner() {
      return owner;
    },
    getBalance() {
      return balance;
    },
    deposit(amount) {
      if (typeof amount !== 'number' || amount <= 0) {
        throw new Error('存款金额必须是大于 0 的有效数字');
      }
      balance += amount;
      transactions.push({ type: 'DEPOSIT', amount, date: new Date().toISOString() });
      return balance;
    },
    withdraw(amount) {
      if (typeof amount !== 'number' || amount <= 0) {
        throw new Error('取款金额必须是大于 0 的有效数字');
      }
      if (amount > balance) {
        throw new Error('账户余额不足,操作已拦截');
      }
      balance -= amount;
      transactions.push({ type: 'WITHDRAW', amount, date: new Date().toISOString() });
      return balance;
    },
    getTransactionLogs() {
      // 【防御性拷贝】:坚决不能直接返回 transactions 引用
      return transactions.map(item => ({ ...item }));
    }
  };
}

// 验证安全性
const myAcc = createBankAccount('张工', 1000);
myAcc.deposit(500);
console.log(myAcc.getBalance()); // 示例输出: 1500

// 尝试外部直接篡改
myAcc.balance = 999999;
console.log(myAcc.getBalance()); // 示例输出依然是: 1500 (外部挂载的同名属性完全无法触碰闭包私有变量)
2. 致命细节:引用逃逸与防御性拷贝
在利用闭包实现数据私有化时,许多开发者容易忽略引用类型的泄漏问题。如果私有变量是一个对象或数组(如上述示例中的 transactions),在 getTransactionLogs() 中直接执行 return transactions;,外部代码拿到返回值后即可执行 myAcc.getTransactionLogs().length = 0,这将直接破坏闭包内部的真实数据。
防御准则:当闭包需要向外部导出引用类型私有数据时,必须返回深浅拷贝副本(如
structuredClone()、[...arr] 或对象展开),或者使用 Object.freeze() 冻结导出结构,彻底斩断外部调用端对内部真实堆引用的篡改途径。
四、技术对比与生产环境避坑指南
闭包提供了强大的函数式封装能力,但在复杂的实际项目中,开发者还需要权衡不同方案的特性并防范内存风险。
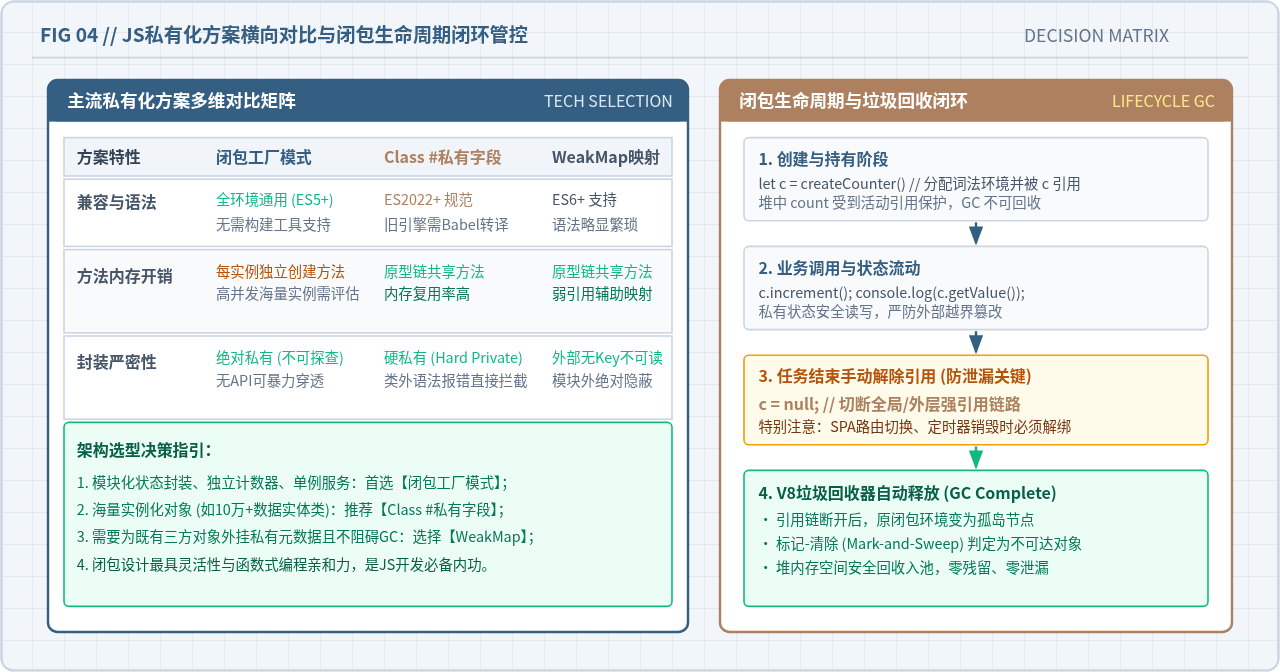
1. 闭包工厂 vs ES2022 Class #私有字段 vs WeakMap
随着 ECMAScript 规范的演进,实现私有变量不再只有闭包一种方式:
- 闭包工厂模式:兼容性最佳(支持所有浏览器与低版本 Node.js 环境),不需要
this绑定处理,天然契合函数式编程;缺点是每个实例都会在内存中新建一套独立的特权方法函数,当需要实例化数万个对象时,内存开销高于原型共享。 - ES2022 Class # 字段:现代标准硬私有化方案(如
#balance),方法定义在原型链上,多实例共享方法内存,性能优异;但在老旧运行时中需要构建工具注入 Babel polyfill 转译。 - WeakMap 模式:利用对象的弱引用键管理私有状态,适合在不侵入既有类结构或向第三方库对象挂载私有元数据的场景。
2. 内存泄漏根源与防范实践
“闭包会导致内存泄漏”是前端技术面试和日常讨论中极易被误解的论断。闭包本身不会直接导致内存泄漏,它只是让变量保持存活状态。只有当闭包持有了不再需要的对象,而外部引用链迟迟未能解除时,才构成真正的内存泄漏。
常见内存泄漏排查与防范场景包括:
- 单页应用(SPA)长驻留:在组件挂载时将闭包注册到全局事件监听器或全局 Store 中,当组件卸载后未注销监听,导致组件整个词法作用域及 DOM 引用无法被 GC 收集。解决方法是在
beforeUnmount或useEffect清理函数中显式解绑。 - 及时手动置空:当闭包包装的繁重任务(如大体积文件解析、图表渲染实例)执行完毕后,应显式将持有闭包的变量置为
null(例如counter = null),主动斩断可达性链路,促使垃圾回收器尽快释放堆内存。 - 避免全量大对象捕获:V8 会对闭包进行作用域优化,仅捕获内层函数实际引用的变量;但如果在同一词法作用域内存在多个子函数,部分引擎可能会保留整个共享环境记录。避免在闭包外层放置无用的大体积缓存数据。
五、全文总结
JavaScript 闭包并不是晦涩难懂的黑魔法,其实质是词法作用域在生命周期维度上的自然延伸。通过闭包实现状态持久化与私有化的核心逻辑可以归纳为三步:
第一步,圈定边界:通过外层函数的独立执行上下文,将需要保护的状态收拢为局部变量;
第二步,受控暴露:仅返回需要对外提供服务的内层特权函数或接口对象,阻断外部直接读写;
第三步,闭环维护:注意引用类型的防御性拷贝,并在业务生命周期终止时及时解除外部引用,让垃圾回收机制平稳运行。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章