
深入解析为什么现代前端开发中不建议在a标签的href属性中使用javascript:void(0),分析其在用户体验、无障碍访问、CSP安全拦截及SEO层面的缺陷,并提供标准的button组件与渐进增强替代方案。

当前位置:首页 > JavaScript 代码规范与重构 > 正文
为什么不建议在a标签的href中使用javascript:void(0)
作者:页面旅途
时间:2026-11-19
浏览:664
文章目录
HTML 规范
可访问性 a11y
Web 安全
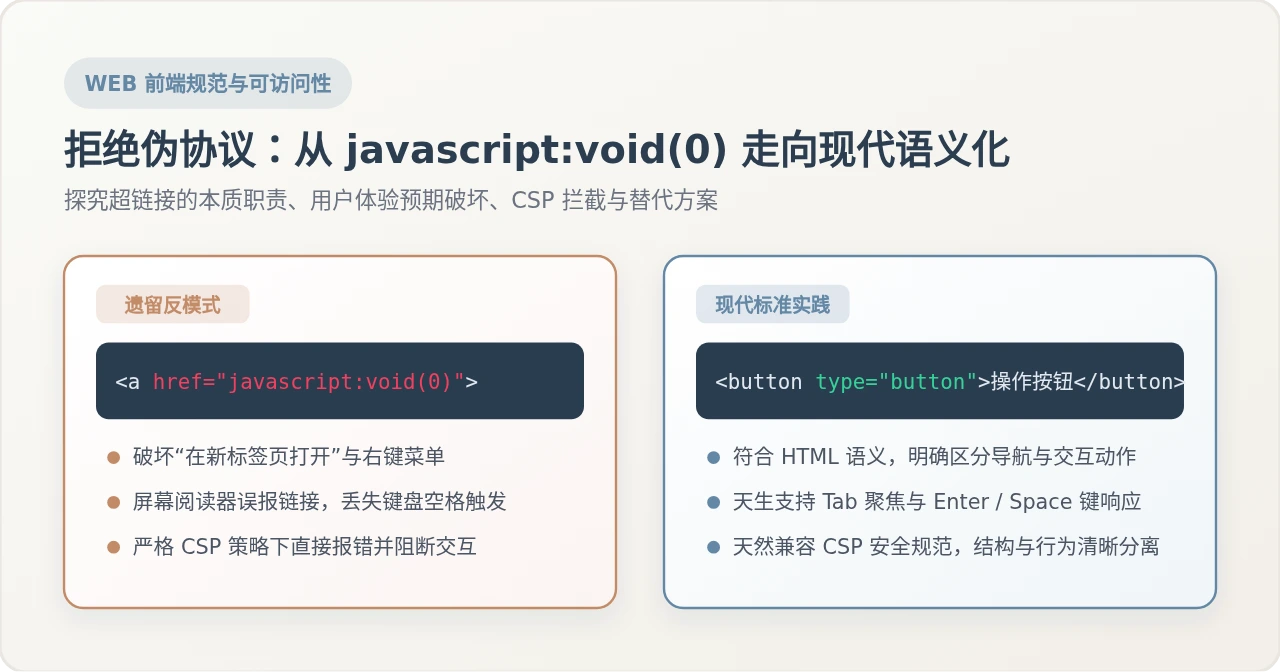
在现代 Web 开发中,不建议在
<a> 标签的 href 中使用 javascript:void(0)。这种写法违背了 HTML 语义化规范,破坏了浏览器原生导航与辅助菜单(如新标签页打开、中键点击、地址复制),剥夺了键盘无障碍访问体验,并且会在配置了严格内容安全策略(CSP)的应用中直接被拦截报错。凡是触发页面内动作的场景,均应采用 <button type="button">;若需兼顾路由跳转与异步加载,则应使用真实合法 URL 并通过事件监听进行渐进增强。
一、javascript:void(0) 的起源与历史用途
要理解为什么现在反对这种用法,需要先了解它在前端历史中所扮演的角色。
在早期的网页制作中,开发者经常需要一个看起来像超链接(带有蓝色下划线与鼠标手势指针),但点击后只触发某段 JavaScript 函数、而不离开当前页面的元素。当时常见做法有两种:
- 使用
href="#":点击后浏览器会寻找当前页面的锚点。如果未指定锚点名称,页面视口会瞬间跳动滚动到文档最顶部,改变当前滚动位置,严重干扰浏览体验。 - 直接在
href中编写 JavaScript 代码:例如href="javascript:doSomething()"。但是,JavaScript 伪协议有一个特性:如果表达式执行后返回了非undefined的值(例如字符串或布尔值),浏览器会把返回值渲染并替换掉当前页面的所有内容。
为了解决上述两个痛点,开发者引入了 JavaScript 语言中的 void 运算符。void 运算符的作用是对紧随其后的表达式求值,并始终返回 undefined。因此,javascript:void(0) 就成为了一种“只求值、不跳转、不替换文档内容、不滚动页面”的旧式补丁技巧。
二、现代前端反对使用的四大核心原因
1. 破坏浏览器原生功能与用户心智模型
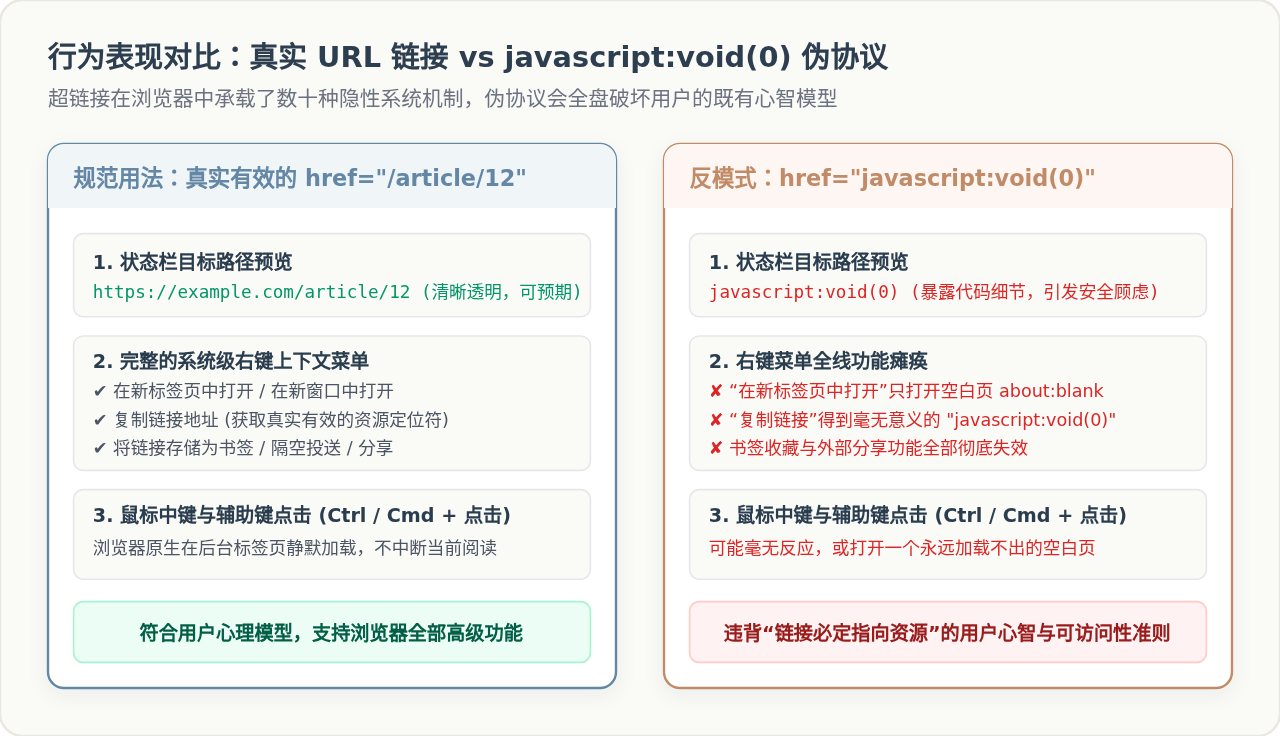
超链接(<a> 标签)是万维网的基石。在用户的长期认知中,只要悬浮或右键点击一个带下划线的文本,它就必然指向一个可被访问、复制或在后台查看的真实资源。将超链接作为动作触发器,会导致浏览器原生机制大面积瘫痪:
- 悬停状态栏反馈异常:当用户把鼠标指针悬停在链接上方时,现代浏览器左下角会显示目标地址。如果显示的是
javascript:void(0),不仅暴露了底层代码细节,还会让不熟悉技术的用户产生不安全感。 - 右键菜单功能全线失效:用户习惯右键选择“在新标签页中打开”、“在新窗口中打开”或“复制链接地址”。点击这些菜单后,用户只会得到一个完全空白的
about:blank页面,或者复制到一段毫无意义的javascript:void(0)字符。 - 鼠标中键与组合键失效:支持多标签页浏览的现代操作系统中,用户常通过鼠标中键(滚轮点击)或
Ctrl+点击(Mac 下Cmd+点击)在后台标签页预加载内容。伪协议在此类操作下通常静默失败,彻底打断用户的使用流。
2. 破坏可访问性(a11y)与键盘无障碍交互
根据 W3C WAI-ARIA 规范,HTML 元素具有明确的默认语义角色(Implicit ARIA Role):
<a href="...">的隐式角色是role="link",表明它用于从当前上下文导航至另一个资源或页面位置。<button>的隐式角色是role="button",表明它用于对当前上下文执行某项操作(如提交、展开、删除、切换视图)。
当视障用户使用屏幕阅读器(如 NVDA、VoiceOver 或 JAWS)浏览页面时,读屏软件遇到 <a> 标签会向用户播报“链接:某某内容”。用户听到播报后会下意识预期即将发生页面跳转,但点击后实际弹出了一个模态对话框,这造成了极大的心智负担与迷失感。
此外,两者的键盘事件交互行为存在原生差异:
- 具有焦点的
<button>元素,原生支持通过键盘上的 Enter 键以及 Space(空格)键触发点击事件。 - 而
<a>标签在浏览器中默认仅响应 Enter 键,空格键在超链接聚焦时默认执行的是“向下滚动页面”操作。如果开发者没有编写额外的keydown监听逻辑,习惯依靠空格键触发按钮操作的键盘用户将无法正常使用功能。
3. 现代内容安全策略(CSP)的直接拦截
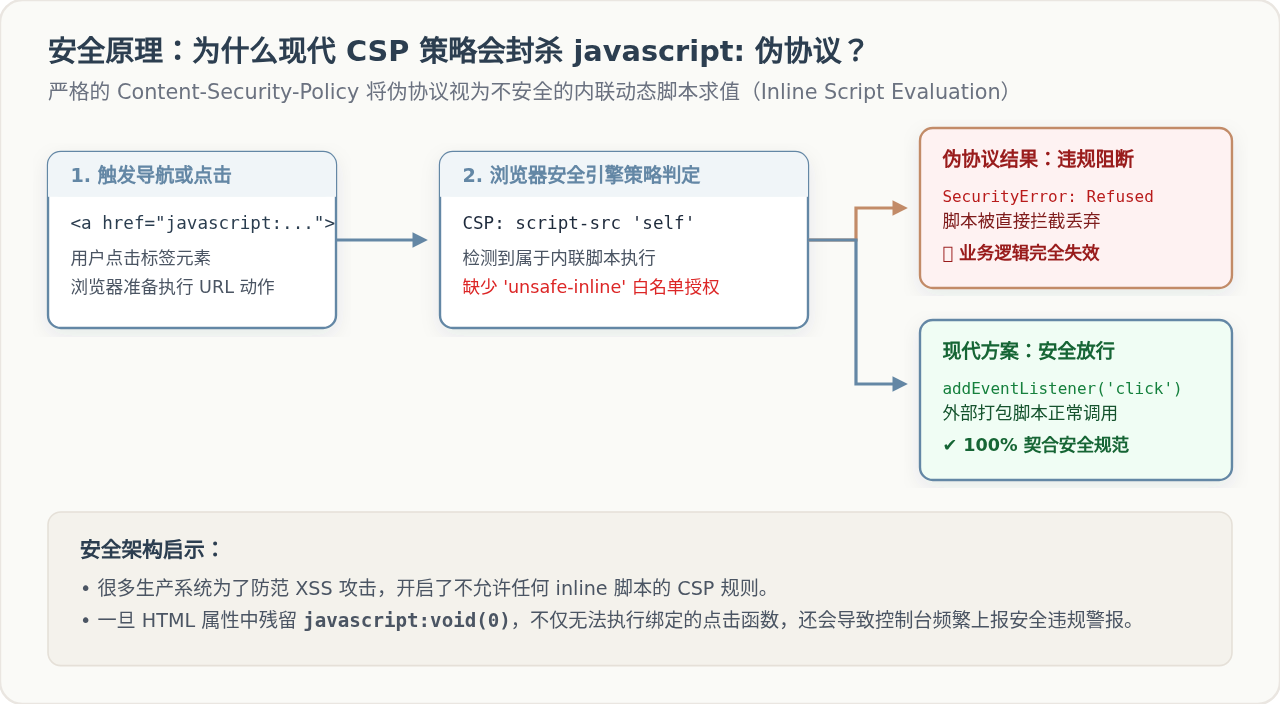
随着 Web 安全标准的提升,现代企业级网站和 Web 应用普遍部署了严格的内容安全策略(Content Security Policy, CSP)。典型的 CSP 响应头如下:
Content-Security-Policy: default-src 'self'; script-src 'self';在没有声明 'unsafe-inline' 白名单的情况下,浏览器安全引擎会将 javascript: 伪协议一律判定为内联脚本执行(Inline Script Evaluation)。这意味着:只要用户点击了包含 href="javascript:void(0)" 的标签,浏览器底层安全沙箱就会立即拦截该调用,并在开发者控制台抛出如下安全错误:
Refused to run the JavaScript URL because it violates the following Content Security Policy directive: "script-src 'self'". Either the 'unsafe-inline' keyword, a hash ('sha256-...'), or a nonce ('nonce-...') is required to enable inline execution.在严格的安全策略保护下,业务逻辑不仅无法执行,还会向监控系统产生大量的安全报警上报。
4. 违背关注点分离与爬虫友好性
将执行逻辑以字符串形式硬编码在 HTML 属性中,打破了“结构(HTML)、表现(CSS)、行为(JS)”分离的工程原则。现代前端构建工具(如 Webpack、Vite、Rollup)无法对 href 内部的脚本内容执行语法检查、静态类型推断或代码压缩。
同时,搜索引擎网络爬虫(如 Googlebot、Baiduspider)在抓取页面时,会收集页面内所有的 <a> 标签以构建站点拓扑链接网。当爬虫扫描到大量 javascript:void(0) 时,不仅无法抓取到有价值的内容,还会白白浪费站点的抓取配额(Crawl Budget),对整站 SEO 造成负面影响。
三、现代规范的替代方案与代码实现
方案一:执行界面操作时,必须使用 <button type="button">(强烈推荐)
如果元素的本质是为了触发弹窗、展开折叠面板、异步提交表单或删除条目,请直接使用 <button> 元素。为了避免按钮位于表单内时意外触发表单提交,务必显式指定 type="button"。
如果需要让按钮具有超链接的外观风格,可以通过一段简洁的 CSS 重置默认按钮样式:
/* 纯 HTML 语义化写法 */
<button type="button" class="btn-link" id="deleteBtn">删除该条目</button>

/* 按钮样式重置:具备链接外观,同时保留完全合规的无障碍交互 */
.btn-link {
  background: none;
  border: none;
  padding: 0;
  margin: 0;
  font: inherit;
  color: #6487A5;
  text-decoration: underline;
  cursor: pointer;
  display: inline;
}

.btn-link:hover {
  color: #4A6B87;
}

.btn-link:focus-visible {
  outline: 2px solid #C28B68;
  outline-offset: 2px;
}
// JavaScript 行为完全解耦
const deleteBtn = document.getElementById('deleteBtn');
deleteBtn.addEventListener('click', () => {
confirmAndDeleteItem();
});方案二:渐进增强场景下,使用真实合法 URL 并配合 preventDefault()
如果当前操作既可以在当前页通过 AJAX 异步完成,又拥有对应的实体页面(例如“查看用户详情”或“文章详情”),应该在 href 中填入真实的兜底 URL,并在 JavaScript 中拦截默认跳转行为:
<!-- 提供可降级的真实 URL -->
<a href="/user/profile?id=42" class="ajax-link" id="userProfileLink">
  查看用户资料
</a>
const link = document.getElementById('userProfileLink');
link.addEventListener('click', (event) => {
// 检查是否按下了辅助键(如 Ctrl/Cmd、Shift),如果按下则保留原生新标签打开行为
if (event.ctrlKey || event.metaKey || event.shiftKey) {
return;
}
// 阻止默认页面跳转,转为异步加载抽屉或弹层
event.preventDefault();
openProfileDrawer(42);
});这种渐进增强的设计同时满足了普通点击的顺滑体验与高级用户“在新标签页中打开”的诉求,对搜索引擎爬虫同样 100% 友好。
四、遗留项目的四步平滑重构流程
对于存量项目中充斥的 javascript:void(0),可以通过以下标准化步骤进行无痛改造:
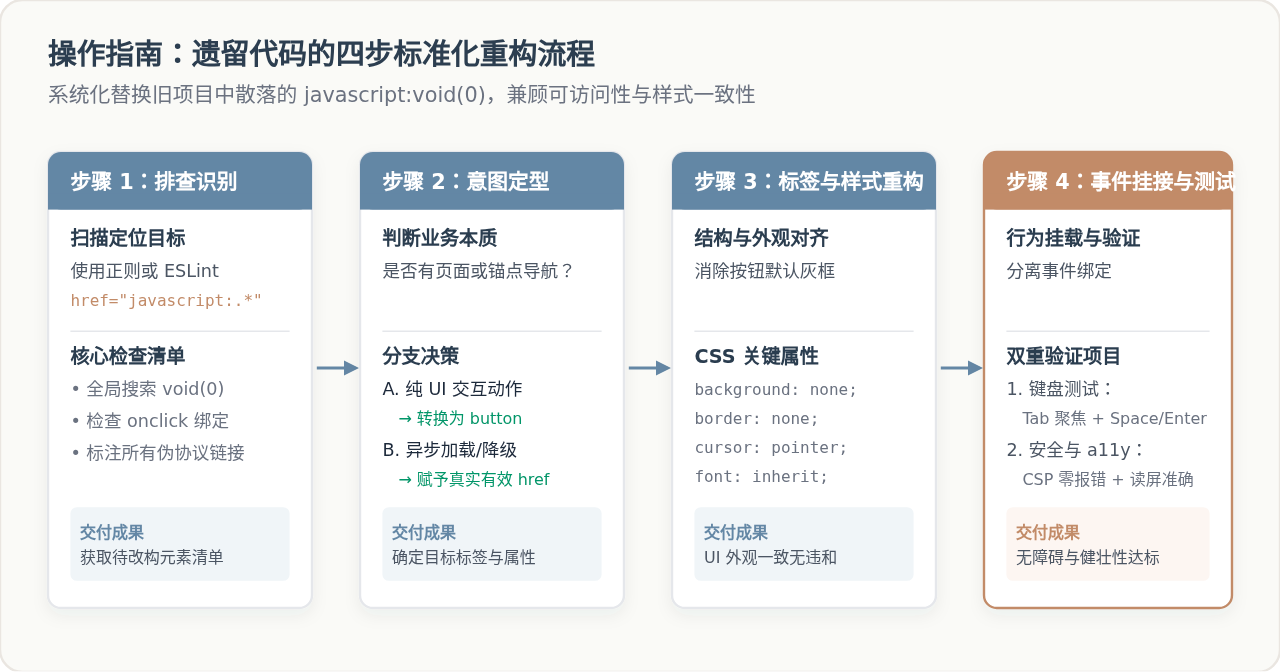
- 排查定位:在代码仓库中使用正则全局搜索
href\s*=\s*["']javascript:.*["'],或配置 ESLint 规则(如jsx-a11y/anchor-is-valid)建立存量资产清单。 - 业务属性判定:分析每个元素的行为实质。如果点击后 URL 没有变化,也没有载入新独立页面,归类为“动作组件”;如果需要跳转或可落地独立页,归类为“路由组件”。
- 标签替换与样式复用:将“动作组件”直接更改为
<button type="button">,应用类似.btn-link的基础重置样式,保证视觉还原度达到 100%。 - 绑定解耦与无障碍验收:移除内联的
onclick属性,迁移至外部模块脚本绑定。使用键盘的 Tab 与 Space 键进行焦点与触发走查,确保读屏工具播报为“按钮”。
五、组件选型决策指南与全维度总结
在日常开发评审与组件设计中,可以通过下方的判断路径与全维度对比表快速决策:
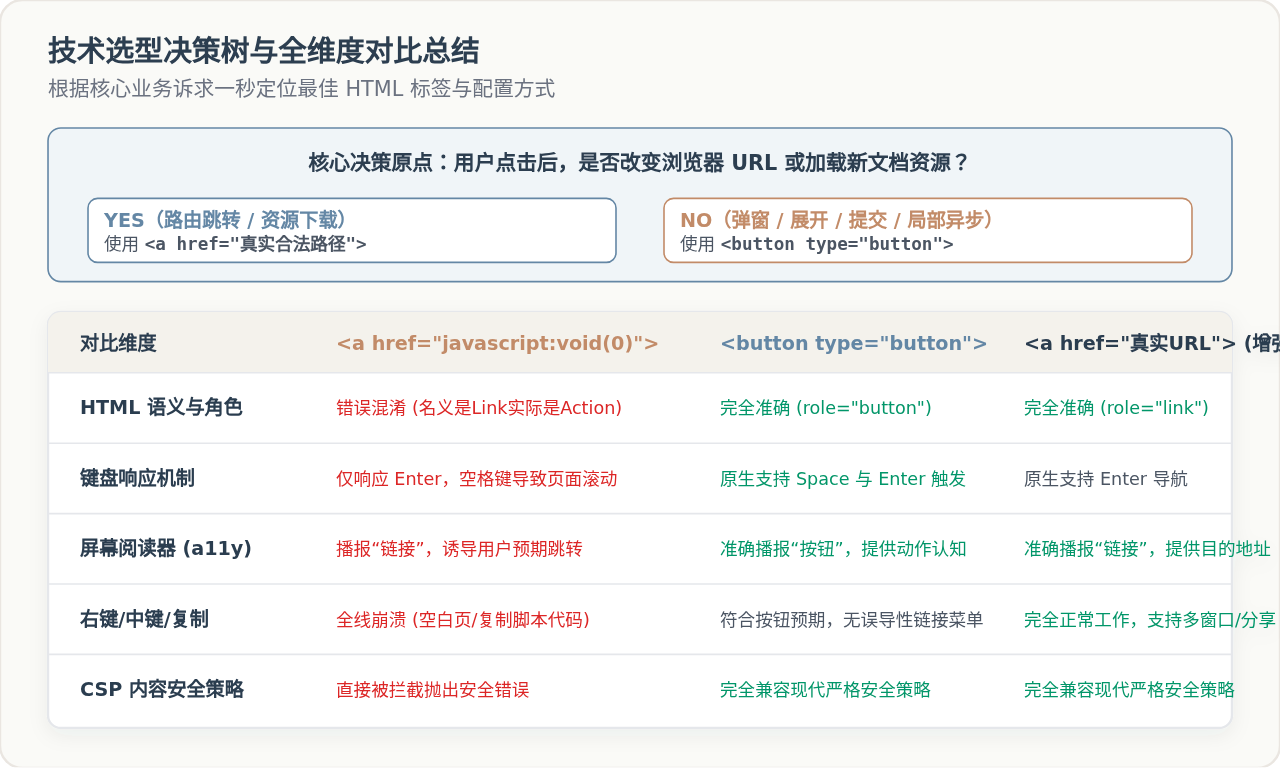
| 特性维度 | <a href="javascript:void(0)"> |
<button type="button"> |
<a href="真实URL"> (增强) |
|---|---|---|---|
| 核心语义 | 语义混淆(假超链接) | 准确(操作动作) | 准确(页面/资源导航) |
| 键盘交互支持 | 仅响应 Enter,空格键滚动页面 | 原生响应 Enter 与 Space 键 | 原生响应 Enter 键 |
| 屏幕阅读器识别 | 播报为“链接”,误导预期 | 播报为“按钮”,符合心智 | 播报为“链接”,提供真实路径 |
| 右键 / 中键菜单 | 功能全线瘫痪或产生空白页 | 作为按钮处理,不提供误导菜单 | 支持新标签/新窗口/复制地址 |
| CSP 安全策略 | 被无宽松规则的 CSP 拦截阻断 | 完全兼容标准 CSP 规范 | 完全兼容标准 CSP 规范 |
| SEO 爬虫抓取 | 爬虫忽略或浪费抓取预算 | 语义清晰,不干扰爬虫链接库 | 有效传递权重与页面关联关系 |
最佳实践总结:
把
<a> 标签留给纯粹的“目的地”,把 <button> 标签留给具体的“操作指令”。远离 javascript:void(0) 不仅是一次代码语法的规范化改造,更是构建健壮、安全、可访问的高品质 Web 应用的坚实基础。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章