

深入解析在JavaScript中使用fetch或XMLHttpRequest读取本地或远程JSON文件时报CORS跨域错误的原因,并提供启动本地静态Web服务器、配置服务端CORS响应头、工程化模块导入及离线脚本降级等实用解决方案与排查步骤。
JS读取JSON文件报CORS跨域错误怎么解决
作者:阿沐
时间:2026-11-18
浏览:151
文章目录
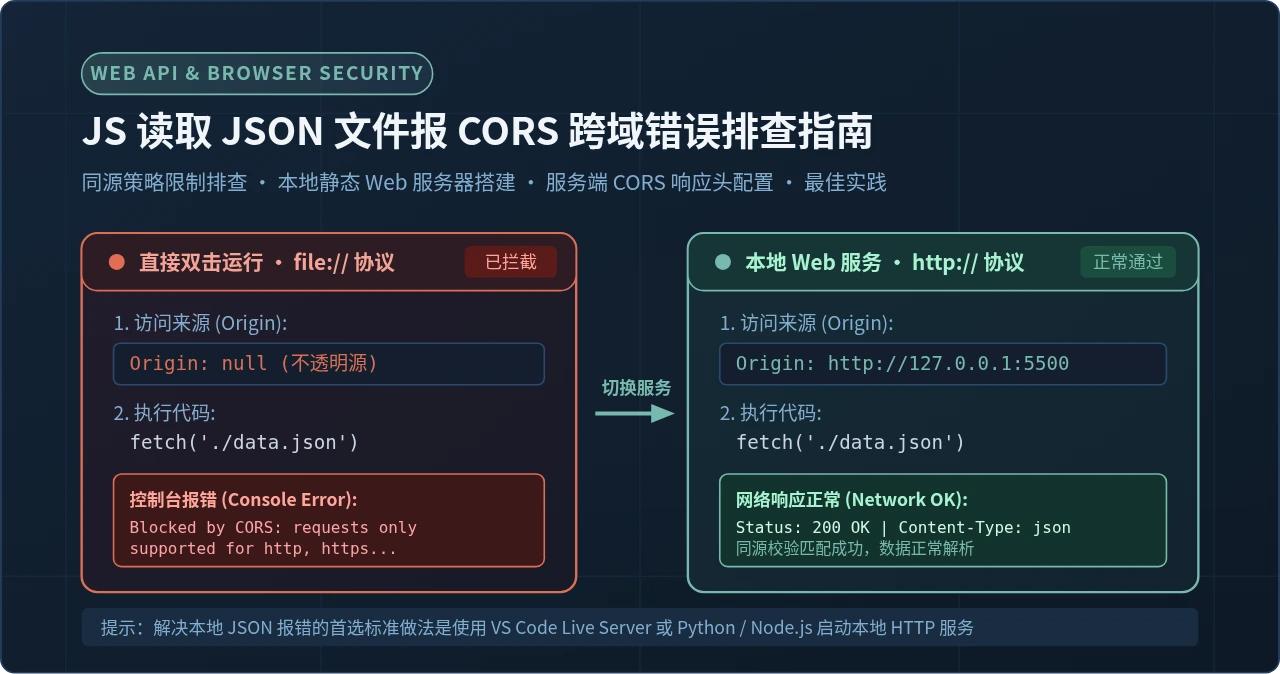
在前端静态页面开发或练习时,很多开发者会习惯在本地写一个 index.html 和一个 data.json,随后在操作系统文件管理器中直接双击 HTML 文件打开浏览器(此时地址栏以 file:/// 协议开头)。当页面中的 JavaScript 代码尝试通过 fetch('./data.json') 或 XMLHttpRequest 异步读取这个 JSON 文件时,浏览器开发者工具的控制台就会立刻弹出刺眼的红色错误:Access to script at 'file:///...' from origin 'null' has been blocked by CORS policy。
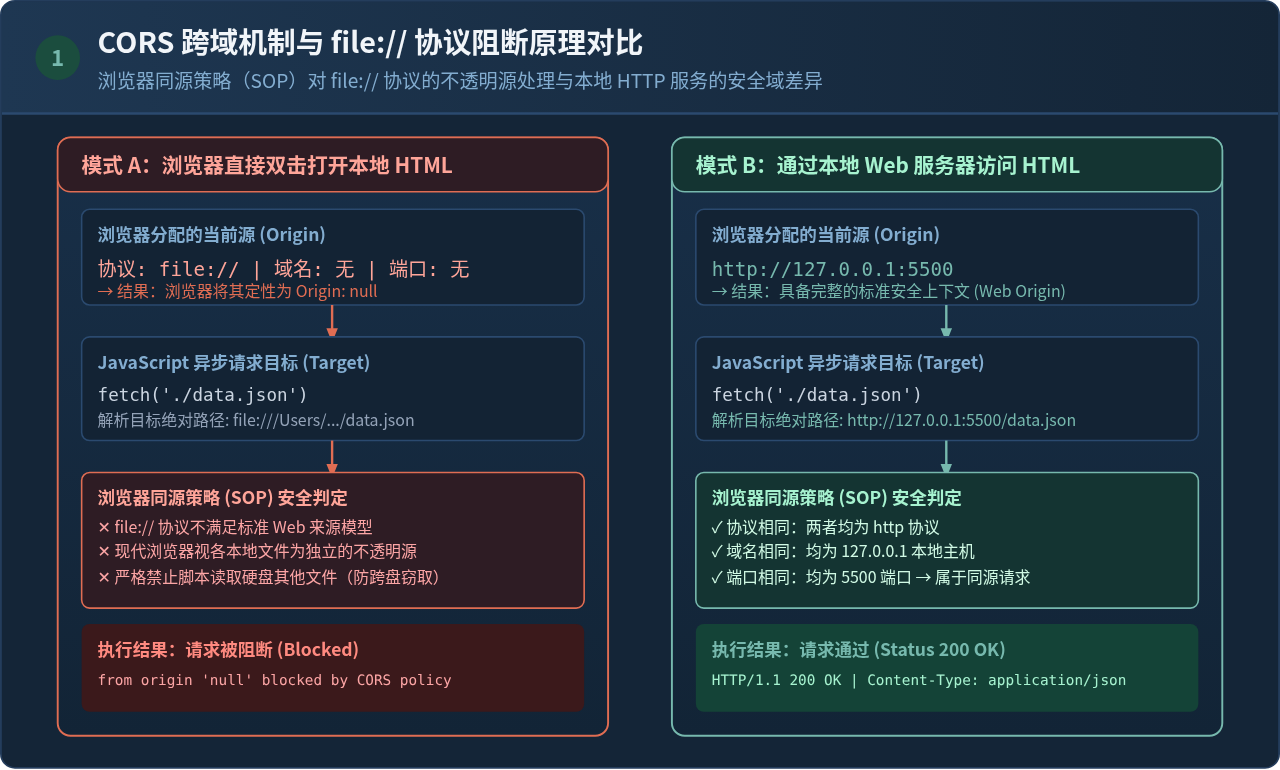
这个报错的核心原因,并不是你的 JSON 文件语法有错,也不是代码写错了相对路径,而是浏览器的同源策略(Same-Origin Policy)严格限制了 file:// 协议的资源读取权限。在 file:// 协议下,浏览器会把页面的源标记为不透明源 Origin: null,出于防止本地磁盘文件被恶意网页静默窃取的安全防护机制,现代浏览器会直接阻断所有异步发起的跨文件读取。
解决这一问题最直接、最标准的方法,是通过本地静态 Web 服务器(如 VS Code 的 Live Server 插件、Python 内置服务器或 Node.js 服务)来托管网页,将访问方式从 file:/// 改为 http://localhost 或 http://127.0.0.1。如果是请求远程服务提供的 JSON,则需要在服务端配置跨域响应头。本文将详细讲解这一报错背后的产生机制,并给出在不同业务场景下的四种实用解决方案与排查步骤。
一、错误现场复现与根本原因剖析
为了看清问题的本质,我们先还原最常见的出错场景。假设项目目录结构极其简单,只有同级目录下的两个文件:
my-project/
├── index.html
└── data.json
在 data.json 中存放了一段标准的 JSON 数据:
{
  "appName": "DocViewer",
  "version": "1.0.0",
  "status": "active"
}
在 index.html 中通过浏览器原生 fetch API 尝试读取它:
<!DOCTYPE html>
<html lang="zh-CN">
<head>
  <meta charset="UTF-8">
  <title>读取本地 JSON 示例</title>
</head>
<body>
  <h1 id="title">正在加载配置...</h1>
  <script>
    fetch('./data.json')
      .then(response => {
        if (!response.ok) {
          throw new Error('网络响应异常: ' + response.status);
        }
        return response.json();
      })
      .then(data => {
        console.log('读取到的数据:', data);
        document.getElementById('title').textContent = data.appName;
      })
      .catch(error => {
        console.error('读取 JSON 失败:', error);
      });
  </script>
</body>
</html>
直接双击 index.html 打开后,在 Chrome、Edge 或 Firefox 浏览器中按 F12 打开控制台,会看到如下完整报错:
控制台实际错误日志示例
Access to script at 'file:///Users/dev/my-project/data.json' from origin 'null' has been blocked by CORS policy: Cross origin requests are only supported for protocol schemes: http, data, isolated-app, chrome-extension, chrome, https, chrome-untrusted.
为什么浏览器会把 file:// 判定为跨域?
同源策略是现代浏览器安全体系的核心基石。根据同源策略规定,只有当两个 URL 的协议(Scheme)、域名(Host)和端口(Port)三者完全相同时,浏览器才视其为“同源”,允许脚本自由读取对方的数据资源。
当通过操作系统直接双击打开本地 HTML 文件时:
- 当前访问协议是
file://,没有服务器概念,也就没有域名和端口; - W3C 与 WHATWG 规范将
file://下的页面判定为不透明源(Opaque Origin),浏览器分配的来源标识为Origin: null; - 异步发起请求
fetch('./data.json')时,目标同样是本地磁盘路径file:///Users/dev/my-project/data.json; - 浏览器安全沙箱规定,
null源与任何资源都不具备同源关系,且 CORS 跨域资源共享机制只对http、https、data等网络协议生效,因此浏览器直接掐断了该请求。
安全防范背景
这一限制具有极其关键的安全防御意义。如果浏览器允许 file:// 协议下的网页通过 JavaScript 随意读取本地磁盘其他文件,那么一旦用户下载了一个经过伪装的恶意 HTML 文件并在本地双击打开,该页面就能在后台悄悄使用 fetch('file:///C:/Users/用户名/Documents/...') 或 fetch('file:///etc/passwd') 遍历读取用户的个人隐私、SSH 秘钥或浏览器 Cookie,并直接通过网络回传给黑客。
二、方案一:启动本地静态 Web 服务器(本地开发首选方案)
只要我们将网页的运行环境从本地文件协议 file:/// 切换为网络协议 http://,页面的当前源就会变成 http://127.0.0.1:端口 或 http://localhost:端口。此时请求同目录下的 ./data.json 时,请求目标的协议、域名与端口三者完全一致,满足同源策略,浏览器就会顺畅完成数据读取。
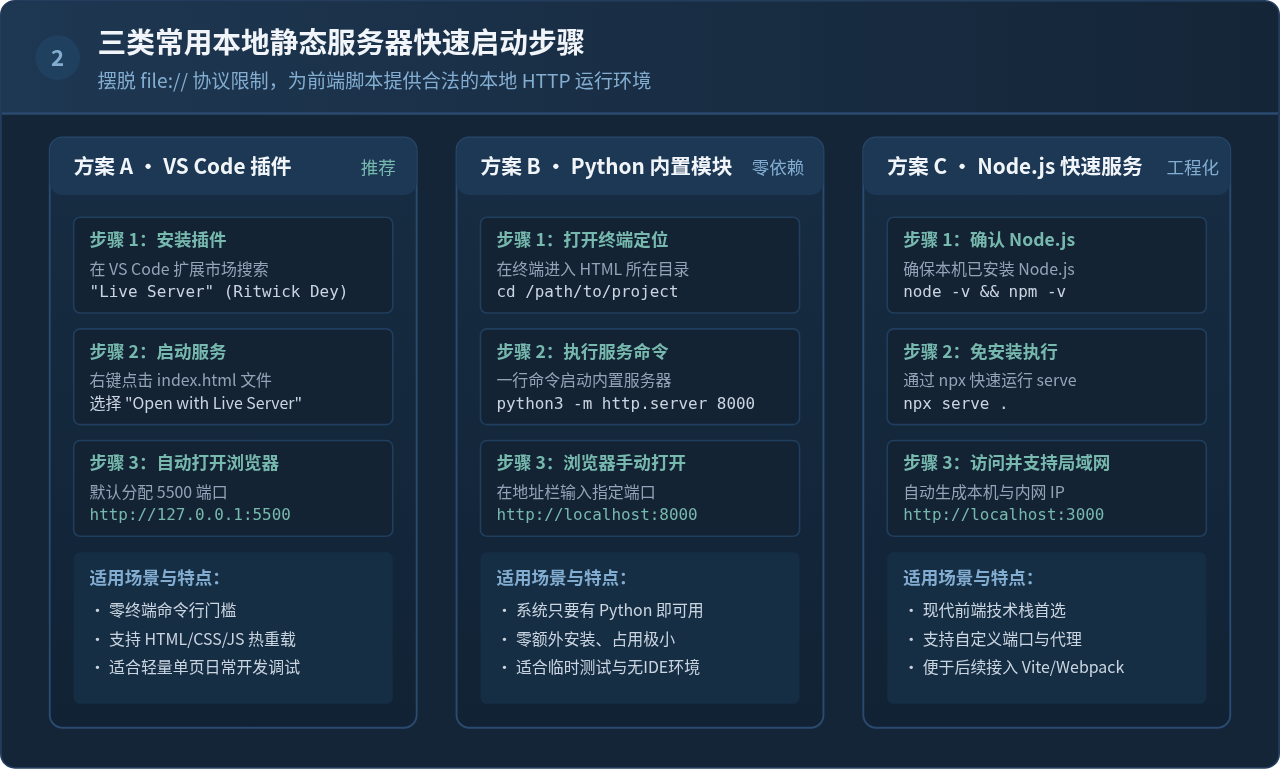
以下介绍三种最常用、最稳定的本地服务器启动方式,开发者可根据自身安装的工具自由选择:
-
使用 VS Code 插件 Live Server(推荐图形化操作)
如果你正在使用 VS Code 作为代码编辑器,这是最省心快捷的方案:
- 点击 VS Code 左侧活动栏的“扩展”(Extensions)图标,搜索
Live Server(作者为 Ritwick Dey)并点击安装; - 打开存放
index.html和data.json的项目文件夹; - 在编辑器右侧文件列表或编辑区内,右键点击
index.html,在右键菜单中选择 Open with Live Server; - 浏览器会自动弹出一个新标签页,访问地址为
http://127.0.0.1:5500/index.html。此时查看控制台,data.json已成功加载,且修改代码后页面会自动热刷新。
- 点击 VS Code 左侧活动栏的“扩展”(Extensions)图标,搜索
-
使用 Python 内置 HTTP 模块(系统自带零额外依赖)
几乎所有 macOS、Linux 以及安装了开发环境的 Windows 机器都自带 Python,无需安装任何额外包即可一行命令启动服务器:
- 打开终端(Terminal)或命令提示符(CMD / PowerShell);
- 使用
cd命令进入存放 HTML 和 JSON 文件的根目录:cd /path/to/my-project - 根据你电脑上的 Python 版本,执行以下启动命令:
# Python 3(推荐) python3 -m http.server 8000 # 如果系统中 python 指令即为 Python 3 python -m http.server 8000 - 终端会提示
Serving HTTP on 0.0.0.0 port 8000 ...; - 在浏览器中输入
http://localhost:8000/index.html即可正常访问并加载 JSON。需要停止服务时,在终端按下快捷键 Ctrl + C。
-
使用 Node.js 快速服务工具(现代前端开发者常用)
如果电脑中已安装了 Node.js 环境,可以利用
npx工具免安装直接运行轻量级静态服务器:- 在项目根目录下打开终端;
- 执行
serve或http-server命令:# 方式 1:使用 serve npx serve . # 方式 2:使用 http-server npx http-server -p 8080 - 命令行会输出可供访问的本地地址(如
http://localhost:3000)以及局域网测试地址; - 直接复制并在浏览器中打开该地址即可。
三、方案二:远程或跨服务读取 JSON 时的服务端 CORS 配置
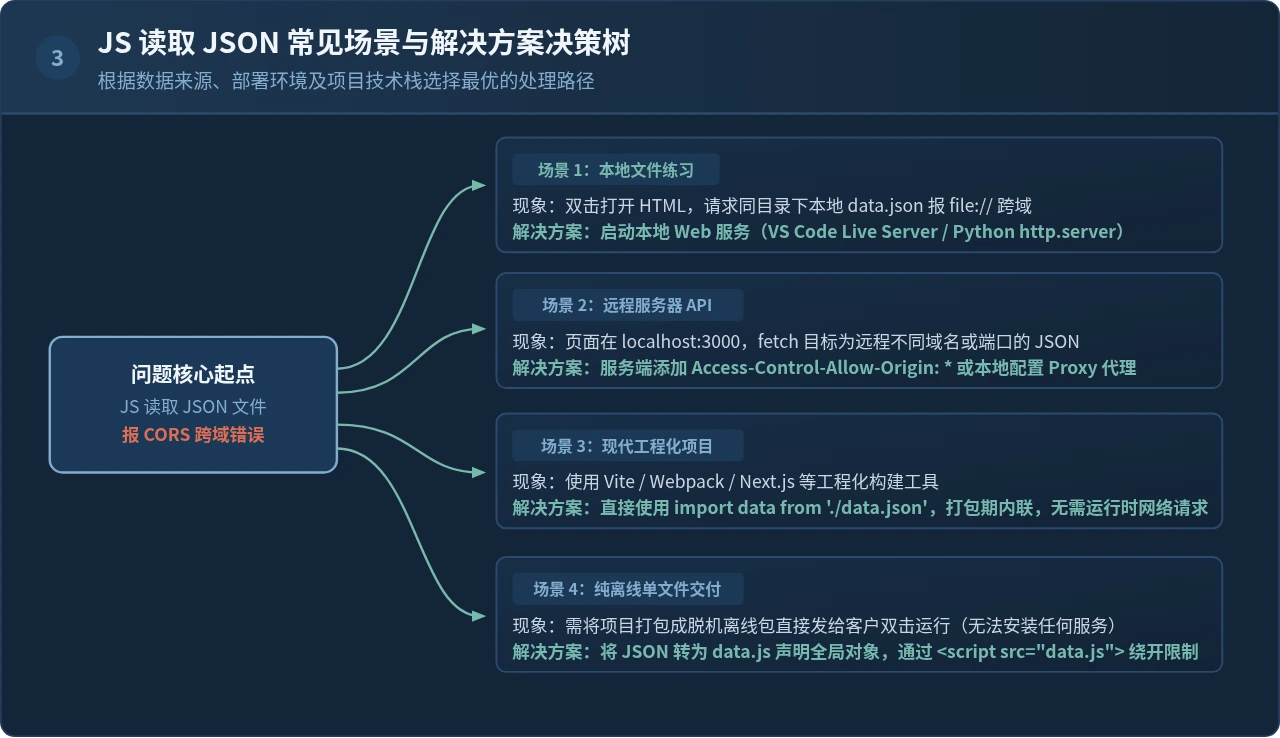
在第二种常见场景中,页面本身已经运行在 HTTP 服务下了(例如 http://localhost:3000),但代码中 fetch 的目标 JSON 文件存放在另一台远程服务器、不同的域名或者不同的端口上(例如 http://api.mysite.com/data.json 或 http://localhost:8080/data.json)。
此时因为端口或域名不同,仍然会触发浏览器的 CORS 跨域检查。与本地 file:// 协议不同的是,HTTP 协议之间的跨域是受 CORS 规范完整支持的,只需要接收请求的服务器在 HTTP 响应头中明确允许你的页面来源即可。
1. 服务端配置响应头 Access-Control-Allow-Origin
当浏览器发起跨域请求时,它会在请求头中附带 Origin: http://localhost:3000。目标服务器必须在响应报文中返回对应的跨域许可头:
核心 HTTP 响应头字段
Access-Control-Allow-Origin: *(允许所有来源访问,适用于公开公共数据);Access-Control-Allow-Origin: http://localhost:3000(指定仅允许特定源访问,更安全);Access-Control-Allow-Methods: GET, OPTIONS(明确允许的请求方式)。
根据后端服务架构不同,配置方式如下:
Nginx 静态资源服务器配置示例:
server {
    listen 80;
    server_name api.mysite.com;

    location /data.json {
        # 允许跨域来源
        add_header 'Access-Control-Allow-Origin' '*' always;
        add_header 'Access-Control-Allow-Methods' 'GET, OPTIONS' always;
        add_header 'Access-Control-Allow-Headers' 'Content-Type, Authorization' always;

        # 处理 OPTIONS 预检请求
        if ($request_method = 'OPTIONS') {
            return 204;
        }

        root /var/www/static;
    }
}
Node.js (Express) 后端服务配置示例:
const express = require('express');
const cors = require('cors');
const app = express();

// 开启全局 CORS 支持
app.use(cors());

// 或者指定具体路由和特定源
app.get('/api/data.json', (req, res) => {
  res.json({ appName: "DocViewer", version: "1.0.0" });
});

app.listen(8080, () => {
  console.log('API 服务运行在 http://localhost:8080');
});
2. 开发环境配置前端反向代理(Proxy)
在前后端分离的开发场景中,如果后端接口无法立即修改 CORS 响应头,前端可以在本地开发服务器(如 Vite 或 Webpack Dev Server)中配置代理。代理服务器运行在 Node.js 端,服务器与服务器之间的通信不存在浏览器的同源策略限制,浏览器只需向同源的开发服务器发起请求:
// vite.config.js 示例
export default {
  server: {
    proxy: {
      '/api': {
        target: 'http://api.mysite.com',
        changeOrigin: true,
        rewrite: (path) => path.replace(/^\/api/, '')
      }
    }
  }
}
配置后,前端代码只需调用 fetch('/api/data.json'),即可彻底规避跨域错误。
四、方案三:前端工程化打包与纯离线环境降级处理
除了搭建本地静态服务器与配置服务端 CORS 头外,实际项目开发中还有两类特殊需求:一类是现代前端工程化项目;另一类是需要打包为完全脱机的静态光盘/U盘课件,要求最终用户直接在桌面上双击 HTML 就能看,电脑中没有任何开发工具或本地服务器。
1. 现代工程化项目:模块化导入(推荐)
在基于 Vite、Webpack、Rollup 或 Next.js 的工程化项目中,推荐直接使用 ECMAScript 模块导入语法:
// main.js
import configData from './data.json';

console.log('数据内容:', configData);
console.log('应用名称:', configData.appName);
打包构建工具会在编译阶段直接解析该 JSON 文件,将其内容直接序列化并内联进最终打包生成的 JavaScript bundle 中,或者通过自身插件处理为受控静态资源。在页面运行时,这变成了纯粹的内存变量读取,根本不会发起任何网络请求,自然不存在跨域报错问题。
2. 纯脱机离线单页:将 JSON 改写为 JS 脚本引入(兜底方案)
如果你编写的页面需要打包成离线压缩包发给非技术用户,用户只能直接解压并双击 index.html 浏览,此时用户电脑上不可能预装 Python 或 VS Code。这种情况下,可以利用浏览器的 <script> 标签不受同源策略读取限制的特性:
原理解析
浏览器的同源策略限制的是通过脚本异步读取跨域资源的内容(如 fetch、XHR),但并不限制加载并执行跨域外部脚本、图片或样式表(如 <script src="...">、<img src="...">)。这也正是经典 JSONP 跨域技术的运作原理。
实现步骤:
- 将
data.json重命名为data.js; - 在
data.js中将数据挂载到全局变量(如window)上:// data.js window.LOCAL_DATA = { "appName": "DocViewer", "version": "1.0.0", "status": "active" }; - 在
index.html中直接通过标签同步引入:<!DOCTYPE html> <html lang="zh-CN"> <head> <meta charset="UTF-8"> <title>纯离线脱机运行示例</title> <!-- 1. 先引入数据脚本 --> <script src="./data.js"></script> </head> <body> <h1 id="title"></h1> <script> // 2. 直接访问全局变量中的数据对象 console.log('离线数据加载完成:', window.LOCAL_DATA); document.getElementById('title').textContent = window.LOCAL_DATA.appName; </script> </body> </html>
这种做法无需启动任何 HTTP 服务,即使在完全断网、双击 file:/// 协议下运行,也能在所有现代浏览器中稳定执行。
五、常见排查误区与验证四步闭环
在排查与修复该报错的过程中,很多初学者容易陷入误区,或者在搭建完服务器后依然报错。以下整理了典型误区与标准化排查验证闭环:
高频误区警示:切勿使用 --allow-file-access-from-files 作为常规方案
网上部分文章会建议在命令行中给 Chrome 快捷方式添加启动参数:
chrome.exe --allow-file-access-from-files
强烈不建议在日常开发中使用该方法。原因有两点:其一,这会彻底关闭浏览器的本地文件防护机制,让整台电脑的隐私文件暴露在恶意网页的攻击面下;其二,该配置只对你本机当前被特殊启动的特定浏览器生效,项目交付给测试、产品或其他用户时依然无法运行。遵循正规的 Web 服务标准才是根本解法。
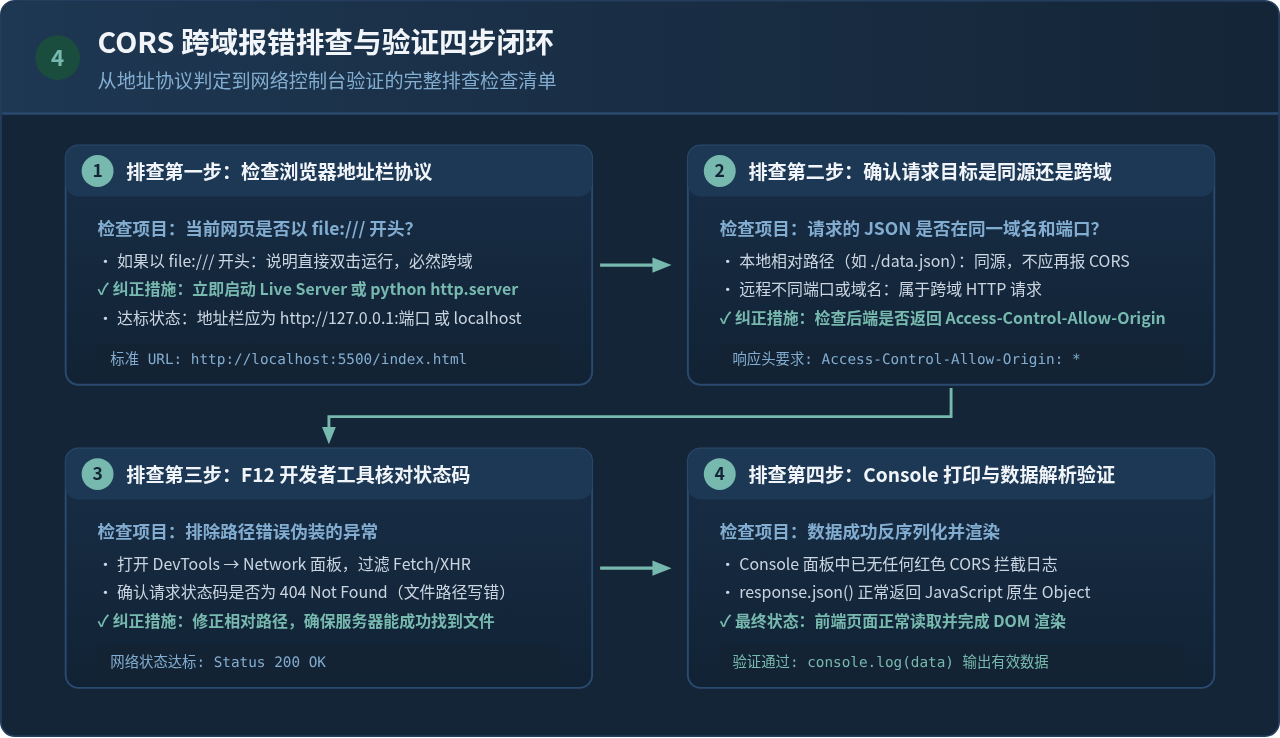
标准化排查与验证四步闭环
- 步骤一:核验地址栏协议(首要检查点)
检查当前浏览器标签页的 URL 地址。如果开头是
file:///Users/...或file:///C:/...,说明你依然是通过双击文件打开的。请确认本地 Web 服务是否成功启动,并在地址栏输入http://127.0.0.1:5500或http://localhost:8000打开页面。 - 步骤二:明确同源还是跨源目标
核对
fetch(url)中的目标地址。如果目标与当前网页的协议、域名、端口一致(例如当前是http://localhost:3000,请求的是http://localhost:3000/data.json),在 HTTP 协议下同源请求绝对不会报 CORS 错误;如果是跨端口或跨域名请求,检查目标服务返回的 Response Headers 是否包含Access-Control-Allow-Origin。 - 步骤三:在 Network 面板排查 404 伪装错误
按 F12 进入 DevTools,切换到 Network(网络) 面板,在过滤器中勾选 Fetch/XHR,刷新页面观察
data.json的请求状态:- 如果状态码是 404 Not Found:说明本地服务器运行正常,但相对路径写错了,服务器找不到该文件。检查 JSON 文件是否被放到了子目录(例如
assets/data.json)而代码里写成了fetch('./data.json'); - 如果状态码是 200 OK 但后续报错:检查
data.json文件的 JSON 格式是否合法(如末尾多逗号、单引号等导致的解析失败)。
- 如果状态码是 404 Not Found:说明本地服务器运行正常,但相对路径写错了,服务器找不到该文件。检查 JSON 文件是否被放到了子目录(例如
- 步骤四:控制台输出与 DOM 渲染最终验证
切换到 Console(控制台) 标签页,确认此前红色的
blocked by CORS policy报错已彻底消失。在代码中添加console.log('数据载入成功:', data),当控制台能完整展开原生 JavaScript 对象,且页面元素正常渲染出数据时,证明跨域问题已彻底解决。
| 场景分类 | 典型环境 | 核心报错原因 | 推荐最佳解决手段 |
|---|---|---|---|
| 本地静态开发 | file:/// 双击打开 | file:// 协议为 null 源,SOP 严格禁止跨文件异步读取 | 使用 VS Code Live Server 或 python3 -m http.server |
| 前后端分离联调 | http://localhost:3000 请求远程 API | 域名或端口不一致,服务端未配置授权头 | 服务端添加 Access-Control-Allow-Origin 或前端配置 Proxy |
| 现代工程化项目 | Vite / Webpack / Next.js | 非必须通过网络请求本地静态资源 | 使用 import data from './data.json' 编译期内联 |
| 纯离线单页分发 | U盘/光盘脱机双击运行 | 客户端无法安装任何服务器环境 | 改写为 data.js 挂载全局变量,用 <script> 标签引入 |
总结
遇到“JS读取JSON文件报CORS跨域错误”时,切勿病急乱投医去修改浏览器安全内核参数。理解现代浏览器在 file:// 协议下的安全边界,养成在本地 HTTP 服务器环境下进行前端开发的标准习惯,即可从根本上消除这一错误。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章