

详细讲解服务端如何配置CORS响应头以允许前端JavaScript跨域访问。涵盖同源策略与CORS底层机制、核心响应头说明、简单请求与OPTIONS预检处理、凭证Cookie支持以及Nginx、Node.js、Spring Boot和Python的主流配置代码与排错自查指南。
服务端怎么配置CORS头允许JS跨域访问
作者:终端旅客
时间:2026-11-18
浏览:340
文章目录
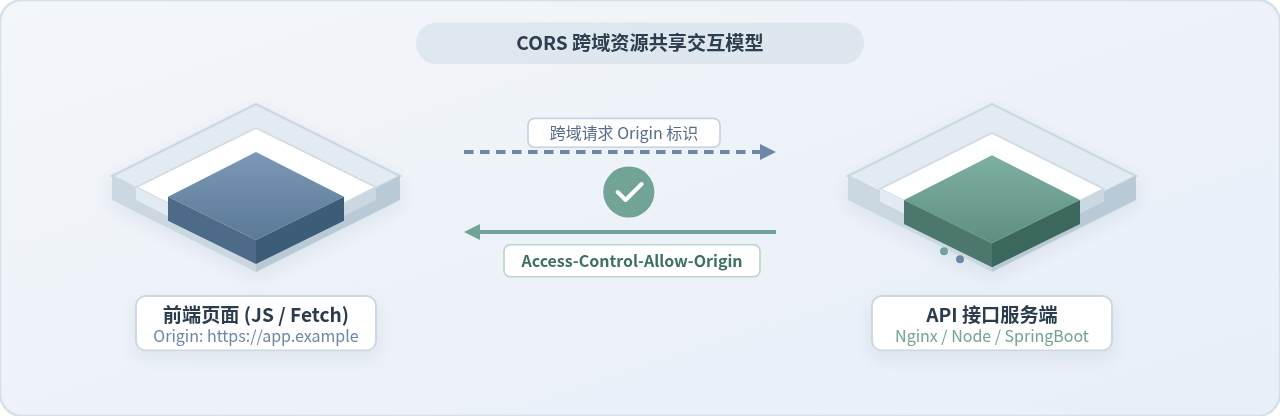
当前端 JavaScript 在浏览器中使用 fetch 或 XMLHttpRequest 向不同源(协议、域名或端口不一致)的接口发起请求时,浏览器会基于同源策略拦截响应结果,并在控制台抛出熟悉的 CORS 跨域错误。解决此问题的标准且安全的做法,并非使用各种客户端技巧绕过限制,而是由接口服务端在 HTTP 响应中显式声明一套标准的 CORS(Cross-Origin Resource Sharing,跨域资源共享)响应头。本文将详细讲解 CORS 的底层交互机制、核心响应头字段的准确定义、处理 OPTIONS 预检请求的具体步骤,以及在主流反向代理(Nginx)与后端框架(Node.js、Spring Boot、Python)中的标准配置与排查指南。
一、浏览器同源策略与 CORS 响应头的底层机制
很多开发者初遇跨域问题时,常误以为是浏览器“阻止了请求发往服务器”。实际上,在绝大多数情况下,浏览器确实完整发送了 HTTP 请求,服务器也正常执行了业务逻辑并返回了数据,但浏览器在接收到响应时,会检查响应头中是否包含当前前端源的授权标识。如果服务端没有配置相应的 CORS 响应头,浏览器会出于保护用户隐私和防御跨站脚本攻击的考虑,直接截断该响应,不允许宿主页面的 JavaScript 脚本读取数据主体。
为了让浏览器向 JavaScript 开放响应数据,服务端需要在 HTTP 响应头中携带以下一个或多个关键的 CORS 字段:
| HTTP 响应头字段 | 作用说明与典型取值 |
|---|---|
Access-Control-Allow-Origin |
告知浏览器允许访问资源的来源。可为特定域名(如 https://app.example.com)或通配符 *(允许任意源,但携带凭证时受限)。 |
Access-Control-Allow-Methods |
告知浏览器预检请求通过后,允许客户端使用的实际 HTTP 方法,如 GET, POST, PUT, DELETE, OPTIONS。 |
Access-Control-Allow-Headers |
告知浏览器预检时允许客户端携带的自定义请求头,如 Content-Type, Authorization, X-Requested-With。 |
Access-Control-Allow-Credentials |
布尔值标识(必须是小写 true),告知浏览器是否允许前端读取携带 Cookie 或 HTTP 认证信息的跨域响应。 |
Access-Control-Max-Age |
指定 OPTIONS 预检请求结果在客户端浏览器的缓存有效秒数(如 86400 表示一天),避免每个复杂请求都反复探测。 |
Access-Control-Expose-Headers |
默认情况下浏览器仅向 JS 暴露 6 个基本响应头。若需让 JS 读取自建头或 Content-Disposition,必须在此显式列出。 |
二、简单请求与 OPTIONS 预检请求的判定与处理
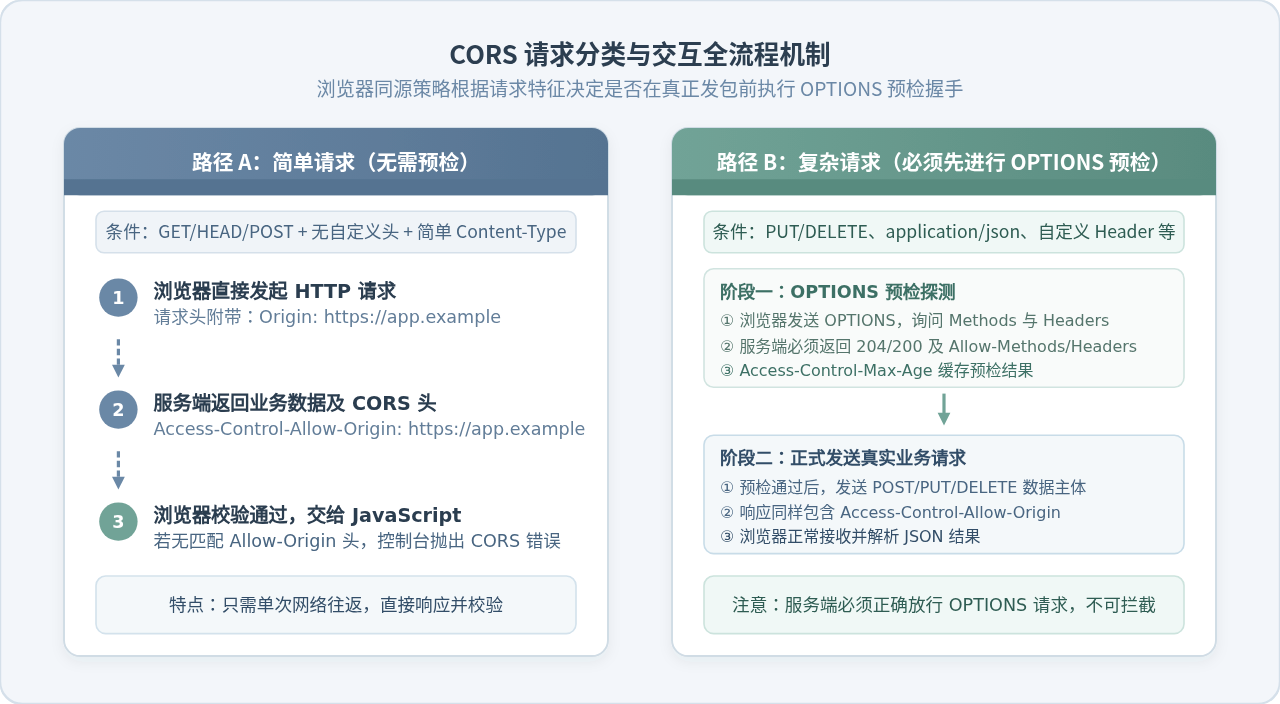
浏览器在处理跨域请求时,会根据请求的具体特征将其划分为“简单请求”与“需预检的复杂请求”。理解这一分水岭是正确配置服务端的前提。
1. 简单请求的处理
如果请求满足以下所有条件,浏览器将其视为简单请求,直接发出正式 HTTP 请求:
- 请求方法仅限于
GET、POST或HEAD; - 没有设置除
Accept、Accept-Language、Content-Language、Content-Type以外的自定义头; Content-Type的值仅限于application/x-www-form-urlencoded、multipart/form-data或text/plain。
对于简单请求,服务端只需在响应中包含与请求来源匹配的 Access-Control-Allow-Origin 即可,浏览器核验无误后便会直接将数据交给前端 JS。
2. 复杂请求与 OPTIONS 预检请求
现代前后端分离架构中,前端几乎无一例外会使用 application/json 发送数据,或者在请求头中携带 Authorization: Bearer <token>,亦或使用 PUT、DELETE 等 RESTful 方法。这些均超出了简单请求的范畴。
此时,浏览器在发送真正的业务请求前,会自动向服务端静默派发一个 HTTP OPTIONS 请求(称为预检请求 Preflight Request),以确认服务端是否同意本次跨域操作。预检请求通常包含:
Origin:当前发起请求的前端源;Access-Control-Request-Method:稍后正式请求将要使用的方法;Access-Control-Request-Headers:稍后正式请求将要额外携带的请求头。
关键要求:服务端必须专门识别
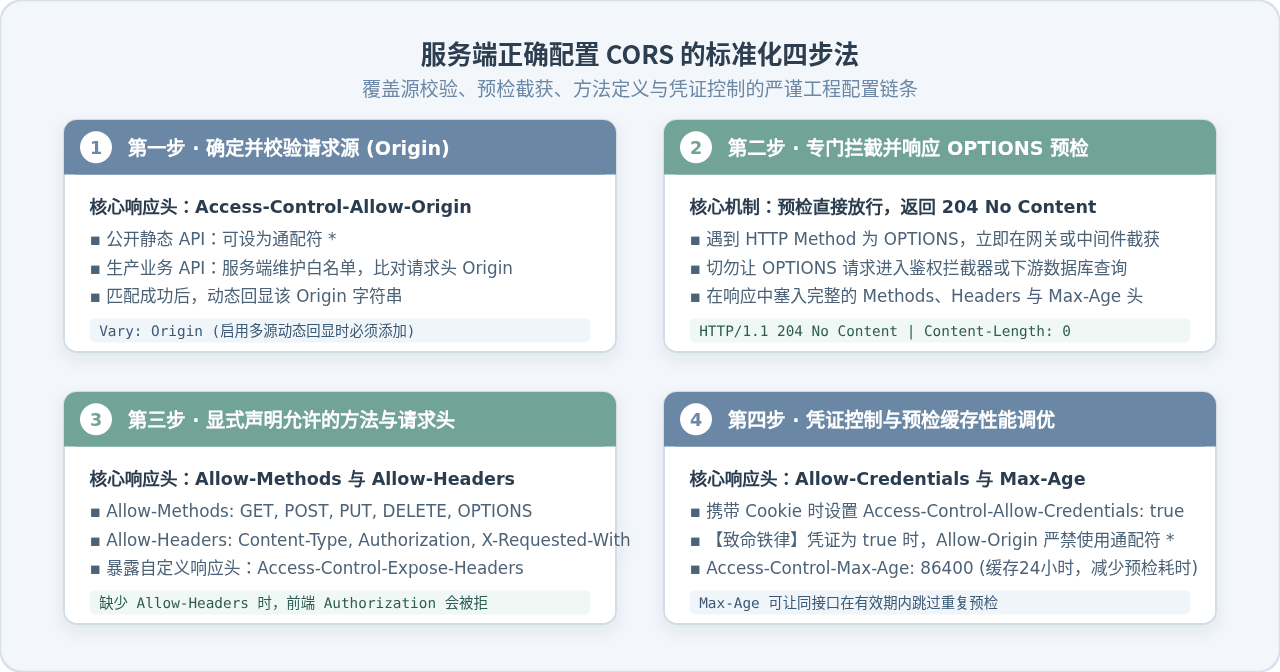
OPTIONS 方法,立即返回状态码 204 No Content(或 200 OK),且响应中包含允许的 Methods、Headers 与缓存时间。切勿将预检请求抛入业务逻辑层或鉴权拦截器中,否则无 Token 的预检请求被拦截会导致整个跨域直接失败。
三、主流服务端环境的具体配置示例
在实际生产部署中,跨域可以在外层反向代理服务器(如 Nginx)统一处理,也可以在后端业务服务中通过中间件配置。以下分别给出具体且立即可用的标准配置。
1. Nginx 反向代理配置(推荐)
在微服务或网关层统一终结跨域请求,可以最大程度减轻业务服务的重复配置负担。以下配置支持动态多源白名单校验,并高效拦截 OPTIONS 预检:
# 在 http 块中定义允许跨域的前端源白名单映射
map $http_origin $cors_origin {
    default "";
    "~^https?://(localhost|127\.0\.0\.1)(:[0-9]+)?$" "$http_origin";
    "https://app.example.com"                         "$http_origin";
    "https://admin.example.com"                       "$http_origin";
}

server {
    listen 80;
    server_name api.example.com;

    location / {
        # 若 Origin 在白名单内,动态输出 CORS 响应头
        if ($cors_origin != "") {
            add_header 'Access-Control-Allow-Origin' "$cors_origin" always;
            add_header 'Access-Control-Allow-Methods' 'GET, POST, PUT, DELETE, OPTIONS' always;
            add_header 'Access-Control-Allow-Headers' 'DNT,User-Agent,X-Requested-With,If-Modified-Since,Cache-Control,Content-Type,Range,Authorization' always;
            add_header 'Access-Control-Allow-Credentials' 'true' always;
            add_header 'Access-Control-Max-Age' 86400 always;
            add_header 'Vary' 'Origin' always;
        }

        # 对 OPTIONS 预检请求直接响应 204,不转发给后端
        if ($request_method = 'OPTIONS') {
            return 204;
        }

        proxy_pass http://backend_upstream;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
    }
}
2. Node.js (Express) 配置
在 Node.js 中,可以直接编写中间件,或者使用成熟的 cors 库:
const express = require('express');
const cors = require('cors');
const app = express();

// 定义受信任的前端源白名单
const whitelist = ['https://app.example.com', 'https://admin.example.com', 'http://localhost:3000'];

const corsOptions = {
  origin: function (origin, callback) {
    // 允许无 origin 的请求(如同源请求或服务端 curl 调用)以及白名单内的源
    if (!origin || whitelist.indexOf(origin) !== -1) {
      callback(null, true);
    } else {
      callback(new Error('CORS 策略拒绝该来源访问'));
    }
  },
  methods: ['GET', 'POST', 'PUT', 'DELETE', 'OPTIONS'],
  allowedHeaders: ['Content-Type', 'Authorization', 'X-Requested-With'],
  credentials: true,
  maxAge: 86400 // 缓存预检结果 24 小时
};

// 全局注册 CORS 中间件,自动处理 OPTIONS 预检及响应头
app.use(cors(corsOptions));

app.post('/api/user/info', (req, res) => {
  res.json({ code: 0, message: '跨域请求成功', data: { name: 'Antigravity' } });
});

app.listen(8080);
3. Java (Spring Boot) 配置
Spring Boot 提供了全局 WebMvcConfigurer 机制与基于注解的局部配置。推荐使用全局拦截配置:
package com.example.demo.config;

import org.springframework.context.annotation.Configuration;
import org.springframework.web.servlet.config.annotation.CorsRegistry;
import org.springframework.web.servlet.config.annotation.WebMvcConfigurer;

@Configuration
public class CorsConfig implements WebMvcConfigurer {

    @Override
    public void addCorsMappings(CorsRegistry registry) {
        registry.addMapping("/**")
                // Spring Boot 2.4+ 推荐使用 allowedOriginPatterns 支持通配符与特定域组合
                .allowedOriginPatterns("https://*.example.com", "http://localhost:[*]")
                .allowedMethods("GET", "POST", "PUT", "DELETE", "OPTIONS")
                .allowedHeaders("Authorization", "Content-Type", "X-Requested-With")
                .exposedHeaders("Content-Disposition")
                .allowCredentials(true)
                .maxAge(86400);
    }
}
Spring Security 注意事项:若项目中集成了 Spring Security,必须在安全过滤链中显式启用
http.cors(),并在安全拦截规则前放行所有 HttpMethod.OPTIONS 请求,否则未携带 Token 的预检请求会被当场返回 401 Unauthorized 或 403 Forbidden。
4. Python (FastAPI / Flask) 配置
以现代 Python 异步框架 FastAPI 为例,内置提供了高性能的 CORSMiddleware:
from fastapi import FastAPI
from fastapi.middleware.cors import CORSMiddleware

app = FastAPI()

origins = [
    "https://app.example.com",
    "http://localhost:5173",
]

app.add_middleware(
    CORSMiddleware,
    allow_origins=origins,
    allow_credentials=True,
    allow_methods=["GET", "POST", "PUT", "DELETE", "OPTIONS"],
    allow_headers=["Authorization", "Content-Type"],
    max_age=86400,
)

@app.get("/api/data")
async def read_data():
    return {"status": "ok", "items": [1, 2, 3]}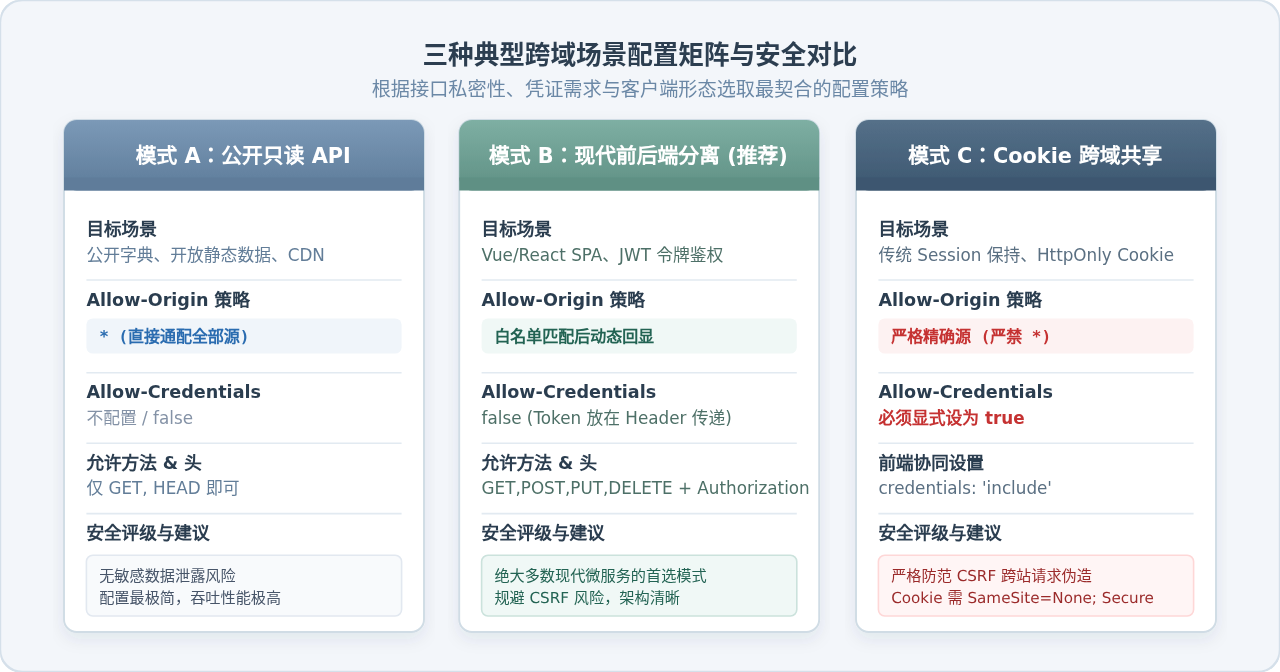
四、携带 Cookie 与认证凭据时的特殊铁律
当跨域请求需要携带用户凭据(如 HttpOnly Cookie 或 HTTP 认证头)时,前后端必须遵守 W3C CORS 规范制定的严格限制:
- 前端配置开启凭证传输:前端必须在请求中显式设置凭据模式。原生
fetch需设置credentials: 'include';Axios 需设置axios.defaults.withCredentials = true。 - 服务端响应必须显式开启:服务端必须返回
Access-Control-Allow-Credentials: true。若缺少此响应头,浏览器会扣留响应结果。 - 【致命铁律】严禁使用通配符
*:当Access-Control-Allow-Credentials设为true时,Access-Control-Allow-Origin的值绝对不能设为*!浏览器会直接将其判定为致命安全冲突并在控制台报错。服务端必须读取客户端请求头中的Origin,确认其在受信任白名单后,原样回显给Access-Control-Allow-Origin。 - Cookie 本身的跨站限制:在现代浏览器中,跨域写入或读取 Cookie 还需确保服务端下发的 Cookie 具备
SameSite=None; Secure属性,且通信必须走 HTTPS 协议。 - 暴露自定义响应头:如果后端在响应中放置了自定义头(如
X-Total-Count)或用于下载文件的Content-Disposition,必须通过Access-Control-Expose-Headers: Content-Disposition, X-Total-Count进行显式声明,否则前端 JS 通过response.headers.get(...)将无法读取。
五、跨域配置验证排查与生产建议
在调试跨域问题时,不要仅仅依靠刷新前端页面来猜测。建议使用命令行终端或浏览器开发者工具精确排查。
1. 终端命令行验证(排除前端干扰)
可以使用 curl 模拟浏览器发送预检请求,观察服务端返回的完整响应头:
# 模拟发送 OPTIONS 预检探测
curl -I -X OPTIONS https://api.example.com/api/user/info   -H "Origin: https://app.example.com"   -H "Access-Control-Request-Method: POST"   -H "Access-Control-Request-Headers: Authorization, Content-Type"
预期正常返回:
HTTP/1.1 204 No Content
Access-Control-Allow-Origin: https://app.example.com
Access-Control-Allow-Methods: GET, POST, PUT, DELETE, OPTIONS
Access-Control-Allow-Headers: Authorization, Content-Type
Access-Control-Allow-Credentials: true
Access-Control-Max-Age: 86400
Vary: Origin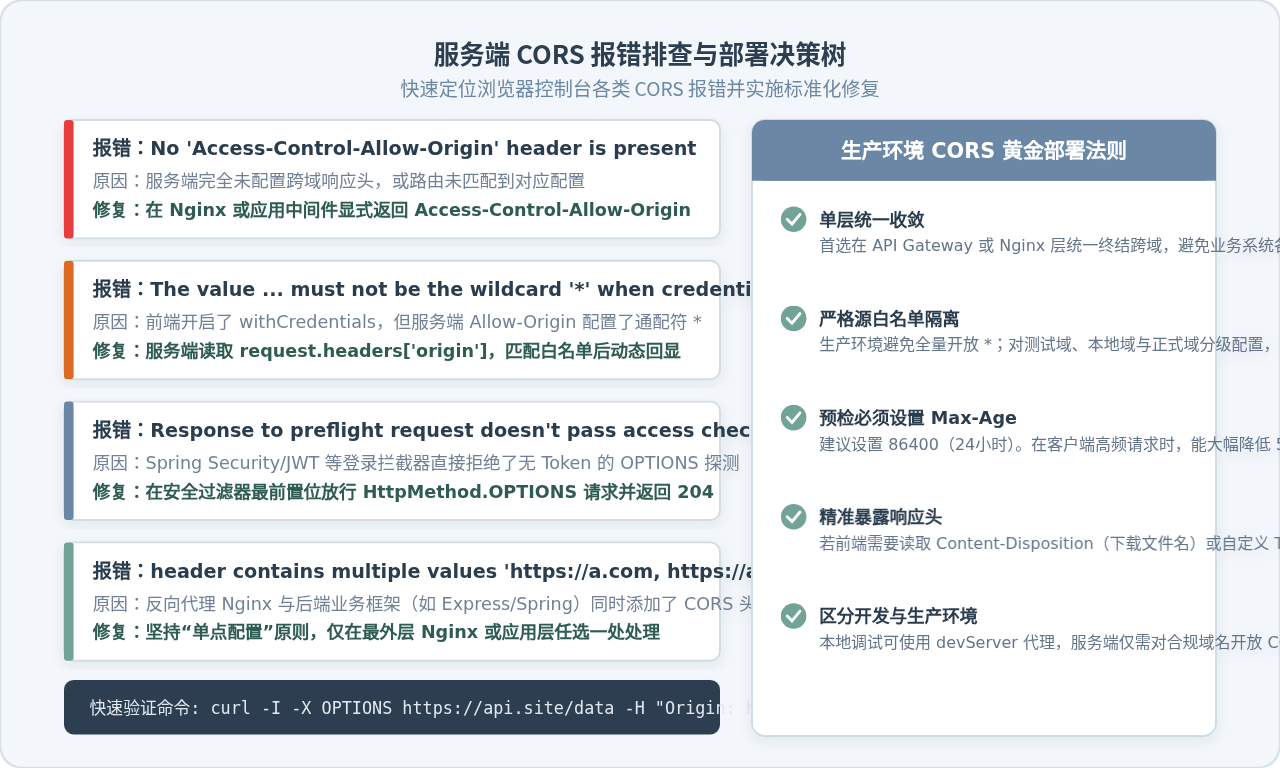
2. 常见跨域报错及精准排错清单
- 报错:The 'Access-Control-Allow-Origin' header contains multiple values 'xxx, xxx'
原因:重复配置。常见于 Nginx 反向代理配置了add_header,而后端的 Express 或 Spring Boot 同时也开启了 CORS。浏览器规范要求该响应头只能有一个值。
修复:贯彻“单点配置”原则,统一在最外层 Nginx 拦截处理,移除内层应用的 CORS 配置,或者在 Nginx 中使用proxy_hide_header Access-Control-Allow-Origin;。 - 报错:Response to preflight request doesn't pass access check: No 'Access-Control-Allow-Origin' header is present on the requested resource.
原因:预检请求失败。服务端的路由只匹配了GET/POST,未对OPTIONS编写路由,或者 OPTIONS 请求在网关处被 404/405 拦截。
修复:确保服务端对OPTIONS请求做前置短路处理,直接返回 204 状态码及 CORS 头。 - 报错:Response to preflight request doesn't pass access check: It does not have HTTP ok status (返回 401 或 403)
原因:身份认证拦截器拦截了预检请求。浏览器发送 OPTIONS 预检时是绝对不会携带Authorization凭证的。
修复:在 JWT 校验过滤器、Shiro 或 Spring Security 的最顶层添加白名单判断,遇到req.getMethod().equalsIgnoreCase("OPTIONS")时直接返回 200/204 状态并放行。
3. 生产部署建议
为确保系统兼顾开发便捷性与线上安全性,建议在生产环境中遵循以下实践:开发环境可通过 Vite 或 Webpack 的 devServer.proxy 进行本地接口代理,免去本地复杂的证书和 CORS 联调;生产环境中严禁盲目配置 Access-Control-Allow-Origin: *,务必建立白名单机制以防内网数据被第三方钓鱼页面跨域偷取;同时务必设置 Access-Control-Max-Age: 86400,使预检请求结果得以在浏览器端缓存,从而减少网络往返耗时并大幅降低网关服务器的请求压力。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章