

n8n 1.123.97更新1.x分支的undici、multer、follow-redirects等依赖;说明扫描发现口径、版本比较及适用分支,避免误作2.x降级目标。
n8n 1.123.97的安全扫描维护应怎样理解,哪些部署需要评估
作者:霁月
时间:2026-11-16
浏览:184
文章目录
判断n8n 1.123.97是否与自己的部署相关,首先要区分1.x维护分支与2.x主线。这次1.x更新调整undici、multer、follow-redirects等依赖,官方提交明确提到清理安全扫描发现,但并没有把扫描发现数定义为独立漏洞数量,也没有披露已被利用的结论。
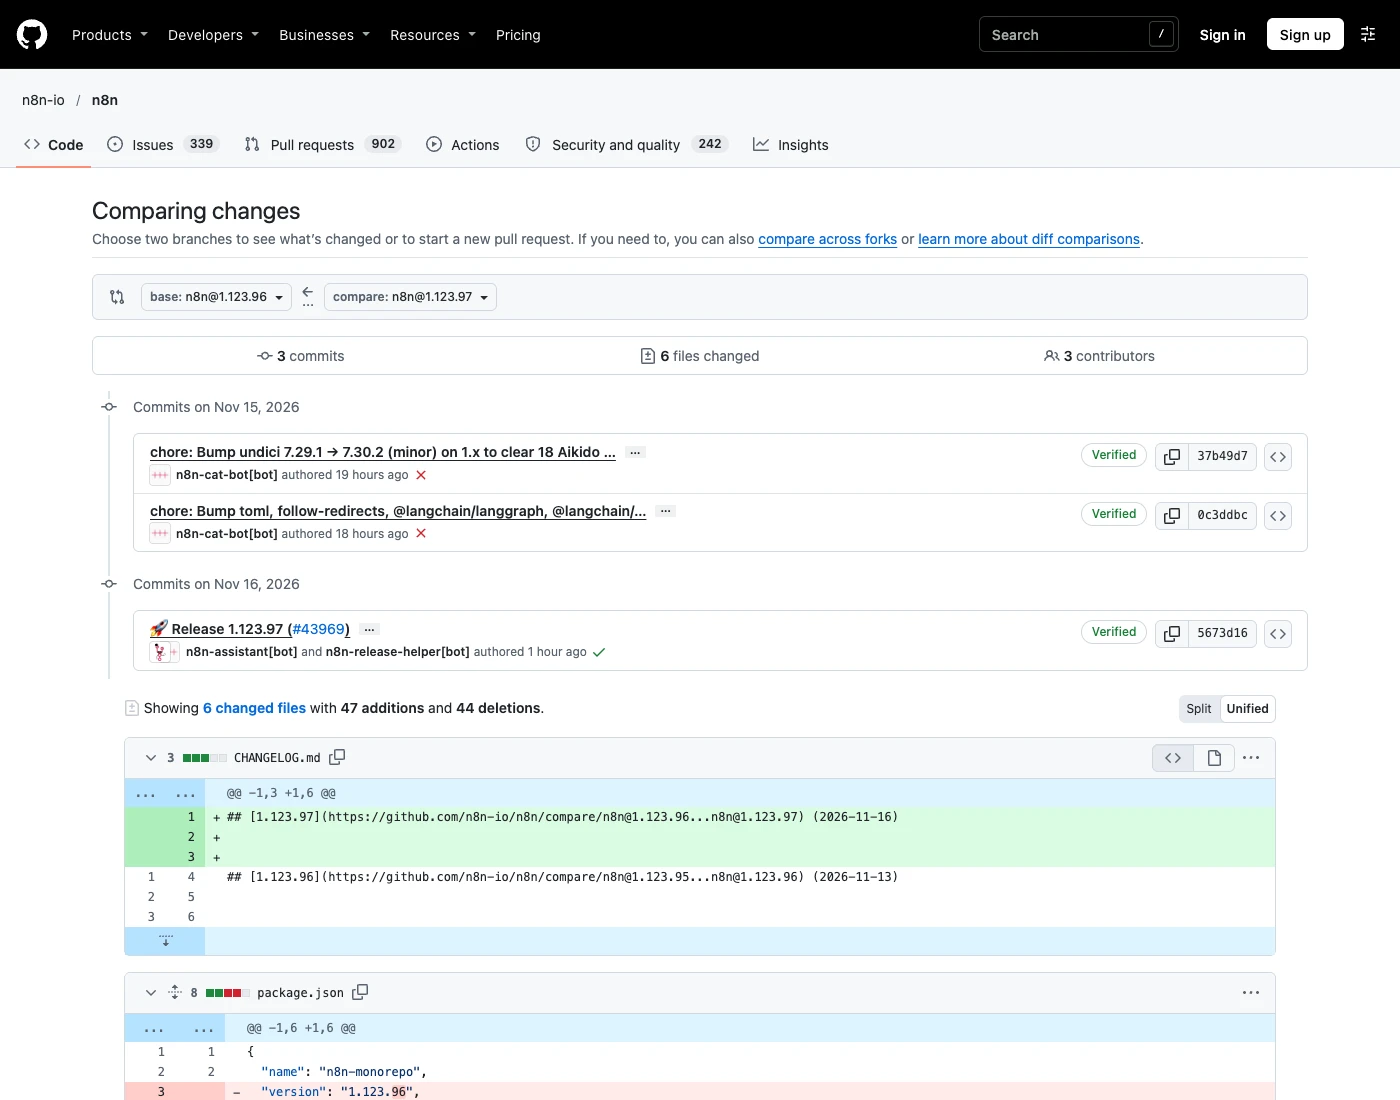
从1.123.96到1.123.97的依赖变化
这次比较包含两项依赖维护提交和一项1.123.97发布提交。根目录package.json、CLI包、基础节点包、LangChain节点包及锁文件均有变化。主要目标值如下,表中分别保留声明所在位置与版本含义,避免把根目录覆盖规则和某个包的直接依赖混成同一种配置。
| 依赖或位置 | 1.123.97中的变化 | 理解方式 |
|---|---|---|
| undici | 覆盖值7.29.1变为7.30.2;CLI声明变为^7.30.2 | 覆盖值与直接依赖范围同时调整 |
| multer | 2.3.0变为2.5.0 | 根目录覆盖配置更新 |
| follow-redirects | 覆盖值1.16.0变为1.16.2 | 原有匹配规则对应的目标值更新 |
| snowflake-sdk | 3.3.0变为3.4.0 | 基础节点包的直接依赖更新 |
另一项维护提交还涉及toml、@langchain/langgraph和@langchain/langgraph-checkpoint等依赖。不同依赖可能经过直接声明、覆盖或锁定版本进入构建,不能仅检查某一个package.json就断言完整依赖树已经符合目标;实际部署还需要结合最终安装产物与依赖锁判断。
安全扫描发现数不等于漏洞数量
两项提交说明分别提到清理18项和17项Aikido扫描发现。这个数字属于提交对扫描结果的描述,不应直接相加后写成“修复35个独立漏洞”。同一依赖或问题可能对应多项扫描记录,提交摘要没有提供逐项CVE映射、可利用条件或正在遭到攻击的证据。
能够确定的是,1.123.97确实包含以安全扫描维护为目的的依赖调整;尚不能据此推导所有旧版本、所有节点或所有部署都能被同一种方式攻击。风险评估应联系自己的分支、构建依赖和实际启用功能,避免把维护提交的目的扩大成未披露的攻击结论。
为什么要先确认部署所在分支
1.123.97属于1.x维护版本。仍使用1.x的环境可以围绕当前版本与目标版本之间的依赖变化安排评估;使用2.x的环境则应遵循所在分支的更新路径,不能因为看见1.123.97的安全维护就反向降级。不同分支的功能、配置和数据兼容条件不能互相替代。
这也意味着,版本比较中的1.123.96是本次差异核对的来源版本,不是所有用户必须先安装的中间版本。已有安装方式、部署平台与维护策略不同,实际更新路径需要由该环境适用的官方说明决定,不能用一条未经环境核对的通用安装命令替代。
如何判断维护是否真正进入部署
评估重点应落在实际运行的n8n版本、采用的分支以及构建产物包含的依赖版本。只看到仓库标签或下载过新包,不等于运行中的服务已经替换;手工改掉某个依赖声明,也不等于完整锁文件和安装结果会自动保持一致。对受维护流程约束的环境,应保留原部署资料并按既有验证流程确认关键工作流仍可运行。
1.123.97的公开版本记录没有列出新的工作流功能说明,因此不能把1.123.96的编辑器修复或其他分支的新功能移到1.123.97名下。把分支身份、实际依赖差异与部署结果分别确认,才能准确理解这次维护的作用。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章