

组织归属不等于豁免,实际强制启用Dependabot告警或企业策略限制管理员开关才是关键。本文解释配置、权限、计时、归档及Cloud与Server的范围。
GitHub强制安全配置为什么能豁免Dependabot不活跃暂停
作者:霁月
时间:2026-11-13
浏览:255
文章目录
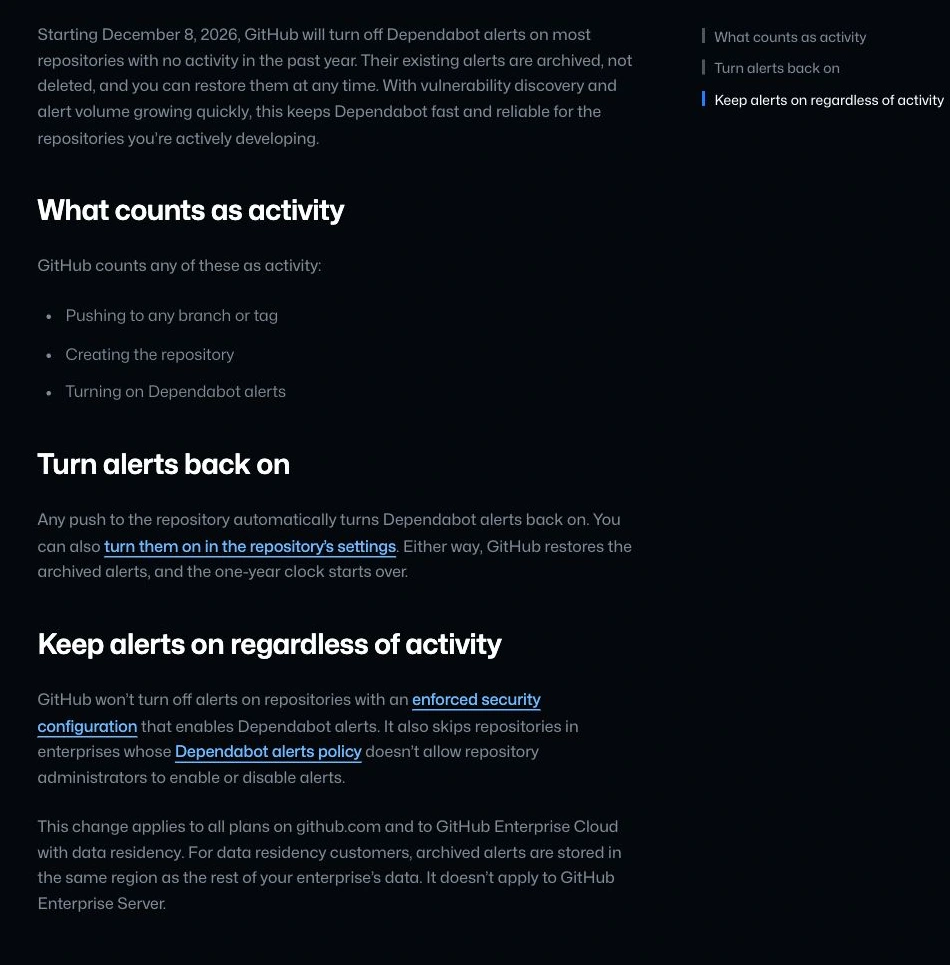
GitHub组织的强制安全配置为什么能豁免Dependabot不活跃暂停?因为2026年12月8日开始的规则明确排除两类仓库:强制安全配置已经启用Dependabot告警,或企业策略不允许仓库管理员自行开关该功能。仓库仅仅属于组织并不够,关键是实际生效的功能项、强制状态和企业权限。个人通知设置也不能替代这些条件。
组织归属、配置应用与强制执行是三层状态
一个仓库属于组织,只说明归属关系;组织创建了安全配置,也不自动证明该仓库已经应用。即使配置已应用,是否明确启用Dependabot告警、是否强制执行,仍决定它是否符合此次豁免描述。这些状态不能从一个组织名称或一份配置文件的存在直接推导。
GitHub的Enforce configuration会阻止仓库所有者改变配置中明确启用或禁用的功能;没有设定的功能不因此被强制。对于Dependabot暂停豁免,必须是强制配置启用了该告警,不能把一个仅管理其他安全功能的配置算作同等条件。
企业策略为什么是另一条豁免路径
企业的Dependabot告警策略如果不允许仓库管理员自行启用或禁用,该仓库也会跳过自动关闭规则。这与组织强制安全配置属于不同管理入口,但共同点是仓库级开关受到更高层策略控制。
因此,仓库管理员看不到可用的开关,并不能单独说明功能没有开启;它也可能反映权限受控。反过来,一个按钮可以操作,也不能证明仓库已经受到强制策略豁免。功能当前状态、谁有权改变、是否因策略免于自动关闭,应分别理解。
这项机制适合解释低频维护但仍被使用的内部仓库为什么可能持续保留告警。它并不要求为了维持状态制造无意义提交,也不能被理解为必须同时购买或开启配置中的所有其他付费安全功能。
没有豁免时,一年周期如何产生
从2026年12月8日起,多数过去一年无活动仓库会关闭Dependabot告警。GitHub列出的活动为向任意分支或标签推送、创建仓库、启用Dependabot告警,而非仅默认分支提交。默认分支长期未动并不充分证明整个仓库都没有符合定义的活动。
代码不变化也不等于风险停止变化。Dependabot依据默认分支依赖识别已知漏洞,依赖图变化和Advisory Database新增漏洞都可能产生告警;一个仍在部署的旧项目,可能受到后来披露的依赖问题影响。
恢复归档为何不能代替漏洞处置
自动关闭会把旧告警归档,不删除。暂停后的任意推送会自动重新开启,仓库设置中的手动启用也能恢复;归档告警重新出现,一年计时随之重新开始。这里改变的是告警可见和启用状态,不代表依赖已经升级或受影响路径已经修复。
“关闭告警”“归档告警”“恢复告警”与“解决漏洞”对应不同含义。不能把归档列表当作漏洞消失,也不能因为恢复后出现旧记录就认为系统重新引入了问题。漏洞处置仍取决于实际使用方式、受影响文件、严重程度及可用修复版本。
单仓库、个人批量与邮件偏好如何分工
仓库级Settings的Advanced Security提供Dependabot alerts功能管理,个人安全设置另有对现有仓库Enable all及未来新仓库默认启用范围。它们与企业强制策略不是同一个设置层级,一个仓库的决定不应被解释为账号全部仓库已改变。
邮件通知是另一项个人偏好。告警功能可以继续保留,同时调整通知类型、选择每周摘要或关闭通知;收不到邮件不能证明告警已被暂停,关闭通知也不等于组织的强制告警政策失效。
Cloud与Server为何不能混用规则
这次变化适用于github.com所有计划,也包括带数据驻留的GitHub Enterprise Cloud。对数据驻留客户,归档告警仍存放在企业其他数据所在的同一区域,归档行为并不改变数据驻留地域。
GitHub Enterprise Server不受此次变更影响。自建Server即使同样使用组织安全策略,也不能据此认定12月8日会发生相同自动暂停;同名功能不代表所有部署形态共用一个生效规则。
有豁免仍然有哪些观察盲区
Dependabot告警无法捕获所有安全问题,只有GitHub审核公告会触发相应告警,数据库接收漏洞和告警出现也可能有时间差。强制保持开启提供持续观察能力,不是“依赖已完全安全”的证明。
对于长期使用的低活动项目,功能启用、通知触达、维护负责人和漏洞处置流程分别承担作用。理解这些层次,才能解释为什么仓库可以因策略豁免持续告警,却仍需要有人评估和处理真正的依赖风险。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章