
推荐4款纯浏览器端运行、不上传任何源码数据的安全在线JavaScript格式化工具,详细对比本地AST解析与服务端中转的安全差异,并提供实操验证与选型指南。

当前位置:首页 > JavaScript 代码规范与重构 > 正文
推荐几款安全好用的在线JavaScript代码一键格式化工具
作者:百宝袋
时间:2026-11-12
浏览:646
文章目录
在排查线上报错、快速审阅压缩脚本或临时阅读零散 JS 片段时,打开重量级编辑器往往显得繁重。在线代码格式化工具能够即开即用、一键恢复代码缩进与排版,但核心隐患在于粘贴的代码可能包含业务接口、鉴权逻辑甚至敏感凭据。本文聚焦“纯浏览器端执行、零代码上传”这一安全底线,推荐 4 款合规可靠的在线 JavaScript 格式化工具,详细拆解它们各自的适用场景、关键配置以及网络安全验证方式。
一、两种在线格式化机制的关键差异与安全考量
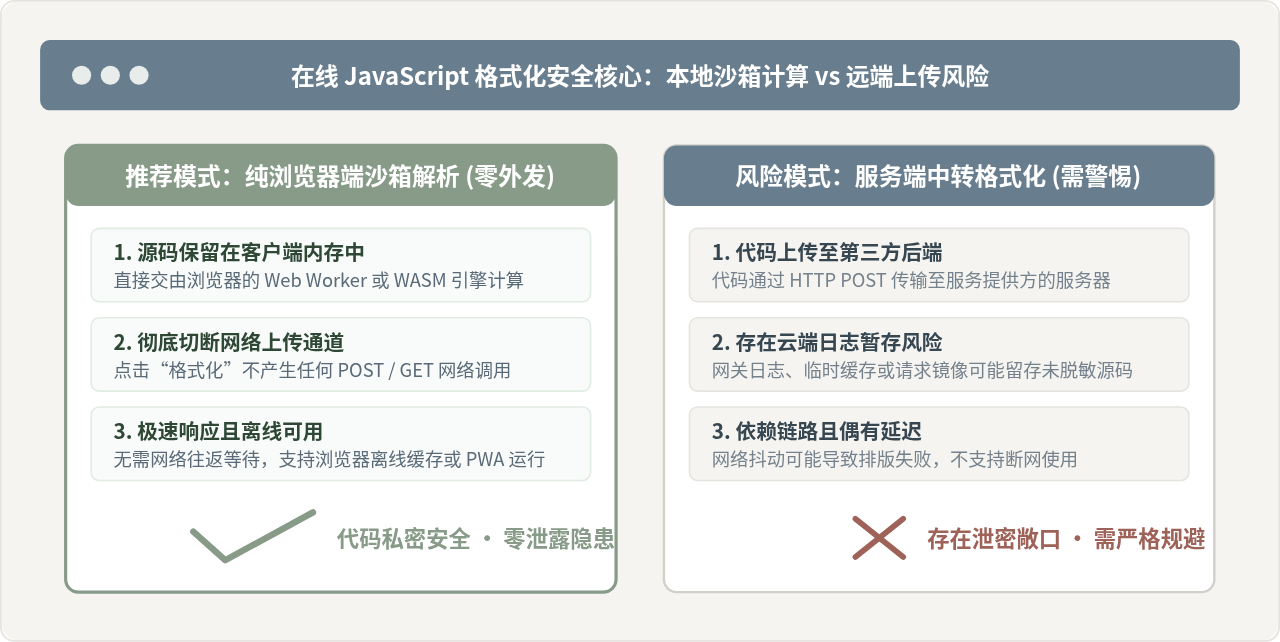
评判一款在线代码格式化工具是否好用,“排版规范与速度”固然重要,但对工程师而言,“代码资产安全性”永远排在首位。在日常使用在线工具时,底层通常存在两种截然不同的处理架构:纯客户端(Client-side)解析与服务端中转(Server-side)解析。
理解两者的底层差异,是防范源码泄漏的关键前提:
- 服务端中转机制:当用户点击“格式化”按钮时,网页通过 AJAX 或 Fetch 发起 HTTP POST 请求,将文本框中的完整 JavaScript 源码传送到远端服务器;服务器在 Node.js 或容器环境中运行解析器,完成格式化后再将结果字符串返回。这种架构不仅产生多余的网络往返耗时,更关键的是代码完全暴露给第三方服务器,极其容易被 Web 服务器反向代理日志记录,甚至被第三方数据分析平台捕获。
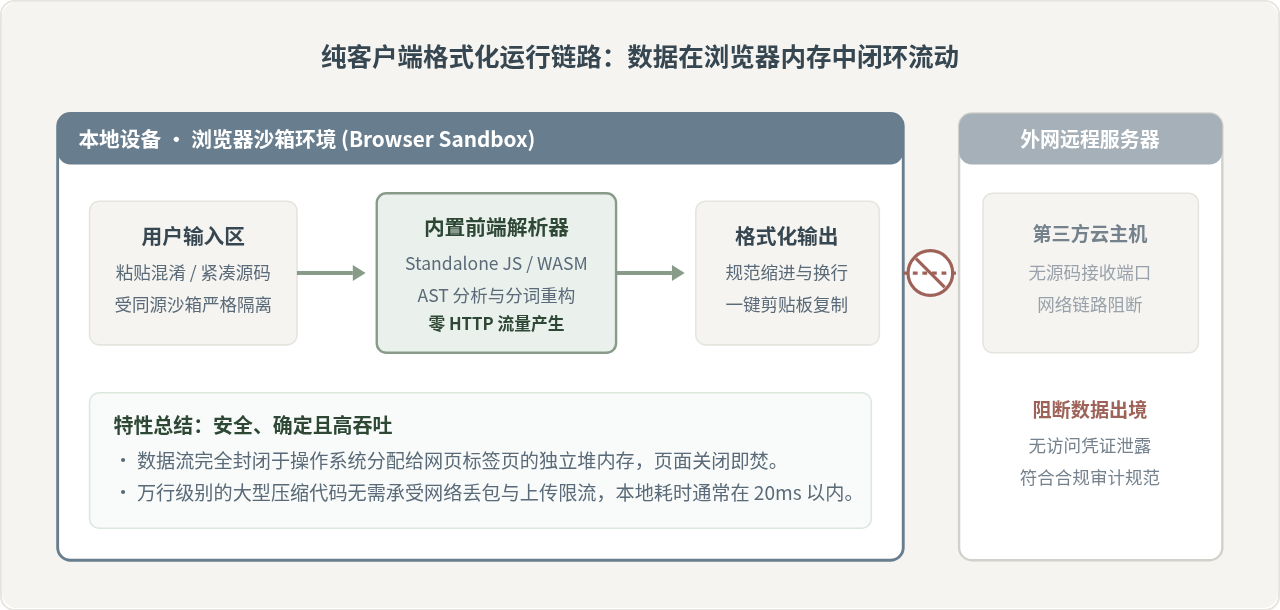
- 纯客户端解析机制:网页在初次加载时一次性下载格式化引擎库(通常打包为 Standalone JavaScript、Web Worker 脚本或 WebAssembly 模块)。当用户粘贴代码并执行格式化时,整个抽象语法树(AST)构建、符号分析与代码重排均由用户当前的浏览器 CPU 和本地内存完成,整个过程不触发任何上传请求。即便在拔掉网线的完全断网状态下,排版功能依然能够顺畅执行。
二、精选 4 款纯前端安全格式化工具深入推荐
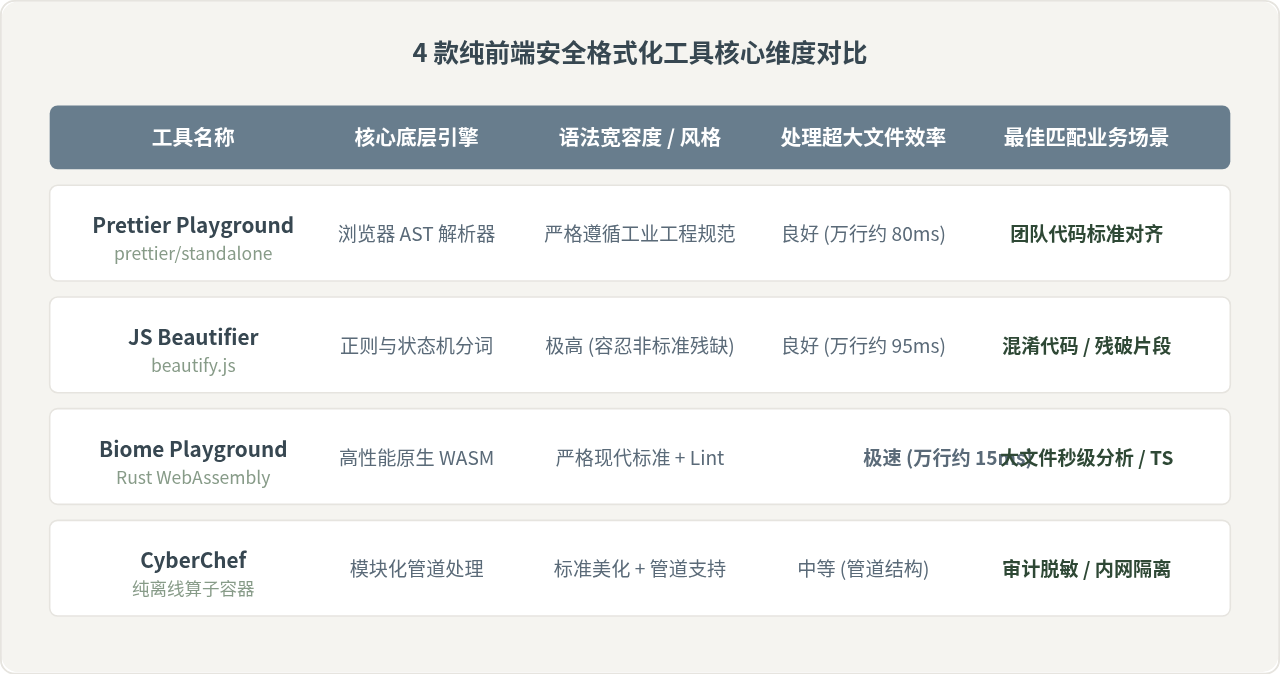
基于开源透明度、离线计算能力、语法兼容性与操作体验,以下精选 4 款各具优势的在线 JavaScript 格式化工具。读者可以根据代码规范要求及分析目标自由选择。
1. Prettier 官方 Playground (prettier.io/playground)
行业工业标准 · 规范强约束
运行机理:Prettier 是现代前端工程中最为普及的格式化工具。其官方 Playground 直接将 prettier/standalone 打包并在浏览器内加载。解析器运行时使用原生 JavaScript 构建语法树,所有代码排版均在前端线程处理。
突出优势:
- 格式与工程高度一致:采用与本地 npm 安装完全一致的打印算法,生成的代码规范、整洁,不存在工具独有的奇怪排版。
- 丰富的语言特性支持:左侧选项可直接切换 Parser(如 Babel、TypeScript、Flow),无缝格式化最新的 ECMAScript 提案语法、TS 泛型或 JSX 结构。
- 参数直观可视:可以快速开关 Print Width(行宽)、Tab Width(缩进空格数)、Semi(末尾分号)与 Single Quote(单引号)。
适用场景:适合需要将零散代码快速整理并合并到正规团队项目中的场景,能确保排版风格与大型项目严格合规。
2. JS Beautifier 在线版 (beautifier.io)
老牌经典 · 语法容错率极高
运行机理:作为前端社区历史悠久的格式化项目,beautifier.io 托管于 GitHub Pages。页面通过加载同源的 beautify.js 脚本,利用正则表达式与状态机完成快速断行与缩进补全。
突出优势:
- 对语法残缺极其包容:与基于严格 AST 语法的编译器不同,JS Beautifier 对语法不完整、混杂占位符或老旧非规范脚本依然能提供良好的排版支持,不会动辄抛出“SyntaxError”。
- 细腻的控制开关:支持深入配置花括号位置(例如紧随语句同行还是强制另起一行)、是否保留空行、解压单行数组等细节。
- 集成解压缩侦测:内置简单的
eval/packer混淆识别模块,在遇到常见轻量打包混淆脚本时能自动尝试展开。
适用场景:逆向分析、排查老旧系统遗留代码、阅读未闭合的 JS 片段或提取自 HTML 内联标签中的脚本。
3. Biome 官方 Playground (biomejs.dev/playground)
Rust WASM · 毫秒级极速渲染
运行机理:Biome(原 Rome 工具链分支)由 Rust 编写,其在线演练场通过 WebAssembly(WASM)技术将整套高性能编译器编译至浏览器端执行。
突出优势:
- 近乎瞬时的处理性能:由于基于 WASM,面对数万行级别压缩的大体积 bundle 文件,排版耗时通常只有传统 JS 解析器的数分之一,毫无卡顿感。
- 自带静态代码诊断(Linter):在完成一键缩进格式化的同时,右侧控制台会实时高亮潜在的逻辑语法错误与未定义引用,在阅读他人代码时能提供额外的排错线索。
- 现代化标准:全面支持最新的 ES2024 规范语法、类型标注以及 Decorator 提案。
适用场景:排查超大单文件脚本、分析复杂 TypeScript 模块,以及追求极致排版响应速度的开发者。
4. CyberChef (gchq.github.io/CyberChef)
离线安全工作台 · 适合脱敏与审计
运行机理:由英国政府通信总部开源的纯客户端数据处理“瑞士军刀”。在浏览器内提供几百种数据转换算子,内置独立的“JavaScript Beautify”操作模块。
突出优势:
- 绝对的安全背书与离线能力:整个应用设计之初便定位于高密级网络环境,完全不含任何跟踪代码,可完整下载单文件 HTML 到本地断网运行。
- 支持链式流水线操作:除了格式化,还可以将“Base64 解密”、“URL 解码”、“敏感字符串替换”与“代码美化”串联在同一个操作流中完成。
适用场景:涉及含潜在敏感变量的生产日志、逆向安全排查,或在内网隔离机中进行脚本解构。
三、实操流程:如何一键格式化并验证“零网络泄露”
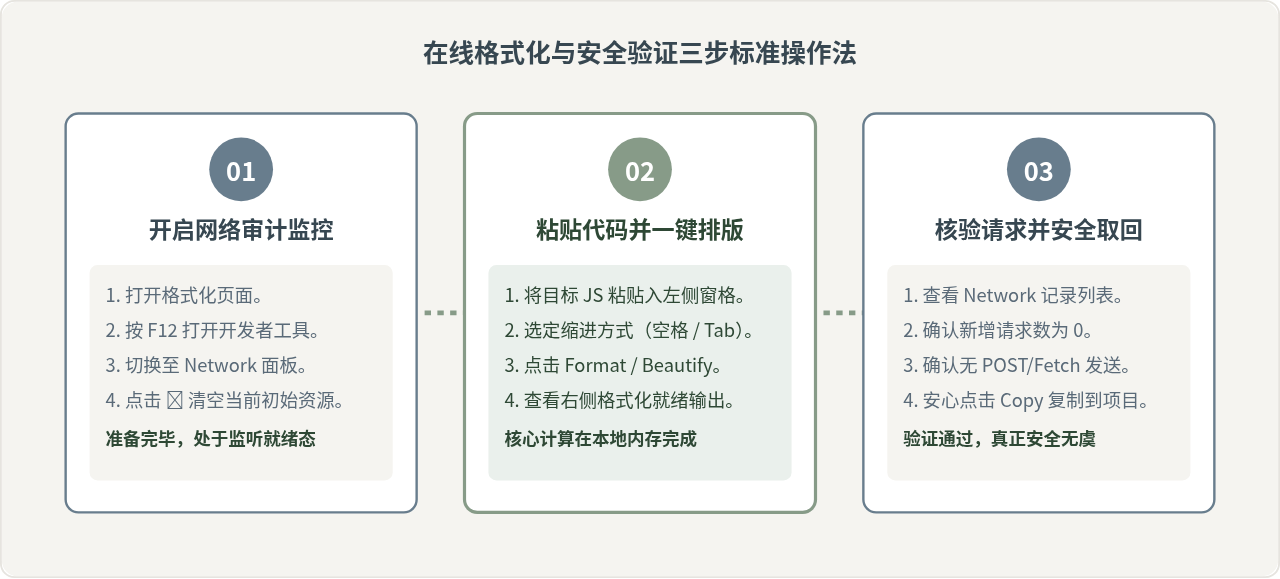
即便使用宣称安全的工具,对于涉及公司业务逻辑或用户认证流程的代码,养成主动验证工具安全性的习惯同样重要。借助主流浏览器(Chrome / Edge / Firefox)内置的开发者工具,仅需三步即可完成格式化并核验是否产生网络请求。
代码实例:压缩单行代码经过格式化后的实际效果对比
以一段线上常见的压缩 JavaScript 函数为例,原始代码挤在单行内,变量赋值与条件判断缺乏任何空格与缩进,阅读和调试极具难度:
// 格式化前的压缩源码示例 (原始单行状态)
function handleAuth(t,e){let n=null;if(t&&t.token){const r=t.token.trim();if(r.length>10){n=decodeJWT(r);if(!n.expired){return{status:200,user:n.user,role:e||"guest"}}}}return{status:401,error:"UNAUTHORIZED"}}
将上述内容放入 Prettier Playground(设置 tabWidth: 2, semi: true)或 JS Beautifier 执行一键格式化后,输出结果立即呈现层级清晰的结构:
// 一键格式化后的规范代码输出 (缩进 2 空格,标准换行)
function handleAuth(t, e) {
  let n = null;
  if (t && t.token) {
    const r = t.token.trim();
    if (r.length > 10) {
      n = decodeJWT(r);
      if (!n.expired) {
        return {
          status: 200,
          user: n.user,
          role: e || "guest",
        };
      }
    }
  }
  return {
    status: 401,
    error: "UNAUTHORIZED",
  };
}
可以看到,原本挤压在单行的对象返回字面量被规整地按行展开,分支嵌套层级一目了然,极大地降低了逻辑走查的心智负担。
安全操作特别提醒:
即便所选工具百分百运行在客户端,如果代码中硬编码了真实环境的
AccessKeySecret、数据库连接密码或私有密钥,在粘贴进浏览器之前,也应一律先将其手动替换为 "MOCK_KEY_REPLACED" 等占位符。防御性编码意识可以彻底消除任何由于误操作或恶意浏览器插件注入导致的数据失窃风险。
四、在线格式化选型决策与使用总结
在实际工作中,可以根据手头任务的具体属性快速做出工具选型:
- 如果是日常规范代码梳理:优先选择 Prettier Playground。它的打印规则经过全球前端社区的广泛检验,直接复制出来的代码几乎无需再进行二次微调,可以直接放进项目的 Pull Request 中。
- 如果是排查反混淆、老旧库或残缺代码:建议使用 JS Beautifier。它不会因为偶尔的语法缺失阻断格式化进程,且对花括号换行方式提供了最细腻的手工调节维度。
- 如果需要排查体积超过 5MB 的大文件或 TypeScript 文件:首选 Biome Playground。Rust WASM 带来的并发处理能力能在瞬间完成巨量代码排版,避免网页标签页卡死崩溃。
- 如果处于内网、涉密系统或需要做数据预处理:建议在内网部署单文件的 CyberChef。不仅具备断网可用的天然安全性,更能配合解码算子一站式完成复杂的数据还原。
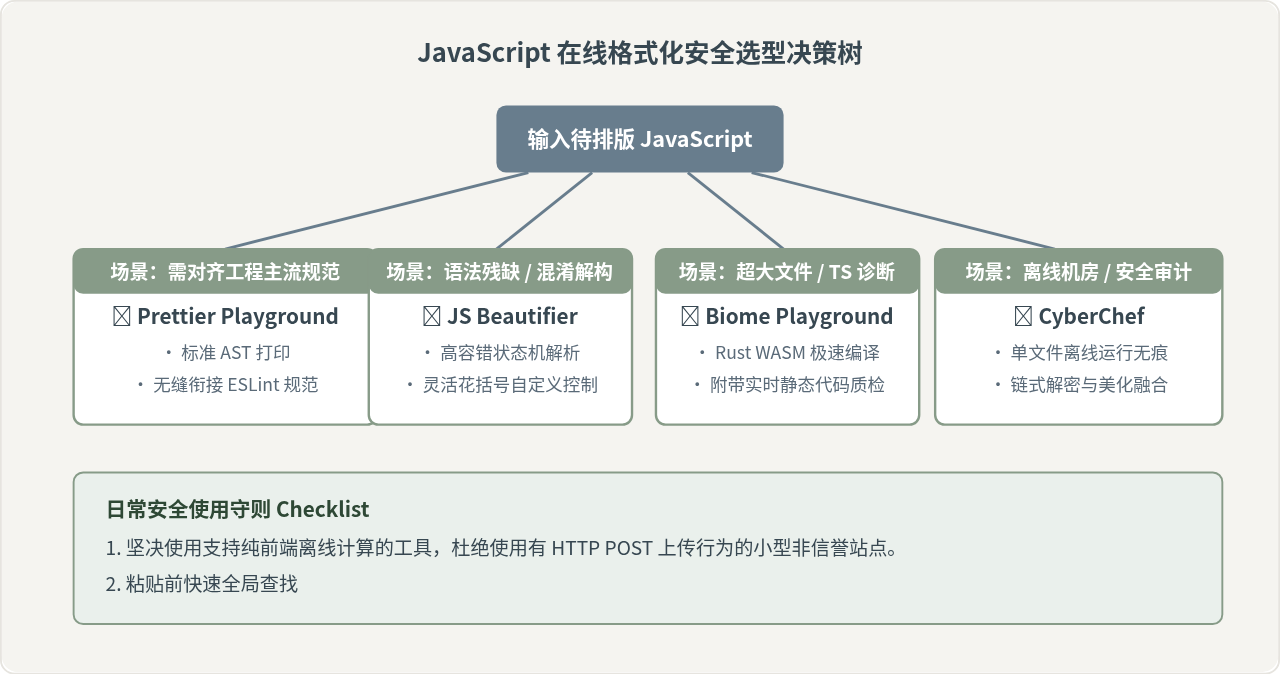
借助以上 4 款基于纯浏览器前端沙箱的格式化工具,开发者可以在不依赖本地大型开发环境的前提下,兼顾高效排版与数据安全,从根本上阻断代码外泄的潜在隐患。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章