
深入解析JavaScript函数中data参数传统整包传递与现代解构写法的核心差异,提供从数据消费模式、透传链路、嵌套层级到性能考量的五维取舍判断准则与完整落地指南。

当前位置:首页 > JavaScript 代码规范与重构 > 正文
js函数里面的data参数新旧写法的取舍怎么判断
作者:异步漫步
时间:2026-11-08
浏览:452
文章目录
JavaScript 进阶架构
代码重构与 API 设计
阅读时长约 8 分钟
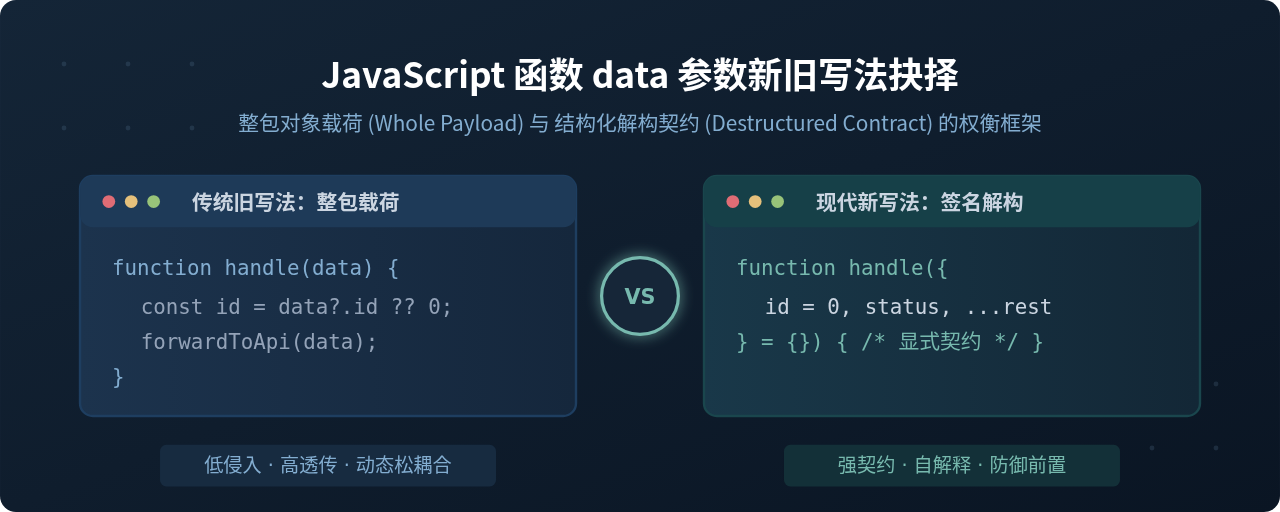
缩略图概览:JavaScript 函数 data 参数传统整包引用与现代形参解构的形态对照
核心判断依据:判断
data 参数写法的核心,在于确认函数在整条调用链中的职责角色。如果函数是终端消费节点(需要明确使用其中的多个特定属性,且属性结构相对扁平已知),优先选用签名内联解构的新写法,获得高自解释性与默认值保护;如果函数是中继管道节点(如网关转发、日志切面、通用装饰器),或者参数结构具备深层嵌套、动态键名与严格热路径性能要求,则应坚定选用保留完整对象的旧写法,避免过度解构引发的契约脆化与内存开销。
一、一个具体开发情境:为什么解构并非万能解
假设你正在重构一个用户权限校验与日志上报模块。原有的旧代码通过 function recordLog(data) { ... } 接收外部入参。团队中一位热衷现代语法的开发者提议:“ES6 解构赋值和默认参数已经是行业标配,我们应该把所有函数入参都改成 function recordLog({ userId, eventName, timestamp = Date.now(), ...meta } = {}),让代码更现代化。”
这个改动在很多简单场景下工作良好,但当代码上线到埋点代理网关时,意外问题接踵而至:某些由第三方 SDK 动态注入的原型链字段在 ...meta 浅拷贝解构后丢失了 getter 访问器;在无埋点事件全量透传到底层上报接口时,解构再重新打包对象产生了大量短生命周期垃圾,触发频繁的 GC 抖动;更严重的是,当深层配置 data.context.device.os 传入 null 时,形参深层解构直接抛出了难以捕获的 TypeError。
这正是许多 JavaScript 开发者容易陷入的盲区:将语法糖的可用性误当成设计的必然性。data 参数的新旧写法并非简单的“先进取代落后”,而是面向两种完全不同的数据流向与契约设计。
二、新旧写法的本质差异与代码形态演进
为了准确进行技术选型,必须先明确“旧写法”与“新写法”在运行时机制与开发体验层面的真实差异。
1. 传统旧写法(整包载荷与点操作符)
旧写法将入参视为一个完整的引用容器,函数签名只声明一个抽象名(如 data、options 或 payload)。函数体内部根据业务诉求,通过点语法(data.xxx)或现代可选链(data?.xxx)显式获取字段:
// 传统旧写法范式
function saveUserProfile(data) {
  // 防御性兜底
  const safeData = data || {};
  const userId = safeData.userId;
  const nickName = safeData.nickName || '默认用户';

  // 透明透传整包
  transportLayer.send(data);
}在旧写法中,函数与外部数据对象之间是松散关联的。调用方传入的无论包含 3 个字段还是 30 个字段,对于函数的入口而言没有任何认知负担。原对象的内存地址、原型链以及未读字段被原封不动地保留。
2. 现代新写法(形参位置解构与缺省赋初值)
现代新写法利用 ES6+ 的解构赋值(Object Destructuring)、默认形参(Default Parameters)以及剩余参数语法(Rest Properties),直接在函数入口完成“拆包”:
// 现代新写法范式
function saveUserProfile({
  userId,
  nickName = '默认用户',
  status = 'active',
  ...restPayload
} = {}) {
  // 内部直接使用独立局部变量
  if (!userId) {
    throw new Error('userId 不能为空');
  }

  auditLog.log(userId, status);
}在新写法中,函数签名本身兼具了接口契约文档(API Interface Contract)的作用。读者仅需查看函数声明第一行,就能立即知晓当前函数关心的属性、属性的默认取值,以及未定义调用(saveUserProfile())的安全防护(外层 = {} 赋值)。
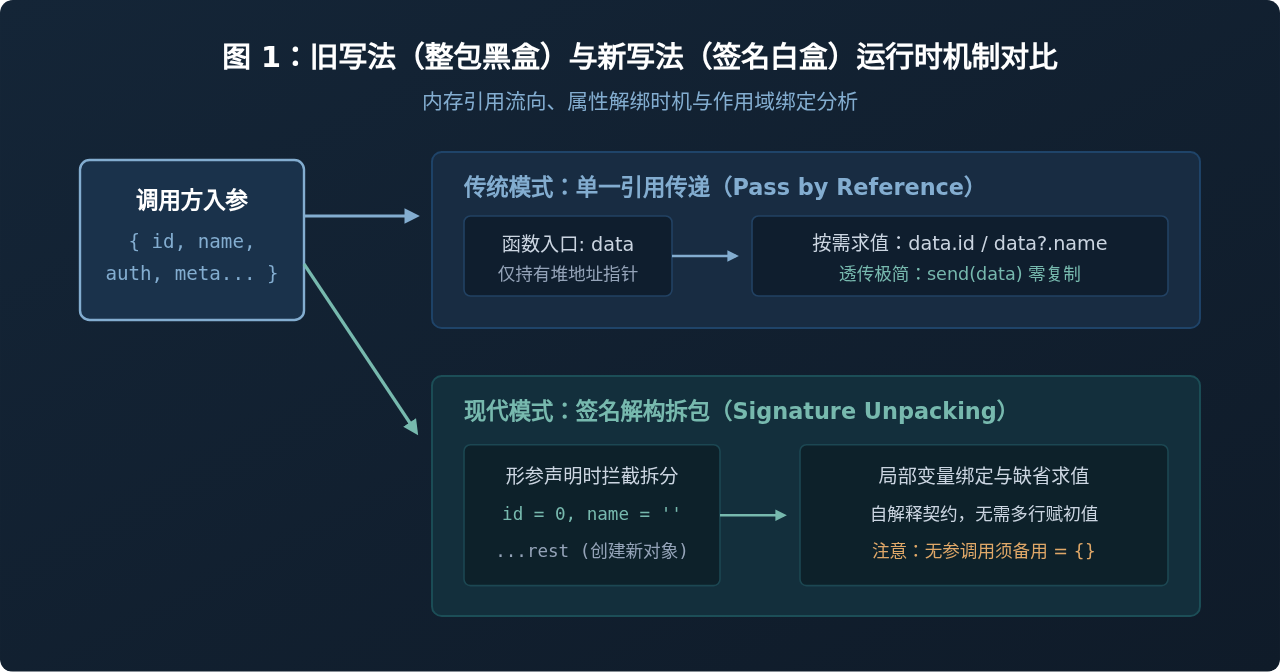
图 1:旧写法与新写法在 JavaScript 引擎运行时的内存与变量绑定机制对比
三、五维判断准则:如何权衡取舍
面对具体业务代码,不应当凭个人审美主观抉择,而应依据以下五个核心维度建立明确的判断边界:
维度 1:数据角色是“终端消费”还是“中继透传”
这是最重要的一票否决型标准:
- 终端消费节点(选用新写法):如果该函数是业务调用的终点(例如组件渲染逻辑、数学计算、状态写库),需要明确使用
data中的 3 到 5 个字段。在签名处直接解构能够让函数作用域直接获得这些局部变量,省去满篇重复的data.前缀。 - 中继管道节点(选用旧写法):如果该函数属于中间件、路由拦截器、网络网关、事件分发器,它的主要工作是校验鉴权、追加元数据后将参数原样传递给下一层。若此时解构
{ a, b, ...rest },在调用下游时又必须重新打包next({ a, b, ...rest }),不仅造成语法啰嗦,而且会丢失原始对象的引用连贯性。
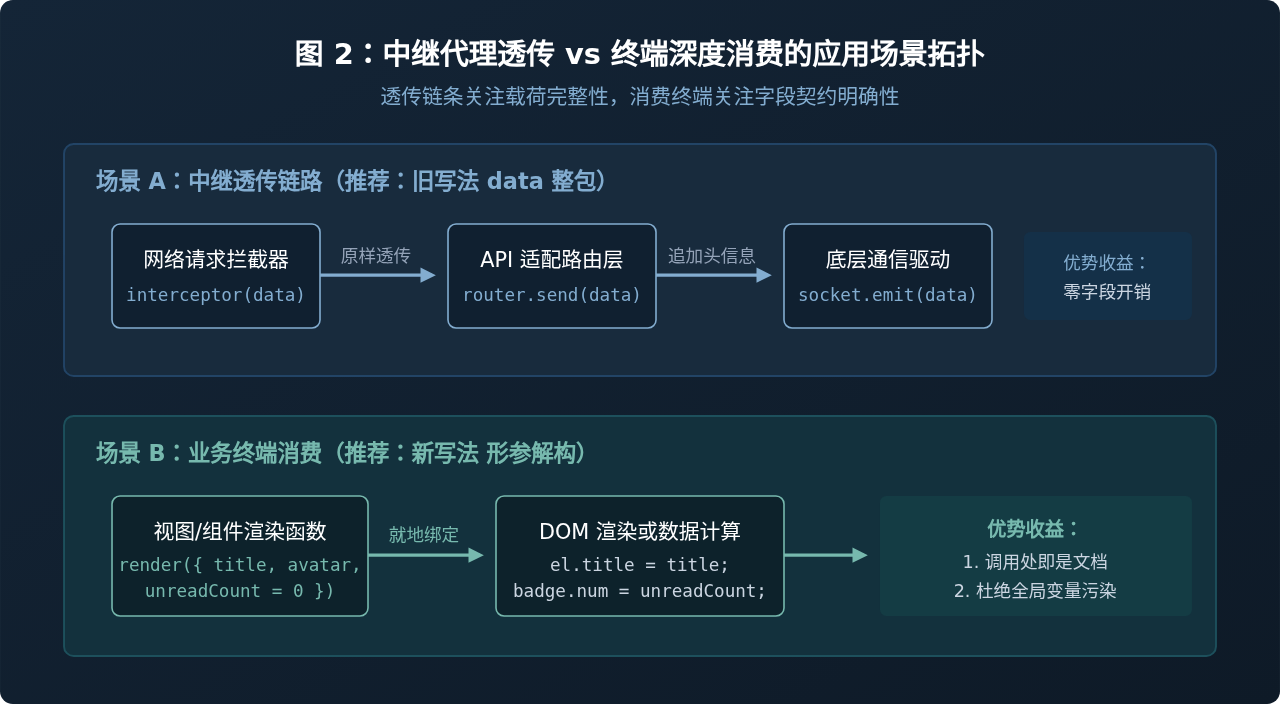
图 2:中继代理透传与终端深度消费的架构角色与最佳写法匹配
维度 2:属性数量与签名可读性(Arity & Clutter)
当解构字段在 2 到 5 个 之间时,新写法的自解释性达到最高峰。无论是使用 IDE 的代码提示,还是人工 Review,一眼就能看清入参结构。
然而,当一个配置对象拥有 8 个以上可选字段 时,如果在函数签名中全部内联解构并附带默认值,参数列表将迅速膨胀到十几行。此时直接使用 data,并在函数内部按逻辑块取用,或者将类型抽离到 TypeScript 的 interface ConfigOptions,整洁度反而远胜于庞大的内联解构。
维度 3:嵌套深度与防御容错(Nesting Level)
这是新写法最常暴露出致命 Bug 的场景。JavaScript 的解构赋值默认值机制仅在匹配值为 undefined 时生效,当匹配值为 null 时不会触发默认赋值:
// 危险的深层嵌套解构写法
function renderUserCard({
  user: {
    profile: { avatar = '/default.png', bio = '' } = {}
  } = {}
} = {}) {
  // 如果调用方传入 renderUserCard({ user: null })
  // JavaScript 将抛出致命错误:TypeError: Cannot read properties of null (reading 'profile')
}
要让多层解构真正安全,必须在每一层都写上极为繁琐的 = {} 兜底。此时,旧写法结合 ES2020 引入的可选链操作符(?.)和空值合并操作符(??),表现远比深层解构优雅稳健:
// 结合可选链的稳健旧写法
function renderUserCard(data) {
  const avatar = data?.user?.profile?.avatar ?? '/default.png';
  const bio = data?.user?.profile?.bio ?? '';
}
维度 4:动态键名与扩展字段承载(Extensibility)
如果业务入参具备高度不确定性,例如根据后端字典返回的动态表单键值对、或调用方可能传入任意自定义扩展属性:
- 旧写法
data天然支持通过data[dynamicKey]或Object.keys(data)进行遍历和反射处理。 - 新写法若未明确声明
...rest,未知键名会被直接丢弃;即使写了...rest,解构与重新搜集的过程也会破坏原型的继承关联。
维度 5:极端高频热路径(Hot Path)的性能考量
在绝大多数常规业务逻辑(如表单提交、页面初始化、按钮点击)中,解构语法带来的性能差异完全在微秒级,可以忽略不计。
但在 WebGL 帧循环渲染、Canvas 像素重绘、音频流高频分包处理或大数组高密度遍历(每秒执行数十万次)的代码路径中:
新写法解构配合 ...rest 会在每次函数进入时由引擎开辟新的普通对象,触发隐式对象分配并增加 V8 引擎新生代垃圾回收(Scavenge GC)的频率。而直接使用 data 传递引用地址不仅执行开销趋近于零,还能帮助引擎更好地维持 Hidden Class(隐藏类)的内联缓存命中(Inline Cache)。
四、实操判定流程:五步定位最佳方案
在日常重构或编写新函数时,可严格遵循以下步骤化流程进行判定:
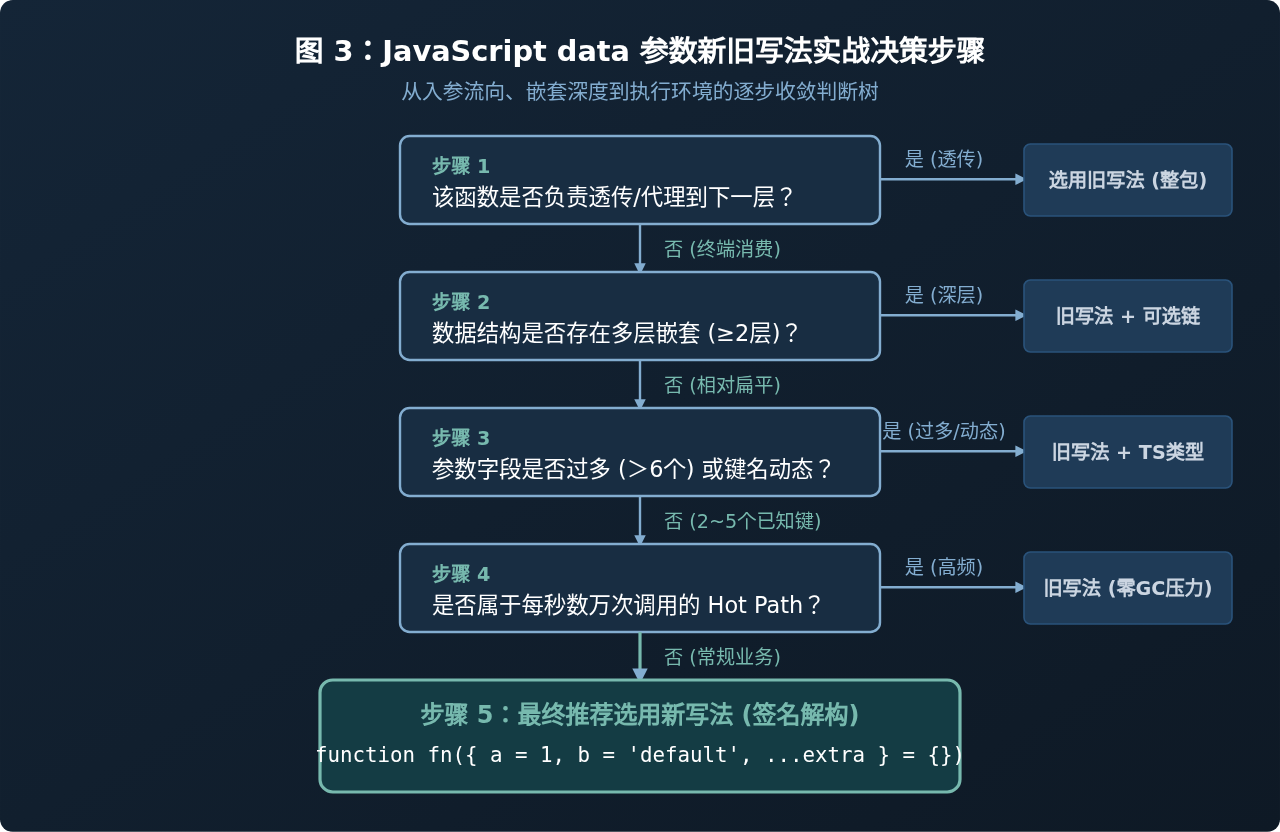
图 3:基于五步判别法的参数重构与写法取舍操作流程
实战执行操作细节:
- 确认函数是否支持“无参调用”:若采用新写法,务必在外层右括号前追加
= {}。例如function query({ page = 1, size = 20 } = {})。若遗漏外层兜底,外部调用query()时将直接发生Cannot destructure property 'page' of 'undefined' or 'null'的运行时崩溃。 - 善用重命名规避作用域遮蔽:当解构的属性名与当前作用域已有变量冲突时,使用别名语法,如
function update({ id: targetId, data: payload }),确保语义明确。 - 结合 TypeScript 时的取舍策略:如果工程已全面使用 TypeScript,新写法的行内类型标注极容易导致代码可读性雪崩(例如
function run({ a, b }: { a: string; b: number } = {}))。此时最佳工程实践是将类型抽取为type或interface,保留签名的轻盈。
五、典型陷阱与防御式编码实践
在实际团队协作中,错误的取舍常常引发以下三类代表性故障:
陷阱 1:null 值击穿默认值机制
解构默认值仅对 undefined 响应,对 null 完全无能为力。当调用端从后端接收到 JSON 并传递 { title: null } 时,新写法的 function render({ title = '默认标题' }) 中,title 的值依然是 null,而不是 '默认标题'。如果后续代码调用了 title.trim(),程序就会立即崩溃。
防御方案:在业务对空值敏感的场景,要么保留旧写法使用空值合并 const safeTitle = data.title ?? '默认标题',要么在函数体内部追加显式防空判定。
陷阱 2:原型链与只读属性在 Rest 解构中失真
使用新写法 const { id, ...rest } = data; 时,JavaScript 引擎底层执行的是对象浅拷贝(Object Spread)。这会导致:
data原型链上的方法与属性不会被复制到rest中;- 定义在
data上的属性描述符(如getter/setter、enumerable: false)在rest中会退化为普通的自有属性或直接丢失。
防御方案:凡是接收面向对象实例(如 EventEmitter、自定义类实例)的函数,坚决使用旧写法 data 整包引用。
六、综合决策矩阵与快速速查表
为了便于在日常代码审查(Code Review)中统一团队标准,以下整理了各场景下的多维度权衡矩阵与推荐实践:
| 考量维度 | 传统旧写法 (整包 data) | 现代新写法 (签名解构) | 推荐选型与依据 |
|---|---|---|---|
| 调用方无参安全性 | 天然安全,函数体内部判断即可 | 必须显式补充 = {} |
视规范严格度而定,新写法必须有补丁意识 |
| API 可读性与自解释性 | 较低,需通读函数体才知道用到了什么字段 | 极高,签名即文档,字段清晰呈现 | 业务终端消费优先选新写法 |
| 深层嵌套防御力 | 极强,可搭配 data?.a?.b ?? def |
极脆弱,多层解构遇 null 直接抛错 | 嵌套 ≥2 层坚决选旧写法 |
| 多层代理与透明透传 | 极简,next(data) 零多余代码 |
冗长,需解构后再重新组合对象 | 中间件/网关拦截层坚决选旧写法 |
| 高频极端性能场景 | 无多余对象分配,不引发垃圾回收抖动 | 频繁创建局部变量与 rest 浅拷贝对象 | Hot Path 循环计算推荐旧写法 |
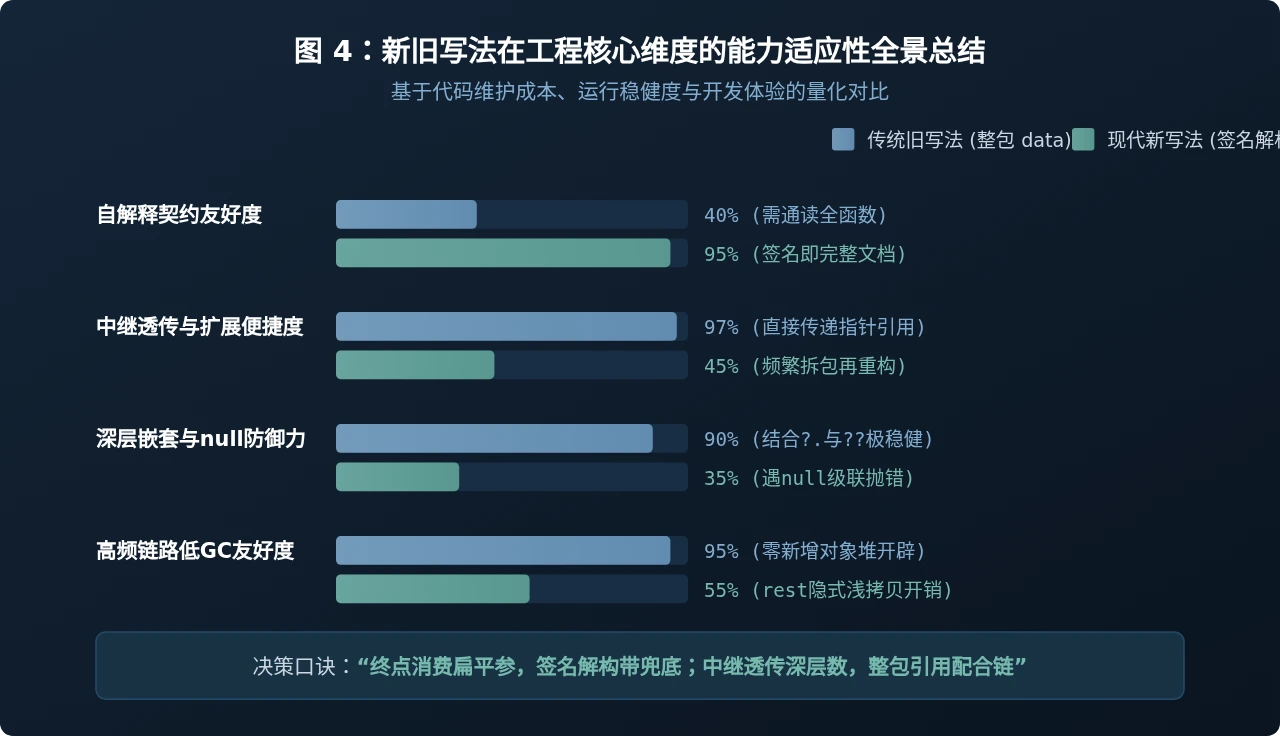
图 4:新旧写法在工程维护、防御容错与执行效率维度的适应性全景图
七、结语
JavaScript 语法特性的演进为开发者提供了更强力的表达手段,但代码架构的质量取决于在正确场景选用正确的工具。对待 data 参数的新旧写法,应当摒弃非黑即白的升级思维:在重视契约与可维护性的业务终端积极拥抱形参解构,在重视稳定透传与严谨性能的基础设施层坚决保持整包传递,才能构建出既清晰自解释又稳固健壮的前端应用。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章