

币安定期通过红队对员工实施模拟钓鱼测试,检验社交工程防范能力。测试结果纳入绩效评估,未通过者接受补救训练,屡次失败将影响任职。该机制已运行三四年,显著提升内部安全水平,反映加密平台从技术防护转向人员流程管理。
币安用红队模拟钓鱼测试强化员工安全防范
作者:技术拾光
时间:2026-07-27
浏览:665
文章目录
币安定期对内部员工搞安全测试,这事背后有个很现实的逻辑:在加密行业里,社交工程已经成为最常见的风险入口之一。很多人一提到安全,第一反应是系统漏洞、服务器防护或者账户权限,但像交易所这种体量的平台,员工能不能识别钓鱼信息、冒充身份和异常接触,同样直接决定了整体安全水平。
币安如何用“红队”演练测试员工的钓鱼防范能力
据币安首席安全官 Jimmy Su 介绍,他们会向员工发起模拟钓鱼攻击,目的就是检查内部安全意识和应对流程到底靠不靠谱。说白了,这不是真攻击,而是一场内部演习,核心是提前暴露问题。
如果员工没通过测试,公司会安排补救训练;要是反复栽跟头、屡教不改,相关人员还可能面临更严格的内部处理。
执行这些演练的是币安内部的“红队”。你可以把红队理解成企业里专门负责“模拟攻击”的安全团队——他们通常通过仿真入侵、身份伪装、接触测试等方式,去摸清系统、流程和人员管理中的薄弱环节。
Jimmy Su 的原话是:“我们每个月都会对员工进行钓鱼攻击测试,看看整体安全卫生有没有改善。对于没通过的人,我们会做补救训练。”
为什么加密交易所越来越重视社交工程攻击
从行业角度看,这套机制反映出加密平台正在把社交工程风险放在更靠前的位置。币安作为全球大型加密交易平台之一,报告注册用户数为 3.23 亿;DefiLlama 估算其平台资产总额约 1377 亿美元。体量越大,越经不起内部安全疏漏。
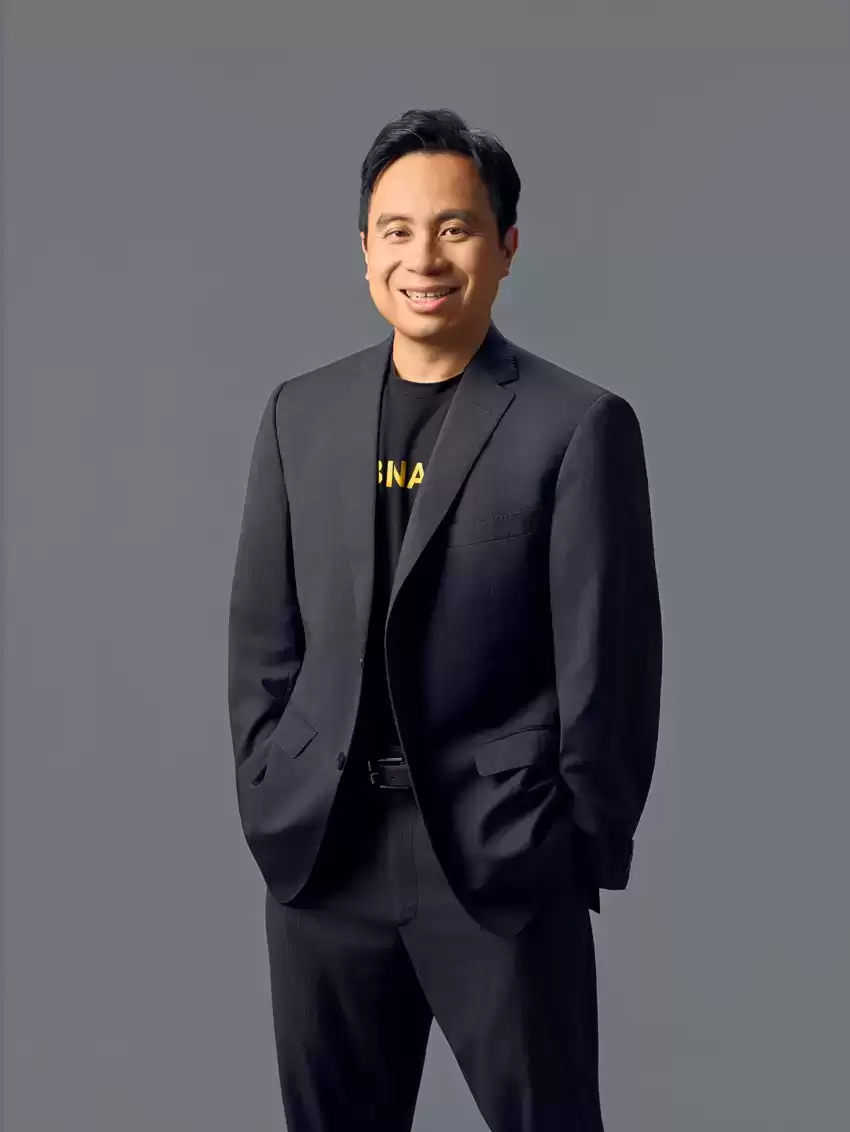
图为币安首席安全官朱美。
之所以特别强调这类风险,是因为攻击者现在不一定只盯着代码漏洞或系统缺口,很多时候他们直接从“人”下手。相比传统技术攻击,社交工程往往更隐蔽——它利用的是信任、习惯和沟通场景里的疏忽,比如伪装成同事、招聘方、合作方,或者借由会议邀请、文件传输来实施诱导。
AMLBot 估计,到 2026 年,65% 的加密安全事件将由社交工程驱动。今年 4 月,Drift Protocol 曾遭遇一起价值 2.85 亿美元的黑客攻击,事后调查指向一场持续较长时间的社交工程行动。
这套红队机制已经运行了多久
Jimmy Su 表示,币安运行这类模拟攻击机制已有三到四年。从这个时间跨度来看,它不是临时起意的安全动作,而是已经融入了日常安全管理体系。
“刚开始的时候,公司的安全卫生状况并不好。但经过这么长时间,整体水平已经有了明显提升。”
这其实说明,模拟钓鱼测试的意义不只是“抓出谁出错了”,更重要的是持续训练员工的识别能力,并通过复盘不断优化内部安全流程。
模拟钓鱼攻击通常会出现在哪些场景
Jimmy Su 还提到,红队曾在一次演练中冒充招聘人员接触员工。这种方式之所以容易奏效,是因为招聘沟通、商务对接、合作邀约这些场景本来就很常见,信息看起来也真实,容易让人放松警惕。
近年比较受关注的一类手法是“Zoom 会议攻击”。这类攻击通常会诱导受害者安装伪装成视频会议软件更新程序的恶意软件。很多攻击会从虚假的工作机会开始,也有包装成项目融资、合作提案或会议邀请的。
2026 年 9 月,一名 Venus Protocol 主要用户因安装恶意 Zoom 客户端,电脑被入侵,账户随后遭攻击者控制,损失约 1300 万美元。事后 Venus 暂停协议运行,通过紧急治理投票追回相关资产,并把价值 1140 万美元的持仓返还给了受害者。
Jimmy Su 说:“面试流程只是其中一种场景。还有其他方式,比如我们可能提供某种免费的会议邀请,以此收集个人信息,观察究竟有多少人会真正上当。”
对于新手来说,可以把这类攻击理解为:攻击者并不一定直接“破系统”,而是先想办法让你自己点开文件、安装程序,或者主动交出敏感信息。一旦这一步成功,后续风险就会迅速放大。
员工未通过钓鱼测试,可能会带来什么影响
Jimmy Su 表示,员工之所以重视这类测试,是因为测试结果会被纳入绩效评估体系。这可不是一次单纯的提醒,而是直接跟员工的日常安全表现挂钩。
“如果有人反复在钓鱼模拟测试中失败,会对其评分产生负面影响。这也是促使大家保持警惕的一种方式。”
他补充说,如果员工多次且严重未通过相关测试,评级可能被评为“最低”,并进一步影响其在公司的任职结果。
币安的安全测试反映了什么行业趋势
整体来看,币安通过红队定期开展模拟钓鱼测试,说明加密交易所的安全建设正在从单纯的技术防护,逐步扩展到人员、流程和组织管理层面。对于区块链、Web3、交易所和 DeFi 相关机构来说,社交工程已经不再是偶发问题,而是需要长期投入应对的现实风险。
这类案例更多体现的是平台安全管理方式以及行业风险变化,并不构成任何投资建议。无论是从业者还是普通用户,在面对招聘邀约、会议软件更新、合作提案、陌生文件或异常沟通请求时,都有必要保持基本的安全警惕。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
相关文章