

开发者发现Switch2存在用户态漏洞,可绕过硬件级ARMPAC防护,所有固件版本均受影响且离线可用。任天堂难以通过在线更新封堵。但距实际破解尚需获取内核权限、破解DRM及开发自制系统,预计仍需数年。
Switch2发现漏洞:可离线使用无需联网
作者:技术拾光
时间:2026-07-23
浏览:160
文章目录
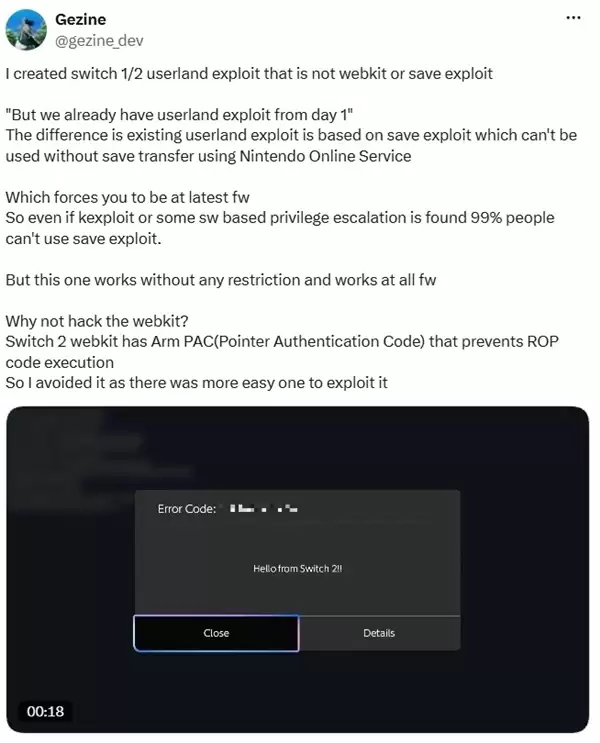
7月22日,一则消息在游戏圈引发广泛关注。据任天堂情报站Nintendo Everything报道,开发者Gezine在X上宣布,他们发现了Switch2的一个致命漏洞,且该漏洞与以往常见的Webkit漏洞或存档漏洞完全不同。
过往漏洞与Switch2新漏洞的本质区别
过去Switch平台的漏洞,几乎都通过Webkit强制执行代码,或依赖修改过的存档文件才能利用。更棘手的是,这些操作必须连接到任天堂的Switch Online服务,而连接过程会强制将系统更新至最新版本。任天堂方面早已准备好应对措施——一旦发现漏洞,立即封堵,导致那些自制软件可用的漏洞存活时间往往极短。
新漏洞特性:用户态漏洞且离线可用
但Gezine发现的这个漏洞性质完全不同。它是一个“用户态漏洞”(Userland Exploit),同时存在于Switch 1代和2代,并且在Switch2上还绕过了硬件级别的ARM PAC安全防护。更关键的是,该漏洞在所有固件版本中都会存在,即使离线不联网,它依然存在——任天堂想通过在线更新来封堵,恐怕没那么容易。
从漏洞到破解仍需跨越三道坎
虽然这个漏洞听起来很致命,但距离真正的破解或越狱还有很大差距。它目前只能为自制软件提供一个坚实的起点,要走到能运行游戏那一步,仍需跨越巨大的鸿沟。具体来说,至少需要迈过三道坎:
第一,内核权限的获取——这并非易事;
第二,DRM机制的破解——任天堂的加密保护向来严密;
第三,自制系统的开发——从零开始搭建像大气层那样的系统,工程量巨大。
综合来看,想在Switch2上看到类似大气层那样的自制系统,恐怕还需等待数年。路还很长,但至少第一步已经迈出。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
相关文章