

新手如何理解DAO治理流程?本文以BONK治理攻击为例,拆解提案、社区讨论、Snapshot温度测试、链上投票、Timelock执行五个关键阶段,对比Aave、Lido等成熟协议,揭示低门槛、简单多数决及缺乏时间锁如何放大风险,帮助读者掌握Web3治理安全核心逻辑。
BONK治理攻击事件复盘:手把手拆解DAO提案、投票与时间锁风险
作者:技术拾光
时间:2026-07-23
浏览:109
文章目录
BONK DAO 最近遭遇的治理攻击事件,又一次把 Web3 里一个老问题推到台前:攻击者只用了大约 400 万美元,就差点搬走价值 2000 万美元的国库资产。操作前先确认:为什么门槛这么低?
根据已经公开的信息,BONK DAO 这次被攻击,主要吃亏在治理机制上的几个设计漏洞:提案门槛太低、投票采用简单多数规则、没有时间锁(Timelock)延迟执行。攻击者正是利用这些漏洞提交了恶意提案,试图非法转走国库资金。
这件事之所以引起广泛讨论,不只是因为 BONK 社区热度高,更关键的是它让很多刚接触 Web3 的人开始反思一个基础问题:DAO 的治理流程到底该怎么设计,才能防止被滥用?为什么像 Aave、ENS、Lido 这样的成熟协议,普遍会用多层治理来压缩风险,而 BONK 却更容易成为攻击目标?
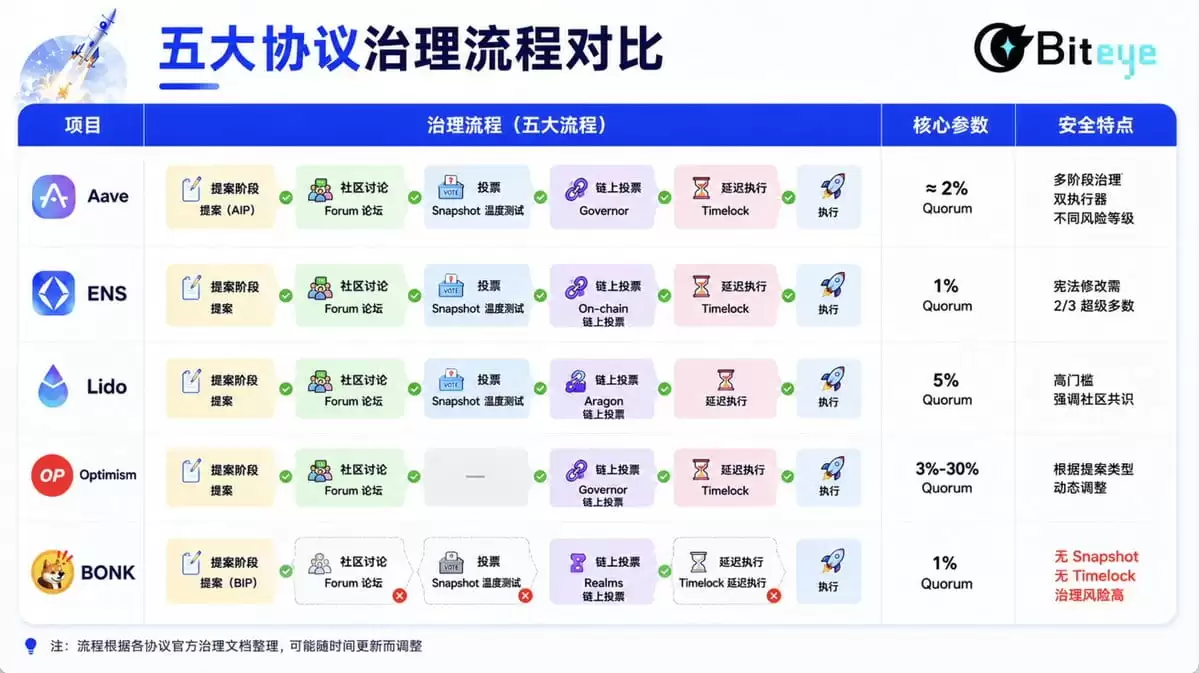
这篇文章会通过五个关键阶段,帮你拆解一套典型的 DAO 治理流程:提案 → 社区讨论 → Snapshot 温度测试 → 链上投票 → Timelock 执行。每个阶段都会讲清楚它解决什么问题、适合谁、不适合谁,以及新手最容易忽略的风险点。
1. DAO 提案阶段:为什么说提案是治理流程的起点
在 DAO 治理体系里,提案阶段是整个流程的入口。简单说,后续所有的投票、执行或规则修改,通常都得有一份正式提案作为基础。
一份正式提案通常涉及以下核心内容:调整协议参数、上线新资产、分配国库资金、升级智能合约、修改激励计划,以及重构治理规则。
为了在“治理效率”和“安全性”之间找到平衡,不同协议会给提案发起人设置一定门槛,比如要求持有或委托一定数量的治理代币。这样做的直接目的,就是尽量减少垃圾提案和恶意提案混进正式流程。
- Aave:门槛较高,需要持有约 0.5% 的 AAVE 投票权。
- ENS:执行类提案需要委托 100,000 ENS,社交类提案需要约 10,000 ENS。
- Lido:必须先到论坛公开讨论,并满足至少 1,000 LDO 的门槛。
- BONK:门槛相对较低,只需要 100M Bonk(约 425.99 美元),这也是它更容易被治理攻击盯上的一个重要原因。
对于新手来说,可以把“提案门槛”理解成一道前置安检门。门槛太高,普通社区成员很难参与治理;门槛太低,恶意提案就容易混进来。BONK 在这一环节设计得比较宽松,给后续风险留了空间。操作前先确认:你参与的 DAO 提案门槛是多少?如果太低,就要多留个心眼。
2. DAO 社区讨论阶段:为什么治理论坛不能省掉
很多成熟的 DAO 在正式投票之前,都会安排一个公开讨论阶段。这个阶段通常发生在治理论坛(Governance Forum)上。
这不是“可有可无”的附加步骤,而是正式投票前的一次公开预审。通过这个环节,社区可以更早发现漏洞,避免等到提案进入链上执行流程后才被动应对。
多数成熟 DAO 会要求提案先进入官方治理论坛,并完成以下事项:
- 方案披露与意见收集:让社区提前了解提案意图,公开提出质疑。
- 优化提案内容:根据反馈调整参数、细节和执行方式,减少潜在漏洞。
- 过滤低质量提案:避免不成熟或带有明显风险的方案直接进入正式投票。
不过,并非所有 DAO 都设了这一层机制。以 BONK DAO 为例,它没有正式的治理论坛环节,主要靠 Solana Realms 直接提交 BIP 提案并进行投票。这里要注意:缺少论坛讨论,就等于少了一道过滤网。
从治理安全角度看,Governance Forum、Snapshot、Timelock 等多层机制的价值,就是让风险在不同环节逐步暴露。相比之下,BONK 这类 Meme DAO 更强调决策效率,流程更直接,但同时也降低了治理攻击的门槛。适合追求快速决策的场景,但不太适合资产规模较大、风险较高的协议。
3. Snapshot 温度测试:链下投票如何帮你提前避坑
在正式进入链上投票之前,很多 DAO 会先做一步链下投票,常用的工具就是 Snapshot。
这个阶段通常被称为:Temperature Check(温度测试)。它的作用不是直接执行提案,而是先探测社区对提案的初步态度。
Snapshot 温度测试一般有三层作用:
- 降低投票成本:链下投票不需要付 Gas 费,普通用户参与门槛更低。
- 提前验证共识:看看提案能不能获得广泛支持,避免不成熟方案直接进入链上执行。
- 优化提案方向:根据测试结果和反馈,继续修改提案细节。
如果一个提案在 Snapshot 温度测试阶段连足够支持都拿不到,通常说明社区共识还没形成。这时候提案往往会被终止或退回修改,而不是直接进入正式链上投票。
这是成熟 DAO 常见的一层缓冲机制。BONK DAO 的问题就在于缺少 Snapshot 这一层过滤,治理系统少了一道前置检查,提案从发起到执行之间缺乏足够的外部审视。操作前先确认:你参与的 DAO 有没有 Snapshot 环节?如果没有,正式投票前最好自己多了解社区意见。
4. 正式链上投票安全吗:真正决定风险的是治理参数
在完成社区讨论和 Snapshot 温度测试之后(如果协议采用这些流程),提案才会进入正式的链上治理阶段。
这个阶段通常由链上治理框架执行,比如:
- Governor 合约(Ethereum 生态常见)
- Aragon(DAO 管理框架)
- Realms(Solana 治理框架)
很多人以为只要进了链上投票,治理就会天然安全。事实并非如此。DAO 治理攻击之所以发生,关键往往不在于“是否上链”,而在于链上投票参数怎么设置。
治理合约在结算时,通常重点考察两个核心指标。
第一是最低参与门槛(Quorum)。可以理解为“这次投票要想有效,至少需要多少代币参与”。
如果参与投票的代币总数没达到要求,就算赞成票到 100%,提案也会被直接否决。
举个例子,假设总供应量是 1 亿,Quorum 设为 5%,那就至少需要 500 万枚代币参与投票,提案才算有效。不同 DAO 的 Quorum 设置差异很大:
- Lido 设置了较高的 5% 总供应量门槛(约 5000 万 LDO)。
- Aave(约 2% 总供应)与 ENS、BONK(1% 总供应)则相对常规。
- Optimism 更灵活,会根据提案类型在 3% 到 30% 之间动态调整。
第二是投票通过条件。也就是达到 Quorum 后,提案还需要满足什么样的赞成比例才能通过。
大多数 DAO 的日常治理采用简单多数制(Simple Majority),即赞成票(YES)大于反对票(NO)就行。
但对于涉及协议核心规则的重大变更,比如修改 ENS 宪法、调整关键治理参数或升级底层协议,DAO 通常会采用超级多数制(Super Majority),要求更高比例的支持,比如 2/3(约 66.7%)以上赞成,甚至更高。
这样设计的目的,是避免少数持币大户只靠简单多数,就推动对整个协议影响巨大的修改。
BONK 遭遇治理攻击的另一个关键原因,就是它的治理参数太宽松。
最低参与门槛只需要达到总供应量 1% 的 BONK 投票权就能构成有效投票,同时通过条件采用简单多数制:YES > NO。
这意味着,攻击者不需要掌握绝大多数 BONK,只要控制大约 1% 的供应量,并让提案在投票中获得多数支持,就可能推动治理执行。对于想了解“DAO 是什么”或“DAO 治理是否安全”的读者来说,这一点非常重要:链上治理不等于天然安全,参数设计本身就是安全边界的一部分。操作前先确认:你参与的 DAO 的 Quorum 和通过比例是多少?如果太低,就要警惕。
5. Timelock 延迟执行:为什么它是治理流程的最后一道缓冲带
成熟 DAO 通常不会在投票通过后立刻执行提案,而是加入 Timelock(时间锁)机制,即:投票通过 → Timelock 等待 → 链上执行。
你可以把 Timelock 理解为“冷静期”或“缓冲期”。它的意义在于,给社区留出必要的反应时间,让成员可以:
- 仔细检查提案代码;
- 识别潜在的攻击风险;
- 组织反对意见或发起紧急措施。
等待期结束后,提案才会由治理框架自动执行。
从治理流程设计来看,Timelock 虽然不能消除所有风险,但能显著提高恶意提案的执行难度,因为社区至少还有机会在最后一步介入。
BONK 被治理攻击的另一个重要原因,就是它的治理流程中缺少标准的 Timelock 延迟执行环节,形成了“投票通过 → 直接执行”的路径。
在 BIP #76 治理攻击事件中,攻击者正是利用了 BONK 治理流程缺少延迟执行机制这一特点,在提案通过后迅速执行了恶意操作。操作前先确认:你参与的 DAO 有没有时间锁?延迟时间是多久?如果延迟太短甚至没有,风险会明显上升。
最后:BONK 治理攻击暴露了什么问题
BONK 的治理攻击事件,再次暴露了 DeFi 与 Web3 领域一个长期存在的问题:如果治理参与度持续不足,DAO 的制度设计是否还能真正发挥作用?
当社区治理逐渐流于形式,DAO 的价值自然会被重新审视。在治理参与度低迷时,DAO 架构可能更像一种效率负担,而不是协议安全的保障。
如果真正的治理权集中在少数人手里,而大多数用户只是旁观者,那么表面上的分散化不但会抬高决策成本,也可能给协议留下更大的安全漏洞。
从这个角度看,并非所有项目都天然适合 DAO 架构。去中心化本身不是目的,治理设计是否与协议发展阶段、社区结构和安全需求相匹配,才是更值得持续观察的问题。
无论采用哪种治理模式,清晰的责任边界、可验证的流程设计,以及对风险的充分预留,始终是协议稳健运行的重要基础。对于 BONK、DAO 治理流程、Web3 治理安全等话题,真正值得关注的不是口号式的去中心化,而是治理机制能否在关键时刻经受住压力测试。
需要说明的是,本文仅供学习参考,不构成投资建议、交易建议或收益承诺。加密货币和迷因币波动较大,价格预测和市场数据应以官方公告、交易所页面及实时行情平台为准,投资者需独立判断、谨慎决策。治理机制的设计优劣并不构成投资依据,相关项目仍存在治理、安全与执行层面的不确定性,用户在关注 Web3、DAO 或加密资产项目时,也应充分理解其中可能存在的结构性风险。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
相关文章