

33年历史终结:微软Win11已启动NTLM三步走淘汰计划 昨天(1月30日)微软发了篇博文,消息一出,我们这些搞安全的老兵都挺感慨的——一个伴随我们三十多年的“老朋友”,终于要被送进历史博物馆了。微软正式宣布,为了应对现在越来越猖獗的网络攻击,未来的 Windows 11 和 Windows Se
微软Win11淘汰NTLM:33年历史认证协议将分三步禁用
作者:技术拾光
时间:2026-07-16
浏览:620
文章目录
33年历史终结:微软Win11已启动NTLM三步走淘汰计划
昨天(1月30日)微软发了篇博文,消息一出,我们这些搞安全的老兵都挺感慨的——一个伴随我们三十多年的“老朋友”,终于要被送进历史博物馆了。微软正式宣布,为了应对现在越来越猖獗的网络攻击,未来的 Windows 11 和 Windows Server 版本里,那个已经有33年历史的 NTLM 身份验证协议,将会被默认关掉,全面转向更安全的 Kerberos 标准。这事儿,可以说是微软在安全合规路上,迈出的相当果断的一步。
这里得先给不太熟悉的朋友稍微解释两句。NTLM,全称叫“New Technology LAN Manager”,听名字挺新潮,但其实1993年就诞生了。它本质上就是一种很早期的“对暗号”式身份验证。打个比方,就像两个地下工作者接头,一方说“天王盖地虎”,另一方得对上“宝塔镇河妖”。问题在于,这套“暗号”机制设计得太老了,放在今天的网络环境里,很容易被“坏人”在中间偷听到,甚至伪造身份混进来。说句实话,这么多年我们应对的许多企业内部攻击,源头都跟它有关。
攻击者特别喜欢利用NTLM的弱点。比如一种叫“NTLM中继攻击”的手法,简单说就是诱骗你的网络设备向攻击者控制的恶意服务器去验证身份,一旦成功,攻击者就能拿到高权限,甚至接管整个Windows域控。这有多可怕?相当于小偷不仅混进了你家大楼,还拿到了整栋楼所有房间的万能钥匙。
还有更直接的“哈希传递攻击”。犯罪分子不用知道你的明文密码,只要窃取到系统存储的NTLM密码哈希值,就能直接用这个哈希来冒充你的身份,在内部网络里横着走,偷数据、埋后门,如入无人之境。凭我的经验来看,微软这些年也确实没少打补丁,但道高一尺魔高一丈,像PetitPotam、ShadowCoerce这些漏洞,总能找到办法绕过现有的防御。这感觉就像给一堵老墙不停糊新水泥,但墙体结构本身的脆弱性还在。
那么,接替者Kerberos好在哪里呢?它更像一个现代的、有严格流程的“票据系统”。它依赖一个双方都信任的第三方(好比是演唱会唯一的官方票务机构)来发放有时效性的“门票”。你想进场,不光得有票,还得验票的时间和防伪标识。这套机制可比简单的“对暗号”复杂多了,伪造难度呈指数级上升。话说回来,Kerberos也不是什么新鲜玩意儿,在大型企业环境里已经成熟运行了很久,这次等于是把它彻底扶正。
当然,微软也清楚,一刀切肯定会出乱子。很多老旧的应用和服务还指着NTLM吃饭呢。所以,他们制定了一个相当详尽、分三步走的过渡方案,看得出是花了不少心思,力求平稳落地。
第一阶段:全面“体检”,摸清家底
目前,淘汰计划其实已经悄悄拉开了序幕。在最新的Windows Server 2025和Windows 11版本24H2里,微软已经部署了增强版的NTLM审计工具。这个工具就像给企业网络做一次深度“体检”,能让管理员清清楚楚地看到,到底还有哪些应用、服务甚至设备,在偷偷依赖着老旧的NTLM做验证。
我个人认为这个阶段至关重要。很多企业的IT资产错综复杂,不清查一遍根本不知道水有多深。通过这次全面排查,组织才能拿到一张精确的“依赖关系图谱”,后续的迁移工作才能有的放矢,避免出现“一关服务,核心业务趴窝”的尴尬局面。
第二阶段:提供“备胎”,解决“钉子户”
接下来,按计划在2026年下半年,会进入攻坚阶段。微软会引入IAKerb、本地密钥分发中心这些新技术。你可以把它们理解成专门为解决NTLM依赖问题而设计的“转换器”或“备胎”。
它们的目标,就是搞定那些最难缠的“钉子户”场景。比如,有些设备无法连接到域控制器怎么办?一些本地账户必须要验证怎么办?甚至某些核心组件里,NTLM协议都被硬编码写死了怎么办?这些新功能就是用来填这些坑的。这让我联想到当年淘汰IE浏览器,也是先提供兼容模式,给足大家迁移时间。
第三阶段:默认关闭,进入新时代
在前两个阶段把路都铺好、坑都填平之后,重头戏就来了。微软会在下一代Windows Server的主要版本中,默认关闭网络上的NTLM身份验证。虽然到时候管理员大概率还能通过一个新策略手动把它再打开(总得留个紧急通道),但系统自身会主要依靠前面那些内置的新机制来处理遗留问题。
所以,微软在博文里强烈建议各组织,别再观望了,现在就动手。马上部署审计工具,把自家的依赖图谱画出来,并且一定要在非生产环境里测试一下,关了NTLM之后业务到底还转不转得动。根据我的经验,这种底层协议的变更,提前测试怎么强调都不为过。
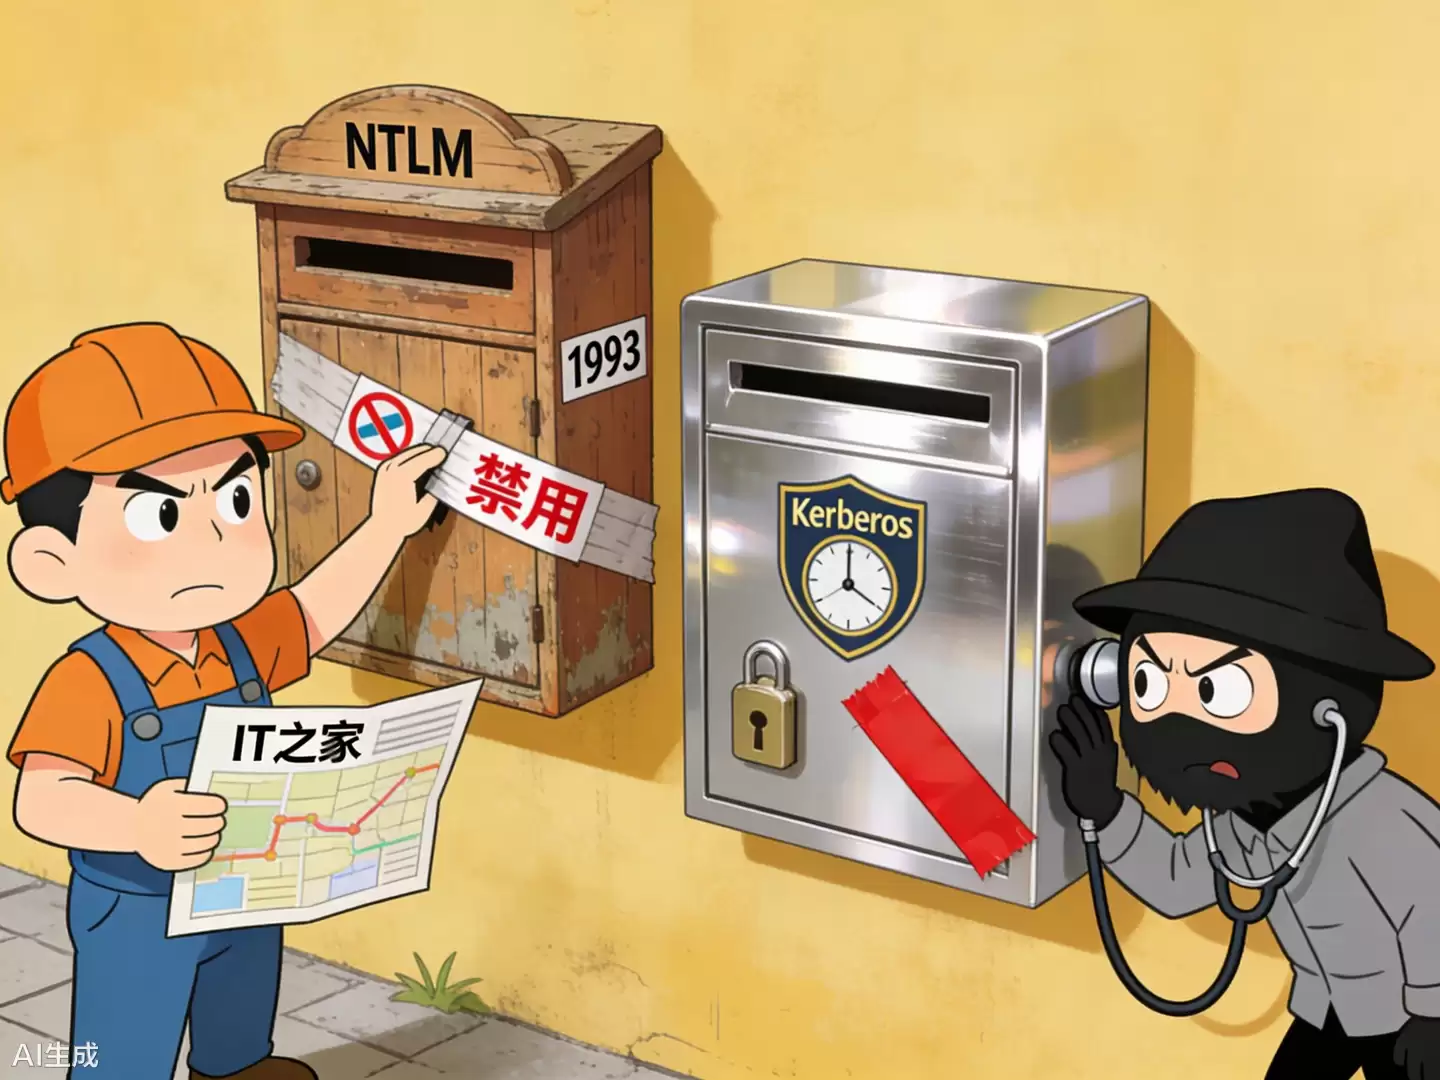
总而言之,NTLM的退场,是一个时代的结束,也是Windows安全走向更严格体系的新开始。这个过程注定不会毫无波澜,但方向无疑是正确的。对于我们技术人来说,是时候主动跟上,帮手里的系统和应用,平稳渡过这次“认证协议”的换代潮了。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
相关文章