

Steam曝出严重安全漏洞 用户数据面临蠕虫式攻击威胁 先说个让所有Steam用户都要紧张起来的消息。2026年7月3日,全球最大的PC游戏平台Steam曝出了一个严重到离谱的安全漏洞——CVSS风险评分高达9.0(满分10分),攻击者只要诱骗你点一个恶意链接,就能把你整个账户的数据全部拿走。更恐怖
Steam曝严重安全漏洞:点击恶意链接即可被盗号
作者:技术拾光
时间:2026-07-03
浏览:147
文章目录
Steam曝出严重安全漏洞 用户数据面临蠕虫式攻击威胁
先说个让所有Steam用户都要紧张起来的消息。2026年7月3日,全球最大的PC游戏平台Steam曝出了一个严重到离谱的安全漏洞——CVSS风险评分高达9.0(满分10分),攻击者只要诱骗你点一个恶意链接,就能把你整个账户的数据全部拿走。更恐怖的是,这漏洞还能像蠕虫一样自己复制传播。
这个漏洞是由白帽黑客Victor在漏洞赏金计划中发现的。9.0分是什么概念?基本属于漏洞等级中的“天花板”,离满分只差一步,威胁程度可见一斑。
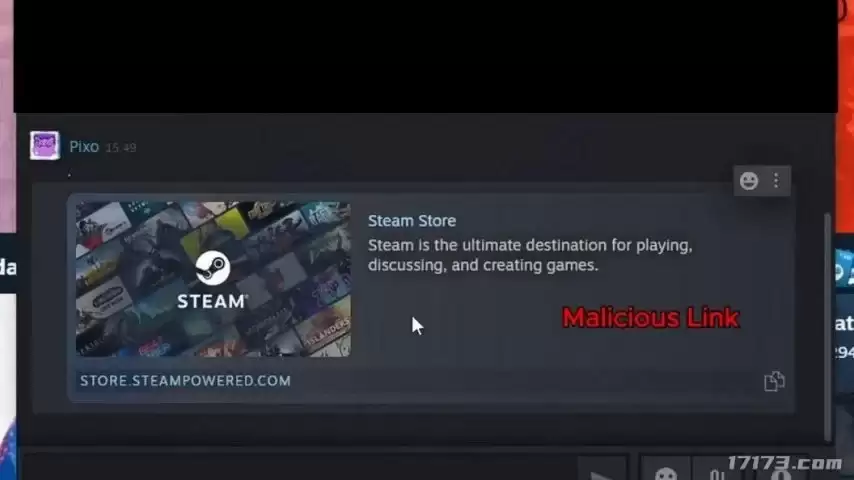
攻击手法隐蔽 跳转过程中数据已被窃取
攻击手法相当隐蔽。攻击者会先伪造一个恶意链接,外观和正规的Steam商店页面或游戏页面完全一样,普通用户根本看不出破绽。当你点击这个链接后,页面会跳转到Steam首页,看起来一切正常——但实际上,就在这看似无害的跳转过程中,你的个人数据已经被悄悄传输给攻击者了。
蠕虫式自我复制 威胁快速蔓延
真正让人倒吸一口凉气的地方在于:这个漏洞具备蠕虫式传播能力。一旦某个账户被攻破,恶意代码会自动利用该账户的Steam聊天列表,向所有好友发送同样的有害链接。这种自我复制和扩散的机制,意味着它能在平台内部像滚雪球一样快速蔓延,威胁级别瞬间拉满。
漏洞仍未修复 数百万用户数据持续面临风险
截止到今天,Valve(Steam的母公司,估值大约450亿美元)还没有发布任何修复补丁。这意味着漏洞仍然处于“裸奔”状态,数百万Steam用户的数据安全持续亮红灯。
发现这个漏洞的白帽黑客Victor不是新手——他之前多次参与Steam的漏洞挖掘工作,也协助修复过关键安全问题。他在公开披露时写道:“我在@Hacker0x01上做漏洞赏金时,发现了一家估值450亿美元公司中的一个一键式严重(9.0+)蠕虫漏洞。”这话听着平淡,背后藏着的风险却是实打实的。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。