

唯品会采用基于RBAC的权限管理体系,围绕角色、资源、操作三维度实现细粒度隔离,通过权限继承与覆盖机制适配不同岗位需求。敏感操作需双人复核,并借助自动化策略在转岗、离职时及时回收冻结权限,降低人为风险与安全隐患。
唯品会权限管理方法深度解析
作者:技术拾光
时间:2026-06-24
浏览:104
在电商平台的日常运营中,权限管理往往是最容易被忽视却又最容易出问题的环节。唯品会作为一家头部特卖电商,其权限体系的设计思路,其实很值得拿出来拆解一番。下面这张图展示了整体框架,咱们不妨先有个直观印象。
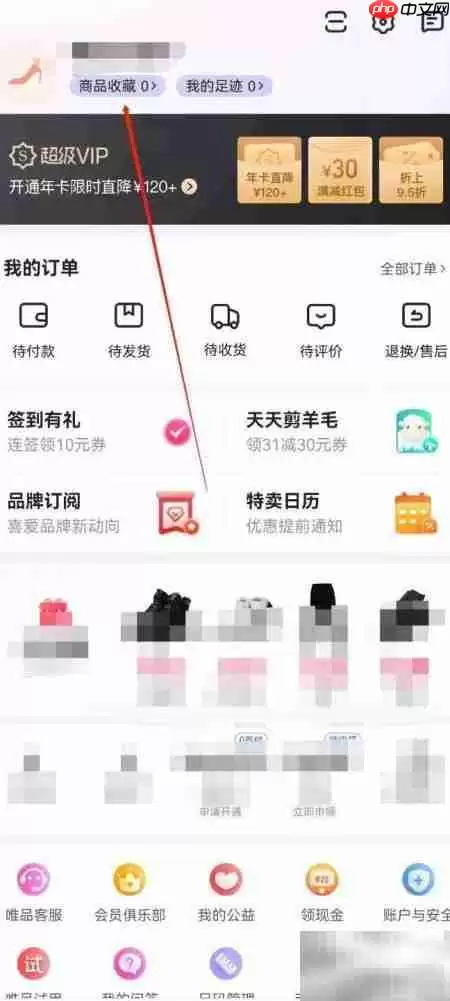
先看权限管理的核心逻辑:不是简单粗暴地“给或者不给”,而是围绕着角色、资源和操作三个维度来展开。角色对应的是“谁”,资源对应的是“什么”,操作对应的是“能做什么”。这就像一把钥匙开一把锁,但唯品会这把锁,内部还有多道弹子。
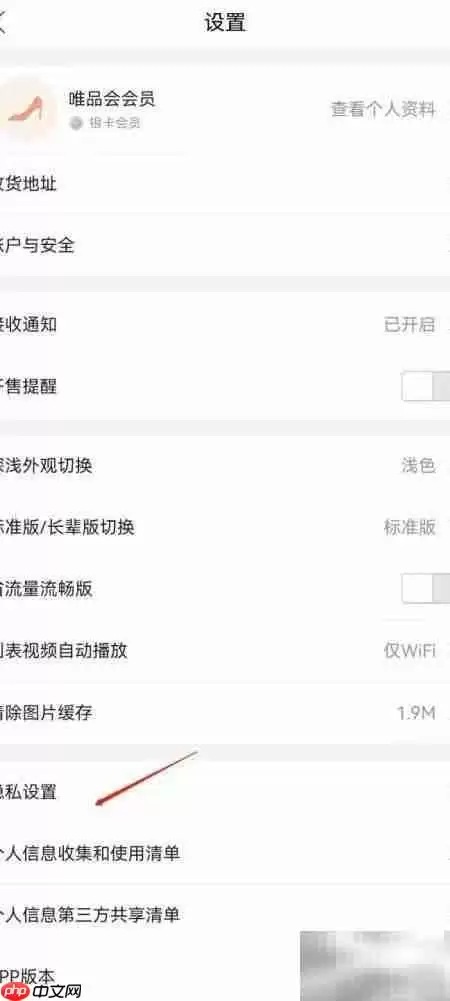
具体到执行层面,唯品会采用的是基于角色的访问控制(RBAC)模型,但做了不少本土化适配。比如,同样是运营角色,新入驻的品牌运营和资深品类运营,能看到的商品数据、能触达的促销工具,差异非常大。这种细颗粒度的权限隔离,靠的是权限继承和权限覆盖两套机制同时运转——默认继承上级角色的基础权限,再由特定场景下的策略覆盖掉不必要的部分。
值得注意的是,权限管理不仅是技术问题,更是组织问题。唯品会在权限审批流程上设计了“双人复核”机制,任何敏感操作(比如修改商品价格、调整库存、发放优惠券)都需要两个不同角色的人同时确认,才能生效。这跟银&行系统的双签逻辑异曲同工,目的就是防止“一人权限过大”带来的人为风险。
最后说一点容易被忽略的:权限的生命周期管理。员工入职、转岗、离职这些节点,权限必须同步更新。唯品会在这块做得比较扎实——系统会自动扫描长期未使用的权限,并生成回收建议;转岗时,旧权限会在24小时内自动冻结。这种自动化策略,很大程度上避免了“僵尸权限”带来的安全隐患。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
相关文章