

2026年选择DeFi协议需评估极端行情下的崩盘环节。传统审计、TVL、APY指标存在盲区,应重点关注权限控制、安全历史、应急响应能力及收益来源。按风险信号分绿灯、黄灯、红灯三级,通过小额测试验证资金退出流程,避免投入模糊项目。
年安全可靠DeFi协议选择指南
作者:技术拾光
时间:2026-06-22
浏览:281
文章目录
2026年,用户在DeFi里存钱之前,得先直面一个审计报告和TVL数字都回答不了的问题——极端行情下,到底是哪个环节会先崩盘。
这也是今年所有严谨风控评估的核心转变。一季度安全报告显示,行业共发生44起安全事故,被盗资金达4.82亿美元,其中竟然有6个经过审计的协议依然被攻破了。
4月30日,一份关于朝鲜关联加密货币盗窃的分析指出:今年截至4月,仅两起重大盗币事件就占了全网黑客盗窃总额的76%。事故的根源早已不只是代码漏洞,还包括签名人私钥泄露、治理权限漏洞、跨链桥验证缺陷、时间锁机制缺失、应急响应能力不足——问题清单远比想象中长。
对普通用户来说,这个教训很直白。一个DeFi平台,是由智能合约、管理员私钥、治理机制、代币激励、稳定币、跨链桥、预言机、前端界面、风控规则、紧急权限等层层组件堆叠起来的复杂系统。
选择信任,本质上就是在判断:这些底层环节是否透明,是否经受过实战检验,风控是否足够保守——以及,它们能不能匹配你投入资金的风险等级。
没有哪份检查清单能保证DeFi平台绝对安全。我们能做的,是先筛掉风险最高的劣质项目,别让收益率、品牌背书和社交媒体热度带偏了判断。
传统筛选指标存在致命盲区
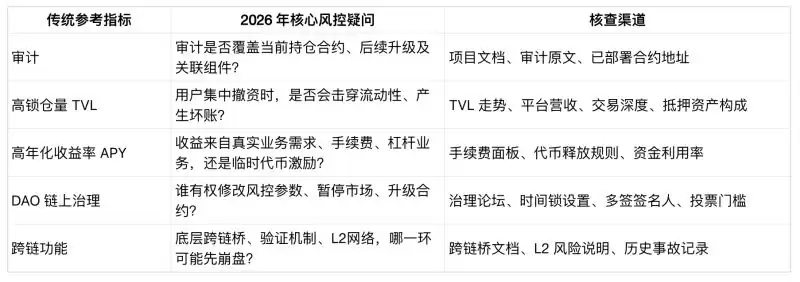
过去用户的懒人筛选逻辑很简单:看有没有审计、查TVL、对比年化收益、看看巨鲸是不是也在用。但这些指标的局限性很大,根本没法完整评估安全性。
代码审计这件事,只有覆盖了当前实际托管资金合约的审计才有意义。很多协议是在审计完成之后又升级了合约,或者依赖了未经审计的适配层、跨链桥合约、预言机设置,甚至直接留了管理员权限后门,那旧的审计报告基本就失效了。真正靠谱的审计,必须公示审计范围、漏洞明细、已部署合约的链接;只挂一个没有日期、没有范围的审计徽章,参考价值极低。
TVL只能体现表面的流动性,反映不了极端行情下的真实抗风险能力。
营收排名倒是有用,能帮你区分哪些是靠真实手续费盈利的协议,哪些是单纯靠代币挖矿激励在续命的。有些平台锁仓量看着很高,但营收薄弱、奖励依赖短期补贴、抵押资产结构脆弱——一旦用户集中撤资,挤兑和坏账几乎是必然的。
年化收益率(APY)是最靠不住的信任指标。超高APY往往是在补偿各种隐性风险:合约漏洞风险、预言机故障风险、抵押资产崩盘风险、清算风险、跨链桥风险、奖励代币价值崩盘风险。关键要追问两点:收益到底从哪来?要哪些环节全部不出错,你才能顺利变钱?
充值前,先摸清项目的权限控制
专业的DeFi风控,第一步永远是搞清楚:谁,以及什么机制,有权改动系统规则。
重点要查的是这些:合约升级权限、时间锁机制、治理投票门槛、多签签名人构成、市场暂停权限、预言机控制权、清算规则、风控参数调整流程、紧急应急机制。如果这些信息模糊不清,本身就是巨大的风险信号;就算信息公开,但权限集中在极少数人手里,同样暗藏隐患。
监管政策对DeFi的规范重点,也集中在治理规则、责任主体、运营风险、冲突处理、信息披露、技术风控这些方面。原因很简单:很多协议表面宣称去中心化,用户事后才发现,实际控制权高度集中。
对普通用户来说,最实在的标准是:项目有没有明确公示谁有权紧急干预、权力边界在哪里。公开的治理流程、时间锁机制、风控参数的公开辩论,都是明显的加分项。
最差的那一类平台,说不清谁掌控合约升级、规则变更多快、管理员私钥是否多签托管、签名人是谁、预言机/跨链桥/市场崩盘后怎么应急。这种项目,你不仅是在赌代码安全,更是在信任一个完全未知的运营方。
风控核查还要延伸到底层架构。如果DeFi依托的是L2网络、跨链桥、跨链抵押资产,那底层架构的任何漏洞,都会向上传导风险。
2026年多起安全事故已经证明,崩盘原因早已超越了传统智能合约漏洞,更多来自签名泄露、治理漏洞、多签权限暴露、跨链桥机制缺陷、应急决策失当。所以评估安全,既要查合约本身,更要排查周边所有薄弱环节。
核查安全历史与应急响应能力
存钱之前,务必在安全事故追踪平台上检索项目公链、跨链桥、核心抵押资产的历史被盗记录。公开的黑客事件面板、行业安全API都可以作为初步参考,但不能当作最终定论。
有过被盗记录不代表直接放弃,关键要看事后处置;零事故也不代表没有潜在漏洞,关键要看风险规律:是不是频繁出事、亏损有没有赔付、信息披露是否含糊、事故复盘是否敷衍、合约代码是否有抄袭隐患、是否补偿了受害用户、危机下团队是什么态度。
历史盗链的长尾影响极强:一次被盗后,会长期拖累国库资金、项目口碑和代币价值。事后修复与赔付的能力,本身就是信用背书。
优质平台会主动公开自身安全状态,包括最新审计报告、漏洞赏金计划、信息披露渠道、应急响应联系人、白帽黑客危机处理规则。
漏洞赏金平台允许用户根据赏金金额、涵盖资产、金库总TVL、更新日期和响应数据来比较不同项目。Whitehat Safe Harbor框架通过为参与协议提供预先授权的救援条款,进一步增强了安全性。
但这些依然无法完全规避风险。赏金金额过低、流程滞后、覆盖范围有限——纸面规则再好,也扛不住真实市场恐慌的考验。
愿意投入赏金、主动披露风险、预设白帽救援规则,至少说明一点:项目在出事之前,就认真思考过风险兜底这件事。
普通用户不需要逐行审计代码,但可以做一个简单的判断:平台有没有用通俗语言,讲清楚核心风控漏洞和应对方案。
事故复盘报告的质量,也是一个重要的风向标。靠谱的复盘会明确根本原因、受影响合约、亏损路径、用户冲击、赔付方案、后续风控整改、以及尚未探明的风险边界。危机后含糊其辞、回避关键问题,都是重大的红灯信号。
看透高收益背后的资金逻辑
就算一个平台技术上看起来没问题,但如果它的经济效益不佳,那仍然不值得存钱。
先想想收益来源:是借贷需求、交易手续费、清算收益、现实资产收益、质押挖矿、代币增发补贴、积分活动、杠杆收益,还是借贷资金堆砌的循环资金盘?
再推演极端情景:一旦激励衰减、抵押资产暴跌、资金利用率变化、跨链稳定币脱锚,平台还能不能稳住?
收入质量反映的是用户是否在没有补贴的情况下愿意为产品付费,流动性深度反映的是存款能不能在不出现严重滑点的情况下顺利提取,抵押品质量决定了——一项劣质资产崩盘,会不会拖垮整个看似正规的DeFi协议。
历史上多起连环挤兑事件都印证了这一点:跨链桥或验证机制的单点故障,会迅速引发恐慌和资金出逃,形成连锁崩盘。用户最直观的风险感受,就是资产冻结、折价变钱、市场暂停、退出延迟、坏账产生、权责归属不明。
稳定币值得在评估清单中单独列出。一份2025年发布的预测报告指出,稳定币市场规模已达数千亿美元,报告重点关注了储备资产质量、挤兑风险、集中度和中介作用。
DeFi平台接入USDC、USDT等美元稳定币,风险不只在自身合约,还受制于发行方政策、储备金管理、黑名单冻结权限、以及平台流动性对单一稳定币的依赖度。
稳定币流动性虽好,但用户必须清楚:平台依赖哪些稳定币、发行方有什么管控权限、有没有替代抵押资产、协议如何应对脱锚、冻结、市场暂停这些极端情况。
监管透明度也值得同等重视。欧盟MiCA法案给用户提供了资质查询渠道,但挂牌白皮书并不代表官方审核背书。注册资质、白皮书、知名运营方只能降低部分不确定性,不能当作绝对安全认证。
按风险信号分级,再决定投入资金规模
一个简单实用的筛选方法,是把DeFi平台的风险分为绿灯、黄灯、红灯三档。
绿灯安全信号
带明确范围与日期的完整审计、公开可查的已部署合约、合理的时间锁、透明的链上治理、保守的抵押资产准入、清晰的预言机设计、真实可持续的营收、充足的交易深度、高额的漏洞赏金、完善的信息披露渠道、成熟的应急方案、事故复盘诚恳且完整。
黄灯警示信号
新上线项目、高度依赖挖矿激励、管理员多签信息不透明、复杂的跨链机制、激进接纳高风险抵押资产、漏洞赏金覆盖有限、营收薄弱、治理规则晦涩难懂。
红灯高危信号
团队匿名且权限隐匿、没有有效的最新审计、没有清晰的合约升级流程、没有信息披露渠道、没有漏洞赏金、收益异常离谱、跨链资产逻辑含糊、历史事故未妥善解决、夸大TVL数据、刻意宣传安全却隐瞒底层管控漏洞。
之后,根据风险等级控制投入金额,把托管私钥风险和协议本身风险分开评估。大额资金投入前,先小额测试一下变钱流程。
避免将应急资金投入提款延迟、抵押流程复杂或管理员权限不明的系统里。在平台升级、治理投票、新增抵押品、跨链桥变更或市场出现重大波动后,务必重新检查平台。
2026年,优质DeFi平台不再让用户盲目信仰,而是把风险变得可核查:哪些规则可以被修改、谁有权修改、哪些环节会崩盘、风险预警机制如何、如何奖励安全研究员、资金能否顺畅退出、乐观行情失效后怎么兜底。
这就是核心标准。如果一个平台无法用通俗语言讲清自身的所有崩盘风险,用户就不该拿自己的资金去试错。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
相关文章