

Horusec是一款开源静态代码分析工具,扫描速度显著优于Semgrep,3分钟完成原需30分钟的任务。支持18种语言,集成20款安全工具,能深度扫描Git历史中的敏感信息。安装简单,适合快速盲扫与CI门禁。
Horusec静态扫描工具第二讲
作者:技术拾光
时间:2026-06-15
浏览:635
文章目录
上一篇聊了Semgrep,功能确实能打,但速度方面稍显不足。近期尝试了替代方案——Horusec,一款开源静态代码分析工具,专注于在开发过程中发现安全漏洞。实际使用后,速度差距极为显著:原扫描耗时30分钟的任务,现在仅需3分钟即可完成,检测出的问题几乎一致。两台工具部署于同一服务器,报告生成时间从分钟级变为秒级?确切而言仍是分钟级,但效率提升明显。
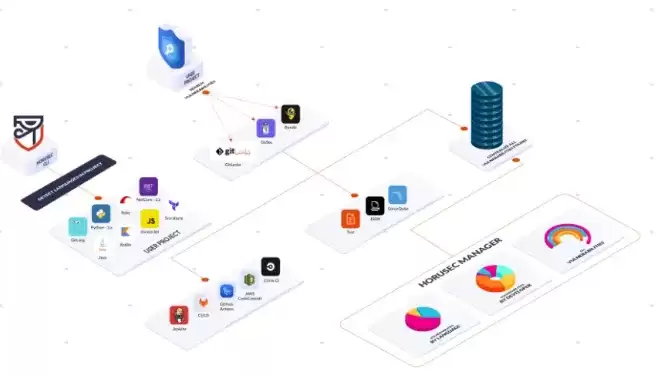
Horusec目前支持18种编程语言,包括C#、Java、Kotlin、Python、Ruby、Golang、Terraform、JavaScript、TypeScript、Kubernetes、PHP、C、HTML、JSON、Dart、Elixir、Shell、Nginx。除扫描当前项目文件外,还能深入Git历史,检出密钥泄漏、硬编码令牌、账户凭证等敏感信息。开发者可通过CLI快速上手,DevSecOps团队也可将其无缝集成到CI/CD流水线中。
功能特点
- 集成20款主流安全检测工具联动扫描,全面覆盖18种开发语言,多引擎交叉校验提升漏洞识别与风险判定准确率;
- 深度遍历Git仓库全版本提交历史、分支记录与提交日志,智能检索密钥密码、接口令牌、账号凭证、隐私配置等敏感信息及各类泄露内容;
- 支持检测规则、扫描范围、过滤条件、输出模式全维度自定义配置,开放全部CLI调用能力与接口资源,灵活适配本地终端、自动化流水线及服务器部署场景;
- 支持导入编写自定义检测规则、正则匹配规则与专属风控策略,可按需新增行业专属漏洞特征、敏感关键词库,适配业务私有化合规检测与定制化安全审计需求。
使用方法
安装Horusec非常便捷,一条命令即可完成。
Mac或Linux
make install
# 或
curl -fsSL https://raw.githubusercontent.com/ZupIT/horusec/master/deployments/scripts/install.sh | bash -s latest
检查安装:horusec version
Windows
# amd64
curl -k "https://github.com/ZupIT/horusec/releases/latest/download/horusec_win_amd64.exe" -o "./horusec.exe" -L
# arm64
curl -k "https://github.com/ZupIT/horusec/releases/latest/download/horusec_win_arm64.exe" -o "./horusec.exe" -L
检查安装:./horusec.exe version
使用方式同样直接,一行命令即可启动扫描:horusec start -p .。如需集成到OpenCode或IDE插件,通过对话调用即可,门槛极低。
Horusec支持多种输出格式:JSON、HTML、SARIF等,满足不同场景的报表需求。
为什么选择Horusec?
- 安装简单: 无需繁杂配置,一个命令行即可使用。
- 功能全面: 支持20种不同安全工具对18种语言进行分析。
- 可配置性高: 支持自定义规则和扫描策略。
- 速度快: 扫描速度达分钟级,几乎几分钟内完成,输出多格式报告。
- 持续更新: 活跃的开发社区不断添加新功能和规则。
Horusec与Semgrep对比
| 维度 | Horusec | Semgrep |
|---|---|---|
| 速度 | 更快 | 较慢 |
| 准确率 | 稍逊 | 更好一些 |
| 检测范围 | 均可自定义 | 均可自定义 |
| 多语言支持 | 18种 | 略多一些 |
| 上手门槛 | 更低,开箱即用 | 稍高 |
使用场景
Horusec: 快速盲扫、CI快速门禁、密钥泄露普查、全项目粗筛,适合小项目及安全要求不高的项目。
Semgrep: 代码规范校验、精准漏洞审计、企业自定义安全规则(Pro版功能更完善),适合完整项目或大型项目。
总结:若追求扫描速度、希望快速摸清代码资产的风险底牌,Horusec值得放入工具箱。若对漏洞精度有更高要求、需要深度定制规则,Semgrep仍是首选。两者互补使用,效果更佳。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
相关文章