
深入解析使用JavaScript修改网页HTML元素内容的常用方法,包括textContent、innerHTML、innerText及现代DOM API的用法、核心差异、安全防范与场景选型。

当前位置:首页 > JavaScript DOM 与事件 > 正文
JavaScript修改网页HTML元素内容的方法
作者:页面旅途
时间:2026-10-30
浏览:385
文章目录
在前端开发中,使用 JavaScript 修改网页内容的核心逻辑通常分为两步:首先通过 DOM 查询接口找到目标元素,随后调用对应的内容操作属性或方法完成赋值。根据所需内容的格式和安全边界,最常见的三种方式分别是用于纯文本的
textContent、用于富文本结构解析的 innerHTML,以及兼顾排版渲染的 innerText。本文将系统梳理这些方法的操作流程、核心技术差异、安全考量与现代扩展方案。
一、标准操作流程与目标元素获取
修改网页元素内容并非直接操作 HTML 源文件,而是在浏览器解析完成的 DOM(文档对象模型)树上修改节点对象。无论是修改文字还是重组标签,都遵循一个清晰的四步流程:通过选择器定位节点、明确内容性质、使用匹配的 API 写入数据,最后由浏览器自动更新页面呈现。
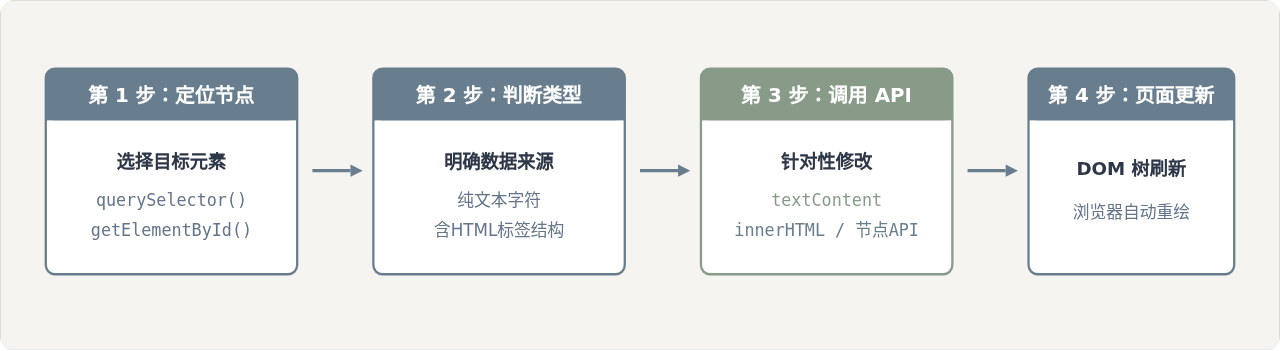
在实际编写代码前,必须确保目标元素已经被获取到。例如通过 ID 寻找特定容器,或者使用 CSS 选择器定位:
// 示例 HTML:<div id="status-box">等待更新...</div>

// 1. 根据唯一 ID 获取元素节点
const statusBox = document.getElementById('status-box');

// 2. 或者使用 CSS 选择器获取匹配的第一个元素
const statusBoxAlt = document.querySelector('#status-box');
二、三大基础修改属性:用法与运行机制
获取到元素节点后,最常用来修改内容的三个属性分别是 textContent、innerHTML 和 innerText。虽然它们都能改变容器内呈现的内容,但其解析方式和底层行为完全不同。
1. textContent:高效且安全的纯文本替换
textContent 属性表示一个节点及其后代的文本内容。当你对其进行赋值时,它会将目标元素内部的原有子节点全部清空,并用一个包含所赋字符串的新文本节点进行替换。
const messageEl = document.querySelector('#message');

// 直接设置纯文本内容
messageEl.textContent = '操作已完成,数据同步成功。';

// 如果传入包含标签的字符串,HTML标签不会被解析,而是作为字面量显示
messageEl.textContent = '<strong>提示:</strong>系统正常';
// 页面上将原样输出:<strong>提示:</strong>系统正常
2. innerHTML:解析并构建富文本子元素
innerHTML 用于读取或设置元素内部的 HTML 标记。对其赋值时,浏览器会调用 HTML 解析器,将字符串解析为一棵新的 DOM 子树,并替换原有的全部子节点。
const containerEl = document.querySelector('#container');

// 解析并插入包含 HTML 标签的结构
containerEl.innerHTML = '<span class="tag">成功</span><p>订单已提交。</p>';
3. innerText:关注用户可见渲染的文本修改
innerText 与 textContent 类似,也是写入文本,但它与页面的渲染引擎深度绑定。设置 innerText 会考虑 CSS 样式(例如 display: none、文本大小写转换等),同时在读取和修改时可能会触发页面的重排(Reflow)与重绘(Repaint),性能开销相对较大。
三、核心差异与安全边界对比
理解 textContent 与 innerHTML 在底层处理机制上的差异,是避免代码漏洞与性能问题的关键。许多开发者容易混淆两者的边界,在只需要更新文字的地方随手使用 innerHTML,从而埋下安全隐患。
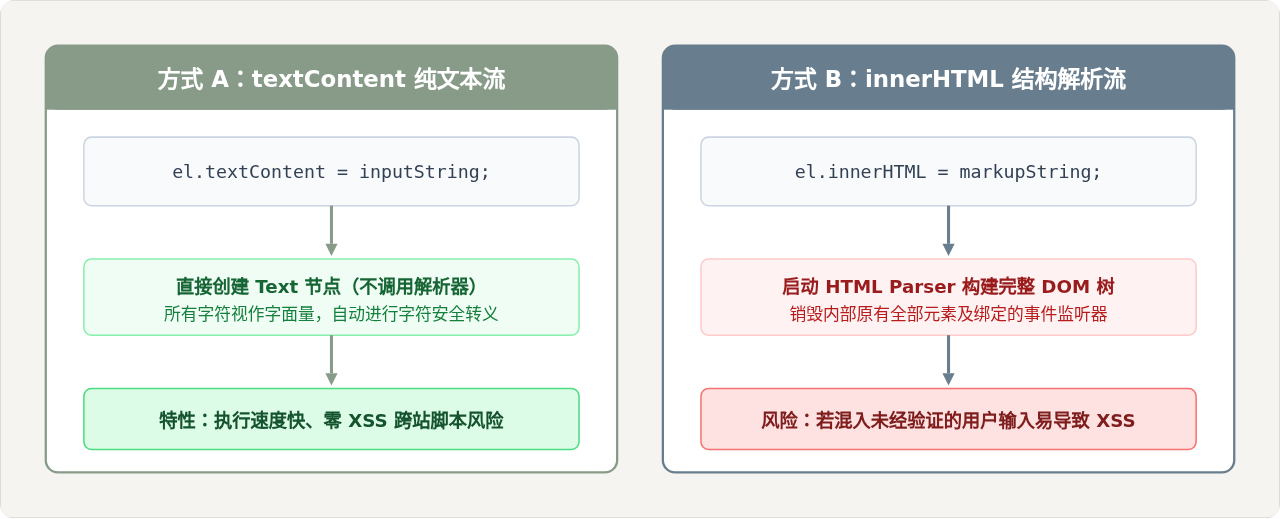
为了直观对比三者的区别,下表整理了在一致测试条件下的特性对照:
| 属性名称 | 标签解析能力 | 受 CSS 样式影响 | 重排与性能开销 | 安全特性与主要场景 |
|---|---|---|---|---|
textContent |
不解析(作为纯文本字符) | 否(包含隐藏节点文本) | 极低(仅更新文本节点) | 安全,推荐用于更新所有普通文字内容 |
innerHTML |
解析(构建对应 HTML 子树) | 否(按 HTML 规范解析) | 较高(触发完整 DOM 解析) | 需防范 XSS,仅在需要动态注入标签时使用 |
innerText |
不解析(作为纯文本字符) | 是(感知元素可见性与布局) | 高(会触发页面重排计算) | 仅用于需匹配视觉呈现(如换行与显示状态)时 |
安全提醒: HTML5 规范规定,通过
innerHTML 插入的 <script> 标签不会执行代码。但这并不意味着 innerHTML 是安全的!攻击者可以通过类似 <img src="x" onerror="alert(1)"> 这类具备内嵌错误回调属性的标签轻松绕过限制。因此,凡是来源包含用户输入、URL 查询参数或不可信接口的数据,绝不能直接传入 innerHTML。
四、进阶与现代 DOM 操作方法
在实际项目开发中,如果仅仅使用 innerHTML 或 textContent,有时会面临两个痛点:一是想要追加一段 HTML 结构而不销毁已有元素的事件监听;二是在清空容器时希望语法更规范、性能更好。现代浏览器为此提供了针对性的原生 API。
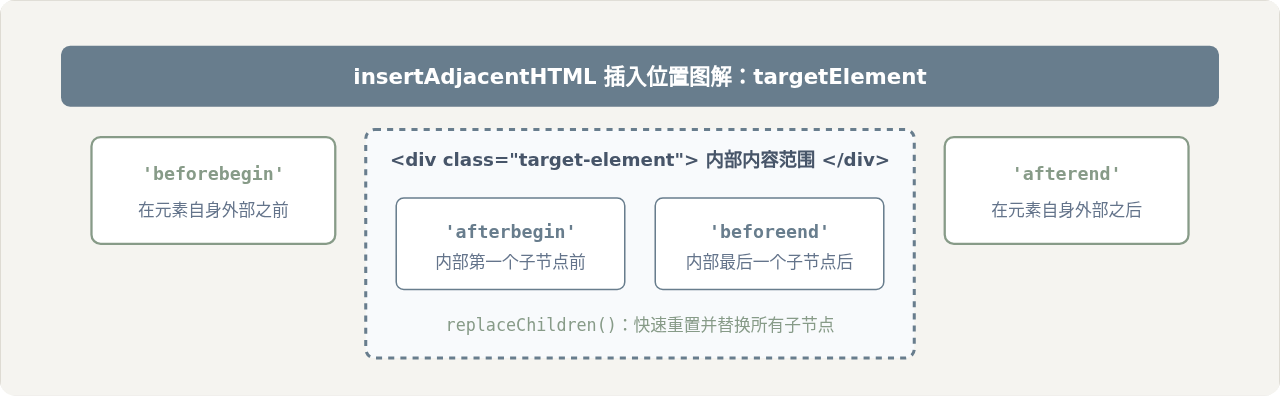
1. insertAdjacentHTML:精确位置插入且保留现有事件
如果使用 el.innerHTML += '<li>新项</li>' 追加内容,浏览器实际上会把原有的所有节点重新解析一遍,这会导致已有子元素上绑定的事件监听器全部丢失。而 insertAdjacentHTML() 能够将指定的 HTML 字符串解析后,精准插入到指定位置,且完全不影响已存在的兄弟节点:
const list = document.querySelector('#item-list');

// 在列表末尾追加新节点,不破坏列表内既有元素的事件监听
list.insertAdjacentHTML('beforeend', '<li class="item">新增列表项</li>');
2. replaceChildren:优雅的清空与批量替换
在以往的代码中,清空一个元素通常写为 el.innerHTML = ''。现代标准提供了专门的 replaceChildren() 方法。当不传任何参数时,它能高效清空该元素的所有子节点;同时它还支持传入多个新节点或字符串,一次性完成原子替换:
const card = document.querySelector('#card');

// 语法1:优雅且快速地清空内部所有子元素
card.replaceChildren();

// 语法2:用全新的 DOM 节点或字符串直接替换原有所有子节点
const title = document.createElement('h3');
title.textContent = '卡片标题';
const desc = document.createElement('p');
desc.textContent = '卡片简述内容';

card.replaceChildren(title, desc);
五、选型决策指南与最佳实践
面对不同的业务场景,选用何种方式修改元素内容,应当结合是否包含标签、数据是否可信,以及对性能与事件的要求来进行判断。
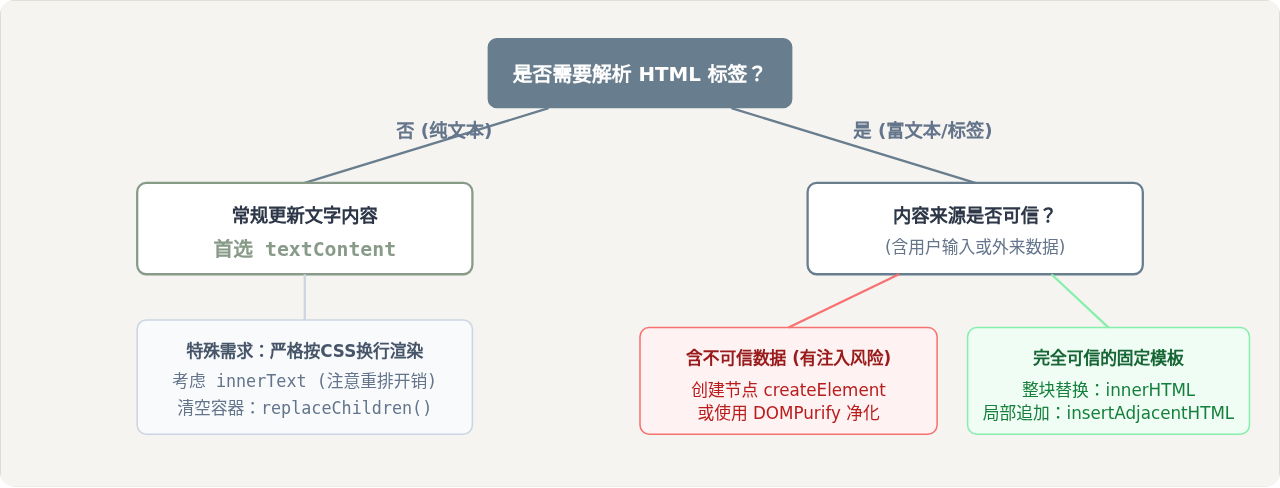
综合以上分析,推荐在日常开发中遵守以下准则:
- 默认优先使用
textContent: 绝大多数日常交互(如修改用户名、更新计数值、显示状态提示等)都是纯文本内容,使用textContent既能获得最佳性能,又能从根源上杜绝 XSS 注入风险。 - 审慎使用
innerHTML: 仅在需要动态组装和解析复杂 HTML 片段时使用。如果数据中混入了不可控的外部变量,务必先通过转义函数或成熟的 DOMPurify 库进行清洗。 - 局部追加优选
insertAdjacentHTML: 当需要向现有列表中插入新结构时,避免使用el.innerHTML += ...,以防止已有 DOM 节点的事件监听器被全部注销。 - 清空与重组优选
replaceChildren: 替代陈旧的el.innerHTML = '',以更规范、语意化且性能更佳的原生方式清空容器。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章