
在现代前端开发中,href='javascript:;' 已经彻底沦为历史遗留的反模式。本文从历史成因、可访问性、CSP安全策略以及现代组件化替代方案等维度,系统解答为什么不应再使用它,以及如何用规范的 button 和语义化代码进行替代。

当前位置:首页 > JavaScript 代码规范与重构 > 正文
现代前端开发中还需要写 href="javascript:;" 吗
作者:性能诊所
时间:2026-10-30
浏览:363
文章目录
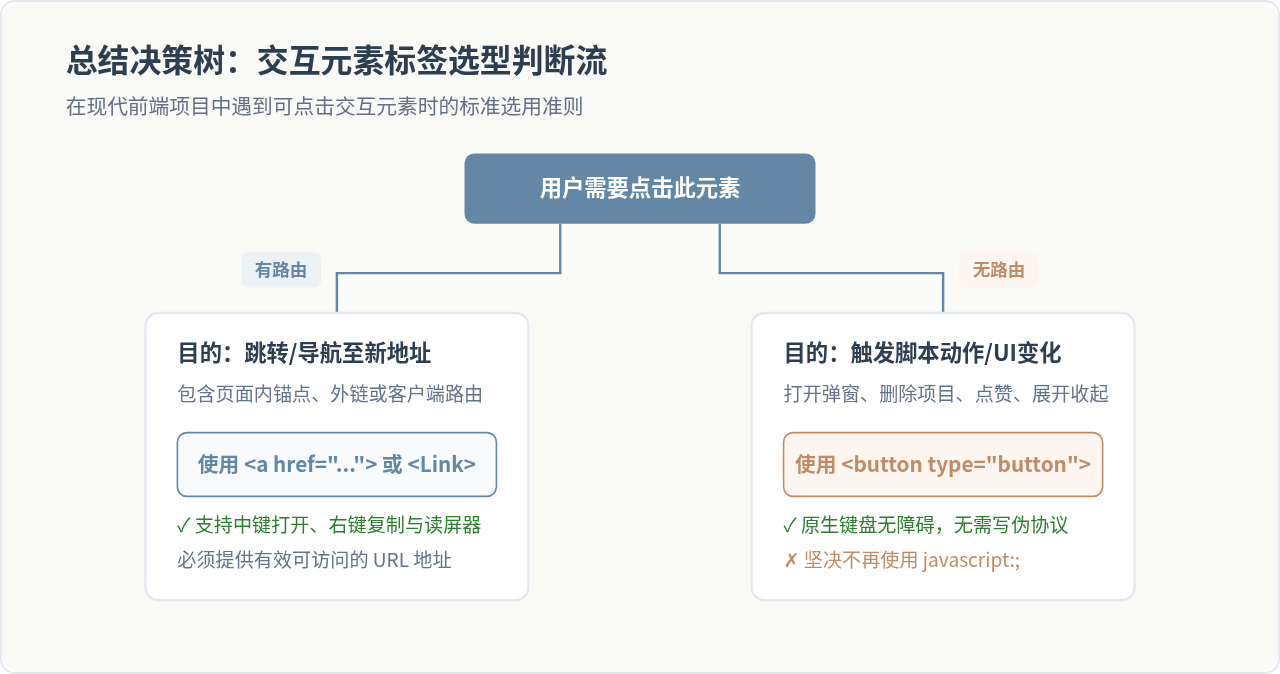
现代前端开发中不需要写 href="javascript:;",而且在生产项目中应当明确将其列为需要杜绝的代码反模式。核心答案非常直接:任何不需要实际跳转网址的点击交互,本质上都是“操作按钮”而非“超链接”,应当统一使用标准的 <button type="button"> 搭配样式重置来实现;若确有路由跳转诉求,则应填写真实可访问的目标 URL。继续在 <a> 标签中使用伪协议,不仅会破坏屏幕阅读器的无障碍解析,还会直接触犯现代 Web 的内容安全策略(CSP),并在键盘交互与多标签浏览时给用户带来意料之外的体验破损。
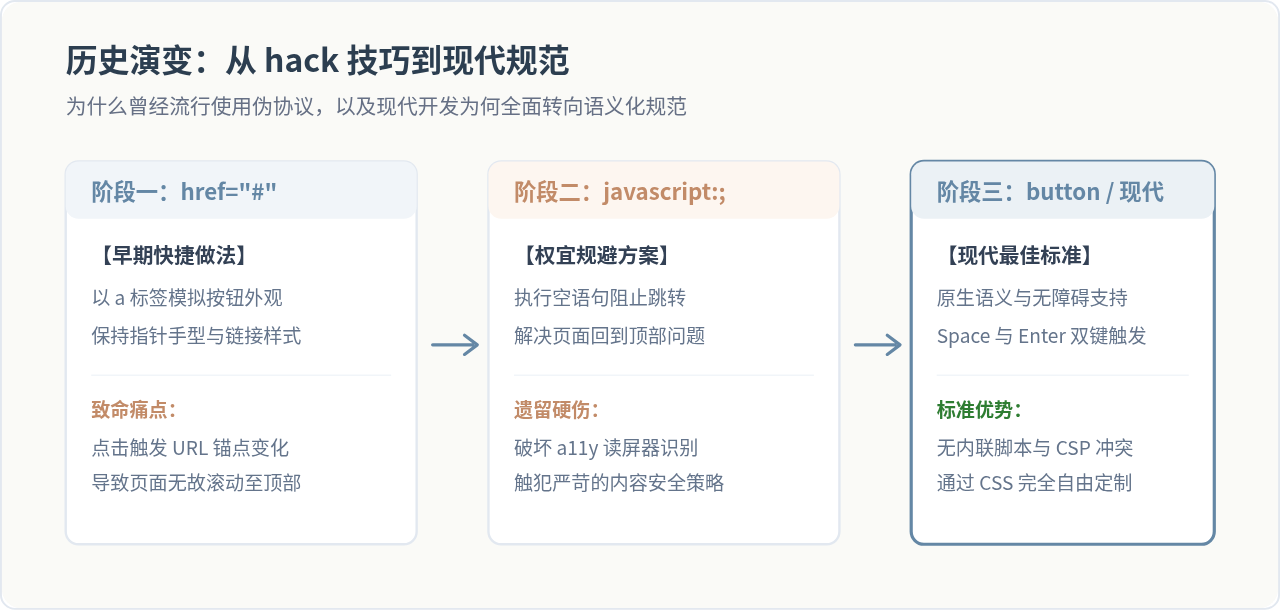
一、历史沿革:为什么当年普遍使用 javascript:;
在前端早期阶段(特别是静态 HTML 页面配合 jQuery 的年代),开发者常常需要实现一个“点击后弹出窗口”或“展开折叠面板”的文字交互。当时 CSS 预处理器尚未普及,各家浏览器对 <button> 的默认外观(如凸起的灰底边框、内边距与字体样式)处理非常不一致,样式重置相对繁琐。相比之下,超链接标签 <a> 原生自带指针手型(cursor: pointer)与下划线文本样式,开箱即用,因此大量开发者习惯性地使用 <a> 来充当交互按钮。
然而,<a> 标签如果缺少 href 属性,浏览器在早期的渲染中并不会为其赋予链接样式与手型指针;如果随手写成 href="#",用户点击时页面的 URL 会增加 # 锚点标记,且当页面较长时,浏览器会默认将视口猛然滚动到页面顶部,严重干扰阅读。
为了规避页面跳顶的问题,开发者们想出了伪协议技巧:使用 href="javascript:;" 或 href="javascript:void(0)"。其原理是告诉浏览器解析并执行后面的 JavaScript 语句;由于分号 ; 是空语句,而 void(0) 计算后的返回值为 undefined,浏览器得到空结果后便不会进行任何页面跳转,既保留了超链接的外观,又抑制了页面滚动。这种在特定时期为了避开浏览器渲染差异而诞生的权宜之计,逐渐被许多团队当成了常规写法沉淀下来。
二、现代前端必须杜绝该写法的四大原因
随着 Web 技术标准的演进以及对无障碍和安全要求的提升,这种利用伪协议挂载动作的写法暴露出了严重的架构硬伤。
1. 语义扭曲与无障碍(Accessibility / a11y)受损
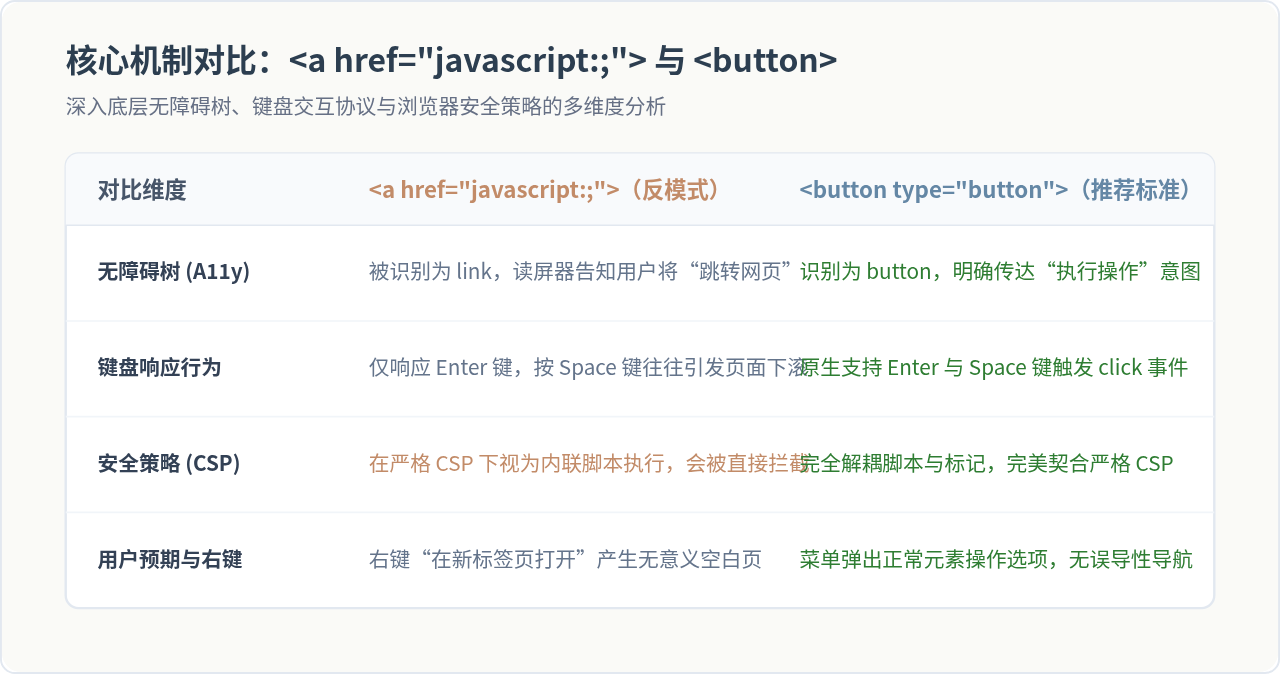
在 HTML 标准与浏览器底层无障碍可访问性树(Accessibility Tree)中,<a> 标签的角色是 link,其既定职责是引导用户发生页面位置或资源地址的迁移;而 <button> 的角色是 button,其既定职责是在当前上下文中执行特定脚本操作。
视障用户在使用辅助屏幕阅读器(如 NVDA、VoiceOver)浏览页面时,设备遇到 <a> 元素会朗读“链接,某某文本”,用户会自然期待按下键盘后前往一个新页面。如果实际只是打开了一个对话框或切换了标签卡,会导致认知混乱。此外,阅读器通常支持“提取本页全部超链接列表”功能,大量的 javascript:; 链接会充斥列表,造成无意义的信息污染。
2. 键盘交互模式的天然缺失
对于依赖纯键盘操作的用户:
- 对于标准的
<button>元素:获得焦点后,按下 Enter 键或 Space(空格键)均会触发click事件,符合广泛的桌面与 Web 交互习惯。 - 对于
<a>标签:默认仅有 Enter 键能够触发点击;当用户按下 Space 键时,浏览器不仅不会执行点击,反而会默认触发整个视口的向下滚动,直接造成操作失误。
3. 内容安全策略(CSP)下的硬性拦截
在重视安全的企业级前端应用与现代金融、政务系统中,通常会在 HTTP 响应头配置严格的 Content-Security-Policy(内容安全策略)。例如:
Content-Security-Policy: default-src 'self'; script-src 'self';在没有声明 'unsafe-inline' 的标准安全策略下,浏览器会将 href="javascript:..." 判定为不受信的内联脚本执行,从而直接予以阻断并在控制台抛出安全违规异常:
Refused to run the JavaScript URL because it violates the following Content Security Policy directive: "script-src 'self'". Either the 'unsafe-inline' keyword, a hash ('sha256-...'), or a nonce ('nonce-...') is required to enable inline execution.这意味着一旦项目启用了严格的安全策略,所有使用 javascript:; 的交互将会瞬间瘫痪。
4. 破坏用户的浏览器原生习惯
现代浏览器为链接提供了丰富的外置交互。当用户看到一个具有链接外观的元素时,可能会使用鼠标中键点击、按住 Ctrl/Command 键点击,或者鼠标右键选择“在新标签页中打开”。如果底层是 href="javascript:;",浏览器会在新标签页尝试导航至该伪协议地址,最终打开一个完全空白的 about:blank 页面,带来极其糟糕的产品使用体验。
三、现代前端的标准替代方案
彻底废弃 href="javascript:;" 之后,应该如何正确实现相应的业务需求?主要分为以下两种场景。
场景 A:纯页面内交互(无真实目标 URL)
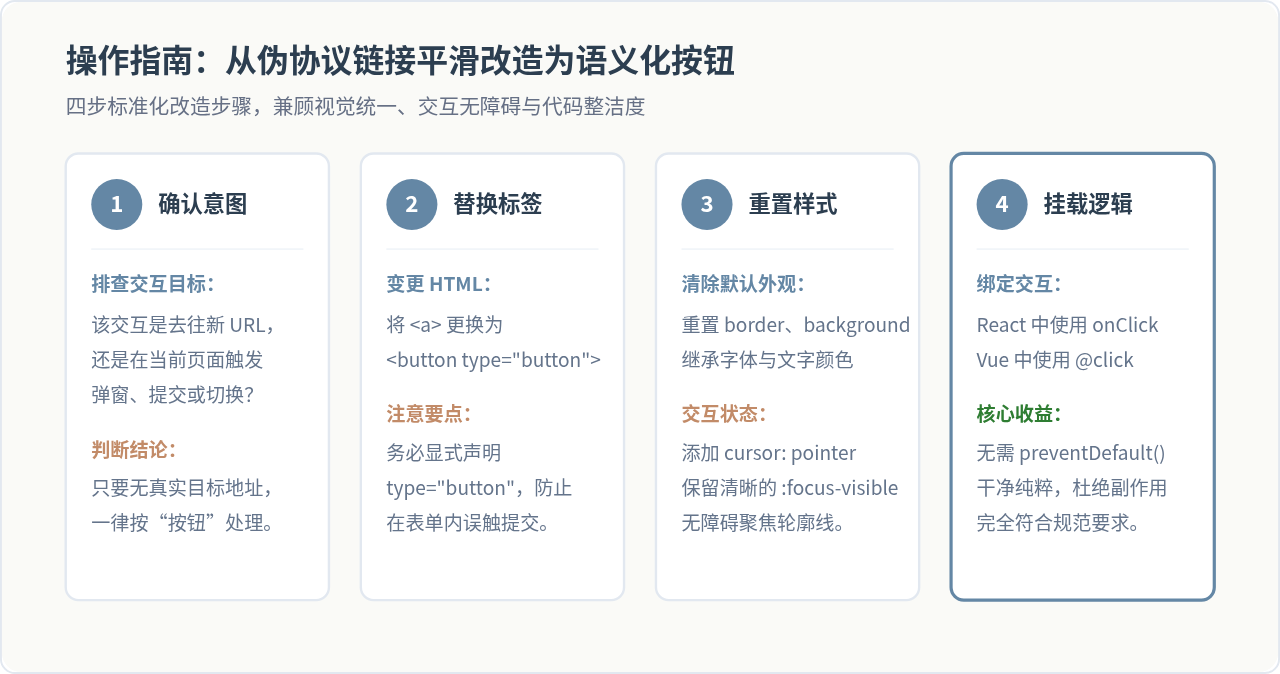
如果该点击是为了触发一段 JavaScript 逻辑(如打开弹窗、删除表格行、展开更多),应无条件使用 <button type="button">。如果需要在视觉上呈现为纯文字链接的样子,只需通过少量的 CSS 重置即可:
/* 纯文字按钮通用重置类 */
.btn-link {
  background: none;
  border: none;
  padding: 0;
  margin: 0;
  font: inherit;
  color: #0969DA;
  text-decoration: underline;
  cursor: pointer;
  display: inline;
}

.btn-link:hover {
  color: #1A7F37;
}

/* 保证键盘 Tab 聚焦时的可访问性 */
.btn-link:focus-visible {
  outline: 2px solid #0969DA;
  outline-offset: 2px;
  border-radius: 2px;
}
HTML 标记极为纯粹简洁:
<button type="button" class="btn-link" id="deleteBtn">删除记录</button>
重要细节提醒:务必显式声明
type="button"。在 HTML 规范中,未声明 type 的 <button> 默认类型为 type="submit"。如果该按钮恰好位于某个 <form> 表单内部,用户点击后会意外提交表单并刷新页面。
场景 B:单页应用路由跳转(SPA Client-Side Navigation)
如果该元素本意是带用户前往新页面,但在现代单页应用(如 React Router、Vue Router、Next.js)中希望避免整页刷新,正确的做法是提供真实完整的 URL,并交由路由库的接管组件处理:
// React Router 规范写法
import { Link } from 'react-router-dom';

<Link to="/dashboard/settings">账户设置</Link>

// Vue Router 规范写法
<router-link to="/dashboard/settings">账户设置</router-link>
这些现代路由组件在底层最终渲染出的仍然是标准的 <a href="/dashboard/settings">。此时:
- 普通左键点击时,路由内部机制拦截默认跳转,进行无刷新的客户端路由切换;
- 用户右键“在新标签页打开”或按住 Ctrl 点击时,原生浏览器可以准确读取有效的
href并在新标签页中加载对应页面; - SEO 爬虫也能够顺畅索引到完整的站点链接结构。
四、常见疑问与选型决策指南
1. 能否写成 <a href="#" onclick="event.preventDefault()">?
虽然通过在事件监听中显式调用 event.preventDefault() 能够阻止页面跳顶,但该方案仍然存在以下硬伤:
- 如果前端脚本加载迟缓、发生运行时崩溃,或者用户在 JS 初始化完成前快速点击,阻止默认行为的代码尚未挂载生效,页面依然会跳顶;
- 它仍然向无障碍系统暴露了一个
link角色,无法解决盲人读屏器将操作识别为超链接的问题; - 仍然缺少原生按钮对空格键(Space)的交互支持。因此这种做法属于“治标不治本”。
2. 使用 <div role="button" tabindex="0"> 是否可以替代?
虽然可以通过 ARIA 角色 role="button" 和 tabindex="0" 让普通的 <div> 或 <span> 在无障碍树上伪装成按钮,但你必须自行用 JavaScript 手动补齐以下所有逻辑:
- 监听
keydown事件,手动捕获 Enter 和 Space 键; - 在按下空格键时手动调用
event.preventDefault(),防止页面向下滚动; - 手动处理
disabled状态时的聚焦失活和事件阻止。
Web 平台原生内置的 <button type="button"> 已经无偿且稳定地提供了这一切能力,强行使用非交互元素模拟既增加了代码维护成本,又极易在边界用例中漏写逻辑。
五、结语
href="javascript:;" 是 Web 发展早期妥协产物中的典型代表。在现代前端工程体系中,它既违背了 HTML 语义化准则与无障碍规范,又构成了潜在的 CSP 安全隐患。在编写现代 Web 应用时,恪守“跳转用超链接,操作用按钮”的基础原则,用 <button type="button"> 搭配干净的样式重置,才是构建稳健、安全且对所有用户友好的前端界面的标准之道。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章