
本文深入讲解JavaScript闭包与作用域的核心机制,演示如何利用词法作用域与函数嵌套实现真正的数据私有化与模块化架构,并解析内存管理与常见误区。

当前位置:首页 > JavaScript 函数与作用域 > 正文
JavaScript闭包与作用域:怎么实现数据私有化与模块化
作者:函数茶馆
时间:2026-10-30
浏览:105
文章目录
在JavaScript开发中,由于早期缺乏原生的私有字段和模块管理规范,开发者必须依赖作用域链与闭包(Closure)来保护内部状态、防止全局变量污染,并构建高内聚的模块结构。本文将直接从函数作用域与闭包的本质运作机制切入,通过完整的代码示例演示数据私有化与经典模块模式的实现路径,并剖析常见认知误区与内存回收控制要点。
一、作用域链与闭包的底层运作机制
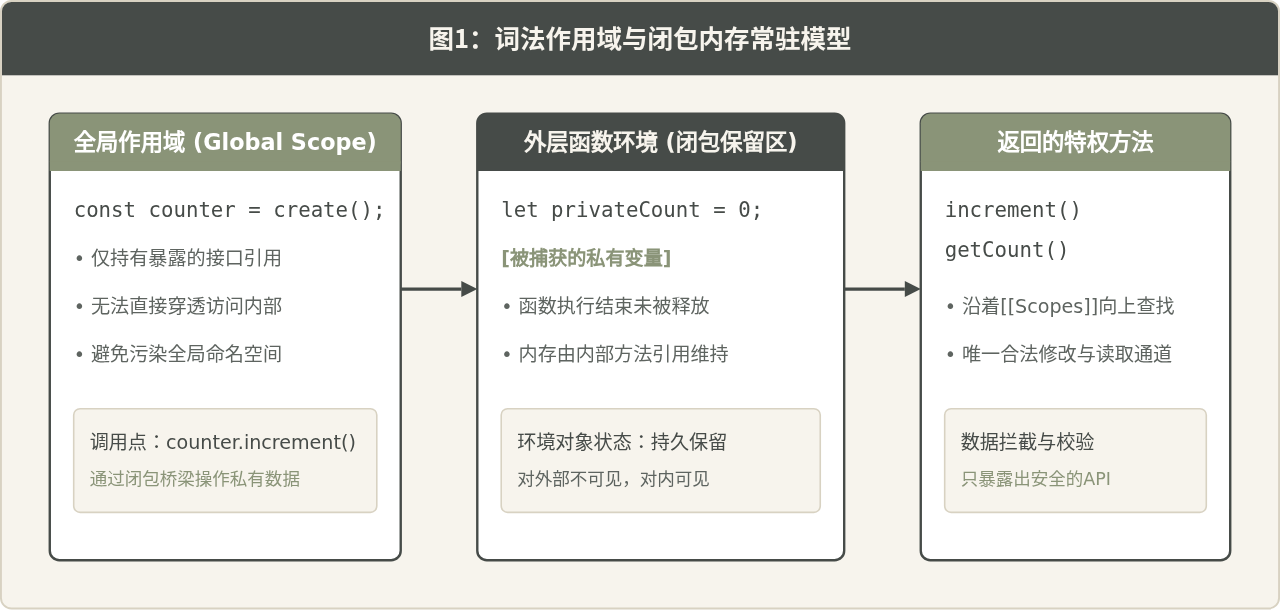
要掌握闭包,首先必须建立对“词法作用域(Lexical Scope)”的清晰认知。JavaScript在执行前编译阶段就确定了变量的作用域:内部函数在定义时,就已经记录了它所处的外层词法环境。无论这个内部函数后续在何处被传递、返回或调用,它都能访问其定义时所关联的外部变量链条。
当一个外部函数执行完毕后,其内部局部变量通常应随着执行上下文(Execution Context)的出栈而被垃圾回收器回收。但如果该外部函数返回了一个内部函数,且内部函数对外部局部变量保持着引用,垃圾回收器就会判定该变量仍处于“可达”状态,从而在堆内存中保留包含这些变量的环境对象——这就构成了闭包。
二、使用闭包实现数据私有化
在许多业务场景下,我们希望某些状态只能通过受控规则被修改,而不能被调用方任意重写。例如银行账户余额、计数器、权限列表等。如果直接暴露为对象的普通属性,任何代码都可以直接通过 obj.balance = -100 进行恶意或误操作修改。
利用闭包实现私有化的标准路径分为三步:
- 在工厂函数内声明需要保护的局部变量;
- 在函数内部声明可以读取或修改该变量的“特权方法(Privileged Methods)”,并在特权方法中加入校验规则;
- 返回一个只包含这些特权方法的普通对象,隐藏原始变量。
下面是一个实用的银行账户对象完整示例。外部调用方只能存取款或查询余额,任何尝试绕过接口修改余额的行为都会失败:
function createBankAccount(ownerName, initialBalance = 0) {
  // 私有变量:存储在词法环境中,外部无法直接访问
  let balance = initialBalance;
  const transactionLogs = [];

  // 私有辅助函数:记录内部审计日志
  function logTransaction(type, amount) {
    transactionLogs.push({
      type,
      amount,
      timestamp: new Date().toISOString()
    });
  }

  // 返回特权公共接口
  return {
    getOwner() {
      return ownerName;
    },
    getBalance() {
      return balance;
    },
    deposit(amount) {
      if (typeof amount !== 'number' || amount <= 0) {
        throw new Error('存款金额必须为正数');
      }
      balance += amount;
      logTransaction('DEPOSIT', amount);
      return balance;
    },
    withdraw(amount) {
      if (typeof amount !== 'number' || amount <= 0) {
        throw new Error('取款金额必须为正数');
      }
      if (amount > balance) {
        throw new Error('账户余额不足');
      }
      balance -= amount;
      logTransaction('WITHDRAW', amount);
      return balance;
    },
    getLogs() {
      // 防御性拷贝:防止外部修改内部数组结构
      return [...transactionLogs];
    }
  };
}

// 实际使用示例
const account = createBankAccount('张三', 100);
account.deposit(50);
console.log(account.getBalance()); // 输出: 150
console.log(account.balance);       // 输出: undefined (完全被私有化隐藏)
// account.balance = 99999;        // 无效操作,不会影响真正的余额
重点注意:防止引用类型泄露
如果私有变量是对象或数组(如上述例子中的 transactionLogs),在 getLogs() 中必须返回深拷贝或浅拷贝(如 [...transactionLogs]),否则外部代码获得引用后可以直接调用 push 或 splice 篡改内部状态,导致私有化失效。
三、使用闭包与IIFE实现模块化
在前端工程化演进中,将独立业务封装为互不干扰的单元是极其关键的需求。利用立即调用函数表达式(IIFE,Immediately Invoked Function Expression)与闭包结合,可以创建只向外暴露特定命名的单例模块或功能包。
这种结构通常被称为“经典模块模式(Classic Module Pattern)”或“暴露模块模式(Revealing Module Pattern)”。其核心架构是将所有业务变量与函数先在封闭函数内完整实现,最后通过一个对象字面量将需要开放给外界的方法映射输出。
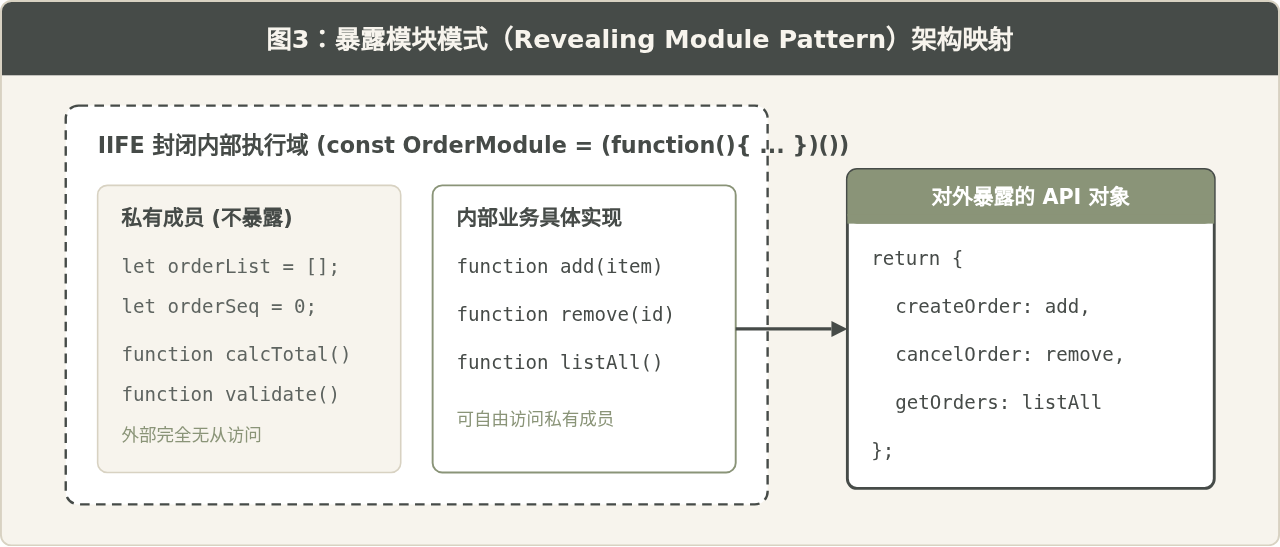
下面是一个订单管理模块的完整代码示例,演示如何构建拥有独立私有状态并支持依赖注入的单例模块:
const OrderManager = (function () {
  // 1. 私有数据与配置
  const orders = new Map();
  let orderCounter = 1000;

  // 2. 私有业务工具函数
  function generateOrderId() {
    orderCounter += 1;
    return `ORD-${orderCounter}`;
  }

  function calculateTax(price, rate = 0.06) {
    return Number((price * rate).toFixed(2));
  }

  // 3. 业务特权函数
  function addOrder(productName, price) {
    if (!productName || typeof price !== 'number' || price <= 0) {
      throw new Error('无效的订单数据');
    }
    const id = generateOrderId();
    const tax = calculateTax(price);
    const orderRecord = {
      id,
      productName,
      price,
      totalAmount: price + tax,
      createdAt: new Date().toISOString()
    };
    orders.set(id, orderRecord);
    return id;
  }

  function queryOrder(id) {
    if (!orders.has(id)) {
      return null;
    }
    // 返回浅拷贝副本,杜绝外部篡改内部Map条目
    return { ...orders.get(id) };
  }

  function count() {
    return orders.size;
  }

  // 4. 选择性暴露公开接口(暴露模块模式)
  return {
    create: addOrder,
    find: queryOrder,
    totalCount: count
  };
})();

// 使用模块
const newOrderId = OrderManager.create('机械键盘', 499);
console.log(OrderManager.totalCount()); // 输出: 1
console.log(OrderManager.find(newOrderId).totalAmount); // 输出: 528.94
// 外部既无法篡改 orders,也无法直接调用 generateOrderId
四、常见认知误区辨析
在闭包与作用域的日常讨论中,存在一些看似合理但容易引发混淆的说法。通过明确具体运行边界,可以更加客观地指导代码实践:
误区一:“使用闭包必然会导致内存泄漏”
辨析:这个说法是不准确的。闭包导致的内存占用是“有意为之”的正常生命周期,而不是内存泄漏。只有当一个闭包长期持有不再使用的庞大对象,且持有该闭包的变量始终处于全局可达链上(例如挂载在 window 或未注销的全局定时器回调中)导致垃圾回收器无法释放时,才会演变成真正的内存泄漏。正常完成任务后解绑或局部作用域内的闭包会在引用断开后正常回收。
误区二:“类私有字段(#field)已经让闭包过时了”
辨析:现代JavaScript(ECMAScript 2022+)引入了 #privateField 语法,能够直接在 Class 中定义硬私有属性。然而,闭包并不会因此过时:
- 函数式编程(Functional Programming)、高阶函数、柯里化(Currying)与函数组合天然依赖闭包,与面向对象体系互补;
- 基于工厂函数返回字面量的轻量级对象无需维护
this上下文,彻底规避了方法解构时的this丢失问题; - IIFE 模块模式是无依赖打包与单文件脚本中极其可靠的隔离方案。
五、闭包与内存生命周期管理实践
合理管理闭包引用的生命周期,是保证应用长期稳定运行的基础。理解垃圾回收器(标记-清除算法)的判定逻辑,能帮助我们在编写私有化模块时做到按需持有、及时释放。
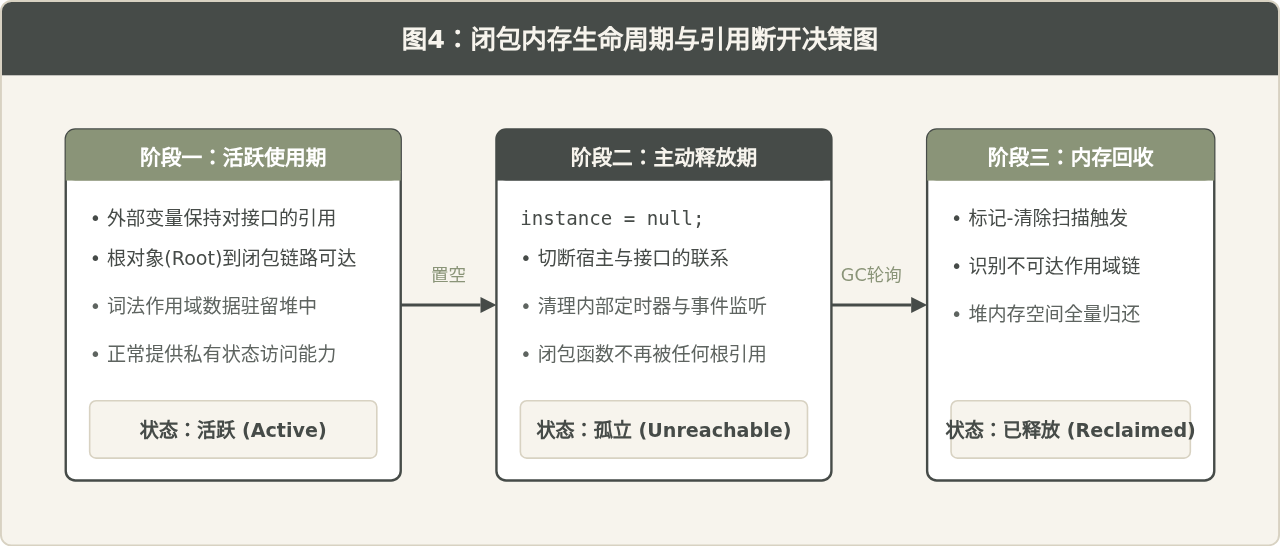
在设计需要长时间运行或频繁创建销毁的模块时,建议遵循以下两条原则:
- 提供显式的销毁接口(
destroy()或cleanup()):在内部清空缓存、注销 DOM 事件监听或clearInterval,避免由于外部回调挂载导致整个作用域无法被回收。 - 避免无意捕获庞大的上下文对象:如果一个大对象只需要使用其中的某一个基础属性,不要直接在闭包中引用整个大对象,而是解构出该基础属性赋给局部变量后再由闭包捕获。
总结
JavaScript的闭包与词法作用域为语言赋予了强大的状态封装与结构化组织能力:
- 词法作用域决定了函数能访问哪些外部环境;
- 闭包机制保证了当外部函数执行退出后,被引用的词法变量依然得以保存在内存中;
- 数据私有化通过隐藏底层变量、仅暴露特权接口,实现外部访问拦截与边界保护;
- 模块模式借助 IIFE 与暴露模式将私有实现与公有 API 严格分离,奠定了现代工程模块化的思想基石。
掌握闭包的生命周期与内存引用路径,就能在享受高内聚架构的同时,保持系统的高性能与内存健康。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章