

近期大量Windows11用户开机后收到Defender高危木马警告,威胁名称为“Trojan:Win32/Cerdigent.A!dha”。该木马主要攻击系统证书模块,可能导致系统变慢、设置被改或频繁崩溃。值得注意的是,部分用户即使通过官方渠道全新安装系统也出现警告,事件原因尚未明确。建议用户暂不自行删除文件或重装系统,等待微软官方进一步说明。
Win11系统用户警惕木马威胁警告
作者:技术拾光
时间:2026-08-13
浏览:200
文章目录
Windows 11用户遭遇Defender高危木马警告
近期,大量Windows 11用户报告称,系统自带的Microsoft Defender安全防护突然弹出高危木马病毒警告。截至目前,微软官方尚未对此事件给出明确解释——这究竟是一次真实的病毒攻击,还是系统安全软件的“误报”?
威胁详情与社区反应
根据用户社区反馈,该警告中反复出现的威胁名称为“Trojan:Win32/Cerdigent.A!dha”。按照微软分类,此威胁被标记为一种特洛伊木马程序。此消息迅速在用户群体中引发了广泛讨论与担忧。
技术背景与已知信息
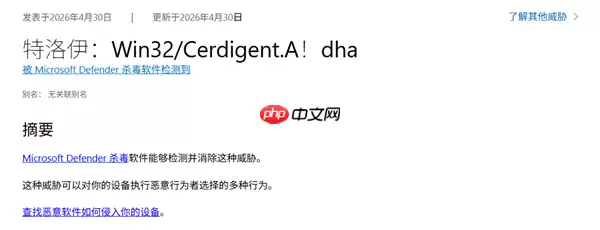
查阅微软此前发布的技术文档可知,名为“Cerdigent.A!dha”的木马变种,其实早在今年4月30日就已纳入Microsoft Defender的检测名单。技术资料指出,该木马具备较高的系统权限,若成功入侵,攻击者可借此对受感染计算机进行多种操作。值得注意的是,其主要攻击目标并非普通文档或照片,而是系统底层的RootCert证书模块——该模块可被视为系统的核心“身份证”管理中心之一。
感染症状与传播疑问
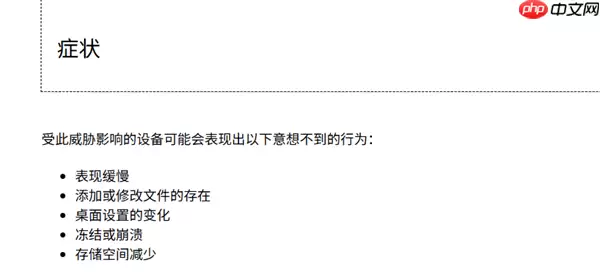
那么,感染此木马的计算机可能出现哪些症状?相关资料列举了一些潜在异常:系统响应速度变慢、桌面设置被无故修改、频繁卡顿甚至崩溃,以及硬盘空间不明原因减少。然而,关于此木马的具体传播途径与更详细的技术特征,微软目前尚未对外公布详细信息。
事件疑点:官方镜像亦触发警告
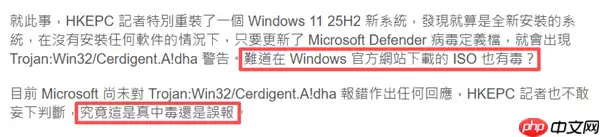
更令人困惑的是,部分用户报告称,即使是从微软官方渠道下载的正式版Windows 11 ISO镜像,在完成全新安装后,也触发了相同的安全警告。这使得事件性质愈发扑朔迷离:这究竟是一次已广泛传播的真实感染,还是Defender防护引擎在近期更新后产生了过度敏感的误判?目前,答案仍未揭晓。
给用户的建议
因此,如果您也遇到了相同的弹窗提示,请勿慌张。目前最稳妥的建议是:不要急于按照提示删除所谓“威胁文件”,更不要立即冲动地重装系统。保持冷静,等待微软官方的进一步调查与说明,或许是当前最明智的选择。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
相关文章