
深入解析原生JavaScript实现禁止点击的三种基础方案:onclick属性置空、removeEventListener显式解绑与基于事件流的捕获拦截。详细剖析底层机制、适用场景与关键避坑指南。

当前位置:首页 > JavaScript DOM 与事件 > 正文
JS禁止点击的三种基础实现:onclick置空、移除监听与事件拦截
作者:像素漫游
时间:2026-11-21
浏览:560
文章目录
技术主题:前端 DOM 交互与事件流控制
代码规范:原生 JavaScript (Vanilla JS)
在前端交互开发中,“禁止点击”通常涉及两种需求:一是让某个已经绑定了业务逻辑的按钮彻底失效,避免重复触发;二是在更高层级对特定交互区域进行阻断,防止子元素产生预料之外的响应。原生 JavaScript 提供了三种机制截然不同但最基础的实现方式:直接置空对象的
onclick 属性、调用 removeEventListener 显式解绑监听器,以及借助 DOM 事件传播链路进行事件拦截。理解它们的底层原理与边界差异,是写出可预测、无内存泄漏代码的关键前提。
一、方法一:直接置空 onclick 属性(DOM Level 0)
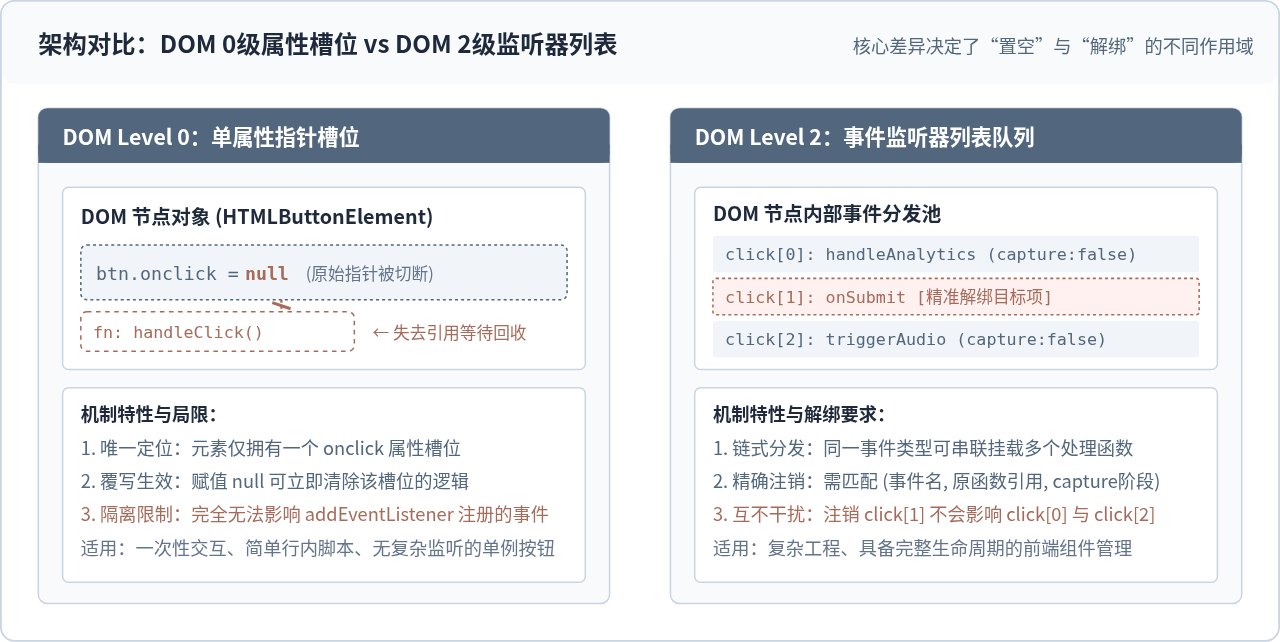
在早期的 DOM Level 0 规范中,浏览器通过在 DOM 节点对象上暴露单一属性来管理交互事件,最典型的就是 element.onclick。这种方式的本质是在对象上维护一个函数指针槽位。当用户点击元素时,浏览器会检查该槽位是否挂载了函数引用,如果有则执行它。
因此,要让通过 onclick 绑定的逻辑失效,最直接的方式就是将其赋值为 null。
// 1. 获取按钮 DOM 节点
const submitBtn = document.getElementById('submitBtn');

// 2. 通过属性绑定点击逻辑
submitBtn.onclick = function() {
  console.log('数据正在提交...');

  // 执行后立即置空,达到“仅允许点击一次”的效果
  submitBtn.onclick = null;
  submitBtn.innerText = '已提交,不可重复点击';
};
这种做法最大的优势在于直白简短,不需要提前保存函数的引用地址,甚至可以直接内联在异步回调中执行置空。
适用场景与致命局限
很多初学者常犯的一个错误是:明明在按钮上写了 btn.onclick = null,但按钮点击后依然在发送请求。这是因为 onclick = null 只能清除通过 element.onclick = fn 或 HTML 行内属性 onclick="..." 挂载的逻辑。
如果页面逻辑是由现代工程代码(如通过 addEventListener)添加的,该逻辑会存放在底层的监听器分发列表中,对 onclick 槽位的赋值对其完全透明,无法产生任何禁用效果。此外,在多人协作项目中,直接覆盖 onclick 会直接抹掉其他人挂载的逻辑,具有较强的破坏性。
二、方法二:调用 removeEventListener 显式解绑(DOM Level 2)
现代前端开发中普遍采用 DOM Level 2 标准的 addEventListener 来监听事件。它允许在同一个元素上为同一事件类型注册多个互不影响的独立监听器。相应地,若要禁用特定的点击响应,必须使用配对的 removeEventListener 进行解绑。
// 1. 显式声明具名函数引用(避免匿名函数)
function handleSave(event) {
  event.preventDefault();
  console.log('保存草稿成功');

  // 2. 满足条件后显式解绑
  saveBtn.removeEventListener('click', handleSave, false);
  console.log('已成功移除保存监听');
}

// 3. 注册监听器
const saveBtn = document.getElementById('saveBtn');
saveBtn.addEventListener('click', handleSave, false);
removeEventListener 的调用签名要求非常严苛,必须同时满足三个条件才能成功注销条目:
- 事件类型一致:例如解绑的是
'click'; - 函数句柄完全一致:传入的必须是同一个在内存中保持引用一致的函数指针;
- 阶段参数一致:如果注册时启用了捕获阶段(
useCapture: true),移除时也必须显式传入true或{ capture: true }。
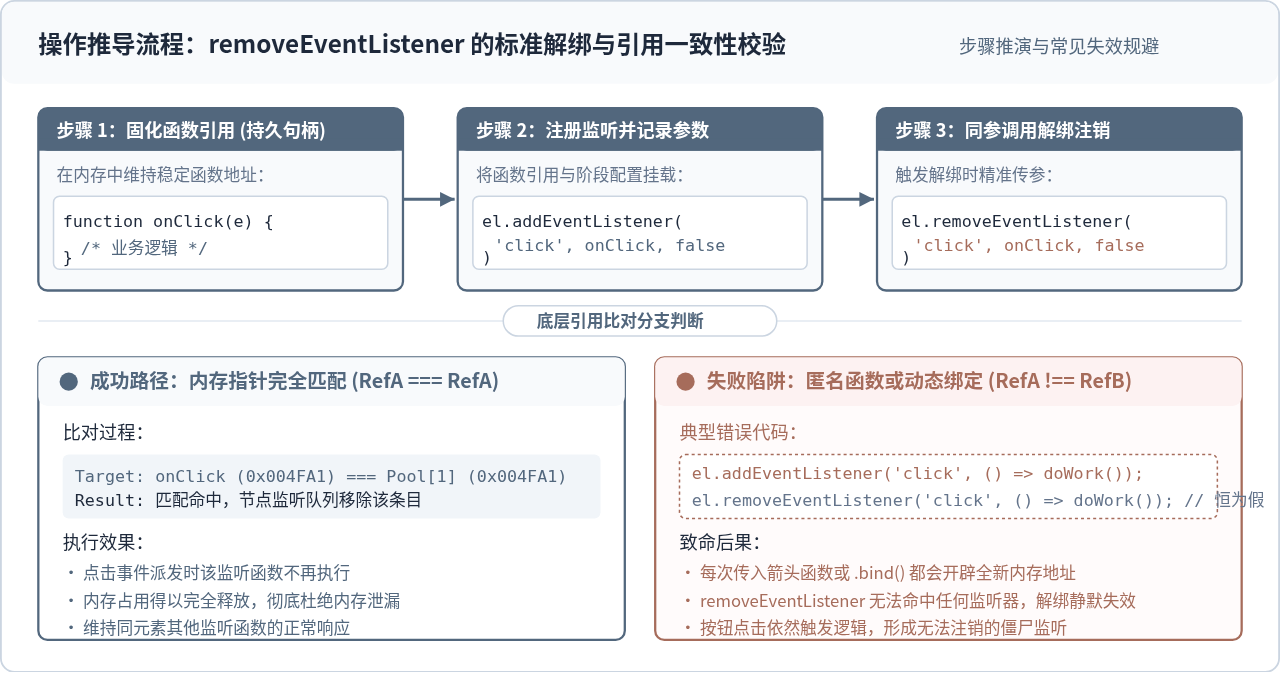
高频陷阱提醒:如果在注册监听时使用了匿名箭头函数(例如
btn.addEventListener('click', () => { ... })),或者使用了 .bind(this),由于 JavaScript 每次都会在内存中开辟一个新的匿名函数实例,removeEventListener 将永远无法在监听队列中找到相同的内存指针,导致解绑静默失败。针对这种场景,必须在组件构造时保留函数句柄,或者使用现代 API 提供的 { once: true } 配置参数实现单次触发后自动注销。
三、方法三:基于事件传播流的拦截阻断(事件流熔断)
在很多实际业务场景中,我们可能无法直接接触或修改目标元素身上的监听器(例如第三方库封装的富文本组件、通用 UI 库中的深层按钮,或是全局加载中需要冻结整个表单)。此时,利用 DOM 事件的传播机制进行“拦截”,是一种无需侵入目标组件即可实现禁点的有效手段。
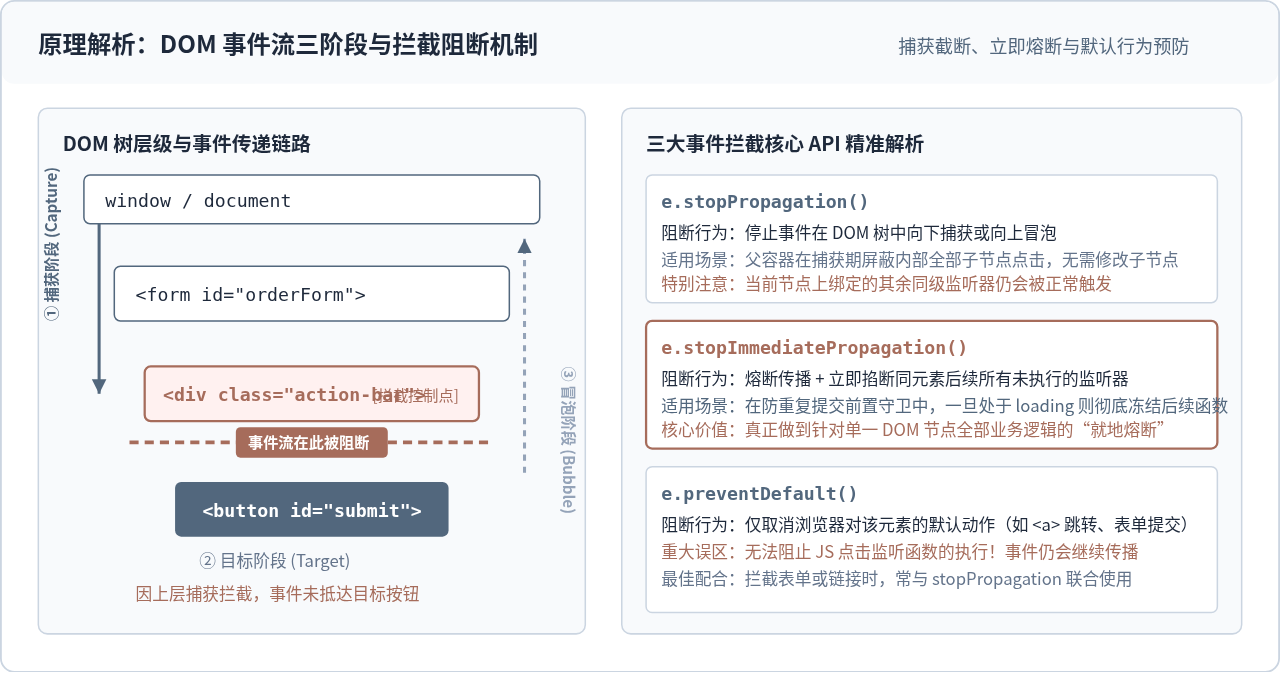
浏览器分发事件时会经历三个阶段:从 window 逐级下沉至目标节点的捕获阶段、在目标节点触发的目标阶段,以及从目标节点向外层冒泡回溯的冒泡阶段。
1. 父级容器捕获阶段拦截(全局/局部区域禁点)
如果在目标元素的父容器上注册一个捕获阶段监听器,并在其内部调用 e.stopPropagation(),事件就会在下沉到目标元素之前被彻底截断。
// 获取需要禁用的操作区域容器
const formWrapper = document.getElementById('formWrapper');
let isFormLocked = false;

// 在父容器上注册【捕获阶段】监听器 (第三个参数为 true)
formWrapper.addEventListener('click', function(event) {
  if (isFormLocked) {
    // 1. 阻止事件继续向下层子元素渗透
    event.stopPropagation();
    // 2. 阻止诸如 a 标签跳转或 form 提交等原生行为
    event.preventDefault();
    console.warn('当前表单处于只读锁定状态,点击已被拦截');
  }
}, true); // 注意:true 表示在捕获阶段执行拦截
这种实现方式非常强大,它不需要遍历容器内部所有的输入框、单选按钮和提交按钮,也不需要侵入修改子组件的代码。只要处于锁定状态,子节点的所有点击事件根本接收不到通知。
2. 目标元素自身首位监听熔断(stopImmediatePropagation)
如果同一个元素上已经挂载了多个点击逻辑,例如业务函数 A、业务函数 B、业务函数 C,当某种校验不通过时,我们希望彻底终结后续函数的执行。此时单纯的 stopPropagation() 只能阻止向上冒泡,无法阻止同元素后续监听器的触发。
正确的做法是使用 event.stopImmediatePropagation():
const actionBtn = document.getElementById('actionBtn');

// 优先级最高的前置守卫监听器
actionBtn.addEventListener('click', function(e) {
  const hasPermission = checkUserAuth();
  if (!hasPermission) {
    // 立即熔断:阻止当前元素后续其他 click 监听器执行,并阻断冒泡
    e.stopImmediatePropagation();
    e.preventDefault();
    alert('暂无操作权限');
  }
});

// 核心业务监听器(若无权限,将被上述代码成功熔断,绝不执行)
actionBtn.addEventListener('click', function() {
  console.log('执行敏感扣费或数据删除逻辑');
});
四、三种基础实现的特性对比与实战选型
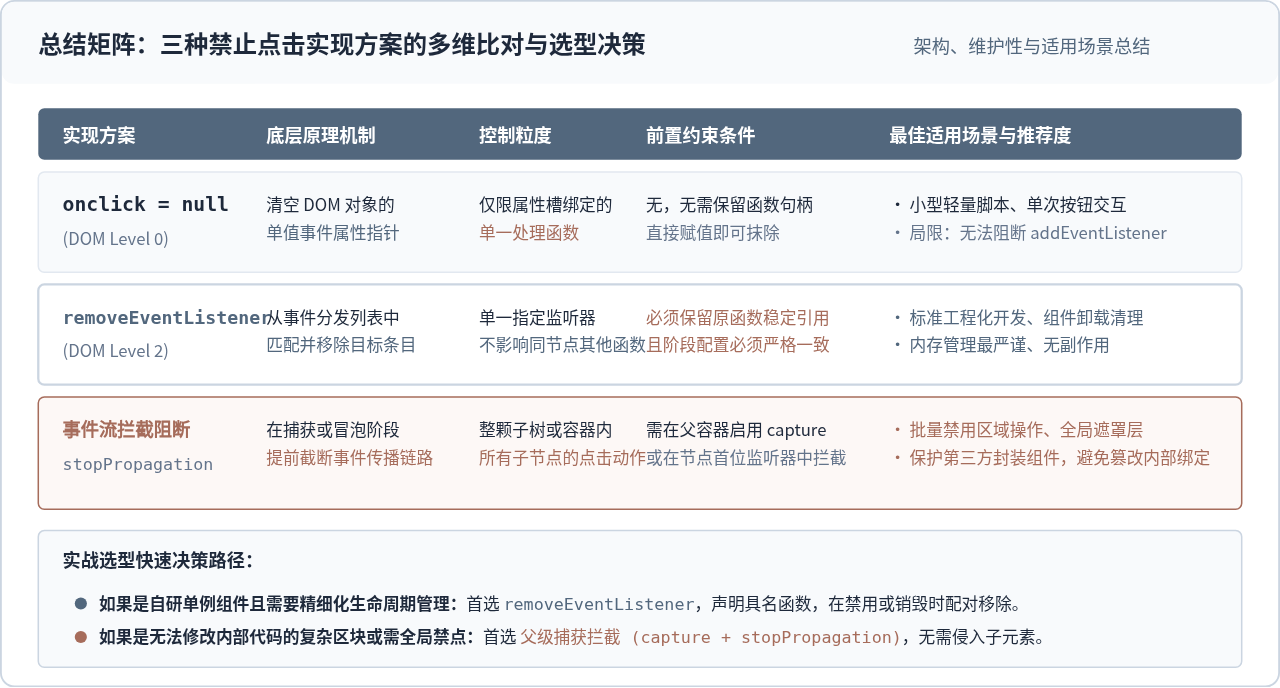
这三种方法并非互相替代的关系,而是分别应对不同的架构层级与协作边界。在做技术选型时,可以参考以下对照维度:
| 实现方案 | 规范归属 | 解绑/禁用机制 | 对同级监听器的影响 | 依赖条件 |
|---|---|---|---|---|
| onclick 置空 | DOM Level 0 | 将单值属性指针赋为 null |
无影响(无法感知 DOM2 监听) | 仅适用于自身属性赋值,简单直接 |
| removeEventListener | DOM Level 2 | 根据引用从事件分发列表中注销条目 | 无影响(仅精准剥离自身目标项) | 必须持有一致的函数引用与阶段参数 |
| 事件流拦截阻断 | DOM Level 2/3 | 调用 stopPropagation() 截断链路 |
可利用 stopImmediatePropagation 连带熔断 |
需在捕获期或高优先级监听器中前置挂载 |
五、实战中的补充建议与排错指南
在实际工程中,除了上述纯 JS 逻辑控制外,常常需要搭配视觉与状态反馈,确保用户界面和程序逻辑保持一致:
-
语义化禁用优先:如果是原生表单控件(如
<button>、<input>),最优雅的常规做法是设置button.disabled = true。它不仅直接阻断了浏览器的点击交互,还会自带灰色视觉样式并向屏幕阅读器传递无障碍状态。 -
CSS pointer-events 协同:对于
<div>或<a>等模拟按钮,可以通过添加类名设置pointer-events: none;。该属性会让鼠标指针直接穿透元素,底层连click事件都不会被派发。但请注意,若通过键盘回车或脚本el.click()仍可能触发,因此必须结合上述 JS 事件拦截作为双重保险。 -
慎用一次性包装陷阱:如果只需要按钮只响应一次,优先考虑
el.addEventListener('click', handler, { once: true }),由浏览器原生保证执行一次后自动注销,比手动维护removeEventListener更简洁且不易出错。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章