
面对搜索引擎中的推广广告与高仿恶意镜像,如何准确辨别Node.js正版官网?本文系统讲解官方权威域名核对、SSL安全证书排查、下载行为甄别以及安装包数字签名与SHA256哈希双重校验方法,助你远离流氓捆绑与恶意挖矿木马。

当前位置:首页 > Node.js 基础 > 正文
怎么识别Node.js正版官网与钓鱼网站
作者:终端旅客
时间:2026-11-12
浏览:388
文章目录
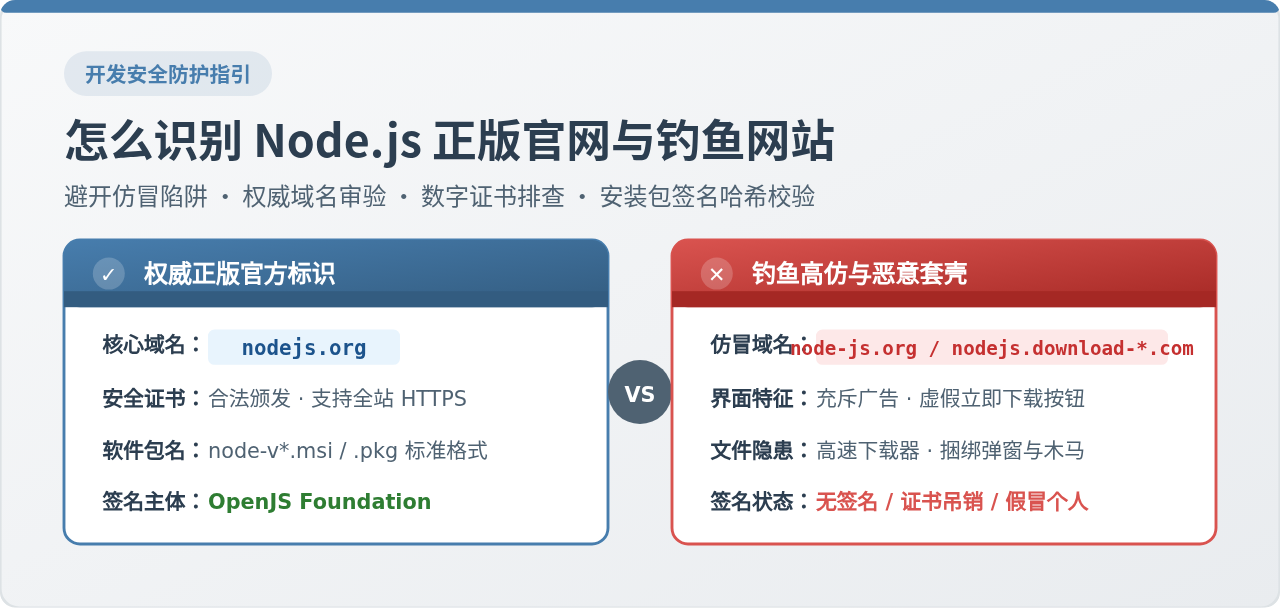
Node.js 官方正版特征与钓鱼高仿站点甄别核心概览
Node.js 的正版官方网站只有一个,即 nodejs.org。在开发者使用搜索引擎检索“Node.js 下载”时,首屏往往夹杂着冠以“官方最新版”“高速安全下载”的推广广告、高仿下载镜像站以及被恶意抢注的近似域名网站。如果不慎从钓鱼或被篡改的下载站获取了恶意安装包,轻则被静默捆绑流氓推广软件,重则被植入隐蔽的挖矿木马或远程控制后门。识别正版官网与防范钓鱼站点,本质上是一套由“看根域名、查数字证书、审下载行为、验安装包签名与哈希”构成的完整排查流程。
认准唯一权威域名,识破形似域名的障眼法
网络域名的层级结构具有严格的全球唯一性。无论网页视觉效果仿造得多么逼真,黑客都无法控制受 OpenJS 基金会保护的权威根域名。因此,识别的第一道防线就是审视浏览器地址栏中的完整 URL。
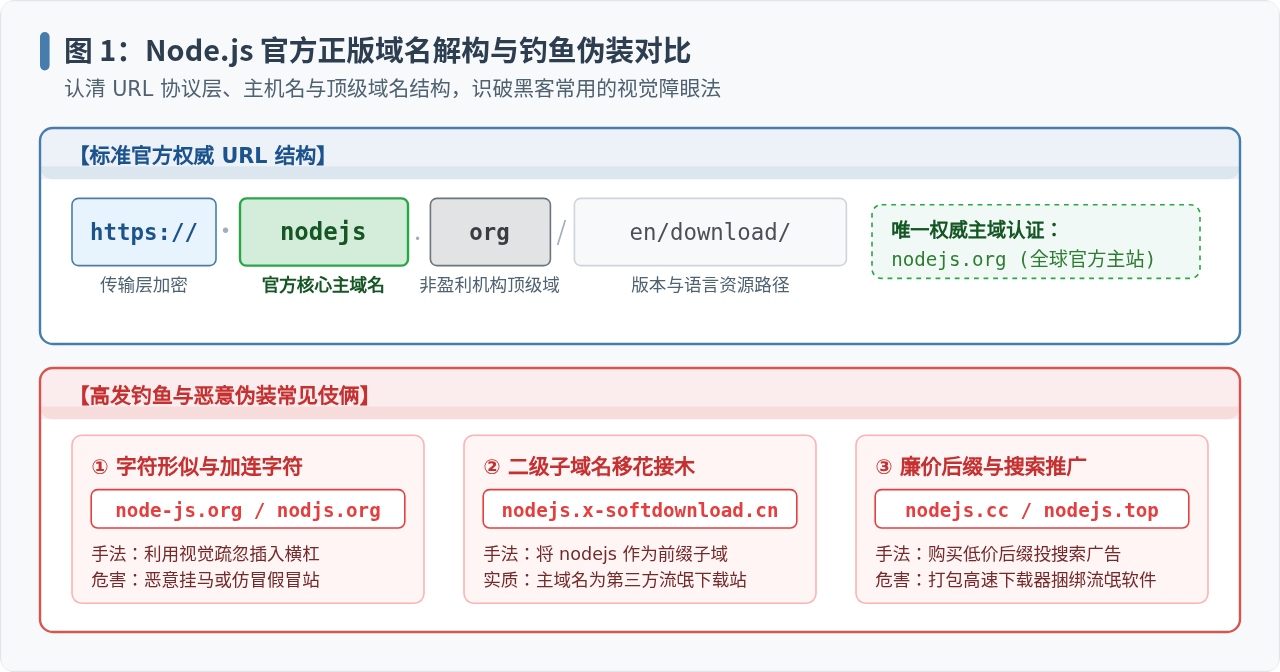
图 1:Node.js 官方正版域名解构与钓鱼伪装对比
关于 Node.js 的官方域名,需要牢记以下两个核心结论与边界:
- 全球唯一官方主站:
https://nodejs.org/。官方的所有版本分发目录、API 文档与源代码均托管在该域名或其直接关联的官方分发路径(如nodejs.org/dist/)下。 - 国内中文镜像历史说明:国内早期曾有社区维护的
nodejs.cn(中文网),主要用于中文文档翻译与国内镜像加速。虽然该站点长期提供技术文档,但作为最稳妥的安全习惯,直接获取安装程序时,应当且只应当认准国际根域名nodejs.org。
与之相对,钓鱼与流氓下载站点往往采用以下三类常见伪装手段:
- 形似拼写与字符篡改(Typosquatting):例如注册
node-js.org、nodjs.org、nodejs.cc、nodejs.top等域名。利用人眼扫描时的心理习惯误导访问者。 - 子域名移花接木欺骗:利用二级或多级子域名将关键词前置,例如
nodejs.soft-center9.cn。普通用户看到开头的“nodejs”便误以为是官网,但真正的归属主域名其实是后半部分的soft-center9.cn。 - 搜索引擎竞价排名投放:钓鱼站通常通过买断搜索关键词广告,使其排名高于真正的官网。访问前务必观察链接下方是否带有“广告”或“赞助商”灰色小标签。
可疑站点排查四步操作法
当通过外部链接进入一个声称提供 Node.js 下载的网站时,可以通过一套连贯的操作流程在 30 秒内完成真伪甄别。
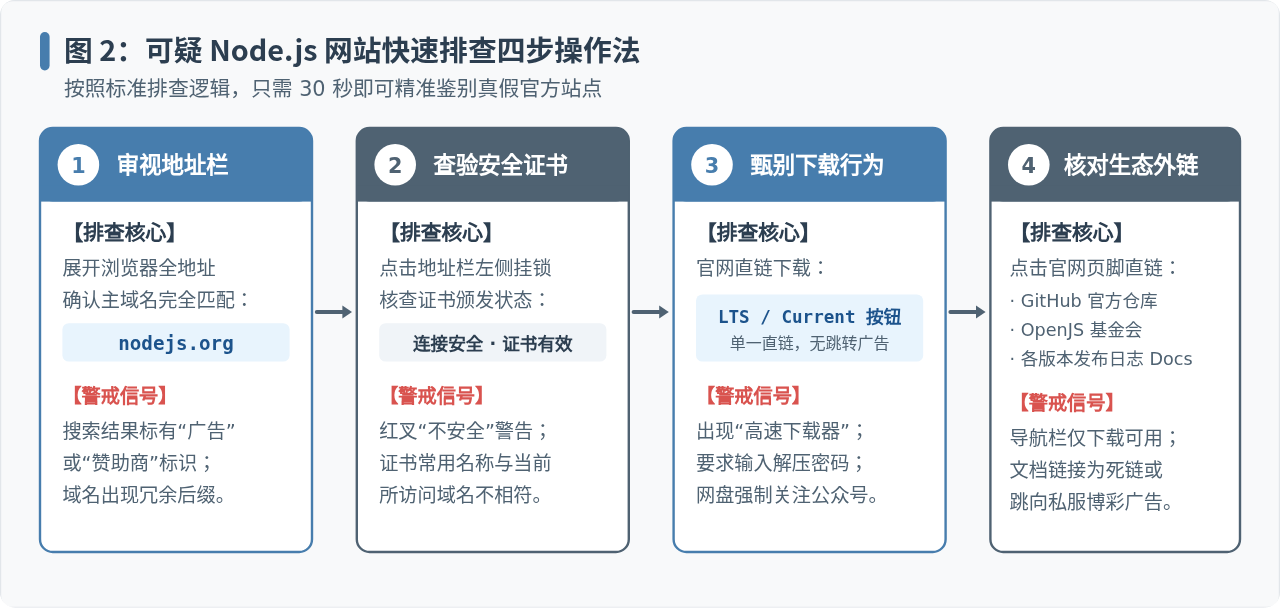
图 2:可疑 Node.js 网站快速排查四步操作法
第 1 步:展开地址栏查看完整主域名
现代浏览器为了界面简洁,默认可能只显示网站简短标题。点击地址栏激活完整路径,仔细核对协议是否为 https:// 且紧随其后的主机域名是否完全匹配 nodejs.org。一旦发现中间插入连字符、错拼字母或存在多级后缀,立即中止访问。
第 2 步:点击挂锁图标查验 SSL/TLS 证书信息
正规网站均启用了由全球受信任根证书颁发机构(如 Let's Encrypt 等)签发的合法数字证书。点击地址栏最左侧的安全挂锁图标,查看“证书(有效)”:
- 检查“颁发给(Issued to)”的通用名称是否为
nodejs.org或*.nodejs.org。 - 如果浏览器直接弹出红色的“您的连接不是私密连接”“证书不受信任”或证书域名为毫无关联的个人/第三方企业,则说明遇到了仿冒站点或存在中间人劫持。
第 3 步:甄别下载按钮与响应机制
Node.js 官方主页极其简洁,没有繁复的营销浮窗。首屏居中展示两大纯净直链下载按钮:LTS(长期支持版,推荐大多数用户)与 Current(最新特性版)。点击后浏览器直接开始拉取标准安装包。
高危特征警示:如果页面充斥着巨幅的“安全快速下载”“高速通道”“解压密码”按钮,或者点击后下载到一个名为
Nodejs_Setup_Assistant.exe(仅几百 KB 的微型安装器),这百分之百是第三方捆绑下载器,绝非官方文件。
第 4 步:检查官方生态与文档外链
官网底部提供完整连通的开发者生态入口。可以尝试点击页脚的 GitHub 源码链接、OpenJS Foundation 页面、以及顶部的 Docs(文档) 和 About(关于)。官方站点的文档与代码仓库能无缝跳转至 github.com/nodejs/node;而钓鱼套壳单页往往这些外链均为空链接(javascript:void(0)),或者全部重定向到诱导注册、博彩或流氓广告页面。
下载后的终极防线:安装包数字签名与 SHA256 哈希校验
即便网页被某些镜像站原样克隆,本地下载到的可执行文件依然无法伪造密码学签名。在真正双击运行安装前,通过系统数字签名核验和哈希比对,可以彻底封死假包入驻系统的可能。
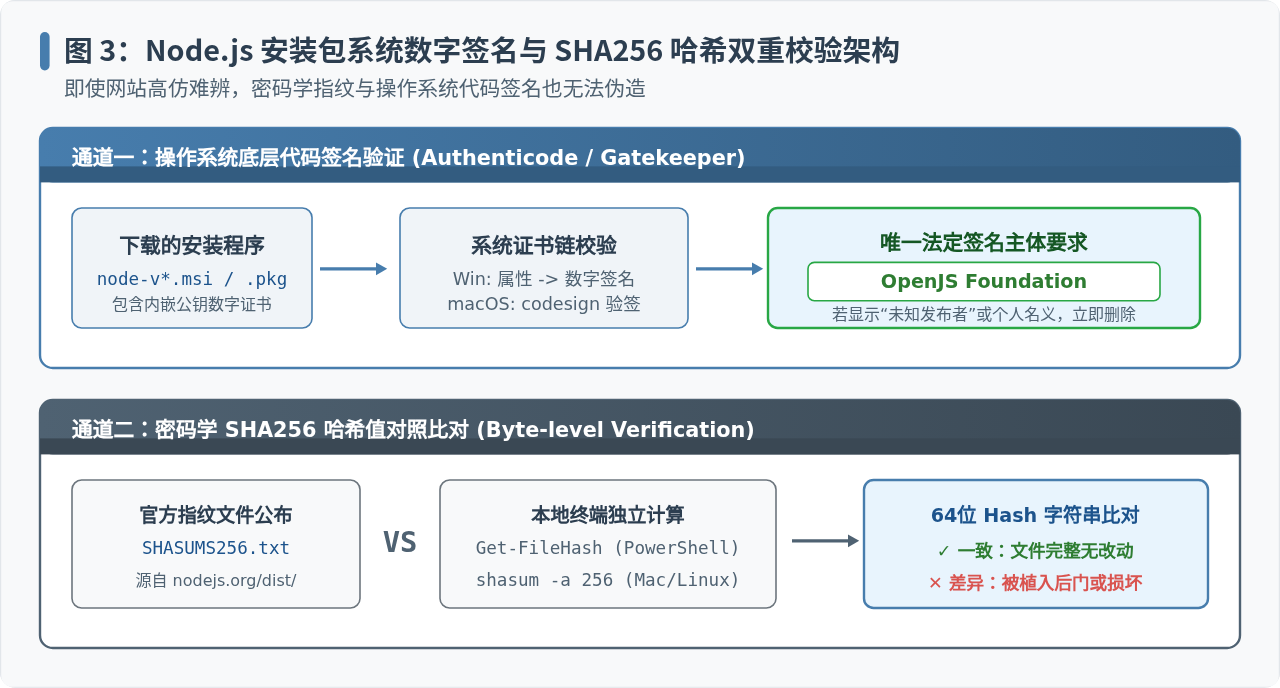
图 3:Node.js 安装包系统数字签名与 SHA256 哈希双重校验架构
1. 操作系统原生数字签名查验
Node.js 官方发布的所有 Windows 安装包(.msi)与 macOS 安装包(.pkg)都经过了 OpenJS 基金会权威私钥的代码签名,任何对文件二进制内容的篡改都会导致签名失效。
Windows 平台检验步骤:
- 右键点击下载的
node-v*.msi安装包,选择“属性”。 - 在弹出的对话框中切换到“数字签名”选项卡。
- 在签名列表中选中签名,点击“详细信息”。
- 观察数字签名详细信息窗口:正常的正版文件必须提示“此数字签名正常”,且签名者名称明确显示为 OpenJS Foundation(或历史早期版本的 Node.js Foundation)。
若属性面板中根本没有“数字签名”选项卡,或在双击启动时 Windows SmartScreen 弹出鲜红警告显示“未知发布者”,应立即终止执行并删除该文件。
macOS 平台检验步骤:
在 macOS 终端中,可直接利用系统自带的 codesign 工具验证 .pkg 文件的签名完整性:
# 在终端执行以下验证命令(将路径替换为实际下载的文件名)
pkgutil --check-signature ./node-v20.18.0.pkg
示例输出:
Package "node-v20.18.0.pkg":
   Status: signed by a developer certificate issued by Apple for distribution
   Signed with a trusted timestamp on: 2024-10-03 14:22:10 +0000
   1. Developer ID Installer: Node.js Foundation (HX7739G8FX)
   2. Developer ID Certification Authority
   3. Apple Root CA
状态显示由可信开发者证书签名,且根证书直通 Apple Root CA,证明文件未遭篡改。
2. SHA256 哈希指纹比对(密码学校验)
官方在每个版本的下载路径下都会同步发布一个名为 SHASUMS256.txt 的明文指纹清单(例如:https://nodejs.org/dist/v20.18.0/SHASUMS256.txt)。该文件记录了该版本下所有平台安装包的精确 64 位 SHA256 哈希值。
在本地终端中计算下载文件的哈希值:
Windows(PowerShell):
Get-FileHash .
ode-v20.18.0-x64.msi -Algorithm SHA256
macOS / Linux:
shasum -a 256 ./node-v20.18.0-x64.msi将终端输出计算得到的哈希字符串与官方 SHASUMS256.txt 对应的文件名进行对比。哈希算法具备雪崩效应,文件哪怕被注入哪怕 1 个字节的恶意代码,输出的哈希值也会完全变样。若两者完全匹配,则百分之百确保文件来源纯正、字节级完整。
防钓鱼安全决策自查总结
为了在日常工作与团队搭建开发环境时快速作出安全判断,可对照下方的决策树流程快速验证:
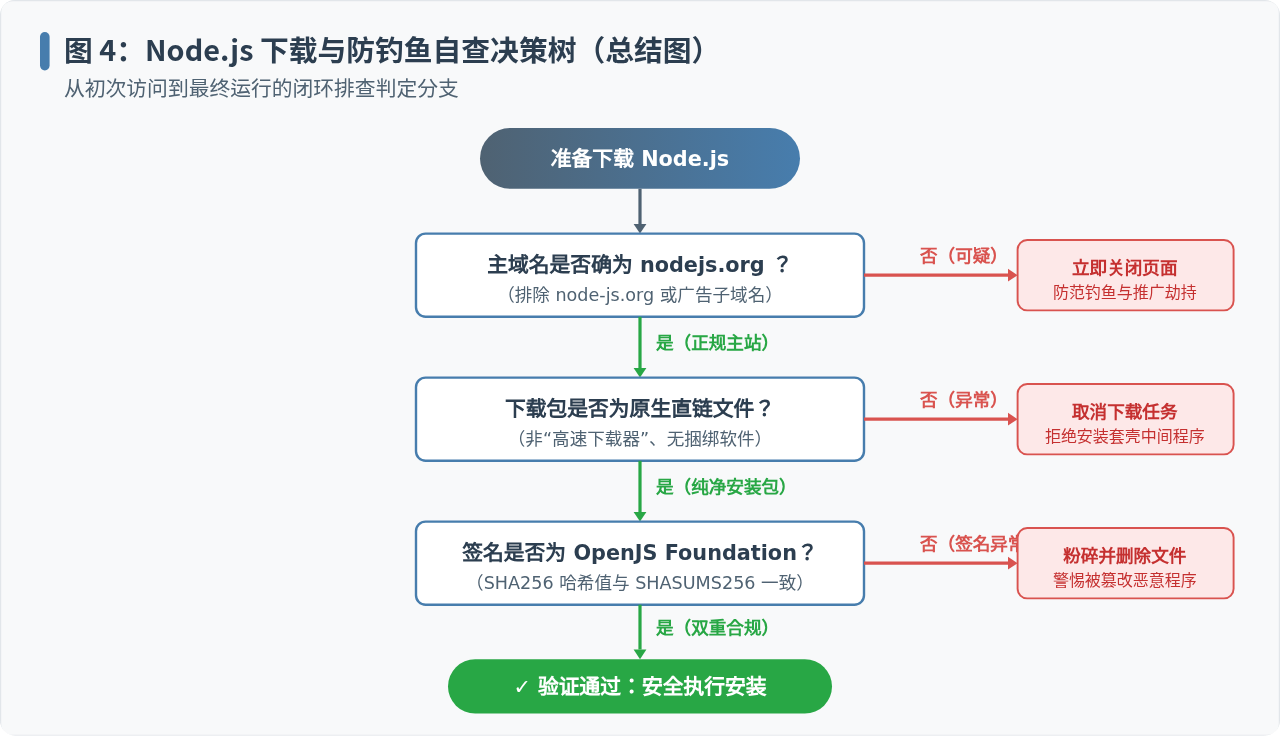
图 4:Node.js 下载与防钓鱼自查决策树
最后,梳理一份正版官网与仿冒钓鱼网站的核心特征对照表,方便随时复核:
| 对比维度 | 正版 Node.js 官网 | 仿冒 / 钓鱼 / 恶意镜像站 |
|---|---|---|
| 访问根域名 | 严格且仅为 nodejs.org |
形似错拼(如 node-js.org)、廉价后缀(.top, .cc)或包含无关主域 |
| 搜索结果标记 | 自然搜索第一名(无商业推广标志) | 常常带有“广告”“推广”“赞助商”灰色标识 |
| 页面布局与广告 | 界面极简素雅,没有任何商业弹窗与横幅广告 | 充斥“高速下载器”“极速通道”、网游弹窗、页游推广 |
| 下载提供形式 | 直接获取 .msi、.pkg 或 .tar.gz 原生文件 |
下载为带密码压缩包、几百KB的下载引导器、或被网盘强制引流 |
| 代码数字签名 | 签名者为 OpenJS Foundation,状态受信任 |
无签名、未知发布者,或显示为无关的个人或私营小软件公司 |
| 哈希一致性 | 与官方 SHASUMS256.txt 记录完全吻合 |
哈希值与官方记录不符,文件已被二次打包修改 |
日常建议:对于经常需要搭建多版本环境的开发者,推荐在掌握官网鉴别后,通过官方推荐的开源版本管理工具(如
nvm、fnm 或 nvm-windows)直接拉取分发。这些工具内置了官方 nodejs.org/dist/ 权威源与校验逻辑,既能免去手动搜索辨识的风险,也能高效实现多项目版本平滑切换。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章