

深入解析前端使用 JavaScript 的 window.open 打开新标签页时被浏览器拦截的底层安全机制(User Activation),分析异步请求导致手势上下文丢失的常见场景,并提供行之有效的工程解决方案与选型对比。
为什么JS打开新标签页会被浏览器拦截?常见原因与解决方案
作者:拾光
时间:2026-11-05
浏览:629
文章目录
前端开发 / 浏览器机制
分类:Web标准与安全规范
•
阅读时长:约 8 分钟
缩略图:JavaScript 弹出新窗口的交互状态与沙箱防御模型
在网页开发中,调用
window.open() 期望弹出一个新的标签页或窗口时,经常会遇到浏览器地址栏闪现“已拦截弹出式窗口”的黄色或红色警告图标,新页面未能如期加载。这一现象的根本原因在于现代浏览器的安全防护模型只信任由真实用户行为(User Gesture)直接同步触发的页面导航。如果新窗口的开启被包裹在异步请求(如 Fetch、Axios)、延时定时器或非用户直接交互的微任务中,浏览器的瞬时用户激活状态就会丢失,导致该调用被安全沙箱判定为潜在的不请自来型广告或钓鱼脚本并执行拦截。本文将拆解其底层判定机制,梳理调用栈断裂的关键原因,并给出三种严谨的工程解决方案与选型建议。
一、底层原理:浏览器如何判定一个弹窗是否安全?
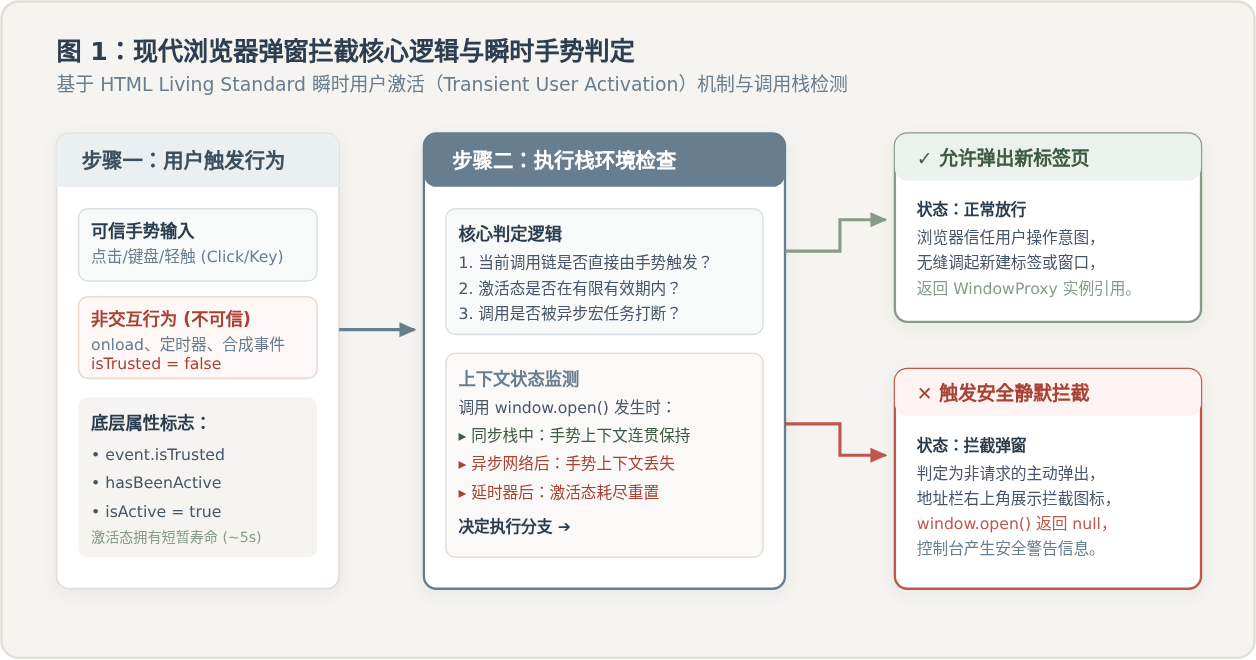
为了杜绝早期互联网中恶意网站滥用脚本弹窗强行推销广告、诱导点击甚至耗尽系统资源的恶劣行为,W3C 与 WHATWG 在 HTML 规范中引入了严密的用户激活机制(User Activation API / Transient User Activation)。现代浏览器(Chrome、Edge、Safari、Firefox 等)均严格遵循这一规范。
当一个用户在页面上产生物理交互时(例如使用鼠标真实点击按钮、在键盘上敲击回车或在触控屏上轻触),浏览器会创建一个带有 event.isTrusted = true 属性的可信事件对象。同时,浏览器引擎会在当前主线程的上下文中为页面赋予一个短暂的“瞬时激活标记”(Transient Activation Token)。
图 1:现代浏览器弹窗拦截核心逻辑与瞬时手势判定
浏览器允许 window.open() 正常弹出新标签页的充要条件主要包含以下两项:
- 必须属于可信用户手势的直接调用栈:执行
window.open()的主调用栈必须能追溯到由用户物理输入产生的可信事件(Trusted Event)。如果是通过代码模拟的element.dispatchEvent()或自动执行的脚本,event.isTrusted为false,直接判定为不可信。 - 瞬时激活状态未过期且未被消费:浏览器的用户激活标记具有很短的时间窗口(通常仅数秒),并且在某些严格策略下,单个激活标记只能被一次弹出式导航消耗(Consumption)。一旦当前执行栈退出或超出了手势生命周期,
navigator.userActivation.isActive将立即重置为false。
二、导致弹窗被拦截的常见场景与原因排查
在实际项目排查中,绝大多数开发者并不是故意去写恶意弹窗,而是因为业务逻辑中引入了网络通信或异步编排,导致原本合法的用户操作链条在执行过程中发生断裂。
1. 异步接口请求完成后再调用 window.open(最常见原因)
典型的业务场景是在点击“立即支付”或“导出报表”后,前端需要先向服务端发送一个请求,由后端计算、创建订单或生成签名下载链接,拿到返回的 URL 后再去打开新标签页。
// ❌ 典型错误写法:异步回调中打开新窗口(大概率被拦截)
const payButton = document.getElementById('pay-btn');
payButton.addEventListener('click', async () => {
  // 1. 用户点击,此时处于可信手势作用域内
  try {
    // 2. 发起异步网络请求(耗时数百毫秒至几秒)
    const response = await fetch('/api/create-order', { method: 'POST' });
    const data = await response.json();

    // 3. 网络请求返回后执行此处微任务,手势激活上下文早已丢失
    window.open(data.paymentUrl, '_blank'); // 触发浏览器拦截!
  } catch (error) {
    console.error('下单失败', error);
  }
});
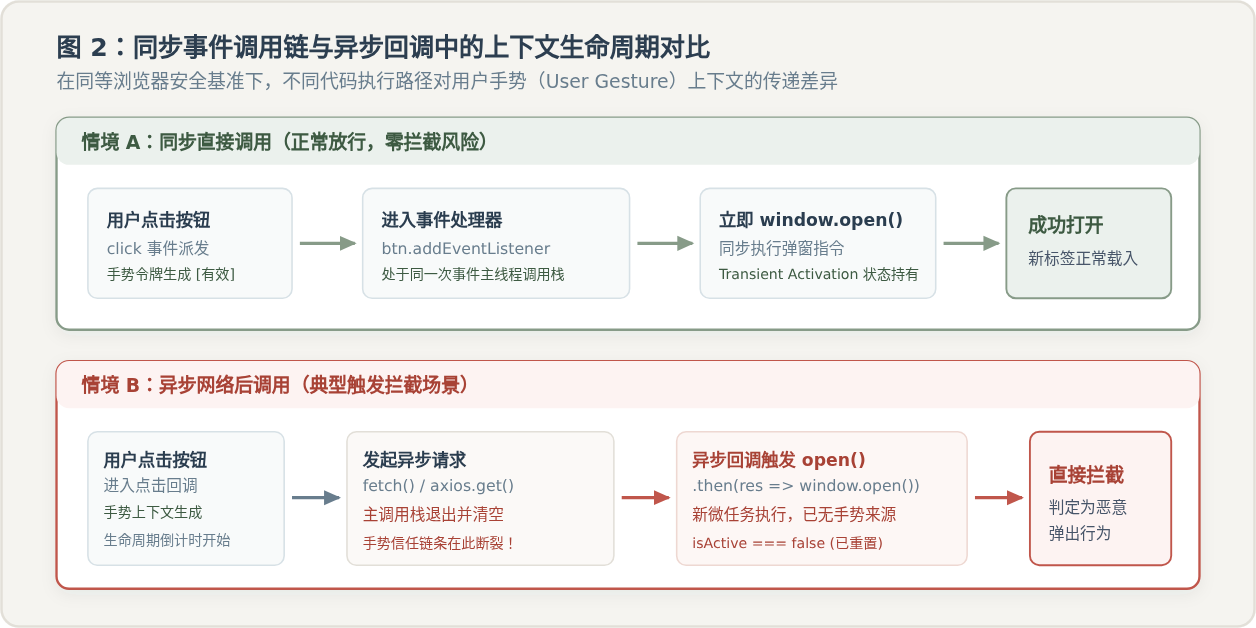
在这段代码中,虽然最外层绑定了 click 事件,但当代码执行到 await fetch(...) 时,浏览器主线程的事件响应函数已经挂起并让出控制权,原始调用栈被清空。当网络数据响应、Promise 回调重新进入微任务队列执行时,浏览器已经无法将当前的 window.open 调用与最初的用户点击事件关联起来,因而将其当作独立脚本触发的弹窗进行拦截。
图 2:同步事件调用链与异步回调中的上下文生命周期对比
2. 在定时器回调中执行(setTimeout / setInterval)
有些业务为了等待某些动画过渡或轮询状态,使用 setTimeout 延后执行弹窗逻辑:
// ❌ 典型错误写法:延时触发导致手势状态失效
button.addEventListener('click', () => {
  setTimeout(() => {
    window.open('https://example.com', '_blank'); // 被拦截
  }, 1000);
});
定时器的回调函数会在宏任务队列(Macrotask Queue)中排队等待。即使延时仅设置为 0 毫秒(setTimeout(fn, 0)),在许多严格的安全策略浏览器(特别是 Safari 与 iOS WebKit)中,一旦脱离了当前的同步事件分发阶段,手势凭据即告失效。
3. 合成事件或跨 iframe 通信触发
在单元测试、自动化脚本或复杂的微前端组件间通信时,通过 element.click() 或者 CustomEvent 触发的点击事件,其底层 isTrusted 属性恒为 false。浏览器不仅会拦截弹窗,还会在控制台输出安全警示。
三、实用的工程解决方案与完整实现
针对不同业务诉求,业内存在三种成熟的应对模式。我们由浅入深逐一拆解其实现步骤与适用边界。
方案一:同步打开空白占位页,异步完成后重定向 location.href(推荐方案)
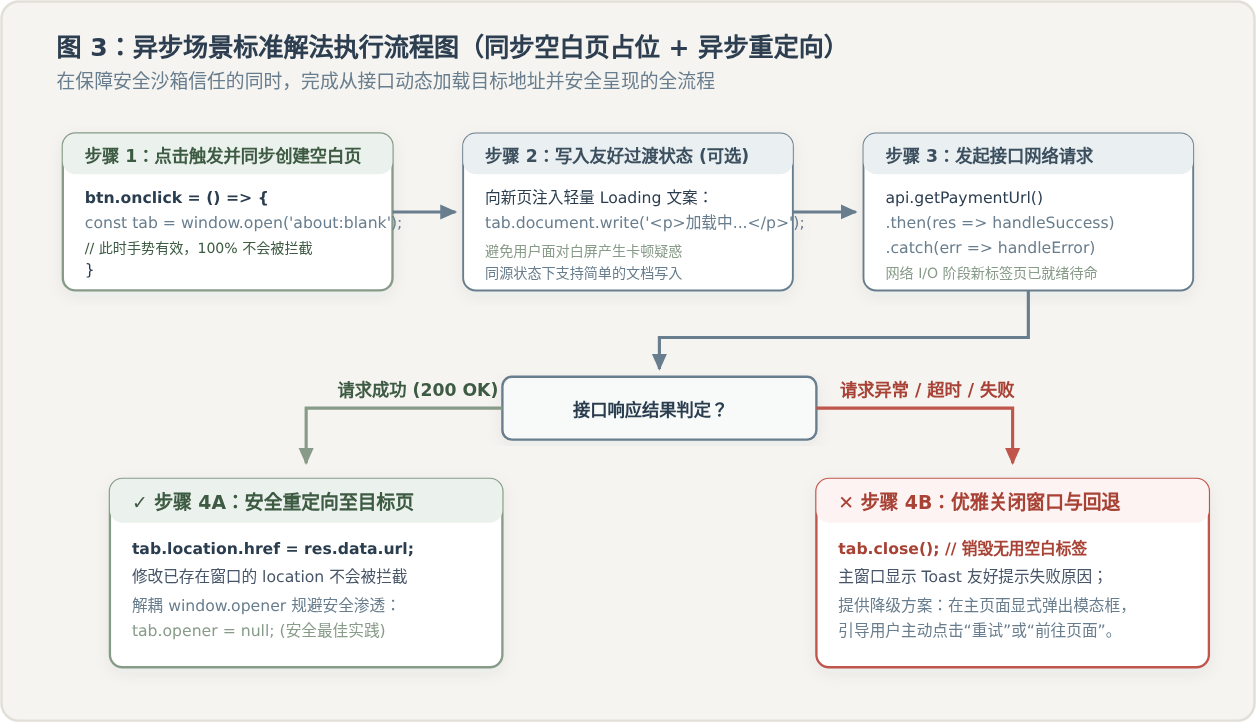
这是目前针对“必须获取异步 URL 且必须在新标签页呈现”最通用、体验最连贯的方案。其核心思想是:把“创建窗口”这个需要用户手势的高权限动作,放在同步事件中立刻完成;而把“导航到目标URL”这个低权限动作,留给异步回调完成。
图 3:异步场景标准解法执行流程图(同步空白页占位 + 异步重定向)
以下为生产环境可直接复用的完整代码范式:
/**
 * 方案一完整实现:同步占位窗口 + 异步更新重定向
 */
function handleAsyncOpenWindow() {
  // 1. 同步阶段:在用户点击触发的第一时间打开空白标签页
  // 注意:此时手势上下文 100% 有效,绝不会被拦截
  const newTab = window.open('about:blank', '_blank');

  if (!newTab) {
    // 极端情况下如果仍返回 null(例如用户全局禁用了所有弹出窗口),给以用户提示
    alert('请允许本网站弹出新窗口以完成跳转');
    return;
  }

  // 2. 体验优化:在空白页中写入加载提示,防止用户面对纯白屏幕感到困惑
  try {
    newTab.document.title = '正在安全跳转中...';
    newTab.document.body.innerHTML = `
      <div style="display:flex;flex-direction:column;align-items:center;justify-content:center;height:100vh;font-family:sans-serif;color:#555;">
        <div style="width:36px;height:36px;border:3px solid #ddd;border-top-color:#687D8D;border-radius:50%;animation:spin 1s infinite linear;"></div>
        <p style="margin-top:16px;font-size:14px;">正在生成安全凭证,请稍候...</p>
      </div>
      <style>@keyframes spin { to { transform: rotate(360deg); } }</style>
    `;
  } catch (e) {
    // 跨域或安全受限时忽略写入错误
  }

  // 3. 异步阶段:发起网络请求获取目标地址
  fetchTargetUrl()
    .then((url) => {
      // 成功获得 URL,重定向空白页
      newTab.location.href = url;

      // 安全加固:切断新窗口对原窗口的 opener 引用,规避 tabnabbing 钓鱼漏洞
      newTab.opener = null;
    })
    .catch((error) => {
      console.error('获取跳转地址失败:', error);
      // 容错处理:必须主动关闭空白页,避免在用户浏览器留存死标签
      newTab.close();
      alert('生成链接失败,请重试');
    });
}

// 模拟异步接口
function fetchTargetUrl() {
  return new Promise((resolve) => {
    setTimeout(() => {
      resolve('https://developer.mozilla.org/zh-CN/');
    }, 800);
  });
}
关键细节提醒:
在 Safari 等部分严格策略的浏览器中,修改已经跨域的窗口 location.href 可能会受到保护,因此建议在 window.open 时传入同源空白页(如 about:blank 或站内专用的过渡路由 /redirecting.html),此时对子窗口进行重定向能够得到最佳兼容性。
方案二:交互流程重构,将异步请求与跳转动作解耦(两阶段操作)
如果业务容许交互微调,最优的方案往往不是在前端与浏览器安全机制“博弈”,而是重构交互流程。把需要异步加载的过程前置,或者把最终跳转拆分为显式确认。
- 场景 A(前置预获取):在用户悬浮按钮或进入页面时,提前通过接口把链接获取并绑定到原生
<a href="..." target="_blank">标签上。用户点击时,执行的是纯原生的 HTML 链接跳转,100% 免疫弹窗拦截。 - 场景 B(模态弹窗引导):点击“导出大报表”后,在当前页面弹出模态对话框显示进度条;待后端处理就绪后,在弹窗中点亮“报表已就绪,点击打开”的按钮。用户对该按钮的主动点击即可顺理成章地同步触发
window.open。
方案三:降级采用当前标签页重定向(window.location.href)
在移动端 H5 或单页应用中,多标签页管理并不像桌面端那样自然。如果新标签页不是核心强需求,可以直接在当前页面完成重定向:
// 方案三:当前标签页重定向,无弹窗拦截限制
async function handlePayment() {
  const res = await api.createOrder();
  // 当前页导航受权限限制极少,哪怕在异步回调中也允许正常重定向
  window.location.href = res.paymentUrl;
}
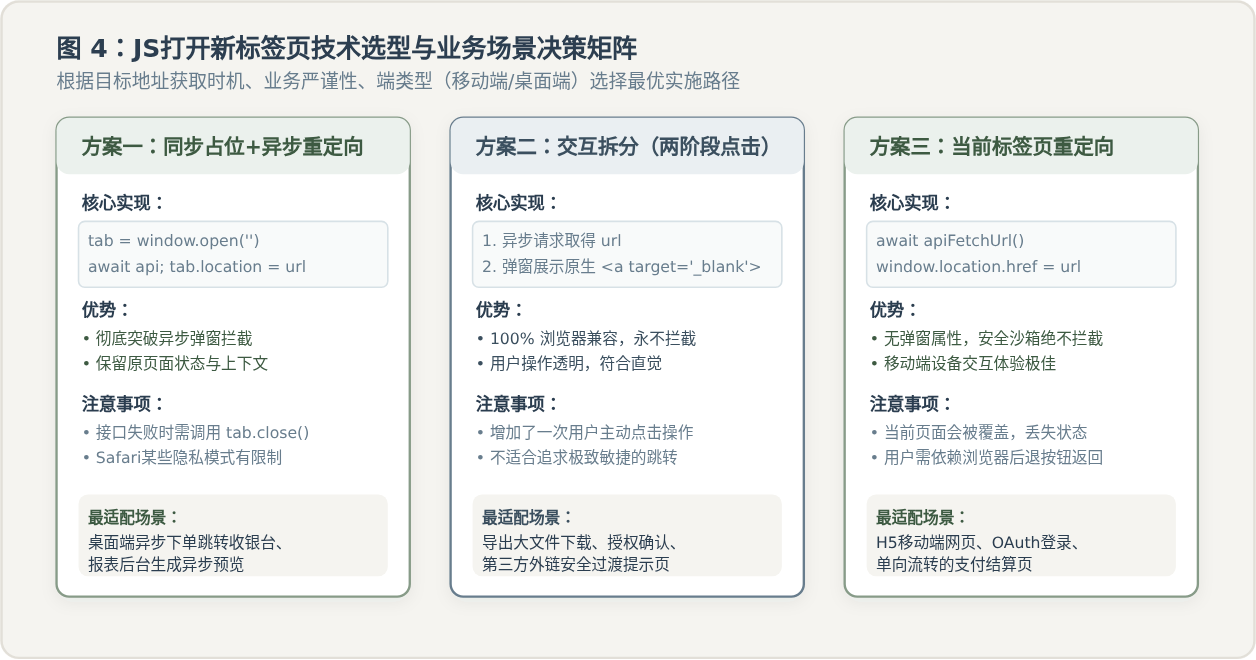
四、方案对比与技术选型决策
不同方案在开发成本、用户体验与浏览器兼容性上存在显著差异。在实际技术架构中,应根据业务特性进行取舍:
| 对比维度 | 方案一:同步占位+异步重定向 | 方案二:交互拆分(两阶段点击) | 方案三:当前页重定向 |
|---|---|---|---|
| 拦截风险 | 极低(依赖初始空白页) | 零风险(100% 合规) | 零风险(非弹窗行为) |
| 原页面状态 | 完整保留,两页面独立运行 | 完整保留,交互更清晰 | 丢失(当前页卸载) |
| 接口失败体验 | 需调用 tab.close(),有闪烁感 |
在原页面直接报错,体验最平稳 | 停留在原页面并报错,体验平稳 |
| 移动端适配度 | 一般(部分手机浏览器窗口管理较乱) | 良好(符合手势直觉) | 极佳(移动端标准流转) |
| 典型应用业务 | PC 端支付跳转、异步预览 | 文件异步生成导出、授权确认 | 移动端 H5 支付、单点登录认证 |
图 4:JS打开新标签页技术选型与业务场景决策矩阵
五、其他安全与兼容性注意事项
在处理新窗口弹出时,除了规避拦截之外,还应当关注以下两项关键安全与工程规范:
-
始终配置 rel="noopener noreferrer" 或清理 opener 引用:
使用
window.open打开跨域目标页面时,被打开的新页面默认可以通过window.opener反向获取原页面的执行句柄,甚至可以通过window.opener.location = '钓鱼URL'篡改主窗口内容(即 反向标签页劫持 Tabnabbing)。因此打开新窗口后务必执行newTab.opener = null,或在特性参数中增加noopener,noreferrer。 -
注意防广告扩展(AdBlockers)的命名过滤规则:
除了浏览器内置的拦截机制,许多用户安装了 uBlock Origin、Adblock Plus 等扩展插件。如果绑定的 DOM 节点 ID、Class 或跳转 URL 中包含
popup、banner、ad_url等敏感关键词,插件可能会直接在网络层拦截该跳转。建议代码中统一采用redirect、navigation等常规语义化命名。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章