
前端开发
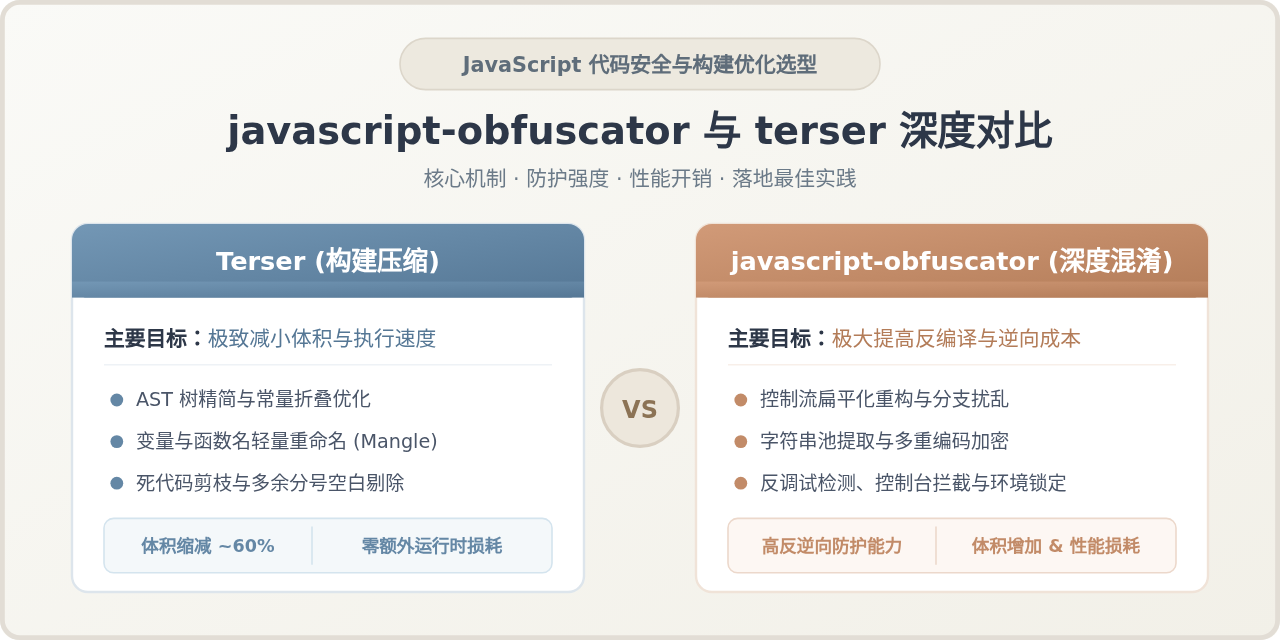
JavaScript代码混淆工具推荐:javascript-obfuscator与terser对比

深入对比主流工具 javascript-obfuscator 与 terser 的核心机制、防护能力、体积与性能损耗,提供详细命令行与工程化配置步骤以及场景选型决策指南。
11.02
热度 320
JavaScript代码混淆工具推荐:javascript-obfuscator与terser对比
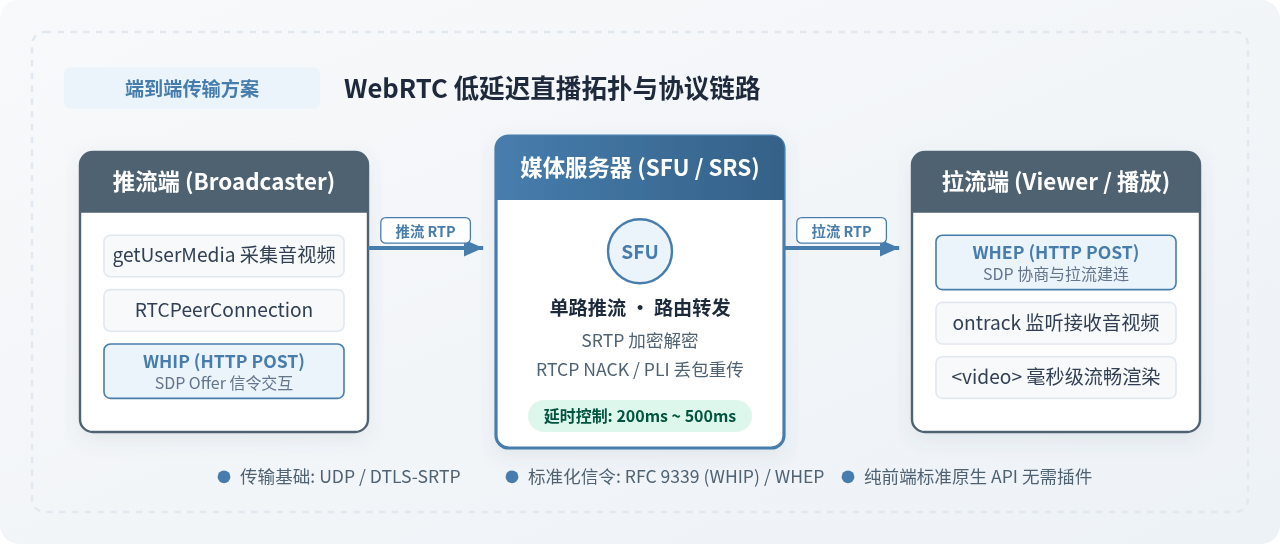
JS实现WebRTC低延迟直播:从推流到拉流的完整方案

本文提供一套完整的JavaScript实现WebRTC超低延迟直播方案。基于浏览器原生API与标准化WHIP/WHEP信令协议,详细讲解从摄像头媒体采集、推流端SDP协商,到流媒体服务对接、拉流端音视频渲染及断网自愈的全套落地代码与实操步骤。
11.02
热度 364
JS实现WebRTC低延迟直播:从推流到拉流的完整方案
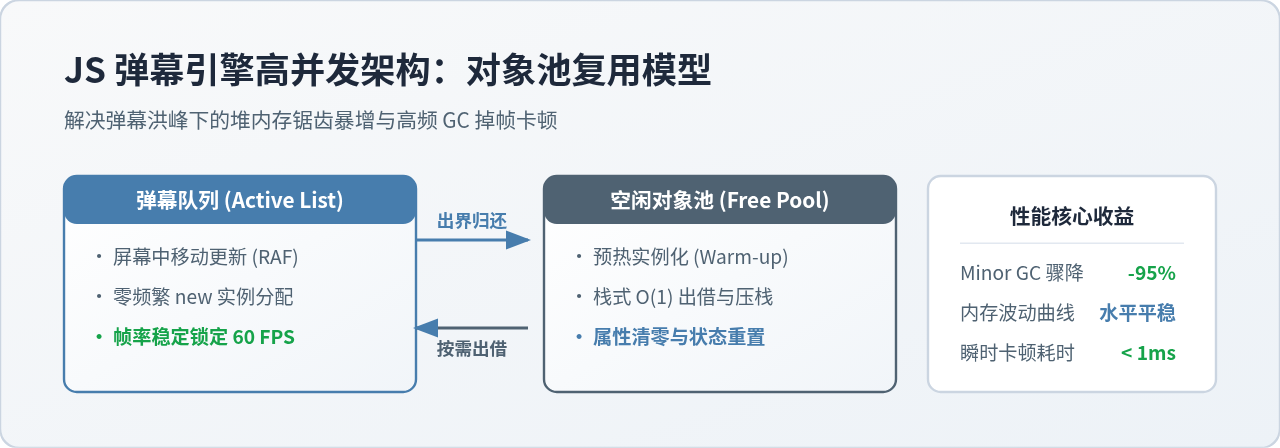
JS弹幕性能优化:怎么使用对象池解决高并发卡顿

深入剖析JavaScript高并发弹幕场景下的卡顿根因,通过构建高效的对象池模型,实现实例复用、状态清零与零增量GC开销,彻底解决直播及视频弹幕的掉帧问题。
11.02
热度 393
JS弹幕性能优化:怎么使用对象池解决高并发卡顿
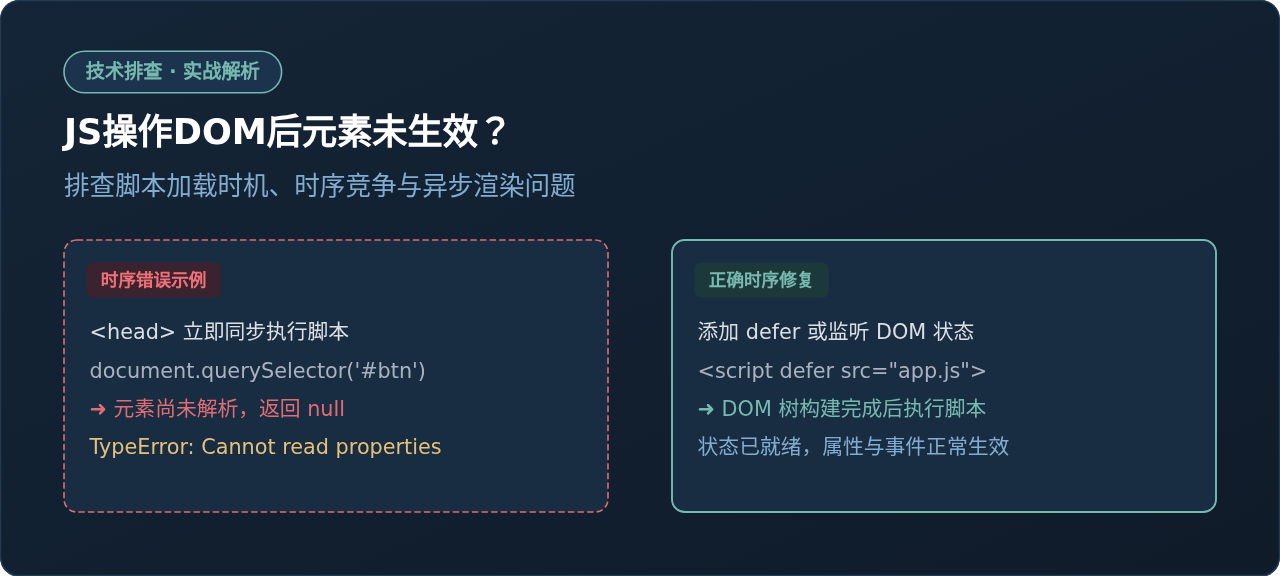
JS操作DOM后元素未生效?排查脚本加载时机与异步问题

深入排查JavaScript操作DOM后元素未生效的根因。从浏览器HTML解析流水线、脚本加载时机(defer/async)、异步请求渲染错位及事件委托等多维度,提供四步排查流程与工程实践方案。
11.02
热度 479
JS操作DOM后元素未生效?排查脚本加载时机与异步问题
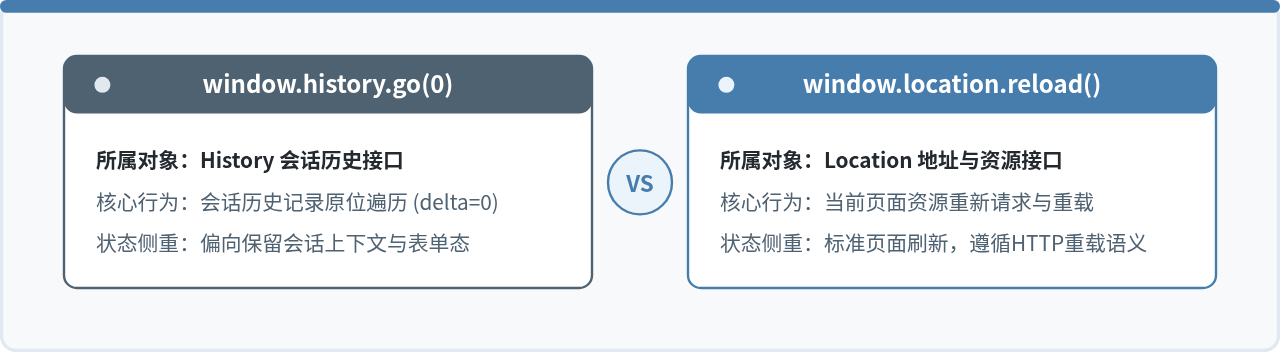
JS中history.go(0)与location.reload()的效果差异

深入对比JavaScript中history.go(0)与location.reload()的运行机制差异,涵盖历史记录遍历、资源重载、缓存验证、POST表单二次提交拦截及现代浏览器标准最佳实践。
11.02
热度 488
JS中history.go(0)与location.reload()的效果差异
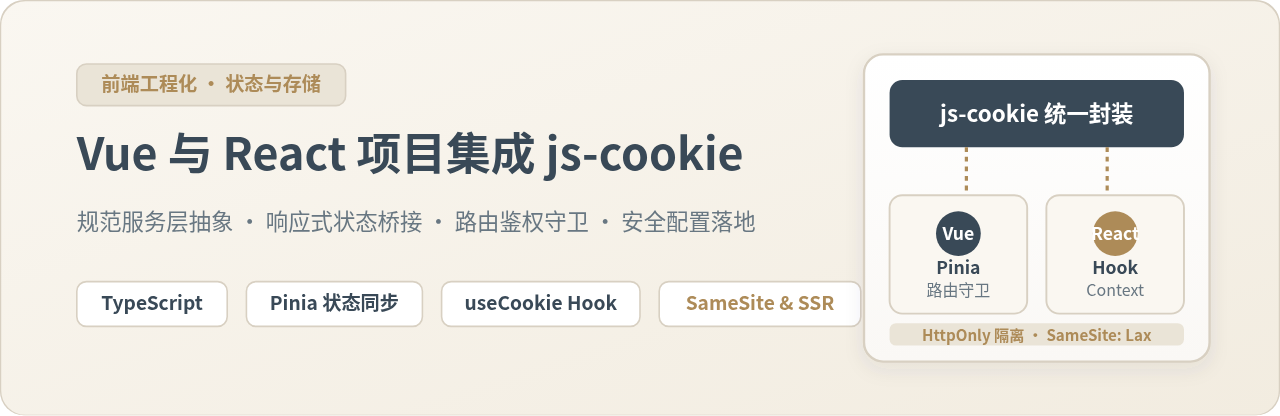
Vue 和 React 项目中怎么正确集成 js-cookie

深入解析在 Vue 3 与 React 18+ 项目中规范集成 js-cookie 的工程化方案,涵盖抽象服务层设计、响应式状态与自定义 Hook 桥接、路由守卫、安全配置(SameSite/Secure)及 SSR 边界防护。
11.02
热度 253
Vue 和 React 项目中怎么正确集成 js-cookie
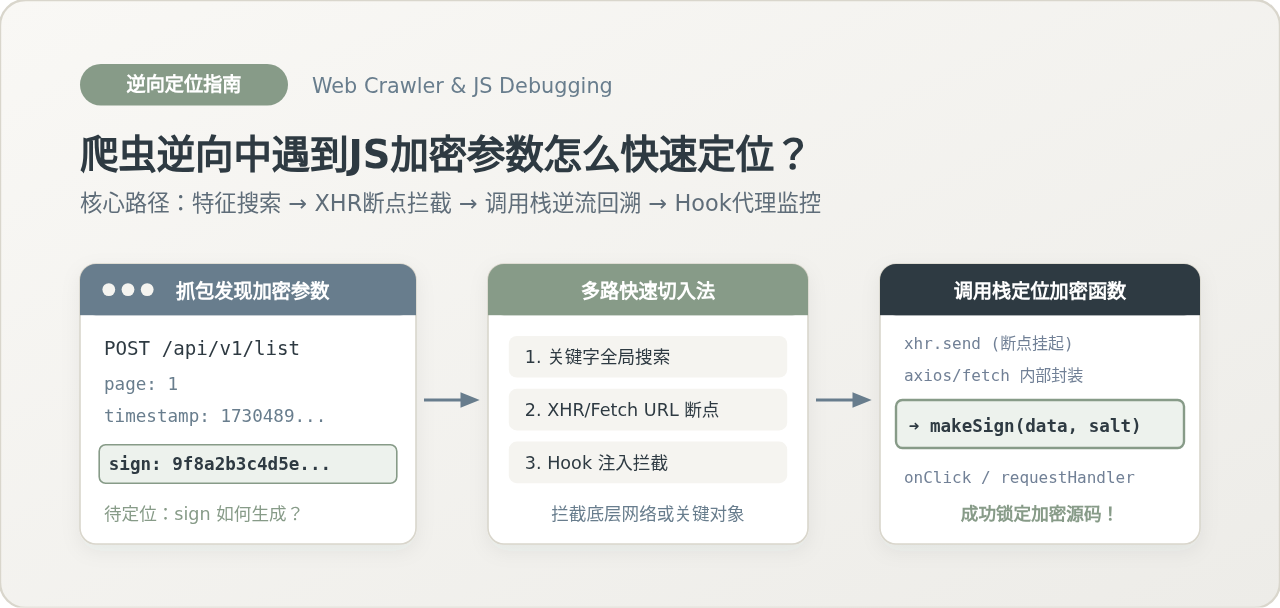
爬虫逆向中遇到JS加密参数怎么快速定位?

针对爬虫逆向中常见的JS加密参数,系统讲解从抓包特征初判、全局搜索、XHR断点拦截到调用栈逆流回溯与Hook代理监控的完整定位链路,帮助开发者摆脱盲目单步调试,快速定位核心加密算法源码。
11.02
热度 491
爬虫逆向中遇到JS加密参数怎么快速定位?
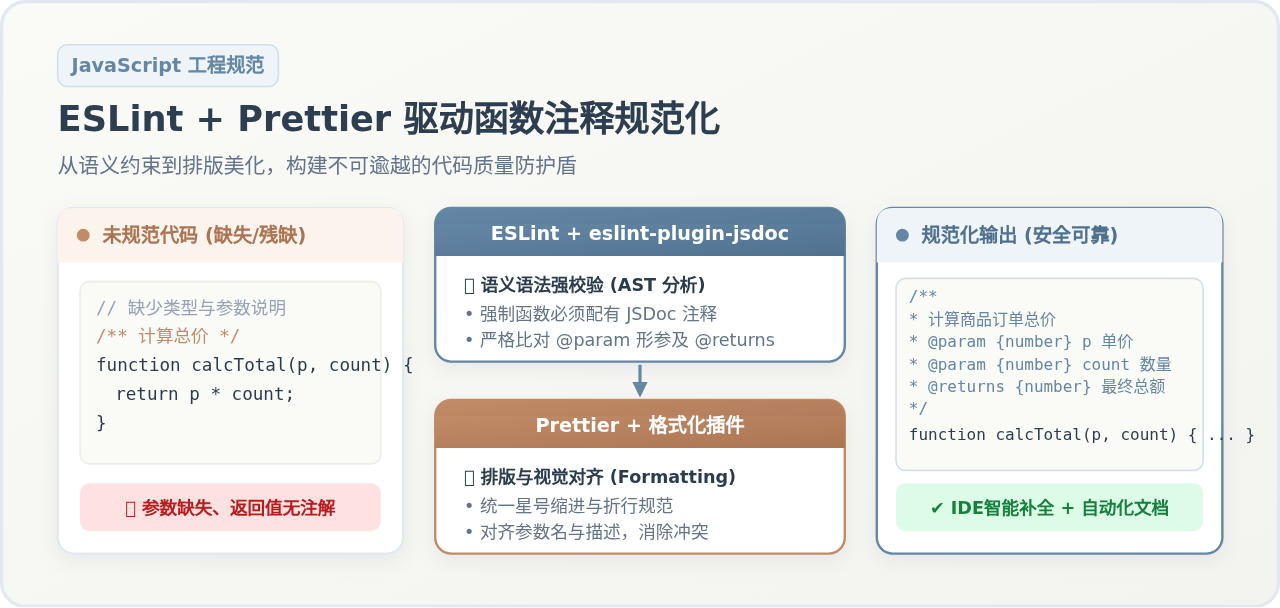
配置ESLint与Prettier强制规范JavaScript函数注释风格

深入讲解如何配置 ESLint 与 Prettier 强制规范 JavaScript 函数注释风格。通过 eslint-plugin-jsdoc 插件约束函数语义注解与参数类型,配合 Prettier 统一排版对齐,实现保存自动修复与 Git 提交拦截。
11.02
热度 191
配置ESLint与Prettier强制规范JavaScript函数注释风格
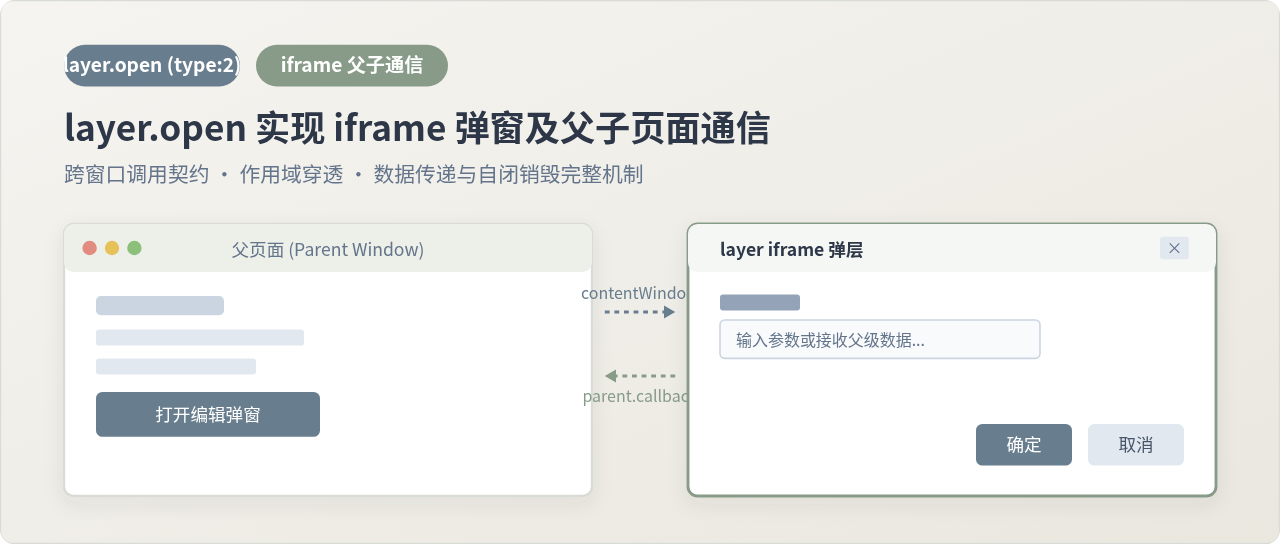
layer.open实现iframe弹窗及父子页面通信

深入讲解使用layer.open创建iframe弹窗的方法,以及父页面与子页面之间双向传值、方法调用与关闭层等核心通信实践与机制对比。
11.02
热度 259
layer.open实现iframe弹窗及父子页面通信
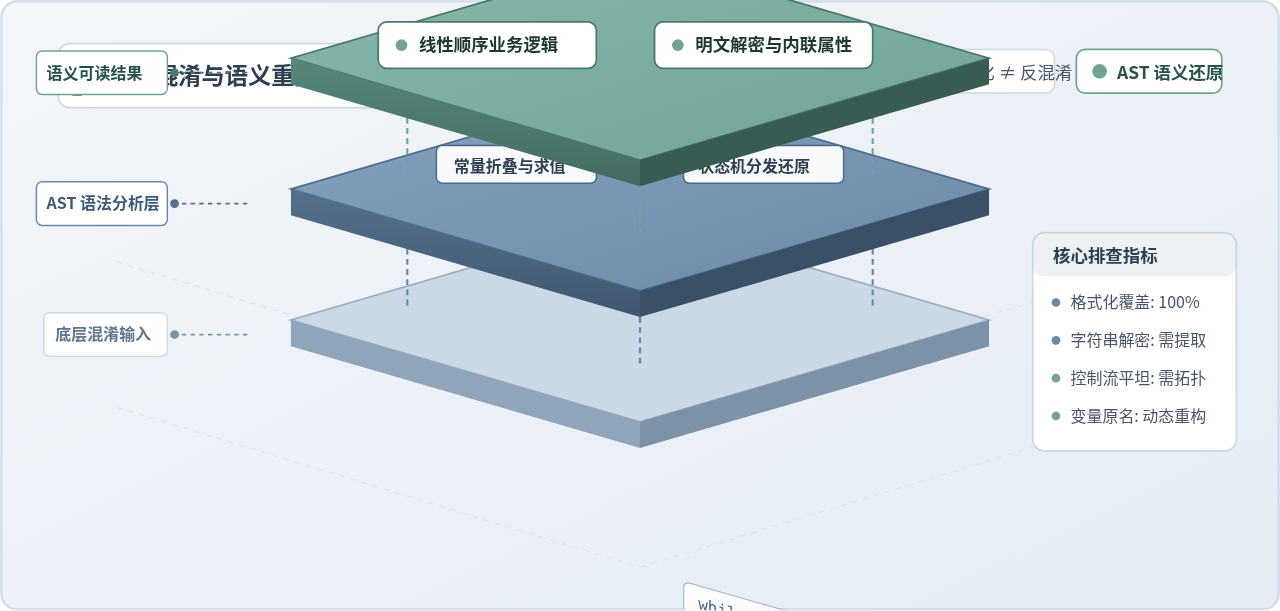
JS反混淆后代码仍不可读?常见原因及排查方法

深入解析JavaScript反混淆后代码仍然不可读的5大深层原因,包括代码美化局限、标识符混淆、控制流平坦化、字符串加密与代理函数,并提供基于AST与动态调试的完整排查与还原实操方案。
11.02
热度 395
JS反混淆后代码仍不可读?常见原因及排查方法
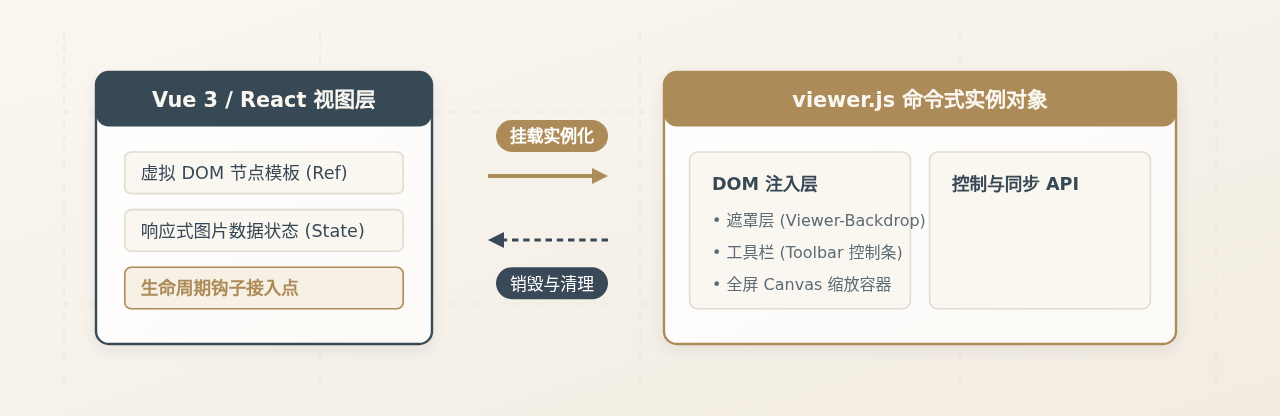
怎么在 Vue 或 React 项目中正确集成 viewer.js

深入解析在 Vue 3 与 React 18+ 项目中规范集成 viewer.js 的完整方案,涵盖 DOM 容器受控绑定、组件生命周期清理、响应式图片增删同步以及 SSR 环境兼容等关键要点。
11.02
热度 399
怎么在 Vue 或 React 项目中正确集成 viewer.js
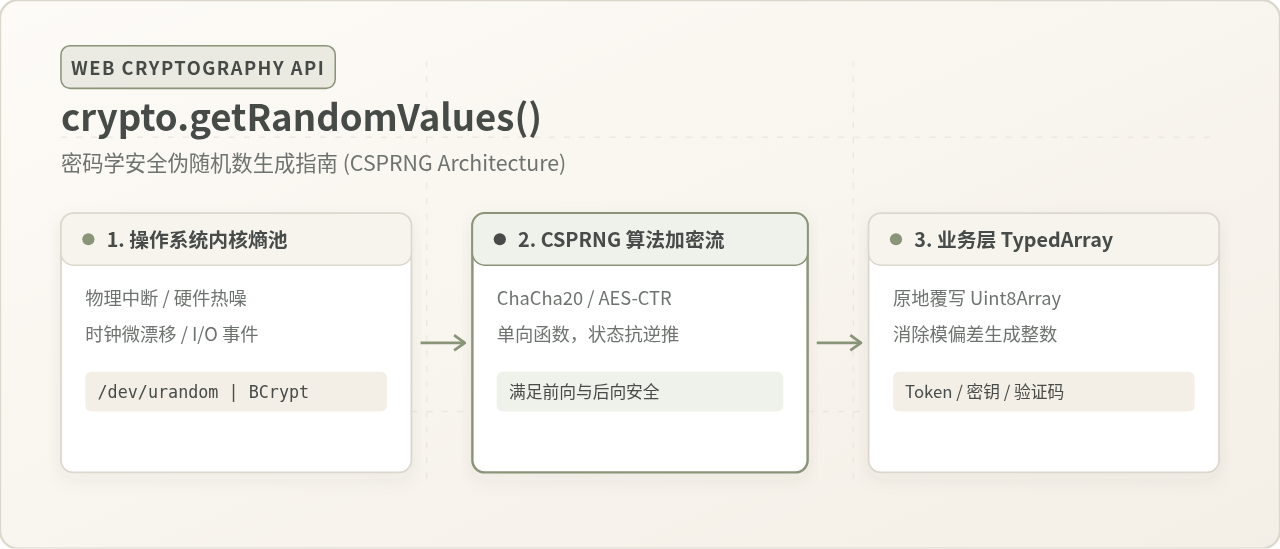
JS中crypto.getRandomValues()的安全随机数生成指南

深入解析JavaScript中crypto.getRandomValues()的核心机制、API规范、模偏差消除算法及高安全性随机Token生成实践,帮助开发者彻底规避Math.random()的安全缺陷。
11.02
热度 90
JS中crypto.getRandomValues()的安全随机数生成指南

标签目录

JavaScript 核心技术JavaScript 基础JavaScript 函数与作用域JavaScript 对象与原型JavaScript 数组与数据处理JavaScript 异步编程JavaScript 项目实战
浏览器与 Web 开发DOM 与事件浏览器 API网络请求与通信浏览器数据存储前端调试前端安全
前端框架与应用VueReactNext.jsNuxt前端状态管理前端性能优化
TypeScript 与工程化TypeScript前端构建依赖管理自动化测试前端部署代码规范与重构
Node.js 后端开发Node.js 基础Node.js Web 框架数据库开发接口开发与鉴权服务部署与运维Node.js 性能优化
AI 开发与应用大模型 API 开发AI 智能体开发RAG 与知识库AI 编程工具AI 多模态应用AI 应用部署